
Материалы по тегу: сбой
|
21.10.2026 [21:22], Руслан Авдеев
Десятки тысяч ускорителей NVIDIA простаивают в суперкластере Meta✴, ожидая отказа рабочих чиповБолее 11 % ИИ-ускорителей в суперкластере Meta✴ Prometheus в Нью-Олбани (New Albany, штат Огайо) либо уже вышли из строя, либо простаивают. Последние ожидают, когда перестанет функционировать ещё один из уже активных чипов, сообщает The Register со ссылкой на информацию самой компании. Такой резерв ускорителей — лишь одна из мер, принимаемых гиперскейлером для обеспечения бесперебойного обучения ИИ-моделей. Prometheus представляет собой один из крупнейших вычислительных проектов Meta✴, оснащённый стоечными системами Grace Blackwell и в будущем Vera Rubin. Meta✴ рассчитывает масштабировать комплекс до 1 ГВт с использованием порядка миллиона ускорителей. При этом увеличение количества ускорителей обычно ведёт к росту числа проблем. В узле с восемью ускорителями вероятность отказа невелика, но в кластере из 100 тыс. ускорителей отказы неизбежны. Масштаб проекта Meta✴ значительно больше, причём распределённые вычисления осуществляются сразу в нескольких ЦОД. Поэтому поддержание бесперебойной работы инфраструктуры до следующей контрольной точки обучения — непростая задача. В корпоративном блоге Meta✴ рассказала о мерах, принимаемых для защиты процесса обучения моделей от аппаратных сбоев. На первом этапе развёртывания Prometheus в Нью-Олбани происходило порядка 1 тыс. прерываний вычислений в сутки на каждые 8 тыс. ускорителей. Прерывания не обязательно означают отказ ускорителя. Речь идёт практически о любом сбое, в результате которого процесс приходится останавливать и «откатываться» к последней успешно сохранённой контрольной точке. 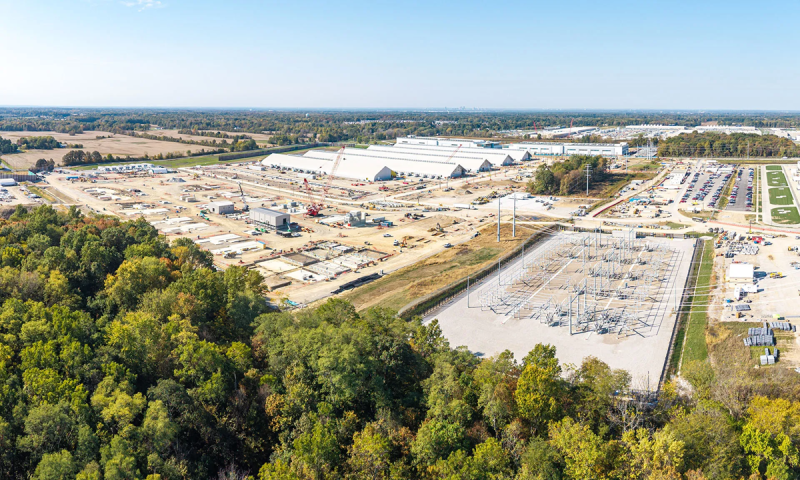
Источник изображения: Meta✴ По данным Meta✴, за последовавший год компания сократила количество таких прерываний на 99 %, до порядка 11 на каждые 8 тыс. ускорителей. Один из способов — постоянно держать часть из них в резерве. Кластер работает на основе комбинации систем GB200 и GB300, каждая из которых включает 72 ускорителя в одном домене NVLink. В каждый отдельный момент работают только 64 из них, а оставшиеся восемь находятся в «горячем резерве». Такую схему внедрили, поскольку даже отказ одного ускорителя мог прервать процесс обучения во всей стойке. Теперь в случае отказа сразу задействуется резервный экземпляр, что позволяет сэкономить время. Прерывание вычислений по-прежнему происходит, но затраты времени на восстановление значительно сокращаются. Чтобы уменьшить последствия подобных сбоев, Meta✴ использует принцип параллелизма данных, при котором в одном кластере одновременно работают несколько копий модели. В случае сбоя неисправность локализуется в одной из копий, а остальные продолжают обучение, повторно выполняя соответствующий этап. В результате совокупная производительность лишь ненадолго снижается, а обучение не приходится начинать с нуля. Распределённая архитектура сохранения контрольных точек тем временем обеспечивает запись состояния модели в многоуровневую систему хранения. 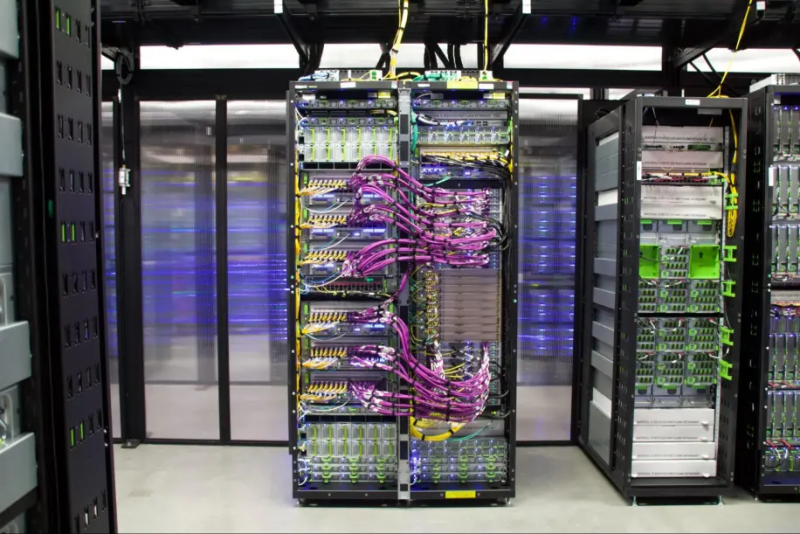
Источник изображения: Meta✴ По данным Meta✴, одной из сложнейших задач стало обеспечение с помощью NVLink работы 72 ускорителей как единого целого. В системах H100 и H200 использовалось всего по восемь чипов на домен, поэтому соединения были значительно короче, а их количество — меньше. Для Blackwell размер одного домена увеличился в девять раз — при наличии более 600 тыс. соединений даже небольшое падение качества сигнала приводит к частым циклам восстановления соединений NVLink. Для решения проблемы пришлось внедрить систему непрерывного телеметрического мониторинга, а также проводить стресс-тесты уровня L11, позволяющие выявлять ненадёжные соединения до начала эксплуатации систем. Ещё одна проблема связана с обеспечением электропитания. Одновременное включение и выключение десятков тысяч ускорителей при запуске и завершении задач может вызывать скачки энергопотребления, перегружающие оборудование, отвечающее за электропитание. Meta✴ даже пришлось добавить в PyTorch опцию PYTORCH_NO_POWERPLANT_BLOWUP, которая загружает ускорители бессмысленной работой в моменты простоя. По данным Meta✴, меры по повышению стабильности и надёжности кластера позволили добиться доли полезной вычислительной работы (так называемого goodput) на уровне более 85 % при предварительном обучении и более 90 % при обучении с подкреплением последней модели Muse Wonder. На этом амбиции Meta✴ не заканчиваются: компания по-прежнему стремится создать инфраструктуру на миллион ускорителей. Частоту прерываний предполагается снизить до двух в сутки на каждые 8 тыс. ускорителей. Также компания рассчитывает обеспечить среднее время между прерываниями на уровне 100 тыс. GPU-часов.
21.10.2026 [18:27], Руслан Авдеев
В Британии украли 153 км кабелей связи — более 100 тысяч человек лишились интернета и телефоновКлиенты телеком-оператора Openreach лишились широкополосного доступа в интернет по вине злоумышленников, укравших кабели в графстве Южный Йоркшир, сообщает Datacenter Dynamics. Действия злоумышленников сказались не только на доступе в интернет, но и на проводной телефонной связи. Они повредили местную сеть, присвоив медные кабели телеком-оператора. Заодно преступники прихватили и канализационные люки. Кража меди — одна из серьёзнейших проблем телеком-отрасли Великобритании в последние годы. Инфраструктура Openreach неоднократно страдала от подобных инцидентов. Openreach извинилась за сбои и сообщила, что занимается устранением последствий кражи и восстановлением работы сервисов. В компании подчеркнули, что кража кабелей — серьёзное преступление и может иметь значительные последствия для местных жителей. Ранее кабели у Openreach уже крали в некоторых частях Великобритании, включая Дарем (Durham), Хэмпшир (Hampshire), Оксфордшир (Oxfordshire), Хартфордшир (Hertfordshire), Кембриджшир (Cambridgeshire), Северный Йоркшир (North Yorkshire), Линкольншир (Lincolnshire), Эссекс (Essex) и Шропшир (Shropshire). Хотя на территории Соединённого Королевства активно развёртывают оптоволоконные сети, охватившие почти 24 млн объектов недвижимости, кражи уже имеющейся медной инфраструктуры замедляют процесс внедрения новых технологий. 
Источник изображения: Émile Dionne/unsplash.com По данным компании, с апреля 2024 года более 100 тыс. человек в Соединённом Королевстве лишились проводной телефонной связи и/или широкополосного интернета из-за хищений медных кабелей, всего украдено 153 км. За тот же период Openreach потратила 1,2 млн человеко-часов на ремонт повреждённых линий. Это заставило компанию усилить борьбу с преступниками. Так, в мае компания анонсировала партнёрство с компанией EMR, занимающейся утилизацией вторичного сырья, а также НКО Crimestoppers, содействующей борьбе с преступностью. Помимо этого, активно внедряется технология специальной маркировки SelectaDNA, с использованием «синтетической ДНК» и ультрафиолетовых маркеров, с помощью которых помечаются кабели и связанное оборудование. Так или иначе, компания сообщает, что повсеместно отказывается от сети медных кабелей по всей Великобритании и быстро извлекает последние сама, не дожидаясь, пока это сделают злоумышленники. Фактически с последними идёт соревнование на скорость — чем быстрее в Openreach извлекут все кабели из земли, тем быстрее преступникам нечего будет красть. Проблема характерна не только и не столько для Великобритании. Ранее сообщалось, что только оператор AT&T в США зарегистрировал более 10 тыс. случаев воровства меди с ущербом порядка $82 млн.
20.10.2026 [18:44], Павел Котов
В западноевропейском сегменте Google Cloud произошёл масштабный сбойПричиной отключения ряда онлайн-сервисов для клиентов в Западной Европе стал «инцидент с электроснабжением», сообщили в Google Cloud. К настоящему моменту работоспособность облачных сервисов полностью восстановлена. Системы вышли из строя 20 октября в 09:08 МСК — возникли неполадки в зоне доступности europe-west-2-b, одной из трёх в лондонском регионе. Полностью работу всех сервисов удалось восстановить в 17:03 МСК. Среди затронутых сервисов оказались BigQuery Data Transfer Service, Cloud Filestore, Cloud Run, Google App Engine, Google Cloud NetApp Volumes, Google Kubernetes Engine и Managed Service for Apache Kafka. 
Источник изображения: Ameer Basheer / unsplash.com В результате крупномасштабного сбоя возникли неполадки в работе ресурсов Lloyds Bank, HSBC, Royal Mail, Rightmove, DPD, BT, Cloudflare, Screwfix и Revolut. Причиной проблемы стал «инцидент с электроснабжением». В общей сложности из строя вышли 38 сервисов, подсчитал давший ресурсу The Register комментарий эксперт. Сбой подчеркнул, насколько сильно современные облачные экосистемы зависят друг от друга: при возникновении проблемы в одном из ключевых облачных регионов по каскаду возникают отказы в работе приложений, API, баз данных, систем аутентификации, платёжных платформ, аналитики и сторонних SaaS-продуктов. Чтобы обеспечить устойчивость сервисов, требуется проектировать архитектуру с учётом подобных региональных сбоев. Ресурсы следует развёртывать в нескольких регионах, обеспечивать возможность переносить рабочие нагрузки и предусматривать процедуры восстановления после аварий, добавил эксперт. Платформа Google Cloud время от времени сталкивается с масштабными сбоями, которые выводят из строя многочисленные сервисы. В июне сервисы Google Cloud в Индии около недели работали с перебоями из-за произошедшего в одном из ЦОД в Дели пожара. В июле был зафиксирован 15-часовой сбой сервиса в Нидерландах по вине проблем питания и охлаждения в ЦОД. А в сентябре регион us-central1-b на несколько часов прекратил работу из-за человеческого фактора.
20.10.2026 [15:47], Владимир Мироненко
Хакеры взломали серверы российских хостинг-провайдеров и похитили данные клиентов через брешь в VMmanager 6Хостинг-провайдер FirstVDS сообщил о взломе части своей инфраструктуры через уязвимость в системе управления виртуализацией VMmanager 6, принадлежащей «Группе Астра» (разработчику операционной системы Astra Linux). В результате хакеры получили доступ к паролям, SSH-ключам, токенам доступа к облачным сервисам, конфигурационным файлам, истории вводимых команд, криптокошелькам и пользовательским документам. Взлом был зафиксирован 17 октября. 18 октября FirstVDS разослал клиентам уведомление о взломе вместе с инструкциями о необходимых действиях. Расследование инцидента продолжается. Как сообщает провайдер, злоумышленники запустили на части серверов его инфраструктуры программу для кражи данных, которая подключала диски клиентских виртуальных серверов в режиме только для чтения, копировала с них различные данные и переправляла их на сервер злоумышленников. Атака затронула только часть узлов виртуализации, на которых работали пострадавшие клиентские серверы. После обнаружения атаки провайдер отключил внешний доступ к системе управления виртуализацией, через которую она была проведена, а также заблокировал адрес сервера злоумышленников. По словам FirstVDS, вендор уже выпустил промежуточные патчи и работает над окончательным исправлением. Пока уязвимость не будет полностью устранена, доступ к системе останется закрытым. 
Источник изображения: Kevin Ku / unsplash.com Как сообщает РБК, об атаке на инфраструктуру под управлением VMmanager 6 публично заявили и другие хостинг-провайдеры. Согласно анализу, опубликованному на сайте провайдера ForestsNet, панели VMmanager заражались заранее — с 11 по 16 октября, а активная фаза атаки пришлась на ночь с 16 на 17 октября. Атакующие располагали списком серверов и их IP-адресов, адресами e-mail клиентов, административными паролями (root-прав) и паролями для удалённого управления (VNC-консолей). Следов кражи данных провайдер не обнаружил, но «не может полностью исключить» возможность доступа к ним. Компания MHost заявила, что отключила оборудование сразу после обнаружения атаки и поэтапно восстанавливает серверы. Хостинг-провайдер YaColo из Кемерова сообщил, что 18 октября атака затронула «несколько панелей» проекта в Кемерове, Москве и Санкт-Петербурге. При этом компания отметила, что прямых доказательств кражи данных нет. Изначально разработчиком системы являлась компания ISPsystem, контроль над которой «Группа Астра» получила в марте 2022-го, купив 70 % акций. В «Группе Астра» заявили Forbes, что им «известно об инциденте, связанном с уязвимостью в одной из сборок VMmanager», отметив, что сейчас проводят проверку в контакте с заказчиками. Необходимые исправления уже выпущены, заказчикам рекомендуется установить их. «Все необходимые меры по устранению причин и последствий атаки принимаются, проверка продолжается. Техническая поддержка помогает с конкретными инсталляциями», — сообщили в компании. Для минимизации угроз в период разрешения инцидента специалисты компании призвали в обязательном порядке выполнить ряд защитных действий. На межсетевом экране внутри инфраструктуры необходимо закрыть как входящие, так и исходящие соединения к самой платформе и узлам виртуализации для всех, за исключением доверенных администраторов и технической поддержки ISPsystem. Одновременно с этим следует разрешить SSH-доступ к узлам и платформе управления исключительно с доверенных адресов, а также оперативно сменить все пароли. В числе пользователей на сайте вендора указаны хостинг-провайдеры и облачные компании PSB Hosting (10 тыс. и более виртуальных машин), 4VPS (более 27 тыс.), VPS.one, notbad.cloud, «ОБЛАКО.РУ» и др. Также среди пользователей —медицинские центры Минздрава, МИАЦ Томской области, Уральский федеральный университет, «Алеф-банк», «Электросети Кубани» и т.д. По словам источника РБК, VMmanager изначально создавалась для хостинг-провайдеров и лишь позднее вышла на корпоративный рынок, причём для этих двух сегментов система работает по-разному.
19.10.2026 [11:35], Руслан Авдеев
Сдача ЦОД Nscale в норвежском Глом-фьорде отложена на полгода из-за пожара, утечек в системе охлаждения и более серьёзных проблемВвод в эксплуатацию ЦОД Nscale в Глом-фьорде (Glomfjord, Норвегия), вероятно, отстаёт от графика на полгода. По данным источников, знакомых с ситуацией, своевременной сдаче объекта помешали задержки в ходе работ, ограничения со стороны местных властей, пожар трансформатора и утечки в системе охлаждения, сообщает Datacenter Dynamics. По имеющимся данным, пожар произошёл ещё в декабре 2025 года, в результате чего было уничтожено распределительное электрооборудование. При этом за работу системы охлаждения отвечали временные генераторы, поэтому серьёзных задержек в реализации проекта по этой причине не возникло. Утечки в системе охлаждения также удалось устранить за несколько недель. Монтаж системы завершился более трёх месяцев назад, и перебоев в обслуживании заказчика не возникло. По данным источника, клиента уведомили о задержках заранее, поэтому штрафных санкций не последовало. Пока на площадке ввели в эксплуатацию 6,4 МВт из запланированных 30 МВт. Для ускорения работ компания разместила поблизости плавучий отель Kalmar, чтобы строители могли жить ближе к объекту. В проспекте IPO указано, что Nscale располагает пятью действующими дата-центрами общей мощностью 55 МВт. Ещё 12 объектов находятся на стадии разработки и строительства. 
Источник изображения: Danny Rienecker/unsplash.com В проспекте среди факторов риска названы «задержки строительства», «несчастные случаи на стройплощадках», а также отказы в выдаче прав и разрешений, связанных с зонированием, проведением работ, сносом зданий, началом работ, проектированием, эксплуатацией и завершением строительства. В некоторых локациях получение разрешений зависит от третьих сторон. Кроме того, задержки могут возникать из-за требований государственных органов и коммунальных компаний. Инвесторы при принятии решений будут принимать в расчёт контракты, совокупная стоимость заключённых контрактов оценивается в $103 млрд. Значительная часть из этих средств приходится на соглашения с Anthropic и Microsoft, для которых Nscale формирует дополнительные вычислительные мощности. Правда, совсем недавно Microsoft отказалась от совместного проекта в Эссексе. Выручка Nscale за первые шесть месяцев текущего года составила $140,6 млн, что на 1252 % больше показателя за аналогичный период прошлого года. Впрочем, увеличились и убытки: до $1,02 млрд против $368,9 млн годом ранее.
15.10.2026 [18:20], Руслан Авдеев
МВФ: ИИ-пузырь может лопнуть, попутно нанеся огромный ущерб всей мировой экономикеМеждународный валютный фонд (IMF) предупредил о рисках, связанных с возможным схлопыванием ИИ-пузыря, вызванного огромными финансовыми вливаниями. Последствия, как ожидается, могут распространиться далеко за пределы технологического сектора, сообщает The Register. В новейшем докладе Global Financial Stability Report, опубликованном на днях, МВФ предупредил, что финансовые рынки всё более уязвимы к возможной коррекции, драйвером которой выступает развитие ИИ. Особенно это вероятно, если колоссальные инвестиции в отрасль не принесут ожидаемой инвесторами финансовой отдачи. Инвестиции в ИИ обеспечивают экономический рост и активность на финансовых рынках, но МВФ опасается, что вместо бума рынки ожидает спад, если обещанная прибыль не появится. Техногиганты привлекают взаймы миллиарды долларов, а инвесторы вливают деньги в очень небольшую группу компаний. Если случится массовая распродажа акций, последствия ощутят далеко за пределами довольно узкой рыночной ниши. Также МВФ обеспокоен схемой кругового финансирования, в которой ИИ-компании выступают инвесторами, кредиторами и клиентами друг друга. Хотя это стимулирует развитие рынка, в случае финансовых проблем одного из игроков пострадать могут многочисленные компании. В Jeffries тоже предупредили, что масштабные траты на ИИ в США могут вызвать «масштабное уничтожение капитала» (massive capital destruction), а дополнительную угрозу представляют китайские игроки, предлагающие дешёвые модели с открытым исходным кодом. 
Источник изображения: Rudolf-Peter Bakker/unsplash.com Похожие прогнозы давал и Банк международных расчётов (BIS), который предупредил в июне, что ИИ-бум похож на финансовые пузыри прошлого. Значительная часть инвестиций приходится на небольшое число технологических компаний, и если доверие инвесторов к отрасли будет утеряно, это может вызвать потрясения на мировых финансовых рынках. Финансовой стабильности, по прогнозам МВФ, угрожает не только риск обвала рынков, но и рост доходности государственных облигаций (это увеличивает стоимость заимствований) и кибератаки, способные парализовать работу финансовых сервисов. При этом банки всё сильнее зависят от группы облачных провайдеров и поставщиков ПО, поэтому сбой даже одной компании может сказаться сразу на нескольких финансовых структурах. Готовиться к новым угрозам следует и поставщикам ПО. По статистике МВФ, более 70 % уязвимостей, отслеженных в 2026 году и уже использованных злоумышленниками, эксплуатировались либо в день обнародования, либо ещё раньше, поэтому у специалистов по информационной безопасности всё меньше времени для реагирования на угрозы. ИИ может усугубить проблему, поскольку всё более совершенные ИИ-модели дают киберпреступникам всё более мощные инструменты, потенциально упрощая поиск уязвимостей и их использование для атак. Впрочем, МВФ не предрекает скорого финансового коллапса, утверждая, что глобальные финансовые рынки остаются устойчивыми, а стресс-тесты демонстрируют готовность банковской системы выдержать даже серьёзный экономический спад — хотя слабые финансовые структуры могут пострадать больше других. Тем не менее, организация призывает регуляторов более внимательно контролировать избыточные займы, концентрацию инвестиций и следить за устойчивостью к кибератакам во избежание масштабного кризиса. Не так давно Bain & Company также опубликовала доклад, согласно которому ИИ-индустрии необходимо $6 трлн ежегодной выручки к 2031 году, чтобы обеспечить финансирование ИИ-инфраструктуры для удовлетворения ожидаемого спроса. Если отрасль не представит новые продукты и сценарии использования ИИ, ожидается дефицит выручки.
14.10.2026 [17:59], Владимир Мироненко
В «Ростелекоме» заявили о необходимости создания дата-центров «судного дня»В нынешних условиях для быстрого восстановления сервисов российским компаниям необходимы резервные площадки — ЦОД «судного дня», заявил заместитель президента–председателя правления ПАО «Ростелеком» Валерий Ермаков на форуме РБК Tech. Он отметил, что недавние атаки беспилотников на дата-центры «Яндекса» показали уязвимость централизованной инфраструктуры. «Так называемый ЦОД судного дня — это то, что должно быть, потому что сегодня бэкап — это то, что позволяет любому сегодня провайдеру услуг очень быстро восстановиться», — заявил Ермаков, сообщает РБК. Он указал на необходимость быстрого реагирования на изменение ситуации и возникновение новых угроз. Если раньше крупные компании концентрировали ключевые сервисы на нескольких площадках, что позволяло повысить экономическую эффективность и упростить управление, то сейчас такая централизация стала уязвимостью. Сейчас заказчики в срочном порядке переходят к микросотовой архитектуре, которая предполагает распределение сервисов между большим количеством площадок, резервирование мощностей и географическое разнесение объектов инфраструктуры с целью повышения её устойчивости. «Возвращаемся обратно в ту историю, когда мы разносим максимально наши сервисы, разносим таким образом, чтобы это было максимально разнесено по площадкам и, самое главное, обязательно это было ещё отрезервировано. И максимально разносим по географической территории с тем, чтобы сохранить устойчивость. Это действительно очень важный момент», — говорит Ермаков. 
Источник изображения: İsmail Enes Ayhan/unsplash.com Он также указал на потребность в надёжной телеком-инфраструктуре, которая обеспечивала бы при переходе к распределённой архитектуре низкую задержку при передаче больших объёмов данных. С этим в России наблюдаются проблемы, поскольку вся магистральная сеть в России сильно перегружена и большинство оптических каналов построили 20–30 лет назад, и сегодня физически «это стекло начинает тускнеть» со всеми вытекающими отсюда последствиями, включая ослабление и искажение сигнала, снижение пропускной способности линий, увеличение числа ошибок передачи данных и уменьшение надёжности связи. В ближайшее время, как полагает Ермаков, Россия столкнётся с дефицитом магистральных ресурсов, который станет серьёзным препятствием для перехода к микросотовой архитектуре. По его словам, построенная «Ростелекомом» линия TEA NEXT от Калининграда до Монголии обеспечит дополнительные ресурсы для реагирования на новые угрозы, перехода к распределённой архитектуре и повышения устойчивости бизнеса в России.
14.10.2026 [17:19], Руслан Авдеев
С 2024 года количество пожаров и отключений электропитания ЦОД выросло более чем вдвоеСогласно статистике независимого публичного реестра инцидентов, связанных с безопасностью энергетической и сетевой инфраструктуры, Energy Incident Register, количество пожаров и перебоев с электроснабжением ЦОД с 2024 года выросло более чем вдвое, сообщает Datacenter Dynamics. Так, если в 2024 году в мире было зарегистрировано восемь инцидентов, то в 2025 и 2026 гг. речь идёт о 20 и 19 соответственно. Инциденты отслеживаются реестром на основе открытых данных, опубликованных с 2010 по 2026 гг. в 26 странах. Из 93 зарегистрированных за этот период инцидентов 47 пришлись на 2024 или более поздние годы. Больше всего происшествий зарегистрировано в США — 33 за 16 лет. На втором месте Великобритания с 14 инцидентами за тот же период. Из 93 инцидентов 52 связаны с пожарами и «тепловыми происшествиями», из них 18 классифицированы как «крупные». Чаще всего проблемы были связаны с системами ИБП и аккумуляторными помещениями, на них приходилось 22 из 93 инцидентов. Второе место занимают резервные генераторы, на которые пришлось 15 происшествий. В большинстве случаев (53 из 93) в публикациях не отмечалось, какой именно элемент оборудования или инфраструктуры вызвал происшествие. 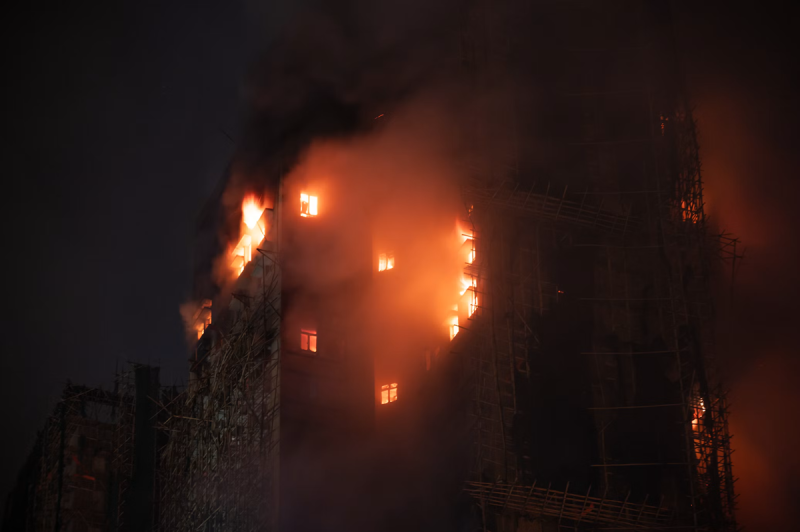
Источник изображения: Lai Man Nung/unsplash.com Стоит отметить, что с момента публикации исходного сообщения количество отмеченных инцидентов выросло до 174, на 2024 год и позднее пришлось 50 инцидентов. При этом в обновлённой записи имеются данные о двух инцидентах в России — в ЦОД «Яндекса» в Сасово и Владимире. Данные о ЦОД в Калуге ещё не внесли в реестр, как и информацию о ЦОД «Сбера». Весной Uptime Institute сообщал, что за последнюю пятилетку отказоустойчивость ЦОД значительно выросла. При этом сбои в работе дата-центров по-прежнему происходят, а устранение их обходится всё дороже и времени на это уходит в среднем всё больше. Причинами зачастую являются человеческие ошибки и сбои в электроснабжении.
13.10.2026 [15:52], Павел Котов
До конца октября все сервисы Yandex Cloud стали бесплатными«Яндекс» до конца октября отменил плату для клиентов облачных сервисов Yandex Cloud. Решение было принято после того, как на три центра обработки данных были произведены атаки БПЛА, в результате чего значительная часть сервисов была выведена из строя. Работа по восстановлению доступа продолжается. Платформа Yandex Cloud продолжает функционировать в ограниченном режиме, сообщили в компании — её специалисты сейчас заняты работами по восстановлению систем. Восстановлением сервисов занимаются и клиенты платформы. «Чтобы в этот период вам не приходилось дополнительно беспокоиться о расходах на облако, мы приняли решение сделать использование всех сервисов Yandex Cloud во всех зонах доступности РФ бесплатным для текущих клиентов с 8 по 31 октября включительно», — сообщил «Яндекс». Клиентам Yandex Cloud по итогам месяца выставят счета, в которых будут отражены расходы на ресурсы только по 7 октября включительно. Сейчас в учётных записях могут отображаться начисления за период и после 8 октября, но в действительности за этот срок будет сделан перерасчёт — никаких действий от клиентов не требуется. 
Источник изображения: yandex.cloud На минувшей неделе БПЛА атаковали ЦОД «Яндекса» трижды: в ночь на 8 октября был осуществлён удар по объекту в городе Сасово Рязанской области, в следующую ночь под удар попал ЦОД в Калуге, а 11 октября пострадал объект во Владимире. Инциденты вызвали сбои в работе сервисов «Яндекса» и других крупных ресурсов. Минцифры начало консультации с Минобороны по вопросу защиты ЦОД. Ранее в ходе ближневосточного конфликта атакам БПЛА подвергались объекты облачной инфраструктуры AWS в ОАЭ и Бахрейне — компания также обнуляла счета клиентов, чьи ресурсы размещались в пострадавших от ударов ЦОД.
13.10.2026 [13:38], Руслан Авдеев
Минцифры и Минобороны РФ занялись вопросами защиты российских ЦОДНа фоне атак беспилотников на дата-центры «Яндекса» Минцифры занялось обсуждением возможных мер противодействия подобным инцидентам с Минобороны РФ, сообщает «Интерфакс». При этом базовая функциональность сервисов компании сохраняется несмотря на атаки. По словам главы Минцифры Максута Шадаева, тот факт, что при таком объёме атаки сервисы продолжают функционировать, свидетельствует, что «коллеги уделили необходимое внимание и резервированию, и разнесению мощностей». Как заявил Шадаев, «Яндекс» столкнулся с «беспрецедентной атакой». Министр подчеркнул, что сейчас «Минцифры совместно с Минобороны решает вопрос прикрытия этих объектов». По его словам, возникшие проблемы помогает решать вся отрасль ЦОД страны. Дополнительно, как сообщает «Российская газета», министр сообщил парламентариям, что планируется поддерживать строительство ЦОД на востоке России: «Точно есть необходимость в стимулировании строительства дата-центров в целом по стране, ну и на Урале, и в Восточной Сибири в частности». По данным главы Минцифры, в регионах наблюдается профицит энергии, тогда как в московской агломерации сосредоточено более 80 % всех ресурсов ЦОД, поэтому стоит задача более равномерного распределения. Сегодня в России 42 проекта ЦОД находятся на разных этапах реализации и их планируется взять под персональное сопровождение. 
Источник изображения: Ben Krb/unsplash.com В последние дни от атак БПЛА пострадали дата-центры «Яндекса» в Рязанской, Калужской и Владимирской областях. Наблюдаются перебои в работе сервисов «Яндекса», а также клиентов компании, пользующихся её мощностями. По данным пресс-службы компании, ведутся работы по восстановлению работоспособности служб, техническая поддержка продолжает оказывать помощь клиентам, а с другими облачными операторами имеются договорённости об ускоренном размещении и резервировании ресурсов, в т.ч. в Selectel, K2Cloud и VK Cloud. Заявление о стимулировании строительства ЦОД на востоке России дополняет данные NF Group о том, что планы ввода мощностей ЦОД в Московском регионе опережают возможности рынка. Ещё до атак она сообщала, что в 2026 году в регионе, вероятно, введут в эксплуатацию около трети от заявленных ранее мощностей ЦОД. Для оставшихся ⅔ сроки ввода перенесены. |
|

