Материалы по тегу: безопасность
|
11.10.2026 [01:20], Павел Котов
Let's Encrypt с февраля 2027 года перейдёт на 64-дневные сертификатыС 10 февраля 2027 года некоммерческий удостоверяющий центр Let's Encrypt, который выдаёт сертификаты бесплатно, сократит их срок действия с 90 до 64 дней. Все выданные до этой даты 90-дневные TLS-сертификаты продолжат своё действие. С 10 февраля также с 30 до 10 дней сократится период действия авторизации — в течение этого времени сертификат может выдаваться без прохождения повторных проверок, и подтверждать права на домен не требуется. С 16 февраля 2028 года оба срока сократятся повторно: сертификаты будут действовать уже не 64, а 45 дней; срок авторизации с 10 дней сократится до 7 часов. Let's Encrypt принял решение сократить срок действия сертификатов из-за новых требований ассоциации CA/Browser Forum — эти требования сформировали совместно разработчики браузеров и удостоверяющие центры. Сроки действия сертификатов сократит не только Let's Encrypt, но и другие удостоверяющие центры. Конечный срок вступления новых норм в силу установили на март 2029 года — к этому времени сертификаты будут действовать не дольше 47 дней. После марта 2029 года браузеры при обработке сертификатов сроком действия более 47 дней будут выдавать ошибку «ERR_CERT_VALIDITY_TOO_LONG». 
Источник изображения: FlyD / unsplash.com Сокращение срока действия сертификатов поможет быстрее внедрять новые алгоритмы шифрования, когда будут выявляться новые уязвимости: злоумышленники не смогут продолжительное время контролировать трафик жертвы или использовать сертификаты в фишинговых схемах, если эти сертификаты в результате взлома окажутся скомпрометированы. Введение более частой проверки владения доменом при сокращении срока действия сертификатов, кроме того, снизит вероятность сценария, при котором сертификат продолжает действовать, а содержащаяся в нём информация уже утратила актуальность; риск распространения некорректно выпущенных сертификатов также уменьшится.
06.10.2026 [17:55], Сергей Карасёв
РТК-ЦОД создал Центр сертификации доверенной ИТ-инфраструктуры
hardware
виртуализация
информационная безопасность
резервное копирование
россия
ростелеком
сервер
схд
РТК-ЦОД, ИТ-сервис-провайдер полного цикла, создал Центр сертификации доверенной ИТ-инфраструктуры на базе системы добровольной сертификации «Доверенная цифровая среда» ПАО «Ростелеком». Компания будет проводить независимые испытания программных и аппаратных решений, чтобы подтвердить возможность их применения на объектах критической информационной инфраструктуры (КИИ). Соответствующий меморандум подписали вице-президент по развитию информационных систем «Ростелекома» Виталий Трепыхалин и технический директор РТК-ЦОД Алексей Забродин на форуме «Цифровые решения». Сфера компетенций Центра сертификации РТК-ЦОД охватывает серверное оборудование и системы хранения данных (СХД), платформы виртуализации, системы резервного копирования и восстановления данных. Особое внимание уделяется сертификации доверенных программно-аппаратных комплексов (ПАК), которые в соответствии с постановлением Правительства РФ № 1912 должны быть внедрены на всех объектах КИИ до 2030 года. Центр готов к работе с широким кругом вендоров, заинтересованных в объективном подтверждении заявленных характеристик своей продукции. При успешном прохождении тестов производитель решения получит сертификат соответствия в рамках системы добровольной сертификации. Испытания оборудования будут проводиться на базе собственной R&D-лаборатории РТК-ЦОД, действующей с 2020 года. На сегодняшний день в лаборатории по собственным программам и методикам испытаний (ПМИ) проводится полный цикл тестирований серверов, СХД, сетевого оборудования, платформ виртуализации, систем резервного копирования, программного обеспечения, решений для информационной безопасности. Лаборатория обладает мощной универсальной испытательной инфраструктурой, расположенной в двух ЦОДах уровня Tier 3. За время её работы специалисты провели тестирование более 150 видов ИТ-решений для проектов РТК-ЦОД и внешних заказчиков. 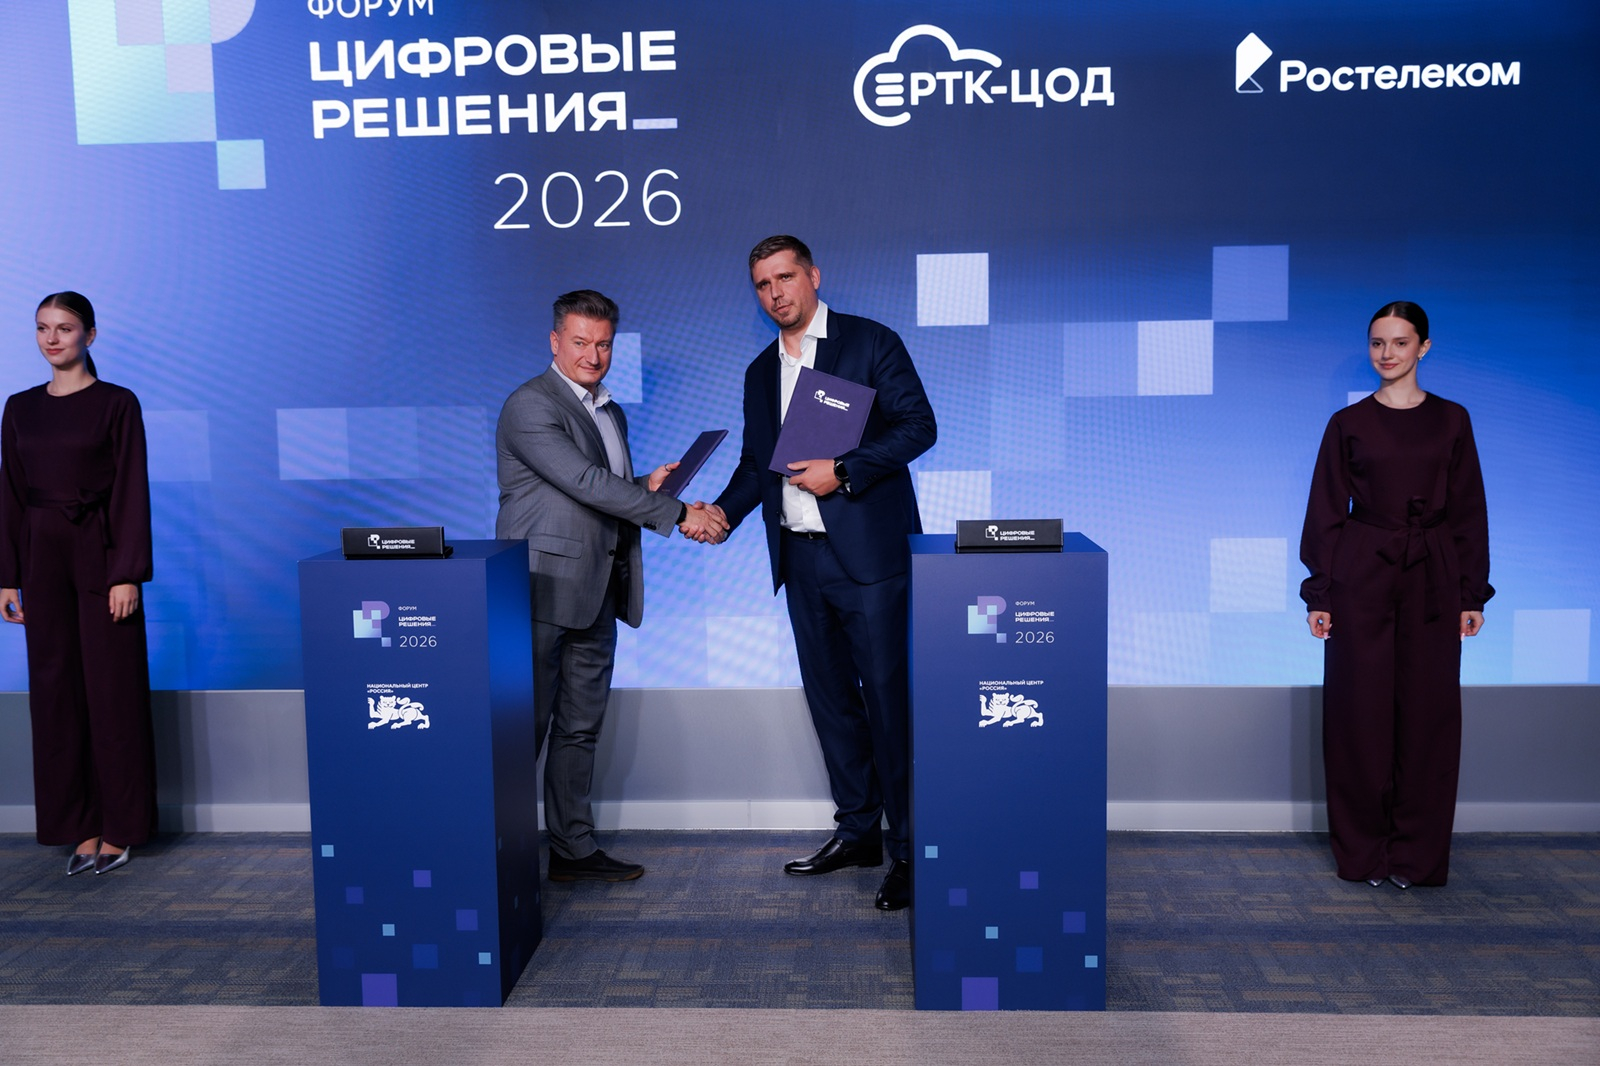
Источник изображения: РТК-ЦОД «Инфраструктурный ИТ-ландшафт "Ростелекома" — это сложный комплекс взаимосвязанных программно-технических компонентов. В такой инфраструктуре значимы не только техническая подготовленность, но и умение всех вовлечённых сторон выстраивать взаимодействие в рамках выбранной архитектуры, учитывая её принципы и предъявляемые требования по надёжности. Нам важно выстраивать прозрачный контур проверки для серверов, СХД, виртуализации и доверенных ПАК. Убеждён, что наше соглашение с "РТК-ЦОД" позволит на новом уровне подтверждать применимость решений на объектах критической информационной инфраструктуры», — заявил вице-президент по развитию информационных систем «Ростелекома» Виталий Трепыхалин. «Мы видим свою роль в том, чтобы дать рынку надёжный инструмент объективной оценки ИТ-продукции. Сертификация позволяет вендорам подтвердить заявленные характеристики решений, а для заказчика наличие сертификата становится знаком качества и доказательством того, что продукт проверен реальными испытаниями по единым правилам, а не только красиво описан в маркетинговых материалах. Кроме того, тестирование часто помогает выявить слабые места — какие процессы или функции нужно доработать до вывода продукта на рынок. Так сертификация становится драйвером развития отрасли и повышения качества доверенных ИТ-решений», — отметил технический директор РТК-ЦОД Алексей Забродин.
06.10.2026 [10:00], Сергей Карасёв
РТК-ЦОД представил корпоративного ИИ-ассистента для безопасной работы с документами и базами знанийРТК-ЦОД, ИТ-сервис-провайдер полного цикла, представил на форуме «Цифровые решения» корпоративного ИИ-ассистента для организаций с повышенными требованиями к защите данных. Решение разработано в сотрудничестве с блоком информационных технологий «Ростелекома». ИИ-ассистент помогает сотрудникам мгновенно находить и анализировать информацию во внутренних документах и базах знаний. Продукт подходит для крупного бизнеса и способен оперировать тысячами файлов разных форматов, при этом данные никогда не покидают периметр организации. В основе работы ИИ-ассистента лежит технология RAG (Retrieval-Augmented Generation): получив запрос на естественном языке, система находит релевантные фрагменты в подключённой базе знаний и формирует ответ, опираясь только на предоставленный контекст. Такой подход обеспечивает точные и верифицируемые результаты. При этом вся обработка выполняется внутри инфраструктуры заказчика, без обращения к внешним API или облачным платформам. Это делает решение безопасным для работы с чувствительной информацией, персональными данными и документами ограниченного доступа. Интеллектуальный помощник не только находит информацию, но и анализирует данные. По запросу он формирует сводные обзоры документов, сравнивает версии, проверяет материалы на соответствие чек-листу или стандарту, классифицирует и группирует данные, извлекает сведения в табличной форме и готовит краткое содержание. Отдельно реализована работа с табличными файлами: ассистент понимает структуру реестров, прайс-листов и расчётов и может выдать выборку строк по заданному условию. 
Источник изображения: РТК-ЦОД Для специалистов по эксплуатации и мониторингу предусмотрена возможность скопировать в чат ассистента запись из системного журнала, набор метрик, текст алерта или вывод диагностической команды. Интеллектуальный помощник объяснит значение события, оценит его вероятную причину и предложит рекомендации по реагированию, опираясь на регламенты эксплуатации и историю разборов инцидентов. Диалог поддерживается с учётом контекста: уточняющие вопросы обрабатываются в рамках текущей сессии, и повторять уже сказанное не требуется. Вопросы безопасности и контроля проработаны на всех уровнях. Архитектура поддерживает мультитенантность — несколько подразделений или клиентов могут работать на одной инсталляции с полным разделением данных и конфигураций. Гранулярная система прав доступа (RBAC) позволяет разграничить возможности вплоть до отдельных операций, а для баз знаний предусмотрены настройки уровней доступа. Каждое изменение конфигурации фиксируется в истории, а действия пользователей логируются. Встроенная очередь с ограничением одновременных запросов защищает инфраструктуру от перегрузок, а маршрутизация простых обращений на быстрые модели помогает оптимизировать затраты. «Ключевым барьером для широкого внедрения генеративного ИИ в коммерческом и государственном секторах остаётся вопрос доверия к технологии. Мы видим спрос на изолированные решения, которые гарантируют сохранность критичных данных, и для нас как для цифрового партнёра государства и бизнеса важно предлагать варианты безопасного применения новых технологий. Представленный ассистент — это "частный ИИ", который учится на корпоративных знаниях, оставаясь внутри защищённого периметра. Благодаря такому подходу мы открываем доступ к генеративному искусственному интеллекту для широкого круга организаций — от финансовых институтов до промышленных предприятий и государственных структур, которые ранее не могли применять подобные инструменты из-за строгих требований к защите информации», — заявил Роман Хазеев, директор по развитию цифровых технологий и искусственного интеллекта «Ростелекома». «РТК-ЦОД как ИТ-сервис-провайдер полного цикла обладает полным арсеналом сервисов для цифровизации бизнеса. Сегодня без технологий искусственного интеллекта невозможно представить эффективную работу, а по аналитическим данным, ROI от внедрения ИИ достигает 250 %. Наш корпоративный ассистент эффективен для самых разных функций: юристы мгновенно находят нужные пункты в договорах, инженеры и техспециалисты получают точные ответы по спецификациям и алертам, а финансисты — оперативные выборки из бюджетов. При этом безопасность остаётся нашим приоритетом: вся обработка данных ведётся в защищённом контуре заказчика, а гранулярная система прав доступа и полное логирование обеспечивают надёжный контроль. Участие блока информационных технологий "Ростелекома" в проработке технологического контура позволило нам вывести продукт на качественно новый уровень надёжности и производительности. Платформа уже готова к развёртыванию на инфраструктуре клиента и сопровождается технической поддержкой с нашей стороны», — заявил Алексей Забродин, технический директор РТК-ЦОД.
02.10.2026 [10:07], Руслан Авдеев
Traysar и Armada разрабатывают быстрозакапываемые ИИ ЦОД для американских военныхTraysar, занимающийся технологиями создания подземной инфраструктуры в интересах американских военных, объединил усилия со специалистом по периферийным вычислениям — компанией Armada для размещения суверенных вычислительных ИИ-мощностей под землёй, сообщает Datacenter Dynamics. Traysar представила буровую платформу Terminus на основе грузового автомобиля, предназначенную для развёртывания подземной инфраструктуры. Компании намерены объединить компетенции Traysar в сфере подземных систем с модульными дата-центрами Armada. В частности, они рассчитывают изучить возможность внедрения интегрированных подземных решений для защищённых ИИ-вычислений, командования и управления, обеспечения связи и выполнения критически важных для США нагрузок. По данным компаний, распределённые подземные проекты можно объединить в суверенную сеть Sovereign AI Grid таким образом, чтобы критически важные рабочие нагрузки никогда не зависели от единственного объекта. По словам Traysar, нельзя, чтобы инфраструктура нового поколения была уязвимой. Платформа Terminus превращает земную кору в защитный слой для оборудования, от которого Америка более всего зависит. Объединив возможности Traysar по созданию подземных объектов и их эксплуатации с решениями Armada по внедрению мощной вычислительной инфраструктуры практически в любой локации, компании задают новый стандарт отказоустойчивости вычислительных решений, которые будут скрыты, защищены и работоспособны даже в случаях, когда наземная инфраструктура перестанет функционировать. 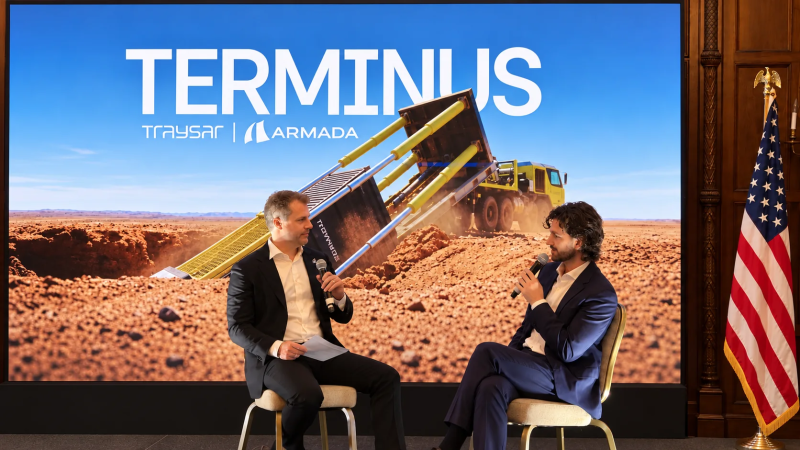
Источник изображения: Traysar Armada известна своими модульными периферийными ЦОД, которые можно размещать там, где доступно электричество. Ранее её наработками уже пользовались американские военные, в т.ч. ВМС США в ходе учений UNITAS. Выпускаются разные варианты модульных ЦОД Armada, недавно она представила крупнейшую на сегодня 10-МВт модель Orion. Второй по величине модуль — Leviathan с мощностью 1,77 МВт. В мае Armada привлекла $230 млн на расширение выпуска модульных ЦОД. В Armada заявляют, что ИИ-инфраструктуру ожидает «распределённое, суверенное и отказоустойчивое будущее». Платформа Terminus обеспечивает проекту «новое измерение». Вместе компании способны разместить под землёй полностью суверенный ИИ-узел с изоляцией от внешних сетей. Он будет находиться поблизости от задачи, которую поддерживает, и обеспечивать работу даже в том случае, если на поверхности инфраструктура не сможет функционировать. В апреле появилась информация, что Microsoft намекнула на строительство защищённых дата-центров на фоне событий на Ближнем Востоке.
02.10.2026 [03:07], Андрей Крупин
Состоялся релиз InfoWatch Data Protector — решения для защиты данных «в покое» и контроля прав доступаКомпания InfoWatch сообщила о выпуске программного комплекса Data Protector, предназначенного для защиты учётных записей пользователей и администраторов, а также данных, хранящихся «в покое» на рабочих станциях и серверах организации. InfoWatch Data Protector обнаруживает и классифицирует конфиденциальную информацию в корпоративных хранилищах, показывает, где она находится и кто имеет к ней доступ, а также контролирует изменения прав в службах каталогов. Продукт выявляет неиспользуемые учётные записи и скомпрометированные пароли, а также идентифицирует персональные сведения, коммерческую тайну и другие категории данных, определённые политиками организации. Решение помогает разобраться в огромных массивах данных предприятия и понять, где находятся критичные документы и файлы, кто может с ними работать и насколько обоснованы выданные права. 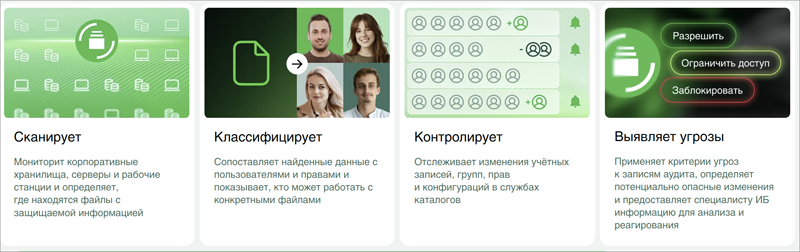
Источник изображения: infowatch.ru Решение адаптировано для развёртывания в крупных корпоративных средах. InfoWatch Data Protector сканирует хранилища объёмом в сотни терабайт с производительностью до 1 Тбайт в сутки на одной серверной ноде. Возможность горизонтального масштабирования позволяет адаптироваться под растущие объёмы данных без перестройки архитектуры. InfoWatch Data Protector может использоваться как самостоятельный инструмент, так и в составе DLP-системы InfoWatch Traffic Monitor. Внедрение продукта позволяет выполнить требования регуляторов и обеспечить соответствие IT-инфраструктуры федеральному закону № 152‑ФЗ «О персональных данных» и приказу ФСТЭК России № 21 «Об утверждении Состава и содержания организационных и технических мер по обеспечению безопасности персональных данных при их обработке в информационных системах персональных данных».
01.10.2026 [10:00], Сергей Карасёв
РТК-ЦОД обеспечил EdgeЦентр технологической базой для высоконагруженного инфраструктурного хабаРТК-ЦОД, ИТ-сервис-провайдер полного цикла, предоставил EdgeЦентр, федеральному провайдеру облачных и сетевых решений, комплексную технологическую базу для отказоустойчивого инфраструктурного хаба. На площадке РТК-ЦОД размещены сотни единиц сетевого и серверного оборудования, включая кластер СОРМ с особым режимом доступа и гарантированной доступностью инфраструктуры 24/7/365. Для построения хаба компании EdgeЦентр требовался технологический партнёр, способный обеспечить colocation и связность в едином контуре. РТК-ЦОД предоставил стойки с нестандартной конфигурацией: для высоконагруженных узлов EdgeЦентр задействовал четыре линии электропитания вместо стандартных двух. Дополнительно заказчик получил услуги резервного хранения для защиты данных от потери. Присутствие большого количества операторов связи на площадке РТК-ЦОД позволило EdgeЦентр гибко настраивать маршрутизацию трафика, оперативно организовывать резервные каналы, минимизировать задержки для клиентов и оптимизировать затраты на передачу данных. 
Источник изображения: РТК-ЦОД Одним из самых сложных направлений проекта стало размещение кластера СОРМ — зоны со специальным режимом эксплуатации. РТК-ЦОД внедрил на площадке многоуровневую систему безопасности: индивидуальные СКУД на уровне стоек, экологический мониторинг, сертифицированные сейфы и процедуру опломбирования оборудования. «EdgeЦентр предоставляет SLA-ориентированные сервисы, поэтому гарантированная доступность инфраструктуры — наше безусловное требование. Размещение в сертифицированном ЦОД оператора национального масштаба — это дополнительный знак качества для наших клиентов», — заявил Максим Седых, начальник управления инфраструктуры EdgeЦентр. «Сотрудничество РТК-ЦОД и EdgeЦентр длится уже много лет, и за это время мы реализовали несколько сложных архитектурных проектов. Мы обеспечиваем самое важное для нашего клиента — стабильность предоставляемых услуг, отсутствие незапланированных простоев и прозрачность процессов. Сегодня EdgeЦентр использует экосистему наших услуг, и это партнёрство — прежде всего история про доверие, технологическую синергию и общее видение развития цифровой инфраструктуры», — рассказал Алексей Шувалов, директор клиентского центра РТК-ЦОД.
30.09.2026 [01:05], Владимир Мироненко
Платформа NVIDIA Open Agent Safety Platform обеспечит безопасное использование ИИ-агентов — от тестирования до развёртыванияNVIDIA представила открытую платформу обеспечения безопасности агентов Open Agent Safety Platform для реализации более безопасных рамок работы ИИ-агентов на всех этапах: от тестирования до развёртывания. NVIDIA Open Agent Safety Platform включает в себя open source ПО NVIDIA OpenShell и эталонную архитектуру системы NVIDIA Sentry. Платформа обеспечивает комплексное управление и контроль на всех уровнях стека: от ПО до аппаратных, вычислительных и роботизированных систем, на которых функционируют агенты. ПО OpenShell создает защищённую среду выполнения, которая отслеживает все действия агентов и обеспечивает соблюдение заданных правил безопасности во время их работы. Защищённый контур выполнения позволяет контролировать, как автономные ИИ-агенты решают задачи с использованием как открытых, так и закрытых моделей. Компания отметила, что OpenShell обеспечивает защиту с минимальными накладными расходами при работе на NVIDIA Vera. Сочетание OpenShell и Vera позволяет агентам безопасно функционировать и выполнять задачи с максимальной скоростью. Поскольку OpenShell — решение open source, его можно адаптировать для работы с вычислительными платформами сторонних производителей, включая Arm и Intel. 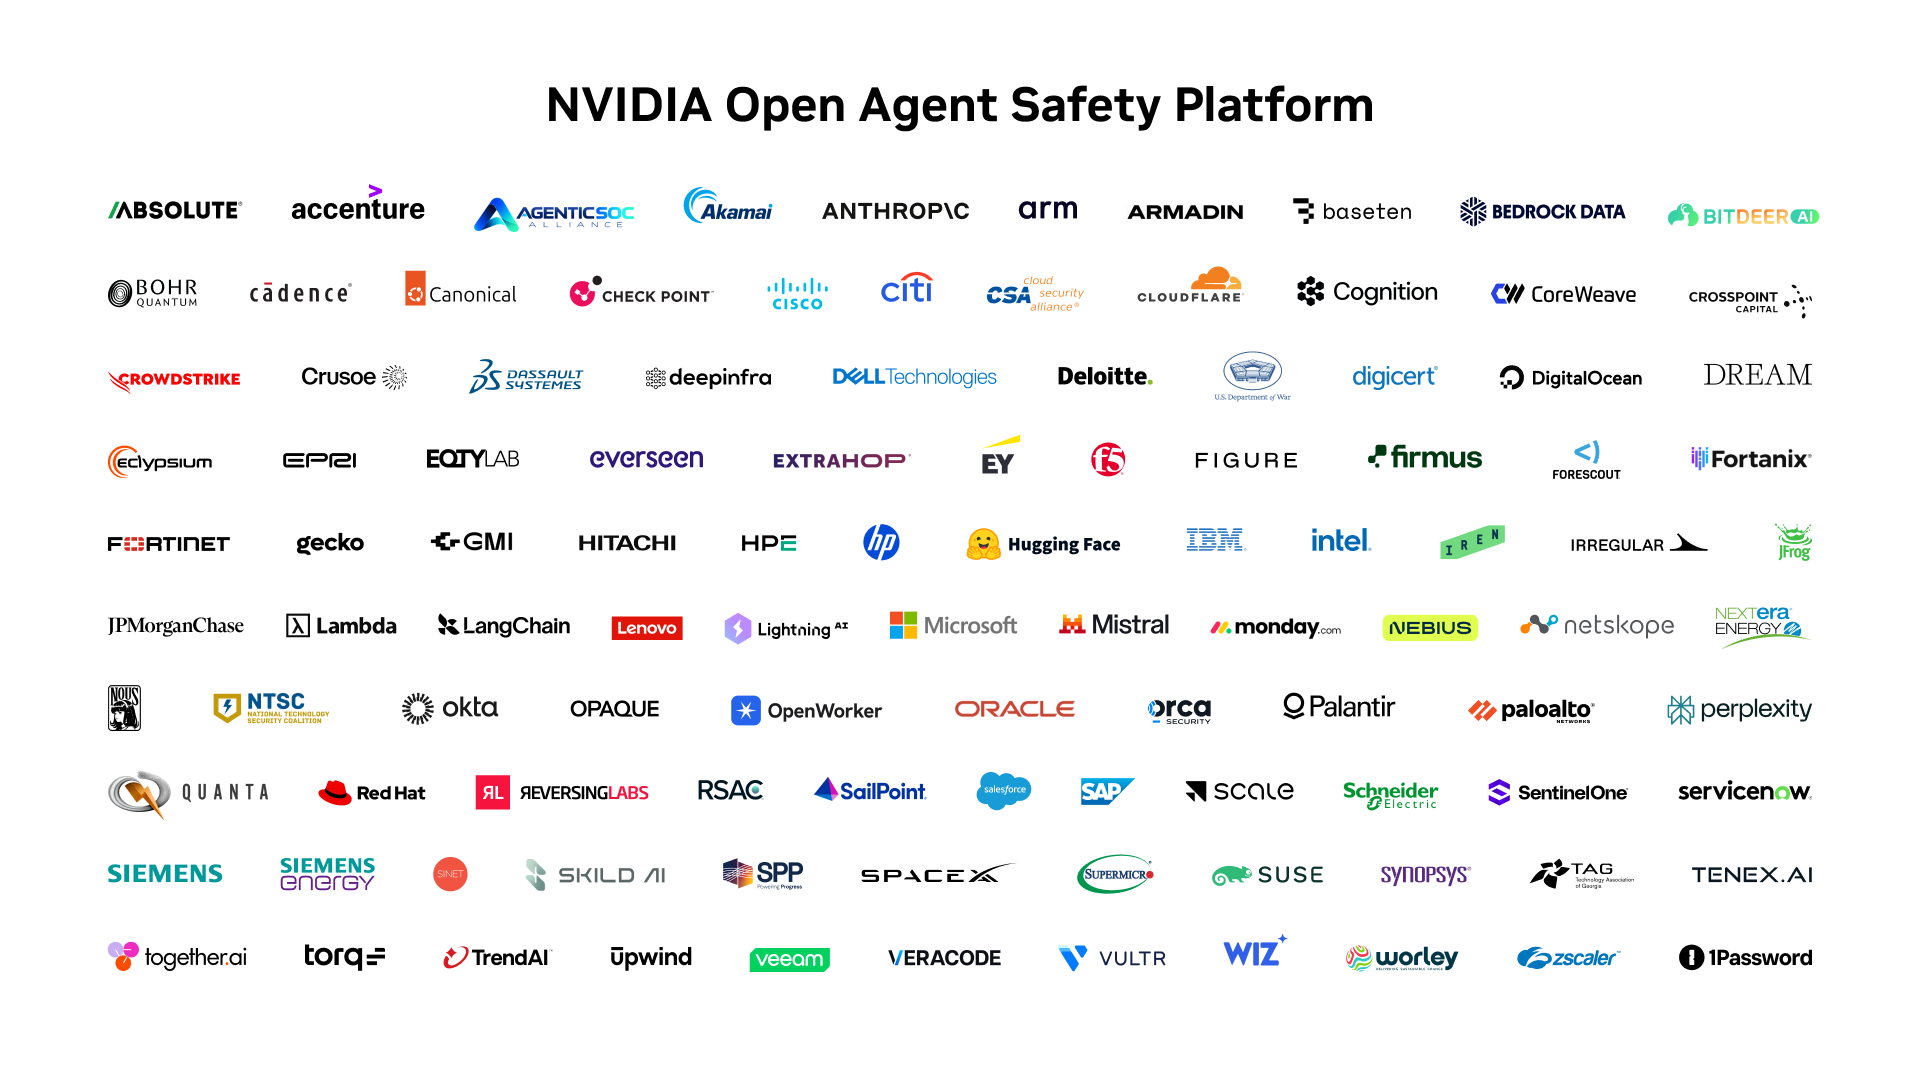
Источник изображения: NVIDIA Система Sentry дополняет OpenShell независимым модулем мониторинга (watchdog), работающим на базе DPU NVIDIA BlueField-4 и непрерывно отслеживающим поведение агента. Sentry обеспечивает принудительное соблюдение мер безопасности на аппаратном уровне и способна за считанные миллисекунды изолировать (поместить в карантин) агентов, если те предпринимают попытки выйти за пределы установленных границ. Sentry объединяет функции обнаружения угроз, аппаратного управления агентами и защиты доступа к данным, действуя в изолированной доверенной среде, отделённой от основного вычислительного потока; она реагирует в режиме реального времени и остается невидимой как для самих агентов, так и для злоумышленников. Система Sentry построена на базе ПО NVIDIA DOCA, которое предоставляет возможности программирования, используемые Sentry для анализа запросов и ответов агентов, сбора телеметрии, проверки подлинности агентов и обеспечения соблюдения детализированных политик доступа по модели Zero Trust к данным, инструментам, API и сервисам. С целью повышения безопасности использования ИИ NVIDIA объединила усилия с ведущими компаниями ИИ-экосистемы, охватывая весь стек технологий — от инфраструктуры и ПО до моделей и робототехники. В их числе Anthropic, Cisco, CrowdStrike, Dell, Figure, HPE, Hugging Face, JPMorganChase, Microsoft, Palantir, Palo Alto Networks, Perplexity, Red Hat, Salesforce, SAP, Scale AI, ServiceNow и SpaceXAI. В частности, NVIDIA объединила усилия с Anthropic для внедрения дополнительных уровней безопасности и контроля в архитектуру агентных систем. Решение Claude Managed Agents формирует защитный контур, разделяя процессы управления агентами (цикл выполнения агента) и среды их непосредственной работы (песочницы). Интеграция с OpenShell и BlueField обеспечивает корпоративным клиентам контроль доступа агентов к ресурсам внутри этих песочниц. SpaceXAI использует платформу NVIDIA Open Agent Safety Platform для работы с агентами для написания кода Cursor и моделями Grok. А Scale AI использует эталонную архитектуру NVIDIA Open Agent Safety Platform для создания надёжных агентных ИИ-систем, предназначенных для корпоративных и государственных заказчиков, внедряя её в уровень агентной инфраструктуры портфеля решений Scale GenAI. Salesforce и NVIDIA интегрировали OpenShell с платформой Slack, что позволяет командам управлять активностью агентов OpenShell непосредственно в Slack: отслеживать действия агентов и события аудита, а также одобрять или отклонять запросы агентов на расширение прав доступа. Red Hat использует компоненты платформы (OpenShell и DOCA) в решении Red Hat AI Factory with NVIDIA. Среди более чем 100 организаций, использующих технологии платформы NVIDIA Open Agent Safety Platform, — Accenture, Armadin, Cadence, Cognition, CrowdStrike, Cisco, Dassault Systèmes, Deloitte, EY, Hugging Face, IBM, Irregular, Perplexity, Microsoft, SAP, Scale AI, ServiceNow, Siemens, Synopsys, OpenClaw, Palantir и Palo Alto Networks.
28.09.2026 [00:24], Владимир Мироненко
Роскомнадзор рекомендовал операторам проверить роутеры MikroTik у абонентовПодведомственный Роскомнадзору главный радиочастотный центр (ГРЧЦ) рекомендовал операторам связи срочно проверить используемые в их сетях роутеры компании MikroTik, а также предупредить абонентов об угрозе их взлома в связи с имеющимися уязвимостями в RouterOS и принять соответствующие меры, сообщил ресурс РБК. Как сообщает РБК, операторы начали получать письма с предупреждением регулятора 11-го сентября. До этого команда CERT Polska обнаружила в RouterOS шесть уязвимостей, затрагивающих SSH-сервер и клиент, сервис bandwidth-test, механизм обработки сертификатов X.509 и интерфейс WebFig. Комбинация двух из них позволяет злоумышленнику получить полный контроль над устройством без аутентификации, если на нём включен удаленный доступ по протоколу SSH. Эта цепочка получила название MikroTrick. 
Источник изображения: MikroTik Наиболее серьёзные из названых уязвимостей:
Компания MikroTik объявила 3-сентября о выходе обновлений RouterOS 7.25 beta 3, 7.24.2, 7.23.4 и 6.49.21 для устранения выявленных уязвимостей в системе безопасности операционной системы, подчеркнув, что для обычных пользователей домашних устройств эта проблема не представляет непосредственной угрозы, но всё же рекомендуется всем пользователям выполнить обновление. Компания также рекомендовала администраторам как можно скорее обновить устройства, а затем проверить конфигурацию на наличие неизвестных пользователей, скриптов, задач планировщика, прокси-серверов и туннелей. В CERT Polska сообщили, что в последнее время фиксируют атаки на устройства под управлением RouterOS, доступные из интернета. Подтверждено, что злоумышленники используют комбинацию уязвимостей MikroTrick для захвата полного контроля над незащищёнными устройствами. Также подтверждено, что выпущенные исправления предотвращают подобные атаки. В обязанности операторов связи не входит обновление прошивки роутеров абонентов, говорят участники рынка. Но они несут ответственность за безопасность собственной сети и могут ограничить опасный трафик, заблокировав определённые порты роутеров, не отключая абонентов от сети.
24.09.2026 [14:43], Андрей Крупин
Yandex B2B Tech расширила экосистему сервисов для бизнесаКомпания Yandex B2B Tech в рамках конференции Yandex Scale 2026 представила ряд новых продуктов и сервисов для корпоративного сегмента. Среди ключевых анонсов — новое направление информационной безопасности, платформа для объединения работы с данными, автономные ИИ-агенты для разработки и расширенная версия корпоративного ИИ-ассистента. ИБ-направление Yandex B2B Tech получило название Yandex Security. Компания сосредоточится не только на защите облачной инфраструктуры клиентов, но и будет развивать решения для гибридной, локальной и мультиоблачной безопасности. Также Yandex B2B Tech усилила свой продуктовый портфель новыми продуктами: среди них — инструменты для беспарольной авторизации и поиска избыточных прав доступа в системе. 
Источник изображений: yandex.cloud Сервисы Yandex Security позволяют защищать инфраструктуру, размещённую у разных облачных провайдеров. Клиентам доступен мониторинг безопасности мультиоблачной архитектуры в едином интерфейсе. В нём автоматически собираются все данные о защите инфраструктуры: мониторинг доступов к системе, анализ рисков и ошибок в конфигурации и многое другое. Всё это позволяет устранить «слепые зоны» и видеть полную картину безопасности в едином интерфейсе независимо от того, в каком облаке размещены ресурсы. Yandex B2B Tech также анонсировала DataLens Platform — платформу, которая объединяет все этапы работы с данными: от загрузки и хранения до визуализации и ИИ-аналитики. Решение позволяет работать с данными компании в одном месте, быстро находить их источники и получать инсайты с помощью ИИ-агента. Общедоступный релиз продукта запланирован на начало 2027 года. Сначала DataLens Platform будет доступна в Yandex Cloud. Позднее Yandex B2B Tech планирует выпустить версии продукта для размещения в собственной инфраструктуре компании и для гибридного сценария. 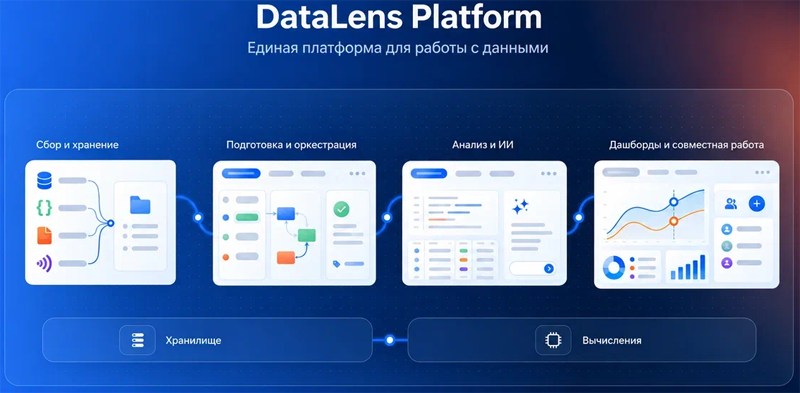 На платформе SourceCraft появилась возможность подключать и настраивать автономных ИИ-агентов — например, для разработки и проверки безопасности кода, или создавать агентов с собственными специализациями под ключ. Каждый агент работает под собственной учётной записью как самостоятельный участник команды, выполняет поручение и передаёт результат на проверку. Если ему не хватает данных или требуется согласование, он сам обращается к пользователю. Наконец, ещё одно крупной новинкой стала «Алиса AI Про» для бизнеса — расширенная версия корпоративного ИИ-ассистента, предлагающая более 120 навыков для сотрудников разных профессий и более 20 плагинов для подключения к внешним приложениям. 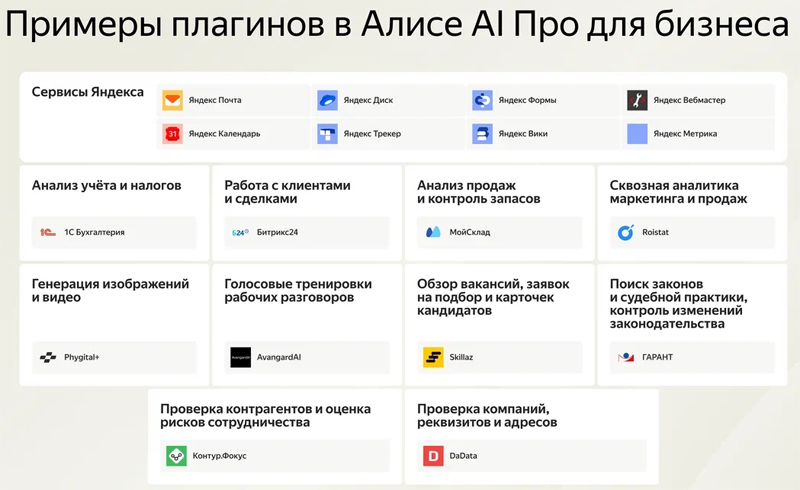 «Алиса AI Про» способна решать сложные многосоставные задачи. Её можно использовать практически в любом отделе, от дизайна и маркетинга до бухгалтерии, HR и юридического департамента. Достаточно сформулировать поручение простым языком, и помощник выполнит его, используя те же приложения, которыми обычно пользуется сам сотрудник — например, CRM-системы или сервисы для работы с документами и бухучёта. Для решения задач «Алиса AI Про» сама создаёт себе команду специализированных ИИ-агентов. Пока они собирают информацию и работают с документами и корпоративными системами, ИИ-помощник координирует их работу, проверяет и объединяет результаты. С запуском «Алисы AI Про» компании смогут выбирать между двумя версиями ассистента. «Алиса AI для бизнеса», которую «Яндекс» представил в начале сентября, пригодится тем, кому нужно готовое решение. «Алиса AI Про» — тем, у кого есть потребность развернуть продукт на собственной инфраструктуре и настроить его под конкретные задачи.
16.09.2026 [15:58], Руслан Авдеев
Систему защиты email от Cisco можно взломать с помощью emailЗлоумышленники активно эксплуатируют критическую уязвимость в виртуальных и физических устройствах Cisco Secure Email Gateway, предназначенных для защиты почтовых сервисов. «Дыра» позволяет получить root-доступ к устройствам с помощью вредоносных писем, сообщает The Register. Уязвимость выявили в ходе работы с обращениями в техподдержку Technical Assistance Center. Уязвимость CVE-2026-76461 с рейтингом CVSS 9,8касается виртуальных и физических устройств независимо от их конфигурации. По данным Cisco, единственный способ устранить проблему — установить обновление безопасности. Проблема кроется в механизме обработки входящей почты в Cisco AsyncOS. Злоумышленнику не нужно взламывать саму систему, достаточно отправить специально сформированное письмо через уязвимый шлюз. Если всё сработает «как следует», он сможет отдавать команды, обладая правами администратора. Специалисты Cisco сообщили, что информация об активной эксплуатации уязвимости появилась у них только в сентябре. При этом в компании пока хранят молчание о том, кто именно стоит за атаками, давно ли они начались и сколько организаций скомпрометировано. Есть некоторые признаки того, что пострадали как минимум некоторые облачные клиенты Cisco. Компания провела расследование и напрямую связалась с клиентами, у которых имелись признаки эксплуатации уязвимости. Облачные клиенты уже получили обновлённую версию AsyncOS 16.5.0-780. 
Источник изображения: Andy Makely/unsplash.com Самостоятельно администрирующим работу устройств придётся потрудиться дополнительно. Cisco советует проверять логи на признаки подозрительной активности, но даже отсутствие таких признаков не значит, что систему не скомпрометировали. Как только злоумышленники получают root-доступ, они могут переписывать логи, скрывая следы. Поэтому администраторам стоит проверять также сетевые журналы и журналы межсетевых экранов, не полагаясь только на данные шлюза. Для виртуальных устройств, предположительно скомпрометированных, компания рекомендует сохранить состояние, логи, образы дисков и другие данные для дальнейшего расследования, после чего развернуть новую виртуальную машину с исправленным вариантом ПО, заново восстановить конфигурацию и заменить учётные и криптографические данные. Cisco устранила уязвимость в версиях AsyncOS 15.5.5-014, 16.0.4-302 и 16.5.0-780, хотя клиентам настоятельно рекомендуется использовать именно последнюю версию. Впрочем, потенциальных целей для атак ещё много — в понедельник Shadowserver Foundation сообщала о более 400 устройств Cisco Secure Email Gateway, доступных для атак из Сети. Уязвимость включили в реестр Known Exploited Vulnerabilities американского федерального агентства CISA, а федеральным гражданским ведомствам США (не относящимся к военным структурам и спецслужбам) предписали устранить её до 17 сентября. CVE-2026-76461 появилась менее чем через год после того, как злоумышленники использовали ещё одну «дыру» в безопасности AsyncOS — CVE-2025-20393 для взлома устройств Cisco Secure Email Gateway. В итоге уязвимость получила максимальную оценку в 10 баллов. Впрочем, это мелочь по сравнению с советом Barracuda Networks выбросить скомпрометированные шлюзы ESG (Email Security Gateway). |
|

