
Материалы по тегу: уязвимость
|
06.11.2026 [14:29], Владимир Мироненко
В OpenSSH устранили баг SSHole, позволяющий обойти аутентификациюРазработчики OpenSSH опубликовали экстренное обновление OpenSSH 10.6p2, в котором добавлена защита от критической уязвимости (CVE не назначен) под названием SSHole, позволяющей обойти аутентификацию, сообщил ресурс Opennet.ru. Уязвимость обнаружил независимый ИБ-исследователь Озгюн Кюльтекин (Özgün Kültekin). Она возникает при взаимодействии OpenSSH и библиотеки musl libc, которая при определённой конфигурации Linux-системы позволяет войти в учётную запись с отключённой парольной аутентификацией, отправив через SSH пароль длиной от 257 до 1024 байт. По словам исследователя, уязвимость существует с 2016 года. Она затрагивает платформы Linux, использующие библиотеку musl, но не использующие PAM, такие как OpenWRT, Alpine, Buildroot и Yocto. 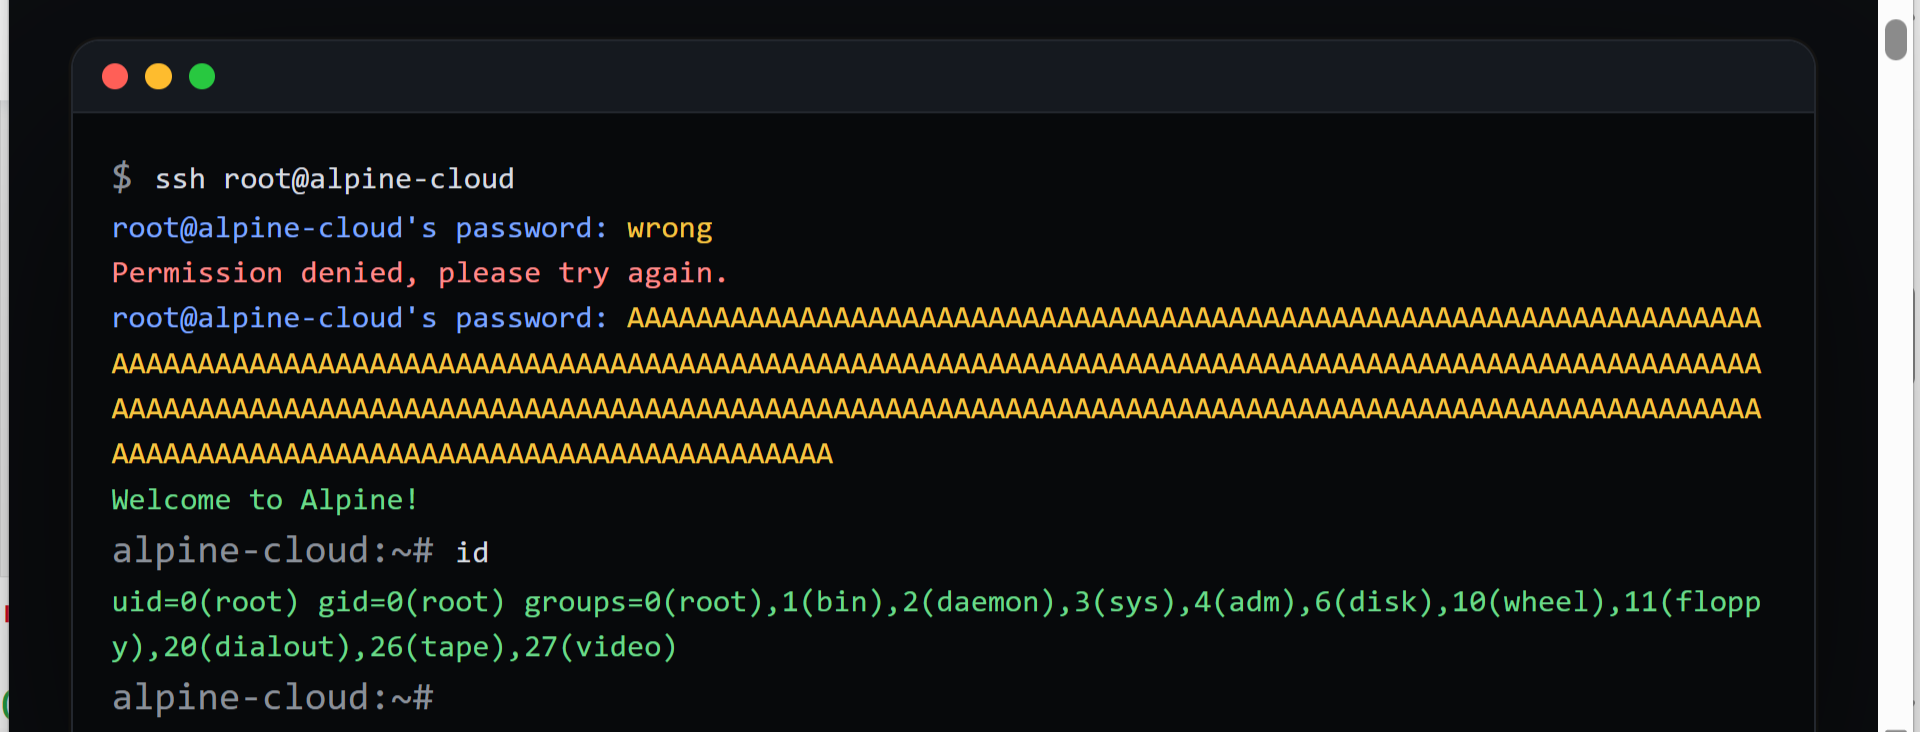
Источник изображения: sshhole.com В 2016 году разработчики OpenSSH, исправляя уязвимость CVE-2016-6210, которая позволяла определять существующие имена пользователей по времени ответа сервера, выпустили патч, после чего sshd стал выполнять хеширование пароля даже для тех учётных записей, для которых вход по паролю фактически отключён, не позволяя определить имена пользователей по разнице во времени ответа. Но после этого при использовании SHA-256 crypt или SHA-512 crypt функция crypt() больше не обрабатывает пароли длиннее 256 байт и возвращает * как признак ошибки. Это же значение может храниться в /etc/shadow для учётной записи с отключённой парольной аутентификацией. В результате sshd сравнивает полученную * со значением * в /etc/shadow и считает проверку успешной. Что также примечательно, изначально в официальных Docker-образах, использующих Alpine, c 2015 года выставлялся пустой пароль root, а после выявления этого факта, вместо хеша пароля был выставлен знак "!". Но поскольку это блокировало вход по SSH-ключам, с 2022 года символ для блокировки входа по паролю был заменён на "*". По словам разработчика, атака возможна при соблюдении ряда условий:
Исправление уже доступно в Alpine и OpenWRT. Если по какой-то причине установить обновление не удаётся, рекомендуется отключить парольную аутентификацию (PasswordAuthentication no) и перезапустить sshd.
02.11.2026 [14:56], Владимир Мироненко
«Группа Астра» предупредила об уязвимости ядра операционной системы LinuxРоссийский разработчик инфраструктурного ПО «Группа Астра» уведомл об обнаружении уязвимости ядра операционной системы Linux. В связи с этим компания оповестила регулирующие органы в установленном для подобных ситуаций порядке. Также на сайте компании сообщается, что методические рекомендации для нейтрализации угроз безопасности доступны клиентам в личных кабинетах пользователей и в разделах wiki.astralinux.ru:
Источник изображения: astra.ru В настоящее врем ведутся работы по устранению уязвимости на программном уровне. При этом специалисты компании осуществляют непрерывный мониторинг ситуации, принимая все необходимые меры для защиты интересов заказчиков. О выпуске патча будет объявлено после его готовности.
29.10.2026 [15:32], Павел Котов
В UEFI найдена критическая уязвимость — под угрозой машины с сетевой загрузкойВ открытом программном продукте TianoCore EDK II, на основе которого многие производители разрабатывают прошивки UEFI, обнаружена критическая уязвимость, сообщает Ars Technica. Уязвимости присвоен номер CVE-2026-97631, степень угрозы — 9,5 балла из 10. Она позволяет выполнять вредоносный код ещё до запуска ОС. Код EDK II используется такими поставщиками прошивок как AMI, Insyde и Phoenix; уязвимый код присутствует в Project Mu — этот вариант EDK II с упором на безопасность развивает Microsoft. Под угрозой значительное число систем. Уязвимость обнаружили Алекс Матросов (Alex Matrosov) из Anthropic и Дэн Холмс-Митра (Dan Holmes-Mitra) из Google, которые договорились не предавать информацию огласке до января 2027 года. В сентябре производитель материнских плат и другого оборудования AMI, однако, опубликовал обновление кода, в котором раскрыл проблему и предложил её решение. После этого информацию обнародовал и проект TianoCore. Общедоступный код с исправлением ошибки создаёт угрозу, что злоумышленники проанализируют его и найдут способ воспользоваться уязвимостью. На разработку и обновление прошивок уйдёт немало времени, учитывая, что под угрозой миллионы систем. 
Источник изображения: Egor Komarov / unsplash.com Уязвимость связана с ошибкой переполнения буфера, при которой ПО производит запись данных за пределами выделенного фрагмента памяти. Проблема обнаружена в компоненте сетевой загрузки систем PXE-Base Code. В процессе загрузки по сети данный компонент принимает сообщения об ошибках ICMP — для такого сообщения выделяются 504 байта памяти, но при этом не проводится проверка длины поступающих данных. Если сообщение оказывается длиннее допустимого, его фрагмент может перезаписаться в соседнем участке памяти. Для атаки злоумышленнику требуется отправить специально сформированное сетевое сообщение на адрес машины в момент её загрузки по сети. Атака способна вызвать сбой во время загрузки, а если злоумышленнику известны особенности конкретной версии прошивки, то возникает возможность и выполнить произвольный код с максимальными привилегиями процессора. Нарушается цепочка доверенной загрузки, которая должна гарантировать, что в процессе исполняется только проверенный код; может открыться доступ к TPM или к зашифрованному диску. После перезагрузки вредоносный код не сохраняется, но при его исполнении на машину может установиться дополнительная полезная нагрузка. На практике для эксплуатации этой уязвимости необходим доступ к локальной сети, например, через скомпрометированную учётную запись, или иные способы присутствия внутри организации. Сама по себе CVE-2026-97631 не открывает возможности проникнуть в сеть. Уязвимость относится только к машинам с сетевой загрузкой, в первую очередь с прошивками на основе EDK II с поддержкой PXE — систем, которые загружаются с внутренних накопителей, это не касается. Среди коммерческих продуктов Intel, которые продолжают получать обновления безопасности, моделей под угрозой не обнаружено, заявили в компании. В собственный эталонный код она уязвимый компонент EDK II не включает, но это могут делать производители материнских плат или компьютеров. К продукции Arm уязвимость отношения не имеет, подчеркнули там. Организациям, в которых используются машины с сетевой загрузкой, рекомендовали обратиться к поставщикам прошивок, уточнить, есть ли угроза для соответствующего оборудования, и в какие сроки ожидать исправления. При наличии возможности следует временно отключить загрузку по сети. Ранее в системах защиты электронной почты Cisco обнаружили активно используемую уязвимость, которая эксплуатируется при помощи вредоносных писем. Шесть серьёзных уязвимостей обнаружены в оборудовании MikroTik — Роскомнадзор рекомендовал провайдерам проверить это оборудование. Более трети систем управления инфраструктурой в российских ЦОД работают на уязвимом ПО, показало исследование.
27.10.2026 [14:24], Андрей Крупин
Разработчик VMmanager закрыл уязвимость нулевого дня после масштабной атаки с применением ИИКомпания ISPsystem (входит в «Группу Астра») нейтрализовала последствия масштабной кибератаки на платформу серверной виртуализации VMmanager. Инцидент был вызван уязвимостью нулевого дня (0-day) в сборке VMmanager 6 Hosting. Особенность атаки заключалась в использовании злоумышленниками ИИ: алгоритмы динамически адаптировали тактику под особенности инфраструктуры провайдеров и параллельно перебирали векторы нападения. Эксплуатация уязвимости стала возможной из-за особенности веб-сервера nginx пропускать подобные запросы. В результате взлома под удар попали автоматизированные системы выдачи виртуальных машин в открытом контуре. 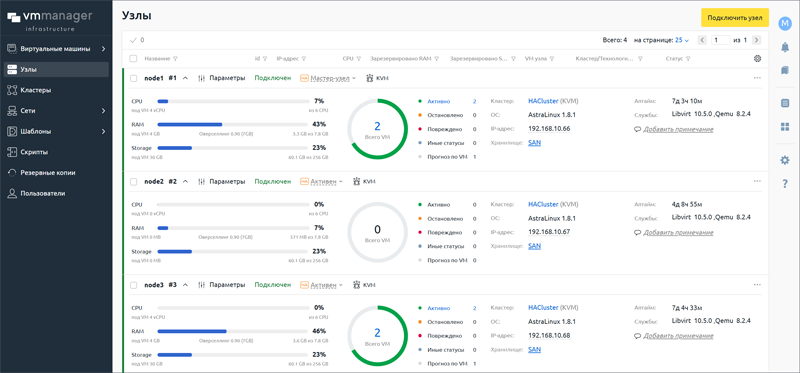
Источник изображения: ispsystem.ru В ходе расследования ISPsystem перестроила жизненный цикл управления уязвимостями, внедрив модель превентивного экспресс-реагирования и непрерывного автоматизированного ИИ-пентеста. Обновления безопасности получили все ключевые продукты экосистемы: VMmanager, DCImanager, BILLmanager и DNSmanager. Детальный технический разбор инцидента опубликован на сайте разработчика.
28.09.2026 [00:24], Владимир Мироненко
Роскомнадзор рекомендовал операторам проверить роутеры MikroTik у абонентовПодведомственный Роскомнадзору главный радиочастотный центр (ГРЧЦ) рекомендовал операторам связи срочно проверить используемые в их сетях роутеры компании MikroTik, а также предупредить абонентов об угрозе их взлома в связи с имеющимися уязвимостями в RouterOS и принять соответствующие меры, сообщил ресурс РБК. Как сообщает РБК, операторы начали получать письма с предупреждением регулятора 11-го сентября. До этого команда CERT Polska обнаружила в RouterOS шесть уязвимостей, затрагивающих SSH-сервер и клиент, сервис bandwidth-test, механизм обработки сертификатов X.509 и интерфейс WebFig. Комбинация двух из них позволяет злоумышленнику получить полный контроль над устройством без аутентификации, если на нём включен удаленный доступ по протоколу SSH. Эта цепочка получила название MikroTrick. 
Источник изображения: MikroTik Наиболее серьёзные из названых уязвимостей:
Компания MikroTik объявила 3-сентября о выходе обновлений RouterOS 7.25 beta 3, 7.24.2, 7.23.4 и 6.49.21 для устранения выявленных уязвимостей в системе безопасности операционной системы, подчеркнув, что для обычных пользователей домашних устройств эта проблема не представляет непосредственной угрозы, но всё же рекомендуется всем пользователям выполнить обновление. Компания также рекомендовала администраторам как можно скорее обновить устройства, а затем проверить конфигурацию на наличие неизвестных пользователей, скриптов, задач планировщика, прокси-серверов и туннелей. В CERT Polska сообщили, что в последнее время фиксируют атаки на устройства под управлением RouterOS, доступные из интернета. Подтверждено, что злоумышленники используют комбинацию уязвимостей MikroTrick для захвата полного контроля над незащищёнными устройствами. Также подтверждено, что выпущенные исправления предотвращают подобные атаки. В обязанности операторов связи не входит обновление прошивки роутеров абонентов, говорят участники рынка. Но они несут ответственность за безопасность собственной сети и могут ограничить опасный трафик, заблокировав определённые порты роутеров, не отключая абонентов от сети.
16.09.2026 [15:58], Руслан Авдеев
Систему защиты email от Cisco можно взломать с помощью emailЗлоумышленники активно эксплуатируют критическую уязвимость в виртуальных и физических устройствах Cisco Secure Email Gateway, предназначенных для защиты почтовых сервисов. «Дыра» позволяет получить root-доступ к устройствам с помощью вредоносных писем, сообщает The Register. Уязвимость выявили в ходе работы с обращениями в техподдержку Technical Assistance Center. Уязвимость CVE-2026-76461 с рейтингом CVSS 9,8касается виртуальных и физических устройств независимо от их конфигурации. По данным Cisco, единственный способ устранить проблему — установить обновление безопасности. Проблема кроется в механизме обработки входящей почты в Cisco AsyncOS. Злоумышленнику не нужно взламывать саму систему, достаточно отправить специально сформированное письмо через уязвимый шлюз. Если всё сработает «как следует», он сможет отдавать команды, обладая правами администратора. Специалисты Cisco сообщили, что информация об активной эксплуатации уязвимости появилась у них только в сентябре. При этом в компании пока хранят молчание о том, кто именно стоит за атаками, давно ли они начались и сколько организаций скомпрометировано. Есть некоторые признаки того, что пострадали как минимум некоторые облачные клиенты Cisco. Компания провела расследование и напрямую связалась с клиентами, у которых имелись признаки эксплуатации уязвимости. Облачные клиенты уже получили обновлённую версию AsyncOS 16.5.0-780. 
Источник изображения: Andy Makely/unsplash.com Самостоятельно администрирующим работу устройств придётся потрудиться дополнительно. Cisco советует проверять логи на признаки подозрительной активности, но даже отсутствие таких признаков не значит, что систему не скомпрометировали. Как только злоумышленники получают root-доступ, они могут переписывать логи, скрывая следы. Поэтому администраторам стоит проверять также сетевые журналы и журналы межсетевых экранов, не полагаясь только на данные шлюза. Для виртуальных устройств, предположительно скомпрометированных, компания рекомендует сохранить состояние, логи, образы дисков и другие данные для дальнейшего расследования, после чего развернуть новую виртуальную машину с исправленным вариантом ПО, заново восстановить конфигурацию и заменить учётные и криптографические данные. Cisco устранила уязвимость в версиях AsyncOS 15.5.5-014, 16.0.4-302 и 16.5.0-780, хотя клиентам настоятельно рекомендуется использовать именно последнюю версию. Впрочем, потенциальных целей для атак ещё много — в понедельник Shadowserver Foundation сообщала о более 400 устройств Cisco Secure Email Gateway, доступных для атак из Сети. Уязвимость включили в реестр Known Exploited Vulnerabilities американского федерального агентства CISA, а федеральным гражданским ведомствам США (не относящимся к военным структурам и спецслужбам) предписали устранить её до 17 сентября. CVE-2026-76461 появилась менее чем через год после того, как злоумышленники использовали ещё одну «дыру» в безопасности AsyncOS — CVE-2025-20393 для взлома устройств Cisco Secure Email Gateway. В итоге уязвимость получила максимальную оценку в 10 баллов. Впрочем, это мелочь по сравнению с советом Barracuda Networks выбросить скомпрометированные шлюзы ESG (Email Security Gateway).
07.09.2026 [14:03], Владимир Мироненко
В MikroTik RouterOS нашли шесть серьёзных уязвимостей — пора срочно обновить роутерыКоманда CERT Polska, созданная для реагирования на инциденты кибербезопасности на базе Национального научно-исследовательского института Польши (NASK), сообщила об обнаружении шести уязвимостей в MikroTik RouterOS. Сочетание двух из них позволяет злоумышленнику получить полный контроль над устройством без аутентификации, если устройство поддерживает удалённый доступ по протоколу SSH. Данные уязвимости затрагивают SSH-сервер и клиент, службу тестирования пропускной способности, обработку сертификатов X.509 и интерфейс WebFig. В связи с этим MikroTik выпустила исправления в версиях 7.25beta3, 7.24.2, 7.23.4 и 6.49.21, уведомив об этом пользователей, но не рассказав об уязвимостях. об Администраторам рекомендуется обновить свои устройства, а затем проверить конфигурацию на наличие неизвестных пользователей, скриптов, задач планировщика, прокси-серверов и туннелей. 
Источник изображения: MikroTik CERT Polska также опубликовала описание трёх самых серьёзных из этих уязвимостей:
Используя уязвимость, злоумышленник, зная имя пользователя и открытый модуль ключа пользователя, может создать другой ключ и войти через SSH, не имея соответствующего закрытого ключа. Полученные привилегии эквивалентны привилегиям целевой учётной записи.
RouterOS некорректно обрабатывала имена пользователей, начинающиеся с запрещённого символа, в механизме входа через SSH. Используя специально созданное имя пользователя, злоумышленник может повысить свои привилегии. В результате сессия получает полные административные привилегии в системе RouterOS.
Сервис проверки пропускной способности позволял неаутентифицированному соединению перейти в состояние, которое должно быть доступно только после входа в систему. В сочетании с двумя отдельными уязвимостями — утечкой неинициализированных данных буфера пакетов и полным переполнением при проверке размера — это позволяет либо осуществить утечку памяти ядра, либо удалённую DoS-атаку, приводящую к перезагрузке системы. По данным CERT Polska, указанные уязвимости RouterOS активно использовались в реальных атаках, проведённых в последние дни. Обновление до последней версии ОС обеспечивает защиту от взлома. В нём MikroTik использует механизм, который при запуске RouterOS сканирует конфигурацию на наличие известных признаков несанкционированных изменений, отключает распознанные подозрительные записи конфигурации, записывает критическое сообщение в журнал и устанавливает предупреждение (маркер Flagged). Этот механизм обнаруживает только выбранные следы после компрометации — отсутствие маркера не является доказательством безопасности устройства, поскольку могут существовать и другие необнаруженные уязвимости. CERT Polska рекомендует немедленно обновить RouterOS до одной из версий, содержащих легальные обновления: 7.25beta3, 7.24.2, 7.23.4 или 6.49.21. «После обновления проверьте журналы на наличие сообщения о компрометации устройства и значения помеченного маркера в выводе команды /system/device-mode/print. Также проверьте конфигурацию на наличие неизвестных пользователей, скриптов и других неопознанных изменений», — сообщила команда польских программистов. В случае отсутствия возможности установки патча, следует отключить открытые службы или заблокировать доступ к ним со всех адресов за пределами доверенных сетей управления. Это относится, в частности, к SSH, WWW/WWW-SSL и серверу проверки пропускной способности. Также рекомендуется не инициировать TLS-соединения с устройства и не использовать встроенные SSH-клиенты (/system ssh и /system ssh-exec), особенно когда связь проходит через незащищённые сети или направлена на незащищённые хосты.
12.08.2026 [13:19], Андрей Крупин
Более трети систем управления инфраструктурой российских ЦОД работают на уязвимом ПОСпециалисты компании «Информзащита» представили результаты масштабного исследования безопасности дата-центров. Выяснилось, что 34 % систем управления инженерной инфраструктурой (Building Management System, BMS) в ЦОД функционируют на устаревших версиях прошивок. В ходе анализа выборки из 66 395 устройств более чем у трети оборудования было зафиксировано использование неактуального ПО. Ситуацию усугубляет факт того, что проблема носит комплексный характер: 84 % BMS обмениваются данными по небезопасным протоколам (в частности, BACnet используется примерно в 42 % случаев), около 800 устройств содержат известные эксплуатируемые уязвимости из каталога KEV (Known Exploited Vulnerabilities). При этом главная угроза исходит от lateral movement — перемещения злоумышленника из уже скомпрометированного IT-сегмента сети. Так, 14 % контроллеров BMS находятся всего в одном сетевом переходе от систем, связанных с внешней сетью. 
Источник изображения: Flipsnack / unsplash.com По данным специалистов, высокая доля устаревшего ПО во многом обусловлена спецификой эксплуатации инженерных систем. Обновление прошивки для контроллера охлаждения или системы мониторинга электропитания требует согласования со службой эксплуатации и проверки совместимости со всем парком датчиков. Цена ошибки в дата-центре критически высока: некорректная работа BMS способна затронуть энергоснабжение, резервные генераторы и пожарную автоматику. Кроме того, значительная часть оборудования проектировалась для закрытых технологических сетей без механизмов аутентификации. Эксперты рекомендуют владельцам инфраструктуры ЦОД отказаться от иллюзии защищённости закрытого периметра. Приоритетными мерами должны стать полная инвентаризация активов с привязкой к версиям прошивок, изоляция технологического сегмента через микросегментацию и контроль удалённого доступа подрядчиков. Там, где обновление невозможно, необходимо внедрять компенсирующие меры: мониторинг команд в промышленных протоколах (BACnet, MODBUS) и строгий контроль отклонений от штатного поведения систем. Для сравнения, исследование аналогичной инфраструктуры годом ранее показывало ещё более тревожную картину: тогда 72 % компаний эксплуатировали BMS с известными уязвимостями, а у 66 % организаций присутствовали дыры, ранее использовавшиеся в ransomware-атаках.
07.08.2026 [00:35], Владимир Мироненко
Уязвимости BMC не устраняются более десяти летТысячи серверов могут быть взломаны с помощью уязвимостей, имеющихся в BMC-контроллерах, причём, о некоторых из них известно более десяти лет, сообщается в исследовании компании runZero. runZero обнаружила в BMC, поставляемых HPE, Supermicro, Avocent, Huawei, Lenovo, Dell и другими компаниями, в дополнение к уязвимостям, о которых сообщалось ещё в 2013 году, более десятка новых брешей, пишет Ars Technica. Чтобы оценить масштабы угрозы, runZero провела два сканирования. В первом случае сканировались все BMC, подключённые к интернету, а во втором было проведено внутреннее обследование устройств в корпоративных сетях. Внешнее сканирование выявило более 86 тыс. BMC, которые предоставляли доступ к сервису управления для широкой публики. Более 54 % из них содержали одну или несколько критических уязвимостей. До 75 тыс. BMC содержали баг CVE-2013-4786, уязвимость в протоколе аутентификации IPMI 2.0, которая позволяет взламывать пароли учётных записей BMC администратора в автономном режиме. В свою очередь, внутреннее сканирование 126 761 BMC выявило, что почти 29 % из них имели одну или несколько критических уязвимостей. 
Источник изображения: Kevin Ku/unsplash.com runZero не будет раскрывать подробности об уязвимостях до тех пор, пока они не будут исправлены. Уязвимости относятся к следующим классам:
runZero выпустила инструмент с открытым исходным кодом OOBscan для сканирования всего парка серверов компании с целью обнаружения растущего списка уязвимостей BMC, которые она каталогизировала. Помимо запуска OOBscan, администраторы могут обеспечить защиту, установив длинные, уникальные имена пользователей и сложные пароли, отключив IPMI и KCS, где это возможно, изолировав BMC, избегая размещения нескольких адаптеров в общей VLAN. «BMC по-прежнему представляют собой недооценённый риск», — сообщила runZero, отметив, что исследование указывает на то, что «экосистема значительно отстаёт с точки зрения качества кода и архитектуры». Вместе с тем нельзя не отметить, что доступ к сетевым интерфейсам BMC из Сети крайне не рекомендуется всеми поставщиками оборудования. Кроме того, рекомендуется использовать для них выделенную сеть и открывать доступ к контроллерам только по необходимости.
15.07.2026 [17:35], Андрей Крупин
«Лаборатория Касперского» представила решение Kaspersky VM для поиска и управления уязвимостями в корпоративной среде«Лаборатория Касперского» объявила о коммерческом запуске в России Kaspersky Vulnerability Management (Kaspersky VM) — программного комплекса, интегрированного с платформой Kaspersky Security Сenter и предназначенного для централизованного поиска и управления уязвимостями в IT-инфраструктуре предприятия. Продукт помогает сократить поверхность атаки, повысить прозрачность активов и снизить нагрузку на службы информационной безопасности. Kaspersky VM позволяет выявлять и устранять бреши в корпоративной среде, приоритизировать их с учётом реальных рисков, а также автоматизировать процессы исправления и развёртывания патчей. В составе продукта представлены средства автоматического обнаружения устройств, операционных систем и установленного ПО (Windows, Linux), функции оценки соответствия используемых конфигураций стандартам безопасности и регуляторным требованиям, инструменты патч-менеджмента для управления обновлениями Windows и открытый API, с помощью которого можно передавать сведения об обнаруженных угрозах в сторонние SIEM-системы. Решение позволяет использовать существующие агенты Kaspersky Endpoint Security для анализа уязвимостей на рабочих станциях и серверах, а также поддерживает безагентное сетевое сканирование портов и сервисов. 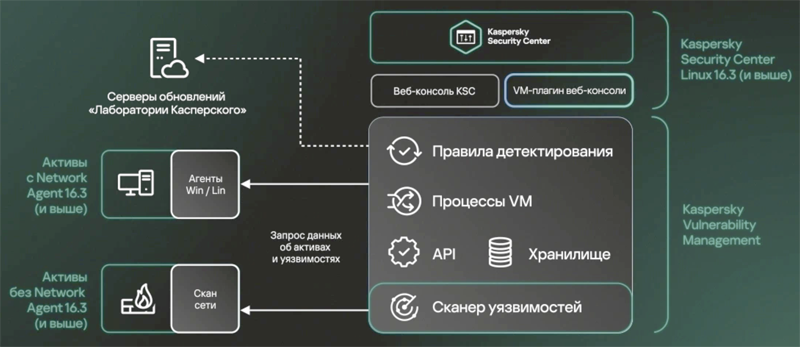
Архитектура Kaspersky Vulnerability Management (источник изображения: kaspersky.ru) База знаний Kaspersky Vulnerability Management постоянно пополняется и в настоящий момент насчитывает свыше 370 тысяч обнаруженных уязвимостей и более 600 правил для проверки IT-активов на соответствие отраслевым стандартам и внутренним корпоративным правилам кибербезопасности. Решение подходит для компаний любых отраслей, в инфраструктуре которых задействовано не менее 10 устройств. Продукт предоставляется по подписке сроком на один, два или три года и лицензируется по количеству узлов в инфраструктуре заказчика. В планах «Лаборатории Касперского» — расширение функциональных возможностей Kaspersky VM, включение продукта в реестр отечественного ПО и проведение сертификационных испытаний ФСТЭК России. |
|

