Материалы по тегу: стандарты
|
03.10.2026 [20:53], Сергей Карасёв
JEDEC представила первый в отрасли стандарт для кремниевой фотоникиКомитет стандартизации полупроводниковой продукции (JEDEC) объявил о разработке стандарта «JESD264: Требования к квалификации и надёжности кремниевой фотоники» (JESD264: Silicon Photonics Qualification and Reliability Requirements). Документ призван ускорить внедрение соответствующих технологий в дата-центрах, ИИ-системах и телекоммуникационных сетях. Технология кремниевой фотоники предусматривает интеграцию оптических и электронных компонентов на одном чипе. В данной области, в отличие от традиционных КМОП-решений, ранее отсутствовала общеотраслевая система для обеспечения надёжности и квалификации, что порождало ряд сложностей для участников рынка и создавало неопределённости в цепочках поставок. Новый документ JEDEC призван решить эти проблемы. 
Источник изображения: unsplash.com / Logan Voss JESD264 — это первый в полупроводниковой индустрии единый стандарт, разработанный специально с прицелом на кремниевую фотонику. Он, как ожидается, поможет производителям, интеграторам и конечным заказчикам снизить риски при внедрении передовых технологий, одновременно упрощая применение сложных фотонных решений, включающих лазеры, модуляторы, фотодиоды и пассивные оптические элементы. Кроме того, стандарт чётко разграничивает зоны ответственности за надёжность между производителями, OSAT-подрядчиками (компаниями по сборке и тестированию полупроводников) и разработчиками систем. Предполагается, что это будет способствовать повышению стабильности и согласованности экосистемы кремниевой фотоники в целом. Ключевыми положениями JESD264 названы:
29.09.2026 [12:29], Руслан Авдеев
Сингапур разработал первый в мире национальный стандарт СЖО для ЦОД в тропическом климатеВласти Сингапура представили стандарт SS 726:2026, имеющий важное значение для индустрии ЦОД. Утверждается, что это первый в мире национальный стандарт, посвящённый использованию систем жидкостного охлаждения (СЖО) в ЦОД, функционирующих в тропиках. Разработкой занималось Управление по развитию инфокоммуникационных средств массовой информации Сингапура (Infocomm Media Development Authority, IMDA) и агентство Enterprise Singapore (EnterpriseSG) через подведомственный ему совет Singapore Standards Council (SSC), руководящий национальной системой стандартизации. В подготовке стандарта принимали и представители отрасли, включая AirTrunk, Meta✴, ST Telemedia Global Data Centres (STT GDC) и Open Compute Project (OCP). Его появление прежде всего связано с быстрым ростом ИИ-нагрузок, поскольку всё более производительные ускорители сказываются на плотности размещения оборудования и объёмах тепла, требующего отведения от серверов. Однако жаркий и влажный климат препятствует его эффективному отводу при использовании традиционных систем охлаждения. По данным сингапурских властей, переход на СЖО потенциально позволяет снизить энергопотребление ЦОД более чем на 30 % в сравнении с системами воздушного охлаждения. 
Источник изображения: Mike Enerio/unsplash.com ЦОД в Сингапуре очевидно страдают от высокой температуры окружающей среди и высокой влажности. Стандарт SS 726:2026 призван обеспечить эффективную эксплуатацию СЖО именно в таких условиях. Он затрагивает весь жизненный цикл систем, от их планирования и проектирования до ввода таких систем в эксплуатацию, собственно работы, техобслуживания и управления рисками. Так, стандарт касается:
Примечательно, что стандарт посвящён только системам непосредственного отвода тепла от CPU, GPU, TPU и др., прочие системы охлаждения, включая двухфазные и гибридные, в нём не рассматриваются. Специальное внимание уделяется рискам утечек, надёжности и интеграции СЖО с уже имеющимися системами воздушного охлаждения. Кроме того, стандарт помогает добиваться устойчивой эксплуатации ЦОД, эффективности использования электричества и воды. Так, он учитывает рекомендации местного регулятора Public Utilities Board (PUB) по расчётам WUE у ЦОД с СЖО. Условия тропиков означают дополнительные риски для проектов ЦОД, поскольку высокая температура и влажность способствуют коррозии и биологическому загрязнению систем охлаждения, в т.ч. биоплёнок в жидкости. В результате контроль состояния охлаждающих жидкостей, материалов и самой системы в целом не менее важен, чем выбор подходящего оборудования. При разработке SS 726:2026 учитывались уже имеющиеся международные наработки, включая спецификации и рекомендации OCP и ASHRAE. По мнению авторов стандарта, появление единого подхода в отношении СЖО в тропиках поможет упростить взаимодействие операторов ЦОД, поставщиков оборудования и заказчиков при реализации проектов ЦОД и эксплуатации жидкостных систем. В AirTrunk, Meta✴, OCP и STT GDC стандарт считается основой для более широкого внедрения таких систем и формирования общеотраслевых практик. В стране, где последовательно наращивают вычислительные мощности и одновременно есть жёсткие ограничения по использованию электроэнергии и воды, подобный подход должен упростить строительство ЦОД и модернизацию уже имеющихся объектов. В августе сообщалось, что Сингапур нашёл 200 МВт для строительства новых ЦОД, но в перспективе предполагается реализация ещё более масштабных проектов.
22.09.2026 [14:00], Владимир Мироненко
DSX Ready: NVIDIA взялась за сертификацию BESS и CDU для ИИ-фабрикNVIDIA запустила NVIDIA DSX Ready — программу сертификации продуктов и решений партнёров, которые соответствуют требованиям эталонного проекта ИИ-фабрики NVIDIA DSX. На начальном этапе программа включает две категории: аккумуляторные энергохранилища (BESS) и блоки распределения охлаждающей жидкости (CDU). Для каждой из категорий указаны требования к продуктам и оценка в рамках программы, что поможет упростить оценку предложений, снизить риски, связанные с интеграцией, и ускорить внедрение решений. Платформа NVIDIA DSX объединяет проектирование и эксплуатацию ИИ-фабрики, сетевых технологий, энергоснабжения, охлаждения, инфраструктуры и ПО. Она упрощает проектирование и эксплуатацию фабрику как единой системы с учётом имеющихся ограничений по энергоснабжению, охлаждению, водоснабжению и электросетям. Системный подход позволяет путём оптимизации одной части фабрики устранить узкое место в другой. NVIDIA DSX Ready предлагает поставщикам систем энергоснабжения и охлаждения ориентиры для создания на основе эталонных проектов сертифицированных решений, а разработчикам — более понятный способ поиска и оценки таких решений. 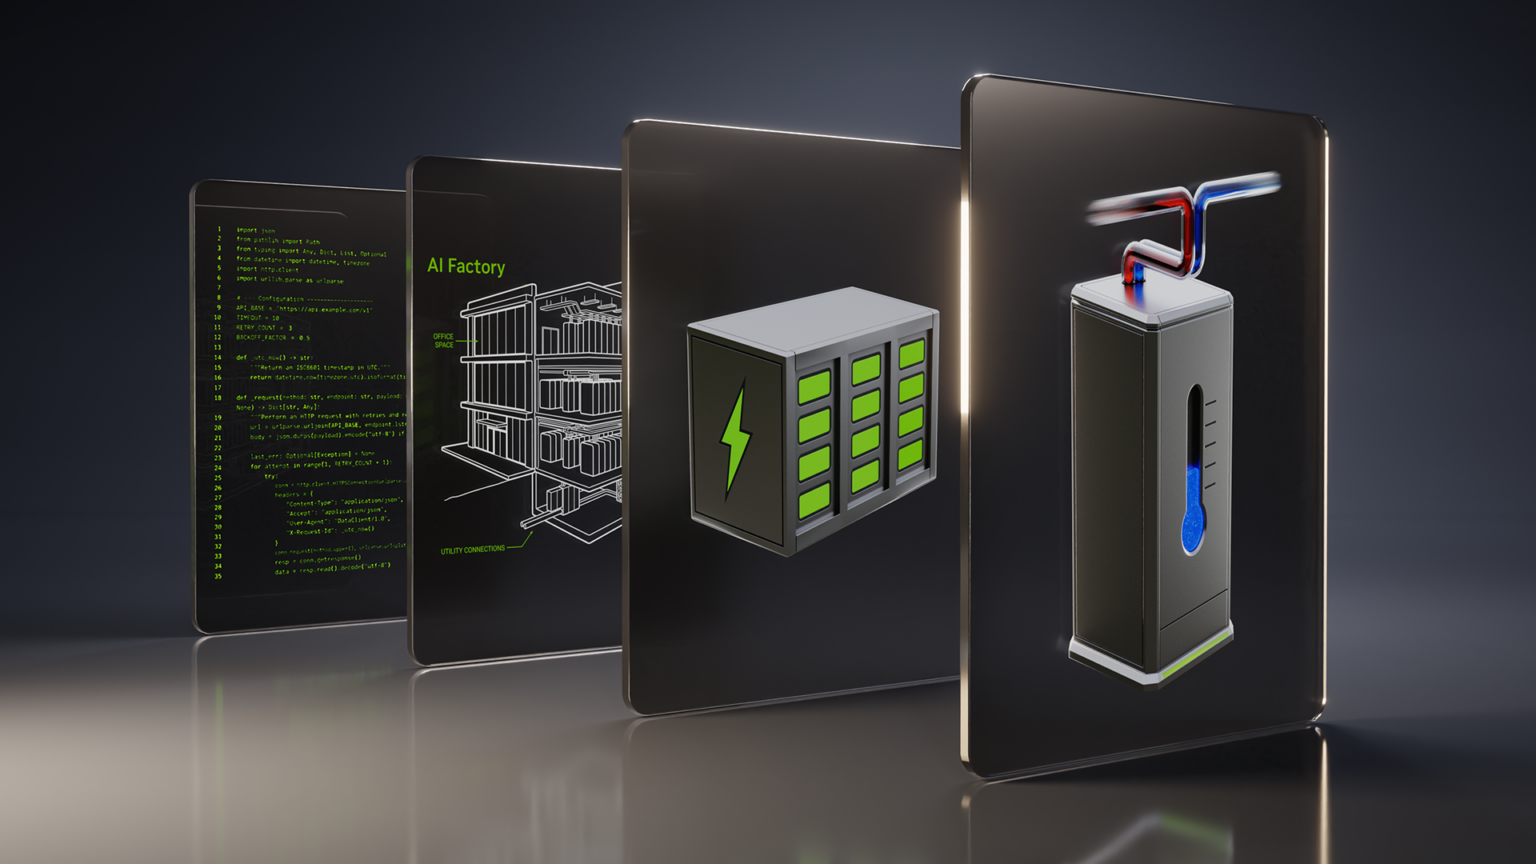
Источник изображения: NVIDIA На данный момент программа DSX Ready включает сертифицированные решения BESS от Hitachi Energy, LG Energy Solution и Tesla, а также сертифицированные решения CDU от LG Electronics, LiquidStack и Vertiv. Со временем будут добавлены категории, охватывающие инфраструктуру и ПО. Для поставщиков BESS партнёры проводят необходимые квалификационные испытания и предоставляют подтверждающие данные для рассмотрения и утверждения NVIDIA. Прохождение квалификации не заменяет собой инженерную проверку на уровне площадки. Для поставщиков CDU предусмотрен набор инструментов для самосертификации CDU, позволяющий определить степень соответствия решения требованиям NVIDIA.
29.08.2026 [00:25], Владимир Мироненко
NVM Express обновил спецификации: улучшены безопасность, управляемость и устойчивость SSD для ИИ и облаковКонсорциум NVM Express объявил об обновлении всех 11 спецификаций NVMe, добавив такие улучшения, как поддержка постквантовой криптографии, виртуализация SSD и миграция в реальном времени для лучшей поддержки виртуализированных сред. Согласно пресс-релизу, эти обновления представляют собой следующий шаг в эволюции технологии NVMe, с расширениями в области безопасности, управления и устойчивости для удовлетворения растущих потребностей ресурсоёмких приложений в средах ИИ, облачных вычислений, корпоративных и клиентских средах. Как известно, протокол NVMe (Non-volatile memory express) перешёл на ежегодный цикл выпуска. Майк Эллисон (Mike Allison), старший директор компании Samsung и член совета директоров NVM Express, сообщил ресурсу EE Times, что обновление объединяет результаты работы за год по существующим спецификациям, а не вводит совершенно новые. Обновлённые спецификации включают базовую спецификацию NVMe 2.4, спецификации наборов команд (NVM Command Set 1.3, ZNS Command Set 1.5, Key Value Command Set 1.4, Subsystem Local Memory Command Set 1.3, Computational Programs Command Set 1.3), спецификации транспортного уровня (NVMe over PCIe Transport 1.4, NVMe over RDMA Transport 1.3, NVMe over TCP Transport 1.3), спецификации интерфейса управления NVMe-MI (NVM Express Management Interface 2.2) и загрузки NVMe Boot 1.4. 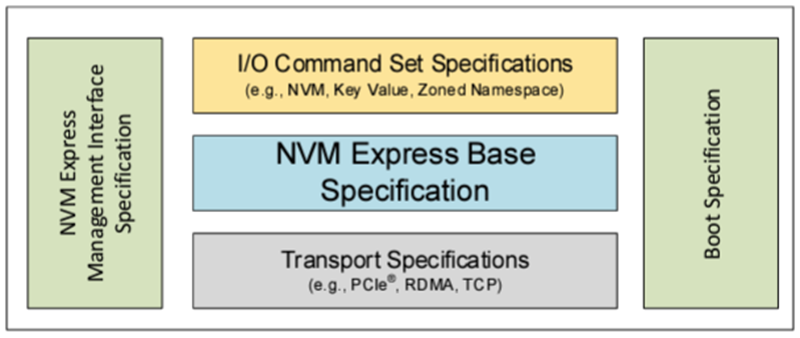
Источник изображения: NVM Express «Последние спецификации NVMe вводят фундаментальные средства обеспечения безопасности в постквантовую эпоху, одновременно упрощая управление устройствами и повышая устойчивость, обеспечивая перспективность хранилищ NVMe в корпоративных, облачных, ИИ и клиентских средах», — заявила Амбер Хаффман (Amber Huffman), президент NVM Express. Это первая версия NVMe, в которой одобренные NIST постквантовые криптографические алгоритмы встроены непосредственно в канал передачи данных между хостом и SSD. В документе также формализуется шифрование Key-Per-I/O (KPIO), безопасность передачи данных TLS 1.3 для сетевых хранилищ и новая архитектура виртуализации, позволяющая локальным PCIe SSD участвовать в миграции ВМ в режиме реального времени без вмешательства гипервизора — предоставляя корпоративным покупателям хранилищ стандартизированную цель для включения в спецификации закупок до наступления сроков соблюдения федеральных требований, которые начнут действовать через 149 дней, пишет ресурс Techtimes. Наиболее значимым обновлением ресурс The Register назвал возможность миграции NVM-подсистемы, экспортируемой через PCIe, что расширяет существующую виртуализацию NVMe на локально подключаемые PCIe SSD. Это достигается путём абстрагирования физических дисков в виртуализированные NVM-подсистемы, определяемые хостом, что позволяет перемещать виртуальные машины без переконфигурации хранилища. «Благодаря миграции подсистем NVM, твердотельные накопители NVMe могут предоставлять экспортированные подсистемы NVM, скрывающие сложность базового оборудования», — говорит Майк Эллисон (Mike Allison), старший директор компании Samsung и член совета директоров NVM Express. «Вместо взаимодействия с физическими контроллерами и пространствами имен, хост видит только экспортированные контроллеры и пространства имен. Это создает чёткое разделение между тем, что видит ВМ, и тем, что происходит “под капотом”», — пояснил он. 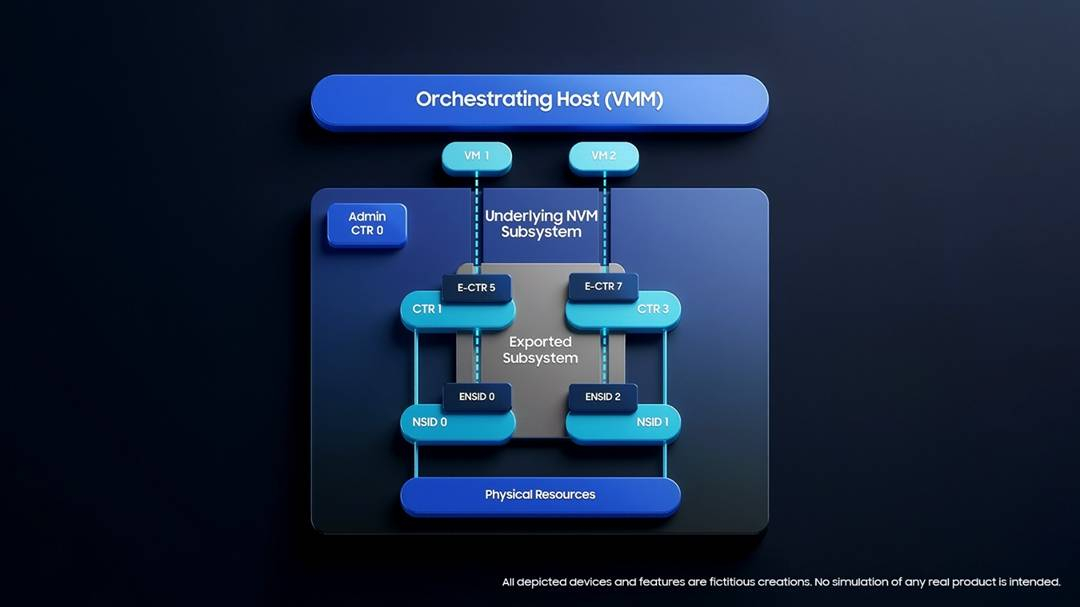
Источник изображения: NVM Express Также появилось ограничение производительности. Эта функция направлена на оптимизацию производительности хранилища за счёт QoS на стороне контроллера, что позволяет устанавливает ограничения на пропускную способность и IOPS непосредственно на NVMe-накопителях. QoS на аппаратном уровне обеспечивает стабильную производительность приложений, защищает от конфликтов ресурсов и повышает эффективность в многопользовательских средах. Функция добавляет новые элементы управления для распределения полосы пропускания PCIe и IOPS между несколькими контроллерами, совместно использующими этот транспорт. Эллисон отметил, что ранее NVMe не имел возможности определять, какой контроллер получит какую часть пропускной способности PCIe и IOPS. Дополнительные улучшения NVMe в управлении включают адресацию подсистемы на хосте, отчёты об объёме памяти блока высвобождения, отчёты о состоянии NVMe-MI и переработанную архитектуру NVMe-MI, которая уменьшает избыточные структуры данных и потребление памяти. В релизе также добавлена поддержка нового форм-фактора EDSFF E2 и улучшено поведение управления посредством I2C. Также был добавлен мониторинг напряжения (Voltage Monitoring), обеспечивающий более полную информацию о состоянии устройств NVMe благодаря встроенной телеметрии, позволяя выявлять аномалии до того, как они повлияют на производительность или надёжность. Также появилась функция восстановления подсистемы NVMe до заводских настроек по умолчанию, которая упрощает сброс и конфигурирование устройства хостами. Кроме того, были внесены улучшения в функциональность блокировки. Если ранее настройки блокировки терялись после выключения и включения питания, то теперь они сохраняются после перезагрузки. Также были добавлены отдельные элементы управления блокировкой для виртуализированных сред.
19.08.2026 [10:08], Владимир Мироненко
CPO в OCP: 19 компаний договорились о стандартизации и развитии интегрированной фотоники для ИИ-платформКомпания Lightmatter объявила об официальном запуске инициативы «Открытая кремниевая фотоника для ИИ-систем» (Open Silicon Photonics for AI Systems), анонсированной ранее в этом году в рамках проекта Open Compute Project (OCP), в сотрудничестве с расширенной коалицией, которая помимо 10 компаний-учредителей теперь включает девять новых участников. В коалицию входят Celestica, Dell Technologies, Flex, Foxconn Interconnect Technology, Global Unichip Corporation, Hyve Solutions, Keysight, Lightmatter, Qualcomm, Quanta Cloud Technology и другие. Также был опубликован основополагающий документ инициативы под названием «Архитектурное видение: открытая кремниевая фотоника для систем ИИ» (Architecture Vision: Open Silicon Photonics for AI Systems). Этот 300-страничный документ послужит руководством для разработки общей концепции CPO (Community-Outdoor Office) для масштабирования ИИ-кластеров, совместимых с MHS-платформами и ORv3-стойками, с 72–1024 (и более) узлов, обеспечивая при этом совместимость с оборудованием разных производителей и значительно более высокую загрузку вычислительных кластеров. 
Источник изображения: Fujiphilm/unsplash.com В отличие от подключаемой оптики, где трансиверы отделены от основных микросхем, CPO интегрирует оптические и электрические компоненты, такие как оптические модули и коммутирующие ASIC, на одной компактной подложке. Эталонная архитектура предлагает гиперскейлерам основу для поддержки перехода от медных подключений к фотонике, что необходимо для масштабируемости и совместимости между несколькими поколениями SerDes, циклами проектирования коммутаторов и XPU. Технологически независимый подход архитектуры также обеспечивает поддержку разнообразных фотонных решений, включая кремниевую фотонику, VCSEL и MicroLED, способствуя созданию надёжной мультивендорной цепочки поставок, которая может масштабироваться для удовлетворения потребностей в производительности и энергопотреблении. «Интерконнекты стали столь же фундаментальными для производительности ИИ-инфраструктуры, как и вычислительные ресурсы», — заявил основатель и генеральный директор Lightmatter. «Переход отрасли к кремниевой фотонике откроет следующий крупный скачок в возможностях передовых моделей. Этот документ закладывает основу, на которой это растущее сообщество OCP будет разрабатывать общую архитектуру стоек CPO на основе MHS, которая впишется в процессы гиперскейлеров», — добавил он.
14.08.2026 [15:30], Сергей Карасёв
Microchip разработала «супермагистраль» ZeroQ, чтобы напрямую скармливать данные с NVMe SSD десяткам тысяч ИИ-ядерКомпания Microchip Technology сообщила о разработке технологии ZeroQ, призванной повысить эффективность использования NVMe SSD в крупномасштабных ИИ-системах. Утверждается, что ZeroQ создаёт «зелёную супермагистраль», позволяя тысячам ИИ-ядер напрямую получать доступ к твердотельным накопителям с интерфейсом PCIe. В традиционных архитектурах для связи CPU с NVMe SSD используется механизм пар очередей: для каждого ядра на стороне хоста формируются очереди отправки (Submission Queues, SQ) и завершения (Completion Queues, CQ). В SQ помещаются новые запросы на выполнение операций, тогда как в CQ записываются готовые результаты. Такой подход исключает лишние системные вызовы и копирование содержимого памяти. 
Источник изображений: Microchip Описанный механизм эффективно работает в обычных CPU-средах, но в случае тысяч ИИ-ядер возникают проблемы, связанные с задержками, сохранением корректного порядка команд и пропускной способностью. В результате, повышается энергопотребление и ухудшается производительность. Кроме того, требуется применение дорогостоящих NVMe ASIC, отвечающих за логику работы. Microchip отмечает, что по мере масштабирования систем ИИ решение этих проблем становится всё более сложным. Технология ZeroQ позволяет устранить узкие места архитектуры SQ/CQ путём создания высокоэффективного канала прямого обмена данными между ядрами ИИ-ускорителей и накопителями NVMe. В рамках ZeroQ все ИИ-ядра используют один регистр списка команд (ZeroQ Command List Register) для каждого накопителя NVMe. При этом каждое ядро поддерживает собственные списки команд. Ядра инициируют операцию записи в память, передавая 64-бит адрес своего списка команд в регистр ZeroQ. Далее аппаратный блок внутри системы забирает этот адрес из регистра, помещает его в FIFO-очередь внутри самого SSD и запускает обработку. В одном списке команд может быть несколько операций — это позволяет обрабатывать их параллельно, что повышает эффективность по сравнению с классической моделью SQ/CQ.  В целом, как заявляет Microchip Technology, архитектура ZeroQ обладает рядом существенных преимуществ перед обычным подходом. Одним из них является эффективная масштабируемость для развёртываний, насчитывающих до 10 тыс. ИИ-ядер и более (в перспективе — до 100 тыс. ядер). Вместо применения сложной кремниевой логики на хосте нагрузка переносится в память самого SSD (используется SDRAM накопителя), что экономит ресурсы. Обеспечиваются прямой доступ к SSD, поддержка больших списков команд, совместимость с существующими экосистемами PCIe, NVMe и SR-IOV. Плюс к этому устраняется необходимость в блокировках и синхронизации между ядрами на стороне хоста. В рамках новой концепции драйвер хоста отвечает за такие функции, как распределение ресурсов ZeroQ SSD между ядрами ИИ во время инициализации системы на основе настраиваемых политик, а также формирование списков команд ZeroQ для приложений ИИ. Встроенная микропрограмма SSD выступает в роли оркестратора, распределяя трафик между протоколом ZeroQ и традиционным каналом SQ/CQ. При этом SSD-накопитель извлекает списки команд ZeroQ из оперативной памяти хоста.
13.08.2026 [09:03], Руслан Авдеев
Google, Microsoft и NVIDIA стандартизируют LVDC-решения и ускорят перехода ЦОД на архитектуру питания 800 В DCGoogle, Microsoft и NVIDIA совместно работают в рамках Open Compute Project, чтобы сделать LVDC-питание (800 В постоянного тока) повсеместным стандартом для дата-центров нового поколения и обеспечить масштабное внедрение стандарта всей отраслью. Иногда такие системы также называли HVDC. Ранее Google, ABB и Siemens создали в OCP рабочую группу, изучающую стандартизацию LVDC-решений для дата-центров. По мере усложнения моделей и роста потребностей в инференсе растёт и плотность размещения ИИ-ускорителей. Подобные системы требуют повышенной мощности на каждую стойку и масштабируемой архитектуры распределения энергии без необходимости создавать кастомные решения для каждого оператора ЦОД или поставщика оборудования. Постепенно отрасль переходит к питанию LVDC 800 В, поскольку такой стандарт обеспечивает экономию проводников, в частности, меди, которая становится всё более дефицитной. В рамках OCP компании Google, Microsoft и NVIDIA работают с более широким сообществом разработчиков и производителей энергетического оборудования, систем охлаждения и инфраструктуры для согласования общих требований к архитектуре питания 800 В DC. Речь идёт не о разработке единой для всех конструкции, а о принятии общего набора интерфейсов и системных требований, позволяющего создавать совместимые продукты. 
Источник изображения: Jakub Żerdzicki/unsplash.com Google, Microsoft и NVIDIA продвигают рабочее направление, посвящённое преобразованию переменного тока среднего напряжения (MV AC) от 10 до 35 кВ в 800 В DC для согласования требований к оборудованию, которые проверяются отраслевыми партнёрами. Учитываются требования к качеству электроэнергии, сглаживанию колебаний мощности и системным интерфейсам. Параллельно заинтересованные стороны ведут работы с международными организациями по вопросам стандартизации, безопасности, сертификации и утверждения нормативных требований, необходимыми для внедрения технологии. Сообществу OCP представлена спецификация Solid-State Transformer (SST) v0.3, посвящённая твердотельным трансформаторам. Она разработана Microsoft, Google, NVIDIA при участии других компаний. На основе предыдущих инициатив OCP вроде Mt. Diablo 400 начинается работа над согласованием требований к экосистеме и ускорением создания совместимых решений для преобразования электричества для новой ИИ-инфраструктуры. Публикация крупнейшими игроками рынка ИИ общих требований позволяет производителям оборудования разрабатывать универсальные продукты. Это сокращает сроки разработки, снижает стоимость и приближает время массового внедрения архитектуры 800 В DC. Ранее поставщикам приходилось поддерживать разные архитектуры, создаваемые для отдельных заказчиков. Это не только замедляло разработку, но и увеличивало затраты. Принятие стандартной архитектуры позволит OEM-производителям выпускать меньшую номенклатуру продуктов, ускоряя сертификацию и инновации. 
Источник изображения: OCP Общие стандарты позволят цепочке поставок создавать и широко внедрять унифицированное оборудование, а операторам ЦОД не придётся одновременно поддерживать несколько несовместимых решений. Важно, что 800 В DC не заменяет действующую инфраструктуру переменного тока. Это дополнительный вариант электроснабжения, способный сосуществовать параллельно с более «зрелыми» AC-системами, постепенно заменяя их по мере роста плотности мощности ИИ-оборудования. ИИ-фабрики находятся на разных этапах строительства с разными условиями в каждом случае. Поэтому, новая архитектура предусматривает два варианта внедрения. Существующие системы распределяют переменный ток среднего напряжения (MV AC) на трансформаторы, где напряжение понижается до 400/480 В AC. Первый альтернативный вариант предполагает использование дополнительной силовой стойки LVDC, расположенной рядом с вычислительными стойками. Она на месте преобразует 480 В AC в ±400 В DC или 0–800 В DC. Такие решения доступны для платформ Mt Diablo (±400 В) или новых Mt Diablo 2.0 (800 В). Если в действующем ЦОД достаточно мощности AC и есть свободное место для стоек, менять электрическую инфраструктуру не нужно. Это простейший способ обеспечить поддержку 800 В DC в рамках уже работающей ИИ-фабрике. 
Источник изображения: Current/OS Ещё один вариант предусматривает прямое преобразование MV AC в 800 В DC с использованием нескольких выпрямительных трансформаторов или твердотельных трансформаторов мегаваттного уровня с дальнейшим распределением уже по машинным залам. Поскольку промежуточные этапы преобразования AC–AC устраняются, можно использовать «высокоплотные» силовые модули для быстрого внедрения. При этом создаётся общая магистраль 800 В DC для опционального подключения аккумуляторных энергохранилищ (BESS), ИБП и микросетей на постоянном токе. Прямая подача постоянного тока позволяет избежать повторяющихся преобразований AC/DC, отсутствует и необходимость синхронизации оборудования. В обоих случаях безопасность системы обеспечена ещё на этапе проектирования с использованием технологий из других отраслей, от разъёмов до защитных устройств и современных систем мониторинга. Предлагаются решения, уже активно применяемые в электромобилях, в промышленной энергетике и др., с адаптацией под специфику работы ИИ-фабрик. Над экосистемой, совместимой с 800 В DC, уже работают более 80 партнёров. Технические спецификации согласуются в ходе обсуждений в рамках OCP. Производители силовых стоек уже поставляют необходимое оборудование для внедрения новых технологий в ближайшем будущем, а поставщики шин и разъёмов стандартизируют интерфейсы распределения тока и пр. Согласно оценкам Wood Mackenzie, для удовлетворения спроса до 2040 года нужно около $9 трлн инвестиций в инфраструктуру. Её строительство на разрозненных закрытых стандартах замедлило бы развитие отрасли ЦОД, а создание на архитектуре 800 В DC, наоборот, ускорит прогресс.
06.08.2026 [16:58], Владимир Мироненко
SK hynix и Sandisk представили первые спецификации HBFSK Hynix и Sandisk представили первые спецификации высокоскоростной флеш-памяти (HBF), технологии хранения данных следующего поколения, разработкой которых они занимались с прошлого года. В феврале SK Hynix и Sandisk запустили проект по стандартизации HBF в рамках Open Compute Project (OCP). Google и Tensorrent уже присоединились к нему, и ожидается, что к ним подключатся и другие компании. Теперь спецификации находятся в открытом доступе для любой компании, разрабатывающей системы ИИ-инференса или ускорители. Они охватывают до 512 Гбайт ёмкости на основе двух конфигураций стека с 8 и 16 слоями NAND с тремя уровнями пропускной способности (Класс 1–3) в пределах от 0,4 до 3,0 Тбайт/с. SK hynix отметила, что ключевым моментом является использование UCIe, это закладывает основу для гибкой интеграции технологии HBF в различные типы процессоров, включая GPU и CPU. В документе определены интерфейс хоста xPU-HBF, электрические спецификации, базовые ожидания по производительности, рекомендации по надёжности и упаковке стека кристаллов HBF, а также руководство пользователя по ПО для операций чтения и записи. Компании разработали спецификацию таким образом, чтобы HBF мог сосуществовать с HBM в одной системе, а не заменять его, отметил ресурс StorageReview.com. Расчёт ёмкости такой же, что и при переносе KV-кеша на флеш-память: хранение контекста на более дешевом и плотном уровне увеличивает количество токенов и пользователей, которые может обслуживать каждый ускоритель. 
Источник изображения: SK hynix Sandisk и SK Hynix объявили свою стратегию: ранняя и открытая публикация в рамках OCP, чтобы позиционировать HBF как де-факто стандарт для рынка хранения данных для ИИ до того, как конкуренты создадут альтернативу. «Вычисления в ИИ создают новый набор требований к памяти, и технология HBF разработана для удовлетворения этих требований, — сообщила Sandisk, назвав спецификации важной вехой «для следующего поколения ИИ-систем, созданных для улучшения экономики токенов в масштабе». «С быстрым распространением ИИ-приложений мы достигли точки, когда необходимо перепроектировать общие структуры обработки данных, — сказала SK hynix, — С помощью HBF SK hynix расширит границы между памятью и хранилищем и внесёт свой вклад в создание новых архитектур, повышающих общую эффективность системы».
23.07.2026 [15:49], Руслан Авдеев
IPv6+ с цензурой: Китай активно внедряет и дорабатывает сетевые протоколыГосударственная канцелярия интернет-информации КНР (Cyberspace Administration of China, CAC) представила план расширенного внедрения сетевого протокола IPv6 до 2030 года. Более того, продвигается т.н. IPv6+, упрощающий контроль деятельности пользователей в Сети, сообщает The Register. Пекин рассчитывает, что к 2027 году к IPv6-подключениями к Сети должны быть обеспечены более 900 млн пользователей, на этот протокол должно прийтись 38 % сетевого трафика в стране. Кроме того, к тому же сроку IPv6 должны поддерживать все подключенные к Сети устройства. К 2030 году количество активных пользователей должно превысить 950 млн, а на долю IPv6 приходиться 42 % сетевого трафика. К этому же времени для новых сетей в приоритете будет выделение IPv6-адресов, что ускорит переход к единому стеку IPv6 в стране и поможет формированию системы сетевых сервисов и приложений, в которой этот протокол будет доминировать. Примечательно, что власти призывают развивать работы над IPv6+. Речь идёт о комплексе улучшений IPv6, позволяющем отправителям пакетов описывать передаваемую информацию с помощью метаданных и даже предлагать маршрут, по которому она должна передаваться. Как утверждали эксперты, IPv6+ якобы привлекателен для режимов, «стремящихся контролировать своих граждан», поскольку телеком-операторы смогут читать метаданные, делать выводы на их основе и при необходимости цензурировать трафик. 
Источник изображения: John Moeses Bauan/unsplash.com Правда, телеком-операторам выгодно применение подобных технологий даже без политики. Так, они смогут идентифицировать трафик, за который могли бы брать дополнительную плату — обязанность инвестиций в инфраструктуру «последней мили» для доставки контента стриминговых сервисов обычно ложится именно на них. Любопытно, что китайские производители уже внедрили поддержку IPv6+ в телеком-оборудование, поставлявшееся на экспорт в несколько стран. Ранее Китай уже пытался внедрить протокол New IP для замены TCP/IP, также включавший функции, которые можно использовать для слежки. Впрочем, попытка добиться его одобрения Международным союзом электросвязи (International Telecommunications Union) закончилась не вполне успешно. Тем не менее, Пекин продолжает активно продвигать свою версию интернет-протоколов в стране и за рубежом, а также участвовать в разработке глобальных стандартов. Чуть более года назад сообщалось, что Индия и Китай стали лидерами по внедрению IPv6 потому, что когда-то им досталось совсем мало IPv4-адресов. Впрочем, внедрение протокола ведётся весьма активно и в других странах. Ещё пару лет назад Вьетнам поставил цель перевести все сети страны на IPv6 к 2030 году.
06.07.2026 [10:58], Сергей Карасёв
Стандарт TP4193 расширит возможности виртуализации хранилищ на базе NVMe SSDКомпании Samsung, Google и другие отраслевые игроки сообщили о разработке стандарта TP4193: PCIe Exported NVM Subsystem Migration, призванного расширить возможности и повысить эффективность виртуализации хранилищ на базе SSD. Новая спецификация принята в рамках протокола NVMe (Non-Volatile Memory Express). Samsung отмечает, что обычно виртуализация хранилища реализуется поверх SSD — например, на уровне гипервизора или ПО хоста. Такой подход обеспечивает гибкость, однако сопряжён с определёнными недостатками. В частности, возрастает сложность самого гипервизора: ему приходится управлять сопоставлением пространств имён, изоляцией, миграцией и перенаправлением административных команд. Кроме того, могут возникать определённые трудности при миграции. Наконец, увеличиваются задержки из-за удлинения пути ввода-вывода. Спецификация TP4193 призвана устранить перечисленные ограничения. Традиционно области хранения данных на SSD выделяются виртуальным машинам с помощью механизма прямого назначения — обычно он реализуется в виде логического разделения на уровне PCIe. Это можно сделать двумя способами: посредством предоставления нескольких физических функций PCIe (PF) или при помощи технологии Single-Root I/O Virtualization (SR-IOV) Extended Capability, которая логически разделяет SSD на одну физическую и несколько виртуальных функций (VF). Для хоста интерфейс контроллера NVMe, предоставляемый через VF, неотличим от интерфейса на базе PF. В результате виртуальная машина получает доступ к функции PCIe так, будто она подключена локально. 
Источник изображения: Samsung Однако у схемы прямого назначения есть ряд ограничений и недостатков. Каждый регистр NVMe передаётся в виртуальную машину «как есть», в связи с чем эта машина получает доступ ко всем свойствам SSD, включая сведения о модели и уникальных идентификаторах. Кроме того, может передаваться информация о других контроллерах и пространствах имён — даже если они напрямую недоступны для ВМ. Стандарт TP4193: PCIe Exported NVM Subsystem Migration устраняет недостатки программной виртуализации. Вместо добавления хостом абстракций поверх «сырого» SSD сам накопитель предоставляет логические, виртуализированные конструкции хранилища с определяемым поведением. Иными совами, при таком подходе хост становится оркестратором, а не исполнителем. При использовании вместе с другими функциями PCIe и NVMe новый механизм даёт возможность упростить гипервизор, нормализует топологию и атрибуты виртуализированного SSD, предлагает стандартизованное определение конфигурации виртуального накопителя и обеспечивает ряд других преимуществ. |
|

