Материалы по тегу: информационная безопасность
|
29.10.2026 [16:47], Андрей Крупин
Aladdin Enterprise CA — российский аналог Microsoft Certificate Authority — получил крупное обновлениеКомпания «Аладдин», разработчик и производитель ключевых компонентов для построения доверенной безопасной IT-инфраструктуры, выпустила новую версию корпоративного центра сертификации Aladdin Enterprise CA 3.0. Продукт позиционируется как полнофункциональная замена Microsoft Certificate Authority с возможностью бесшовной миграции, обеспечивающей непрерывность бизнес-процессов. Aladdin Enterprise CA 3.0 — первая версия в третьем поколении продукта. Одним из ключевых направлений развития программного комплекса стала работа в окружениях Kubernetes и Deckhouse, что обеспечивает автоматизацию управления, кластеризацию и отказоустойчивость: это критически важно для крупных динамично развивающихся IT-ландшафтов (например, в банковском секторе). Также добавлена поддержка СУБД «Ред база данных», расширяющая возможности использования продукта при реализации стратегии технологической независимости от импортных решений. 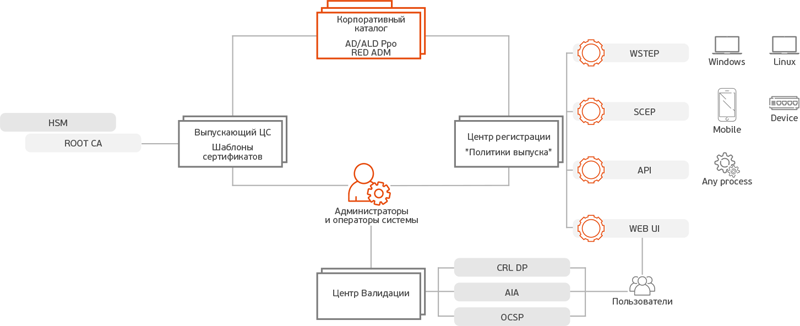
Архитектура Aladdin Enterprise CA (источник изображения: aladdin-rd.ru) Отдельное внимание разработчиками было уделено вопросам защиты от цифровых угроз. В Aladdin Enterprise CA версии 3.0 реализовано централизованное управление журналом безопасности и интеграция с SIEM-платформами. Это даёт службам ИБ целостную картину происходящего, ускоряет выявление подозрительной активности и сокращает время реагирования на инциденты. Поддержка протокола ACME позволяет автоматически обслуживать сервисы в Kubernetes и выпускать SSL-сертификаты без ручного вмешательства. При этом в сценариях массового выпуска файловых сертификатов новая версия работает в 4 раза быстрее предыдущей (согласно внутренним замерам компании «Аладдин»). С полным списком доработок Aladdin Enterprise CA 3.0 можно ознакомиться на сайте продукта. Обновлённая редакция центра сертификации доступна для пилотных проектов со 2 ноября, начало отгрузок планируется в декабре 2026 года.
29.10.2026 [15:32], Павел Котов
В UEFI найдена критическая уязвимость — под угрозой машины с сетевой загрузкойВ открытом программном продукте TianoCore EDK II, на основе которого многие производители разрабатывают прошивки UEFI, обнаружена критическая уязвимость, сообщает Ars Technica. Уязвимости присвоен номер CVE-2026-97631, степень угрозы — 9,5 балла из 10. Она позволяет выполнять вредоносный код ещё до запуска ОС. Код EDK II используется такими поставщиками прошивок как AMI, Insyde и Phoenix; уязвимый код присутствует в Project Mu — этот вариант EDK II с упором на безопасность доработала Microsoft. Под угрозой значительное число систем. Уязвимость обнаружили Алекс Матросов (Alex Matrosov) из Anthropic и Дэн Холмс-Митра (Dan Holmes-Mitra) из Google, которые договорились не предавать информацию огласке до января 2027 года. 
Источник изображения: Egor Komarov / unsplash.com В сентябре производитель материнских плат и другого оборудования AMI, однако, опубликовал обновление кода, в котором раскрыл проблему и предложил её решение. После этого информацию обнародовал и проект TianoCore. Общедоступный код с исправлением ошибки создаёт угрозу, что злоумышленники проанализируют его и найдут способ воспользоваться уязвимостью. На разработку и обновление прошивок уйдёт немало времени, учитывая, что под угрозой миллионы систем. Уязвимость связана с ошибкой переполнения буфера, при которой ПО производит запись данных за пределами выделенного фрагмента памяти. Проблема обнаружена в компоненте сетевой загрузки систем PXE-Base Code. В процессе загрузки по сети данный компонент принимает сообщения об ошибках ICMP — для такого сообщения выделяются 504 байта памяти, но при этом не проводится проверка длины поступающих данных. Если сообщение оказывается длиннее допустимого, его фрагмент может перезаписаться в соседнем участке памяти. Для развёртывания атаки злоумышленнику требуется отправить специально сформированное сетевое сообщение на адрес машины в момент её загрузки по сети. Атака способна вызвать сбой во время загрузки, а если злоумышленнику известны особенности конкретной версии прошивки, то возникает возможность и выполнить произвольный код с максимальными привилегиями процессора. Нарушается цепочка доверенной загрузки, которая должна гарантировать, что в процессе исполняется только проверенный код; может открыться доступ к TPM или к зашифрованному диску. После перезагрузки вредоносный код не сохраняется, но при его исполнении на машину может установиться дополнительная полезная нагрузка. На практике для эксплуатации этой уязвимости необходим доступ к локальной сети, например, через скомпрометированную учётную запись, или иные способы присутствия внутри организации. Сама по себе CVE-2026-97631 не открывает возможности проникнуть в сеть. Уязвимость относится только к машинам с сетевой загрузкой, в первую очередь с прошивками на основе EDK II с поддержкой PXE — систем, которые загружаются с внутренних накопителей, это не касается. Среди коммерческих продуктов Intel, которые продолжают получать обновления безопасности, моделей под угрозой не обнаружено, заявили в компании. В собственный эталонный код она уязвимый компонент EDK II не включает, но это могут делать производители материнских плат или компьютеров. К продукции Arm уязвимость отношения не имеет, подчеркнули там. Организациям, в которых используются машины с сетевой загрузкой, рекомендовали обратиться к поставщикам прошивок, уточнить, есть ли угроза для соответствующего оборудования, и в какие сроки ожидать исправления. При наличии возможности следует временно отключить загрузку по сети. Ранее в системах защиты электронной почты Cisco обнаружили активно используемую уязвимость, которая эксплуатируется при помощи вредоносных писем. Шесть серьёзных уязвимостей обнаружены в оборудовании MikroTik — Роскомнадзор рекомендовал провайдерам проверить это оборудование. Более трети систем управления инфраструктурой в российских ЦОД работают на уязвимом ПО, показало исследование.
29.10.2026 [01:22], Владимир Мироненко
IBM представила инструменты для контролируемого использования ИИ-агентов в бизнес-системахIBM анонсировала новые возможности, которые помогут разработчикам, а также ИТ-специалистам и экспертам по безопасности внедрять ИИ-агентов в бизнес-системы, обеспечивая чёткое разграничение полномочий и подотчётность. Компания предлагает инструменты для обнаружения агентов, проверки их подлинности, контроля доступа и оценки производительности, которые позволят понимать, кто является владельцем каждого агента, ограничивать его доступ к ресурсам, а также отслеживать действия агентов в существующих приложениях и инфраструктуре. Согласно прогнозам Gartner, к 2028 году типичная компания из списка Fortune 500 будет использовать более 150 тыс. ИИ-агентов. При этом лишь 13 % организаций считают, что у них выстроена надлежащая система управления ИИ-агентами — персистентные учётные данные, неясная принадлежность агентов и разрозненные механизмы контроля существенно затрудняют управление ими, особенно когда агенты взаимодействуют друг с другом, используют различные инструменты и работают в разных командах, на различных платформах и в облачных средах. 
Источник изображения: Igor Omilaev/unsplash.com «Чтобы агенты могли выполнять реальные задачи в критически важных для компании системах, необходима операционная модель ИИ. Она должна связывать агентов с данными, приложениями и инфраструктурой бизнеса, обеспечивая такой же уровень дисциплины, как и при работе с самыми важными корпоративными системами», — сообщил Динеш Нирмал (Dinesh Nirmal), старший вице-президент IBM Software. Он отметил, что предлагаемая компанией операционная модель для ИИ состоит из четырёх взаимосвязанных ключевых компонентов: агентов, данных, автоматизации и гибридной инфраструктуры. В основе этой модели лежат доверие и контроль, необходимые каждому агенту: подтвержденная идентификация, предоставление доступа исключительно в рамках необходимых полномочий, а также единая среда для обнаружения, защиты и оценки агентов — независимо от того, где они были созданы. Сообщается, что возможности платформы IBM HashiCorp Vault, позволяющей централизованно хранить, распределять и контролировать доступ к конфиденциальной информации, теперь будут распространяться на ИИ-агентов, предоставляя им защищённые краткосрочные учётные данные, которые ограничивают возможности каждого агента строго необходимой функциональностью. HashiCorp объединяет управление идентификацией агентов с контролем учётных данных, помогая организациям делегировать задачи при чётком определении полномочий и ответственности. При использовании вместе с HashiCorp Vault система идентификации агентов (Agent Identity) создает достоверный реестр для каждого агента: кто им владеет, каков его статус в жизненном цикле и какими правами он обладает. Это решение, призванное дополнить уже существующие инвестиции в идентификацию и безопасность, передает контекст прав доступа в механизмы управления учётными данными Vault. В результате обеспечивается принцип минимальных привилегий, а также возможность немедленного отзыва доступа, если агент пытается выполнить несанкционированное действие. Использование в Vault краткосрочных учетных данных и принципа минимальных привилегий позволяет дополнительно ограничить как круг доступных агенту ресурсов, так и продолжительность действия его прав. Дополнительные возможности включают:
Компаниям также необходимо видеть все имеющиеся у них агенты, независимо от того, где они были созданы. Платформа IBM watsonx Orchestrate работает в рамках всей экосистемы ИИ — а не только в среде одного конкретного поставщика, — предоставляя организациям единое пространство для обнаружения, защиты и оценки своих агентов. Её функциональные возможности включают:
Получив доступ к API и инструментам компании, агенты должны располагать сведениями о существующих ресурсах и связи различных систем. Платформа IBM Integration Intelligence Hub предоставляет необходимые данные через механизм Unified Context Engine. Благодаря этому агенты могут, например, устранять неполадки (например, зависшие сообщения) или развёртывать API, опираясь на уже имеющуюся инфраструктуру. Навыки (skills), политики утверждения и механизмы аудита позволяют держать действия агентов под контролем. Вместо того чтобы перестраивать ИТ-ландшафт под нужды ИИ, организации могут задействовать агентов в уже существующих системах, от которых зависит их бизнес. Инструменты Agent Identity и HashiCorp Vault также интегрируются с защищённой средой выполнения NVIDIA OpenShell. В совокупности они обеспечивают для агентов защищённую среду выполнения, а также подтвержденную идентификацию и временные учетные данные для каждого из них — благодаря этому любое действие можно отследить, ограничить и проверить. Инструменты IBM HashiCorp Vault 2.2, Agent Identity, watsonx Orchestrate уже общедоступны.
28.10.2026 [10:42], Андрей Крупин
Представлено отечественное решение для безопасной работы с ИИ — Solar AI FirewallКомпания «Солар» (дочернее предприятие «Ростелекома», работающее в сфере информационной безопасности) выпустила Solar AI Firewall — программный комплекс для безопасного взаимодействия с системами искусственного интеллекта в корпоративной среде. Solar AI Firewall представляет собой шлюз безопасности для работы с внешними и внутренними ИИ-сервисами. Решение помогает контролировать доступ к моделям и проверять передаваемые данные. Система выявляет персональные данные, реквизиты и ключи доступа, а также помогает обнаруживать потенциально опасные инструкции — например, попытки подменить исходные инструкции или обойти ограничения модели. В зависимости от настроек политики шлюз может маскировать чувствительные данные, блокировать запросы или задерживать их обработку до решения специалиста по информационной безопасности. В дополнение к вышеперечисленному Solar AI Firewall проверяет права доступа к ИИ, применяет заданные службой ИБ правила для организации, подразделений, пользователей и приложений, а также позволяет устанавливать лимиты на запросы, токены и бюджет. Программный комплекс поддерживает сценарии работы с корпоративными ИИ-ассистентами и агентами, в том числе использующими RAG — поиск по корпоративным базам знаний с передачей найденного контекста в модель. Шлюз проверяет запросы и передаваемые материалы, а также позволяет ограничивать действия агентов: например, блокировать команды на удаление файлов, если они запрещены политиками безопасности. 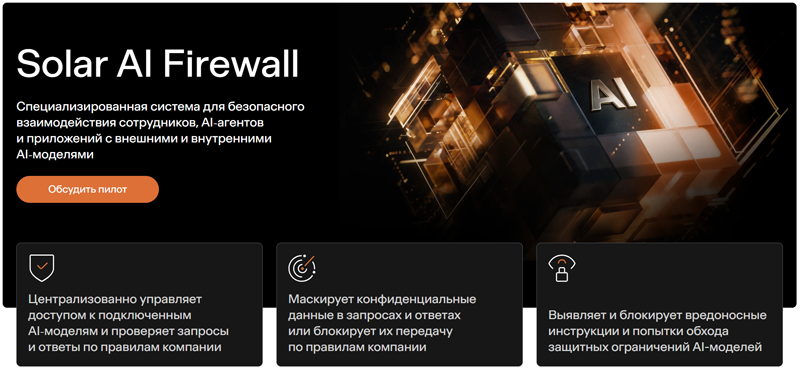
Источник изображения: «Солар» / rt-solar.ru Solar AI Firewall можно развернуть в контуре организации и интегрировать в существующую инфраструктуру несколькими способами. Например, подключить к ИИ-шлюзу в качестве дополнительного защитного слоя или настроить получение копий трафика от NGFW и прокси-серверов по протоколу ICAP. Кроме того, поддерживается работа продукта в режиме копии трафика. Решение взаимодействует с локальными и внешними ИИ-сервисами через OpenAI-совместимый API. Это позволяет интегрировать продукт в существующую инфраструктуру без полной перестройки её архитектуры. В экосистеме «Солара» шлюз может функционировать в связке с SWG-системой Solar webProxy и передавать инциденты в Solar Dozor. Solar webProxy помогает контролировать доступ к веб-ресурсам, а Solar Dozor — выявлять нарушения политик передачи данных. Таким образом клиенты могут контролировать доступ к ИИ-сервисам и снижать риски утечек корпоративных данных. По данным «Солара», за 2025 год объем корпоративной информации, которую сотрудники отправляют в общедоступные ИИ-сервисы, вырос в 30 раз. Кроме того, защищённость платформ на базе искусственного интеллекта становится предметом внимания регуляторов. Приказ ФСТЭК России №117, вступивший в силу 1 марта 2026 года, затрагивает безопасность ИИ в государственных информационных системах.
27.10.2026 [16:38], Андрей Крупин
K2 Cloud запустил аттестованный контур для подключения к государственным информационным системамОблачный провайдер K2 Cloud (входит в экосистему брендов системного интегратора «К2Тех») представил готовое решение для бизнеса, взаимодействующего с государственными информационными системами (ГИС). Новый сервис позволяет размещать адаптер подключения в уже аттестованной инфраструктуре, полностью снимая с компаний задачу самостоятельного построения защищённого контура. Ранее для легального подключения к ГИС организации были обязаны создавать собственную защищённую среду, что требовало значительных капитальных затрат. Решение от K2 Cloud размещается в инфраструктуре, которая уже соответствует требованиям приказа ФСТЭК №117. Это позволяет сократить путь от подачи заявки до получения аттестата до двух месяцев. Экономическая выгода для бизнеса составляет до 60 %: совокупная стоимость владения (TCO) на горизонте двух лет оказывается существенно ниже по сравнению с развёртыванием собственного контура. 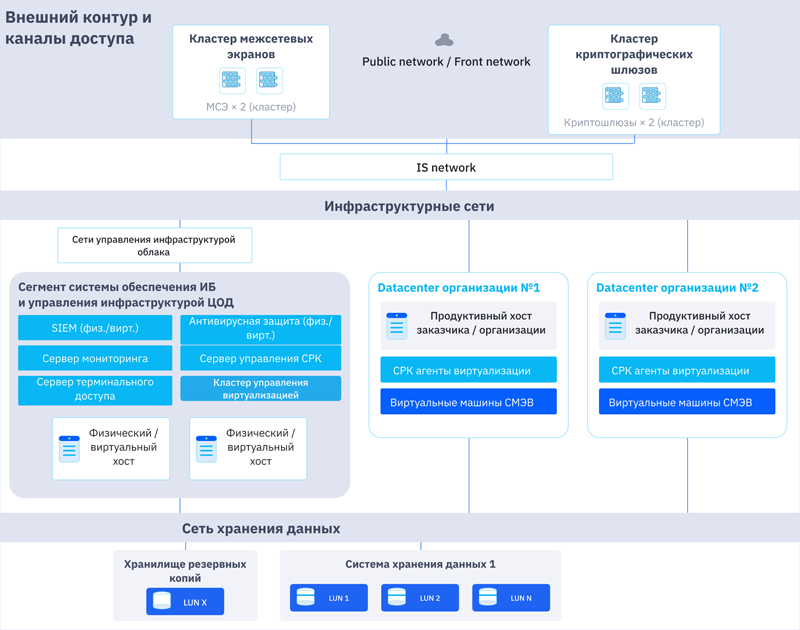
Архитектура облака ГИС (источник изображения: k2.cloud) Продукт ориентирован на три сценария использования: первичное подключение к государственным системам; доработку и модернизацию уже имеющегося контура; обязательную переаттестацию по новым требованиям приказа №117. В рамках нового контура доступно подключение к ключевым государственным платформам, включая СМЭВ, ЕСИА, РНИС, АИС «Таксомотор», ЕГИСЗ и систему «Электронная путёвка». Сервис актуален для финансовых организаций, логистики, медицины, туризма, курьерских служб и других отраслей, обязанных по закону обмениваться данными с государством. Сервис закрывает полный цикл работ: от определения требований и установки средств защиты до помощи с аттестацией, непосредственного подключения к ГИС и последующей технической поддержки.
27.10.2026 [14:24], Андрей Крупин
Разработчик VMmanager закрыл уязвимость нулевого дня после масштабной атаки с применением ИИКомпания ISPsystem (входит в «Группу Астра») нейтрализовала последствия масштабной кибератаки на платформу серверной виртуализации VMmanager. Инцидент был вызван уязвимостью нулевого дня (0-day) в сборке VMmanager 6 Hosting. Особенность атаки заключалась в использовании злоумышленниками искусственного интеллекта: алгоритмы динамически адаптировали тактику под особенности инфраструктуры провайдеров и параллельно перебирали векторы нападения. Эксплуатация уязвимости стала возможной из-за особенности веб-сервера nginx пропускать подобные запросы. В результате взлома под удар попали автоматизированные системы выдачи виртуальных машин в открытом контуре. 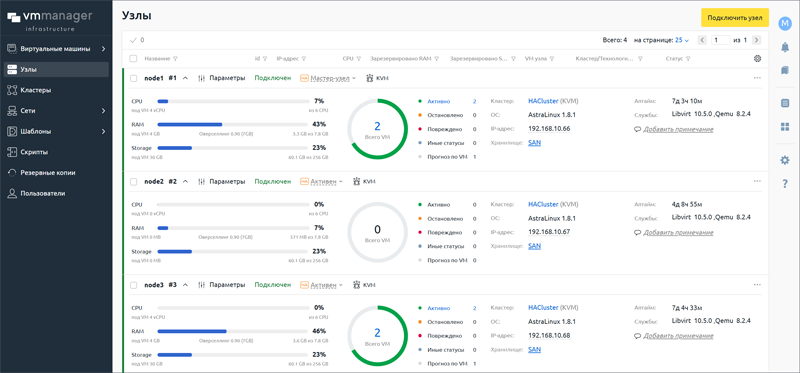
Источник изображения: ispsystem.ru В ходе расследования ISPsystem перестроила жизненный цикл управления уязвимостями, внедрив модель превентивного экспресс-реагирования и непрерывного автоматизированного ИИ-пентеста. Обновления безопасности получили все ключевые продукты экосистемы: VMmanager, DCImanager, BILLmanager и DNSmanager. Детальный технический разбор инцидента опубликован на сайте разработчика.
22.10.2026 [17:32], Андрей Крупин
Релиз «Кибер Бэкап» 19: интеграция с VMmanager, RuPost, Zabbix, расширенная поддержка PostgreSQL и многое другоеКомпания «Киберпротект» сообщила о выпуске новой версии программного комплекса «Кибер Бэкап» 19, предназначенного для резервного копирования IT-систем любой сложности. В обновлённом релизе продукта существенно расширены возможности защиты данных в СУБД на основе PostgreSQL. К существующим механизмам резервного копирования добавлены новые технологии, ускоряющие работу с данными и расширяющие сценарии восстановления. Важным изменением стала интеграция с библиотекой libpgprobackup (результат совместной работы с Postgres Professional). Теперь администраторы могут выбирать между ней и фирменным многопоточным механизмом файлового бэкапа. Добавлена поддержка инструмента walsummary (сводка изменений WAL-журналов), что ускоряет инкрементные бэкапы и восстановление на нужный момент времени. Также реализована поддержка кластеров высокой доступности Patroni и отечественной СУБД Jatoba с многопоточным резервированием для сокращения окна бэкапа. 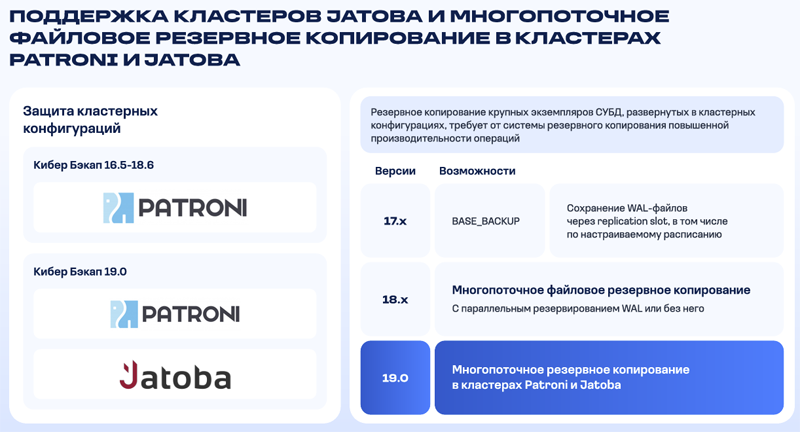
Источник изображений: «Киберпротект» / cyberprotect.ru Существенное развитие получили инструменты защиты виртуальных сред. Появилась нативная поддержка отечественной платформы управления виртуальной инфраструктурой VMmanager. Резервное копирование теперь выполняется на уровне гипервизора без установки агентов в гостевые ОС. Также реализована миграция V2V. Сетевой трафик при работе с VMware снижен более чем в 2,5 раза, а для остальных платформ (кроме Hyper-V) — более чем в 10 раз благодаря новому алгоритму сжатия. 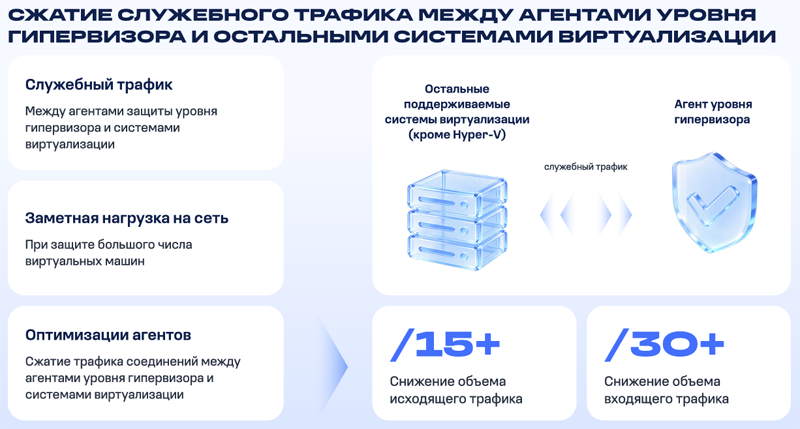 Доработкам подверглась защита корпоративной почты. «Кибер Бэкап» 19-й версии реализована глубокая интеграция с отечественной почтовой системой RuPost: поддерживается полное и инкрементное копирование ящиков, писем и календарей с возможностью восстановления на Linux-серверы. Также значительно улучшена масштабируемость для среды VK WorkSpace — теперь один сервер управления поддерживает до 85 000 почтовых ящиков. 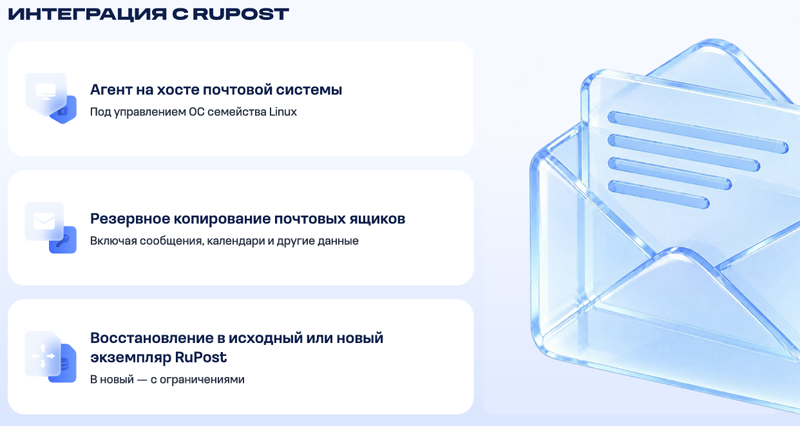 В числе прочего был полностью обновлён движок уведомлений, рассчитанный на высокие нагрузки в инфраструктурах с десятками тысяч защищаемых объектов. Появилась возможность отправлять служебные оповещения в мессенджер «Макс». Для централизованного мониторинга реализована передача метрик и логов в Zabbix (в комплекте поставляется готовый шаблон контрольной панели). Для защиты от вирусов-вымогателей добавлена интеграция с решением AMT InfoDiode — благодаря технологии однонаправленной передачи данных оно позволяет на физическом уровне изолировать резервные копии от основной сети, полностью исключая возможность их изменения или удаления даже в случае компрометации контура. 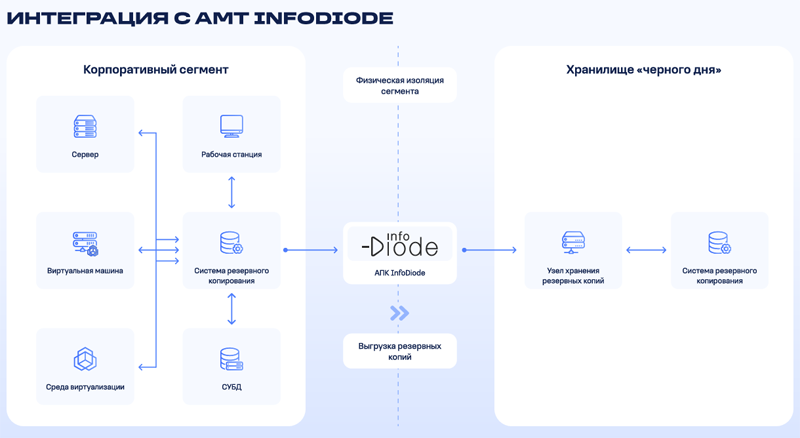 Отдельное внимание разработчиками было уделено изменениям в лицензировании продукта: текстовые лицензионные ключи заменены на лицензионные файлы, защищённые цифровой подписью «Киберпротекта». Лицензионные файлы активируются путём привязки лицензий к инсталляции сервера управления, что исключает возможность их использования на других инсталляциях. Кроме того, с релизом «Кибер Бэкап» 19 были исправлены ошибки и недоработки в коде программного решения. С полным списком изменений и улучшений можно ознакомиться в разделе «Что нового» прилагаемой к продукту документации. Система резервного копирования и восстановления данных «Кибер Бэкап» зарегистрирована в реестре российского ПО Минцифры России и может использоваться организациями для реализации стратегии технологической независимости от импортных решений.
22.10.2026 [15:07], Павел Котов
Red Hat и NVIDIA расширили партнёрство для обеспечения безопасности ИИ-агентовRed Hat объявила о расширении сотрудничества с NVIDIA. Цель партнёрства — обеспечить клиентам безопасность ИИ-агентов, контроль доступа к ИИ-моделям и развёртывание рабочих нагрузок на инфраструктуре Vera Rubin, пишет SiliconANGLE. В центре внимания — решение Red Hat AI Factory with NVIDIA, которое объединяет средства управления средой выполнения агентов, ПО для инференса моделей и аппаратную поддержку в гибридных облачных средах. Red Hat работает над интеграцией эталонной архитектуры NVIDIA OpenShell в свои ИИ-платформы как встроенной функциональности. Предложенный подход к безопасности направлен на устранение двух основных рисков: выхода ИИ-агентов за пределы установленных для них границ, а также их компрометации злоумышленниками — например, посредством внедрения вредоносных запросов или атак на цепочку поставок. Компании стремятся вынести механизмы контроля безопасности за пределы ИИ-агентов, а в ряде случаев и за пределы ОС на хосте. OpenShell выступает в качестве песочницы — изолированной среды выполнения для ИИ-агентов. На более низком уровне работает система безопасности NVIDIA Sentry на базе DPU BlueField; для мониторинга рабочих нагрузок используется ПО DOCA Argus на отдельном устройстве. Argus анализирует определённые структуры памяти хоста, определяя, какие процессы запущены, с какими файлами производится работа, и какие используются сетевые соединения. При обнаружении угрозы система безопасности может инициировать применение политик BlueField, которые изолируют скомпрометированную рабочую нагрузку. 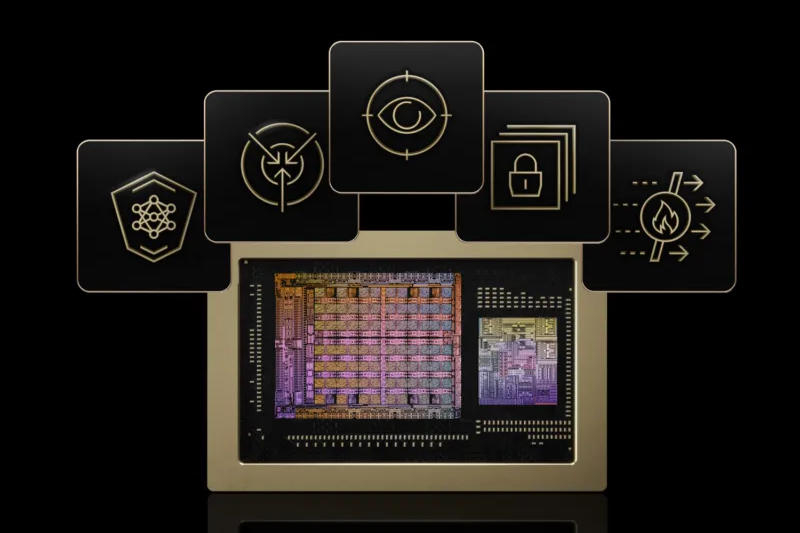
Источник изображения: NVIDIA Эта архитектура опирается на реализованную в Red Hat OpenShift 4.22 поддержку платформы BlueField-3. Она позволяет отделить рабочие нагрузки ИИ на CPU серверов от сетевых функций и сервисов безопасности, работающих на Arm-процессорах модулей BlueField. Таким образом, если злоумышленник скомпрометирует хост, элементы управления инфраструктурой останутся защищёнными. Sentry может изолировать скомпрометированный ИИ-агент за считанные миллисекунды. Перенос функций мониторинга и управления сетью на DPU снижает нагрузку на основные процессоры сервера, высвобождая ресурсы для выполнения ИИ-задач. Партнёрство также связано с вопросами инфраструктуры моделей, необходимых агентам для принятия решения и выполнения действий. Эталонный проект включает средства контроля доступа в рамках схемы «модель как услуга» (Model-as-a-Service) и ИИ-шлюз с технологиями инференса, такими как vLLM, llm-d, NVIDIA Dynamo и микросервисы NVIDIA NIM. Основанное на NVIDIA Inference Hub решение поддерживает самостоятельный выбор моделей пользователями, возможности задавать политики доступа, ограничивать частоту запросов и разграничивать возможности по подписке. Функции управления доступом и выполнения моделей разделены — это даёт клиентам возможность контролировать квоты, распределять затраты и поддерживать производительность в гибридных средах. Компании объявили о совместной поддержке моделей NVIDIA Nemotron, в том числе Nemotron 3.5 Super VL, в среде инференса и обслуживания vLLM. В Red Hat отметили механизмы квантования и спекулятивного декодирования, позволяющие снижать задержку при запуске моделей без потери точности. Версия Red Hat Enterprise Linux for NVIDIA теперь поддерживает процессоры Vera и готова к работе с платформой Vera Rubin. Партнёры стремятся обеспечить совместимость ОС и платформы к моменту выхода нового оборудования. В RHEL for NVIDIA 26.03 для поддержки новой платформы внесены изменения в набор базовых пакетов; при этом сохранены стандартное пользовательское окружение и средства безопасности, включая Security-Enhanced Linux. Когда поддержка оборудования будет включена в основное ядро Linux, клиенты смогут перейти на стандартную версию RHEL без переустановки системы. Сценарии использования, эталонные решения и функции работы с агентами доступны у партнёров, в том числе Cisco, Dell и Lenovo; продолжается работа по нативной интеграции OpenShell. Ранее процессор NVIDIA Vera продемонстрировал превосходство над чипами Intel и AMD. Компания передала в OCP спецификации стоек Vera Rubin и вычислительных узлов в рамках открытой архитектуры MGХ. В инфраструктуре Google Cloud инстансы на базе Vera Rubin NVL72 заработают в ноябре.
20.10.2026 [12:30], Руслан Авдеев
Глава Кемеровской области предложил разместить ЦОД в отработанных угольных карьерахГлава Кемеровской области Илья Середюк выступил с предложением разместить инфраструктуру ЦОД в отработанных угольных карьерах. По его словам, это окажет поддержку угольной отрасли позволит повысить защищённость ЦОД, сообщает «Интерфакс». Соответствующее заявление губернатор Кузбасса сделал в ходе сессии «Российской энергетической недели», проходившей в Москве 15−17 октября. По словам Середюка «дата-центры могут размещаться в отработанных разрезах, в карьерах наших угольных предприятий, которые сегодня угольщики должны рекультивировать, должны засыпать, облагораживать...». Губернатор рассказал, что фактически речь идёт о яме порядка 300 метров глубиной. Если разместить в ней инфраструктур дата-центра или майнинговые мощности, капитальные затраты на строительство подобных объектов будут минимальными. Поскольку рекультивация в случае строительства новых ЦОД не понадобится, высвободившиеся деньги можно будет потратить на создание «новой экономики». Как заявил Середюк, предложения направлены на «поиск крупных амбициозных, инфраструктурных, но абсолютно понятных в техническом исполнении проектов, которые помогут спасти и даже нарастить инвестиционный потенциал угольной отрасли». 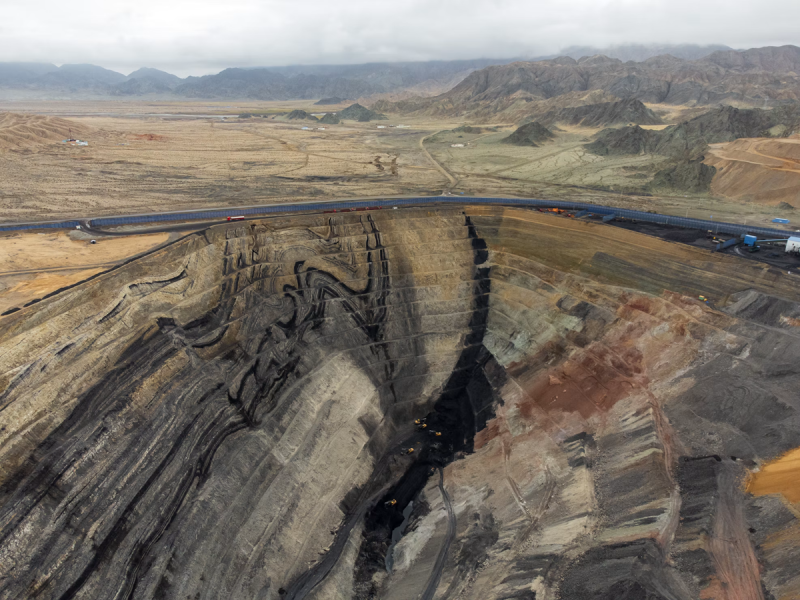
Источник изображения: ダモ リ/unsplash.com Губернатор полагает, что в отработанном карьере можно фактически разместить монолитный дом высотой в 10 и более этажей, воду в карьерах и подземные реки можно использовать для охлаждения оборудования. Это позволит сократить как операционные, так и капитальные расходы на них. На завершающем этапе достаточно будет добавить кровлю, провести озеленение, построить парк и дата-центр на месте карьера будет «закрыт». По словам губернатора, важным преимуществом размещения ЦОД под землёй станет «высокая степень защищённости объекта от внешних воздействий». Действительно, это особенно важно на фоне продолжающихся атак на инфраструктуру ЦОД в России. В последние дни на территории России атакованы ЦОД «Яндекса» в Сасово Рязанской области, в Калуге и во Владимире, работа дата-центров и сервисов «Яндекса» и клиентов была нарушена. 14 октября появились данные об атаке на ЦОД Сбербанка, а 18 октября пресс-служба VK сообщила об атаке на ЦОД в Ленинградской области. Минцифры совместно с Минобороны РФ занялись обсуждением мер защиты от подобных инцидентов. По словам главы Минцифры,«решается вопрос прикрытия этих объектов». Также на днях заместитель президента–председателя правления ПАО «Ростелеком» Валерий Ермаков заявил, что России нужны «ЦОД судного дня», позволяющие быстро восстановиться провайдерам различных российских сервисов в сложившихся условиях.
19.10.2026 [14:52], Андрей Крупин
«РТК-ЦОД» подтвердил готовность «Облака КИИ» к размещению информационных систем 1 класса защищённостиСервис-провайдер «РТК-ЦОД» (дочерняя компания «Ростелекома», предоставляющая услуги дата-центров и облачных услуг) сообщил об аттестации инфраструктуры «Облака КИИ» по требованиям приказа ФСТЭК России №117. Полученный документ подтверждает, что облачная платформа готова к размещению государственных информационных систем максимального 1 класса защищённости (К1). Аттестация «Облака КИИ» была проведена в рамках нового регулирования: приказ ФСТЭК России №117, вступивший в силу 1 марта 2026 года, сменил приказ №17, определявший требования к защите информации в государственных информационных системах (ГИС) с 2013 года. Новый документ существенно расширил периметр регулирования: под требования к защите информации теперь подпадают не только ГИС, но и информационные системы государственных органов и учреждений, унитарных предприятий, организаций, взаимодействующих с госсектором, а также муниципальные информационные системы. 
Источник изображения: «Ростелеком» / cloud.rt.ru Приказ №117 обязывает операторов обеспечивать непрерывный мониторинг и оценку защищённости данных с регулярной отчётностью перед Федеральной службой по техническому и экспортному контролю. «Облако КИИ» подтвердило готовность выполнять эти процедуры. Кроме того, прохождение аттестации свидетельствует, что в «Облаке КИИ» выстроены и постоянно совершенствуются процессы управления защитой информации, а также отработаны механизмы устранения уязвимостей в установленные приказом сроки. «Облако КИИ» представляет собой мультитенантное защищённое облако, построенное на отечественных программных и аппаратных решениях. Платформа имеет аттестаты соответствия требованиям безопасности, подтверждающие возможность размещать объекты КИИ до второй категории значимости, ГИС до 1 класса защищённости и информационные системы персональных данных до первого уровня защищённости включительно. «Облако КИИ» обладает сертификатом PCI DSS (стандарт безопасности данных платёжных карт) и соответствует ГОСТ 57580 (регулирует защиту информации при проведении банковских и финансовых операций). |
|

