
Материалы по тегу: ии-агент
|
29.10.2026 [01:22], Владимир Мироненко
IBM представила инструменты для контролируемого использования ИИ-агентов в бизнес-системахIBM анонсировала новые возможности, которые помогут разработчикам, IT-специалистам и экспертам по безопасности внедрять ИИ-агентов в бизнес-системы, обеспечивая чёткое разграничение полномочий и подотчётность. Компания предлагает инструменты для обнаружения агентов, проверки их подлинности, контроля доступа и оценки производительности, которые позволят понимать, кто является владельцем каждого агента, ограничивать его доступ к ресурсам, а также отслеживать действия агентов в существующих приложениях и инфраструктуре. Согласно прогнозам Gartner, к 2028 году типичная компания из списка Fortune 500 будет использовать более 150 тыс. ИИ-агентов. При этом лишь 13 % организаций считают, что у них выстроена надлежащая система управления ИИ-агентами — персистентные учётные данные, неясная принадлежность агентов и разрозненные механизмы контроля существенно затрудняют управление ими, особенно когда агенты взаимодействуют друг с другом, используют различные инструменты и работают в разных командах, на различных платформах и в облачных средах. 
Источник изображения: Igor Omilaev/unsplash.com «Чтобы агенты могли выполнять реальные задачи в критически важных для компании системах, необходима операционная модель ИИ. Она должна связывать агентов с данными, приложениями и инфраструктурой бизнеса, обеспечивая такой же уровень дисциплины, как и при работе с самыми важными корпоративными системами», — сообщил Динеш Нирмал (Dinesh Nirmal), старший вице-президент IBM Software. Он отметил, что предлагаемая компанией операционная модель для ИИ состоит из четырёх взаимосвязанных ключевых компонентов: агентов, данных, автоматизации и гибридной инфраструктуры. В основе этой модели лежат доверие и контроль, необходимые каждому агенту: подтвержденная идентификация, предоставление доступа исключительно в рамках необходимых полномочий, а также единая среда для обнаружения, защиты и оценки агентов — независимо от того, где они были созданы. Сообщается, что возможности платформы IBM HashiCorp Vault, позволяющей централизованно хранить, распределять и контролировать доступ к конфиденциальной информации, теперь будут распространяться на ИИ-агентов, предоставляя им защищённые краткосрочные учётные данные, которые ограничивают возможности каждого агента строго необходимой функциональностью. Платформа объединяет управление идентификацией агентов с контролем учётных данных, помогая организациям делегировать задачи при чётком определении полномочий и ответственности. При использовании вместе с HashiCorp Vault система идентификации агентов (Agent Identity) создает достоверный реестр для каждого агента: кто им владеет, каков его статус в жизненном цикле и какими правами он обладает. Это решение, призванное дополнить уже существующие инвестиции в идентификацию и безопасность, передает контекст прав доступа в механизмы управления учётными данными Vault. В результате обеспечивается принцип минимальных привилегий, а также возможность немедленного отзыва доступа, если агент пытается выполнить несанкционированное действие. Использование в Vault краткосрочных учетных данных и принципа минимальных привилегий позволяет дополнительно ограничить как круг доступных агенту ресурсов, так и продолжительность действия его прав. Дополнительные возможности включают:
Компаниям также необходимо видеть все имеющиеся у них агенты, независимо от того, где они были созданы. Платформа IBM watsonx Orchestrate работает в рамках всей экосистемы ИИ — а не только в среде одного конкретного поставщика, — предоставляя организациям единое пространство для обнаружения, защиты и оценки своих агентов. Её функциональные возможности включают:
Получив доступ к API и инструментам компании, агенты должны располагать сведениями о существующих ресурсах и связи различных систем. Платформа IBM Integration Intelligence Hub предоставляет необходимые данные через механизм Unified Context Engine. Благодаря этому агенты могут, например, устранять неполадки (например, зависшие сообщения) или развёртывать API, опираясь на уже имеющуюся инфраструктуру. Навыки (skills), политики утверждения и механизмы аудита позволяют держать действия агентов под контролем. Вместо того чтобы перестраивать ИТ-ландшафт под нужды ИИ, организации могут задействовать агентов в уже существующих системах, от которых зависит их бизнес. Инструменты Agent Identity и HashiCorp Vault также интегрируются с защищённой средой исполнения NVIDIA OpenShell. В совокупности они обеспечивают для агентов защищённую среду выполнения, а также подтвержденную идентификацию и временные учетные данные для каждого из них — благодаря этому любое действие можно отследить, ограничить и проверить. Инструменты IBM HashiCorp Vault 2.2, Agent Identity, watsonx Orchestrate уже общедоступны.
28.10.2026 [01:08], Павел Котов
Akamai расширила платформу AI Cloud средами для инференса и работы ИИ-агентовAkamai расширила свою инфраструктурную платформу AI Cloud двумя базовыми компонентами: Akamai Inference и Akamai Agent Sandbox, сообщает SiliconANGLE. Они обеспечат корпоративных клиентов управляемой средой с широкими возможностями настройки, из которой можно выполнять и обслуживать нагрузки ИИ-инференса и запуска агентных приложений в любой инфраструктуре, от облачных ЦОД до периферийных серверов. Akamai Inference представляет собой управляемый сервис, обеспечивающий клиентам доступ к нескольким десяткам открытых и кастомизированных ИИ-моделей через OpenAI-совместимые API. Преимуществом Akamai Inference является возможность развёртывать новые приложения и ИИ-агенты на периферийном оборудовании без переписывания кода. При запуске доступен выбор из 12 моделей с открытыми весами размером от 8 млрд до 2,8 трлн параметров, в том числе NVIDIA Nemotron 3 Ultra, OpenAI gpt-oss-120b и Google Gemma 4. Доступен ассортимент специализированных встраиваемых моделей для RAG-конвейеров. Они предназначаются для подключения моделей с открытыми весами к службам управляемых БД Akamai для получения ответов на основе корпоративных данных. 
Источник изображения: Markus Stickling / unsplash.com Основная задача Akamai Agent Sandbox — безопасное выполнение. Это изолированная среда для запуска ИИ-агентов, работающих в автономном режиме от имени пользователей. В песочнице ИИ-агенты работают на базе бессерверной вычислительной платформы Akamai Functions; их код содержится в изолированных средах WebAssembly под управлением открытого фреймворка Spin. Эти песочницы обеспечивают предприятиям полный контроль над ИИ-агентами: от вычислений и памяти до системных API и исходящего доступа к Сети, гарантируя, что они не выйдут за установленные границы. Akamai также расширила парк платформ GPU в Akamai AI Cloud: предлагается доступ к кластерам NVIDIA Blackwell Ultra, в том числе к RTX PRO 6000 Blackwell Server Edition. В следующем году компания намерена также развернуть платформу Vera Rubin. Ранее Akamai заключила с Anthropic соглашение на $11,6 млрд, обеспечив ИИ-лаборатории доступ к своей инфраструктуре, а также была вынуждена отказаться от своих CDN-сервисов в Китае. Компания также сообщала о намерении развернуть несколько тысяч ускорителей RTX Blackwell для распределённого инференса.
23.10.2026 [13:48], Павел Котов
Google Cloud представила Agent Compute Engine — сервис для запуска ИИ-агентовПлатформа Google Cloud анонсировала сервис Agent Compute Engine, оптимизированный для размещения ИИ-агентов, сообщает SiliconANGLE. ИИ-агенты традиционно функционируют в песочницах — здесь размещаются приложения, данные и инструкции пользователей, необходимые для выполнения поставленных задач. Эти среды оснащены механизмами кибербезопасности, блокирующими вредоносные действия. В сервисе Agent Compute Engine такие песочницы реализованы в виде микровиртуальных машин (microVM) — эта технология сочетает аппаратную эффективность контейнеров с уровнем безопасности традиционной виртуализации. В Google использовали возможности гипервизоров по изоляции ВМ друг от друга, чтобы предотвратить распространение вредоносов. Микро-ВМ работают на специально настроенном оборудовании без сохранения состояния. Для хранения данных используется неизменяемая файловая система. Целостность прошивки оборудования проверяется с помощью чипов кибербезопасности Titan, а его CPU имеют средства защиты от атак по сторонним каналам. У microVM есть лишь ограниченный доступ к ресурсам хранения данных — если злоумышленники установят контроль над одной из песочниц, они не смогут ни прочитать, ни удалить их. Сеть, соединяющая оборудование с остальной инфраструктурой ЦОД, также имеет дополнительную защиту: трафик проходит через несколько прокси-серверов. 
Источник изображения: Ameer Basheer / unsplash.com Когда ИИ-агент завершает работу, песочница, в которой он функционировал, должна оставаться доступной, потому что его могут активировать снова. Такие простаивающие песочницы могут потреблять значительный объём ресурсов и приводить к росту затрат. Agent Compute Engine отслеживает переход песочницы в состояние простоя и отключает её, а когда песочница снова становится востребованной, сервис оперативно её активирует. «Это позволяет разместить на одном физическом узле значительно больше microVM для агентов, чем при использовании традиционных ВМ. Мы дополнили решение необходимыми для работы агентов функциями: созданием снимков и форками, возможностями перемотки и отката состояния. Это позволяет эффективно использовать систему без дублирования ресурсов», — пояснили в Google Cloud. Некоторые агенты для доступа к приложениям используют учётные данные пользователей — эти данные хранятся вне песочницы, в которой запущен агент, подчеркнули в Google. За счёт этого злоумышленники, даже получив контроль над песочницей, не смогут похитить конфиденциальную информацию. Когда агенту требуется войти в приложение, служба Google Cloud Agent Gateway извлекает соответствующие учётные данные и передаёт их в приложение от имени агента. В ближайшие месяцы Agent Compute Engine заработает с новой версией Agent Gateway — последняя служба помогает клиентам блокировать небезопасный трафик агентов, и она получит функцию маршрутизации моделей. Каждый запрос агента станет направляться к той модели, которая сможет обработать его наиболее эффективно. В Agent Gateway также появится инструмент для контроля расходов, связанных с инференсом.
22.10.2026 [18:11], Руслан Авдеев
SAP отчиталась о рекордной квартальной выручке — компания делает ставку на автономные предприятия и ИИ-агента JouleКрупнейший в Европе разработчик ПО SAP SE отчитался о рекордных финансовых результатах: квартальная выручка компании впервые превысила €10 млрд ($11,2 млрд). Кроме того, портфель облачных заказов вырос на 26 %. Увеличился и прогноз годовой выручки, но прогноз операционной прибыли компания сохранила, сообщает Silicon Angle. Немецкая компания сообщила о прибыли на акцию до вычета некоторых расходов, включая затраты на вознаграждение сотрудников акциями компании, в размере €1,89. Общая выручка составила €10,27 млрд. При этом эксперты прогнозировали прибыль в размере €1,83 на акцию и выручку в размере €10,10 млрд. По данным SAP, выручка от облачных сервисов в III квартале увеличилась год к году на 25 %, до €6,67 млрд, а операционная прибыль по стандартам non-IFRS выросла на 18 %, до €3,03 млрд. Портфель облачных заказов год к году увеличился на 26 %, до €24,11 млрд. Это выше прогнозов экспертов, рассчитывавших на рост на 24–25 %. При этом компания сохраняет впервые представленный в июле прогноз операционной прибыли за год на уровне €11,8–12,2 млрд. Портфель заказов SAP рассматривается как индикатор корпоративных расходов на ПО в целом, поскольку её программные продукты лежат в основе работы многих предприятий по всему миру. Они обеспечивают работу бухгалтерских систем, систем расчёта заработной платы и т.п. Ранее компанию часто критиковали за попытки перевести клиентов в облако, но в июле Еврокомиссия одобрила обязательства SAP по устранению нарушений антиконкурентного законодательства. 
Источник изображения: Campaign Creators/unsplash.com Как сообщил глава SAP Кристиан Кляйн (Christian Klein), результаты подтверждают успешность стратегии «автономного предприятия», впервые представленной в мае. Одним из ключевых элементов стратегии является предложение автономного ИИ-агента Joule, предназначенного для повышения производительности и помощи в разработке, способного использовать более 70 ИИ-моделей. Клиентам предлагается разговорный интерфейс, способный работать с приложениями SAP, а не «внутри» их. По словам Кляйна, именно ИИ в минувшем квартале стал одним из факторов, способствовавших переходу клиентов в облако компании. Сотни клиентов оформили новые подписки, чтобы получить доступ к Joule. В SAP отмечают, что для годовых финансовых результатов компании решающее значение будут иметь итоги IV квартала. При этом подчёркивается, что компания работает в неблагоприятной экономической обстановке: рост цен на нефть и процентных ставок в США оказывает всё более сильное давление на бизнес. Вместе с тем отмечается, что рост облачного бизнеса в III квартале отчасти обеспечен возвращением к нормальной работе клиентов, ранее испытывавших значительные финансовые трудности. Это помогло SAP увеличить операционную рентабельность с 28,3 % во II квартале до 29,5 % в III квартале. Свободный денежный поток увеличился на 36 %, до €1,72 млрд. Выручка SAP от подписок за 2026 финансовый год, как ожидается, приблизится к верхней границе прогнозного диапазона в €25,8–26,2 млрд. Другими словами, рост должен составить 23–25 %. В целом выручка с учётом сокращения бизнеса по продаже бессрочных лицензий должна достичь €36,3–36,8 млрд, увеличившись на 12–13 %.
22.10.2026 [15:07], Павел Котов
Red Hat и NVIDIA расширили партнёрство для обеспечения безопасности ИИ-агентовRed Hat объявила о расширении сотрудничества с NVIDIA. Цель партнёрства — обеспечить клиентам безопасность ИИ-агентов, контроль доступа к ИИ-моделям и развёртывание рабочих нагрузок на инфраструктуре Vera Rubin, пишет SiliconANGLE. В центре внимания — решение Red Hat AI Factory with NVIDIA, которое объединяет средства управления средой выполнения агентов, ПО для инференса моделей и аппаратную поддержку в гибридных облачных средах. Red Hat работает над интеграцией эталонной архитектуры NVIDIA OpenShell в свои ИИ-платформы как встроенной функциональности. Предложенный подход направлен на устранение двух основных рисков: выхода ИИ-агентов за пределы установленных для них границ, а также их компрометации злоумышленниками — например, посредством внедрения вредоносных запросов или атак на цепочку поставок. Компании стремятся вынести механизмы контроля безопасности за пределы доступности ИИ-агентов, а в ряде случаев и за пределы ОС на хосте. OpenShell выступает в качестве песочницы — изолированной среды выполнения для ИИ-агентов. На более низком уровне работает система безопасности NVIDIA Sentry на базе DPU BlueField; для мониторинга рабочих нагрузок используется ПО DOCA Argus на отдельном устройстве. Argus анализирует определённые структуры памяти хоста, определяя, какие процессы запущены, с какими файлами производится работа, и какие используются сетевые соединения. При обнаружении угрозы система безопасности может инициировать применение политик BlueField, которые изолируют скомпрометированную рабочую нагрузку. Эта архитектура опирается на реализованную в Red Hat OpenShift 4.22 поддержку платформы BlueField-3. Она позволяет отделить рабочие нагрузки ИИ на CPU серверов от сетевых функций и сервисов безопасности, работающих на Arm-процессорах модулей BlueField. Таким образом, если злоумышленник скомпрометирует хост, элементы управления инфраструктурой останутся защищёнными. Sentry может изолировать скомпрометированный ИИ-агент за считанные миллисекунды. Перенос функций мониторинга и управления сетью на DPU снижает нагрузку на основные процессоры сервера, высвобождая ресурсы для выполнения ИИ-задач. 
Источник изображения: NVIDIA Партнёрство также связано с вопросами инфраструктуры моделей, необходимых агентам для принятия решения и выполнения действий. Эталонный проект включает средства контроля доступа в рамках схемы «модель как услуга» (Model-as-a-Service) и ИИ-шлюз с технологиями инференса, такими как vLLM, llm-d, NVIDIA Dynamo и микросервисы NVIDIA NIM. Основанное на NVIDIA Inference Hub решение поддерживает самостоятельный выбор моделей пользователями, возможности задавать политики доступа, ограничивать частоту запросов и разграничивать возможности по подписке. Функции управления доступом и выполнения моделей разделены — это даёт клиентам возможность контролировать квоты, распределять затраты и поддерживать производительность в гибридных средах. Компании объявили о совместной поддержке моделей NVIDIA Nemotron, в том числе Nemotron 3.5 Super VL, в среде vLLM. В Red Hat отметили механизмы квантования и спекулятивного декодирования, позволяющие снижать задержку при запуске моделей без потери точности. Версия Red Hat Enterprise Linux for NVIDIA теперь поддерживает процессоры Vera и готова к работе с платформой Vera Rubin. Партнёры стремятся обеспечить совместимость ОС и платформы к моменту выхода нового оборудования. В RHEL for NVIDIA 26.03 для поддержки новой платформы внесены изменения в набор базовых пакетов; при этом сохранены стандартное пользовательское окружение и средства безопасности, включая SELinux. Когда поддержка оборудования будет включена в основное ядро Linux, клиенты смогут перейти на стандартную версию RHEL без переустановки системы. Сценарии использования, эталонные решения и функции работы с агентами доступны у партнёров, в том числе Cisco, Dell и Lenovo; продолжается работа по нативной интеграции OpenShell.
15.10.2026 [16:31], Владимир Мироненко
Лучше меньше да лучше: Intel верит, что развитие агентного ИИ вернёт CPU значимость в инфраструктуре ЦОДIntel заявила, что следующий этап развития ИИ будет определять не обучение моделей, а их использование (инференс), и что развитие агентного ИИ вернёт CPU в центр инфраструктуры дата-центров, сообщил SiliconANGLE. Сейчас по умолчанию любой запрос как правило отправляется в компаниях к самой мощной модели — независимо от того, требует ли этого сама задача. Intel предлагает альтернативу: уровень оркестрации, который анализирует каждый запрос, оценивая необходимый уровень «интеллекта», объём контекста, допустимую задержку, требования к конфиденциальности и суверенитету данных, а также затраты и энергопотребление. «Для каждого запроса — своё решение», — подчеркнул Николас Дюбе (Nicolas Dubé), корпоративный вице-президент Intel. Если для глубоких исследований использование передовой модели может быть оправдано, то для рутинных задач — написание кода, составление резюме или операционные процессы — могут использоваться более компактные открытые моделей, что обходится значительно дешевле. Дюбе отметил, что open source модели расширяют возможности компаний по внедрению ИИ. «Чтобы полностью раскрыть их потенциал, организациям необходима инфраструктура, способная подобрать для каждой конкретной задачи оптимальный уровень интеллектуальных возможностей, вычислительных ресурсов и экономических затрат», — говорит он. 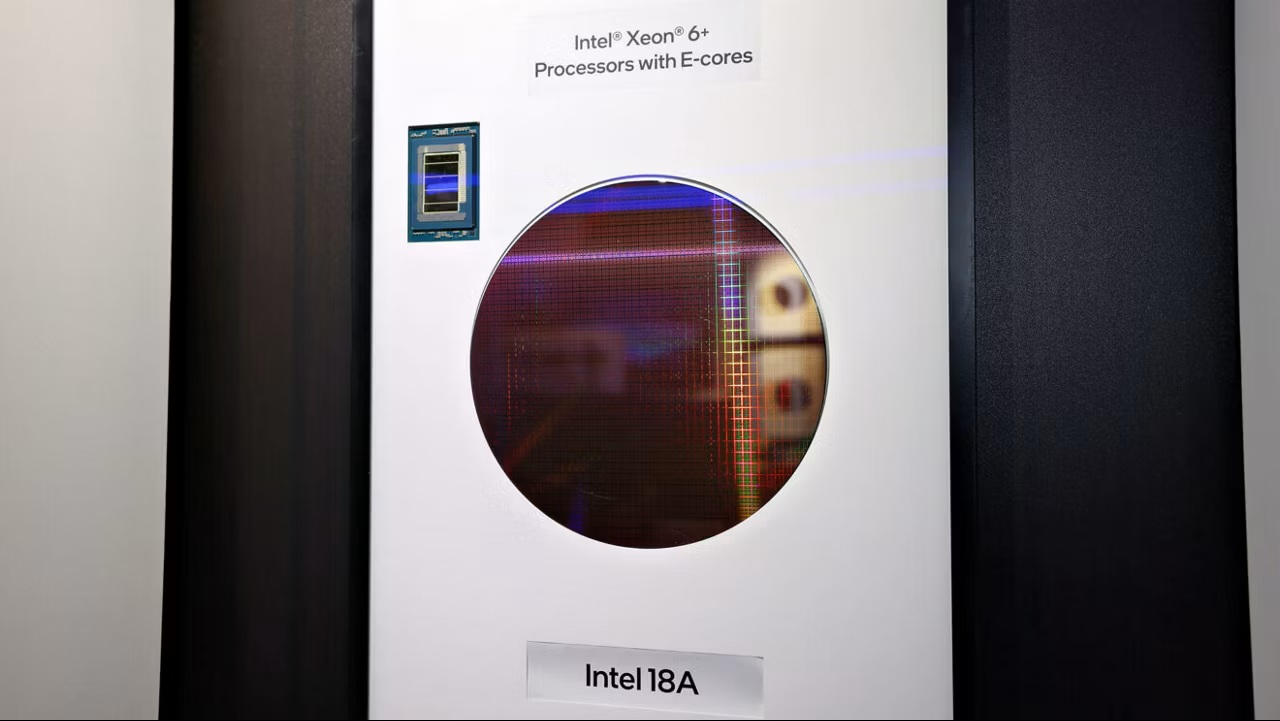
Источник изображения: Intel Только что представленный 350-Вт ускоритель Intel GPU D270 (Crescent Island), совместимый со стандартными серверами с воздушным охлаждением, позволяет компании начать с одного устройства, затем перейти к серверу с восемью ускорителями и масштабировать инфраструктуру до уровня целой стойки только тогда, когда этого потребует рабочая нагрузка. Инференс становится ключевой задачей в сфере ИИ, и корпорациям необходима инфраструктура, которая сделает переход к нему более простым и экономически выгодным. Опционально GPU можно дополнить ускорителями RDU SambaNova. Также компания продемонстрировала разработанные партнёрами стоечные системы (в том числе ORv3) на базе Xeon. Например, доступные конфигурации с Xeon 6+ (Clearwater Forest), масштабируемыми до более чем 46 тыс. ядер на стойку при мощности 133,45 кВт. Высокоплотные Xeon 6+ с E-ядрами ориентированы на высокопроизводительные агентские нагрузки, в то время как Xeon 6 (Granite Rapids-SP) с P-ядрами справляются с задачами, зависящими от скорости однопоточного выполнения. Intel утверждает, что теперь следует исходить не из количества ядер, а количества одновременно работающих агентов, которые может поддерживать стойка при целевой задержке. В результате формируется гетерогенная система: Xeon используется для оркестрации, обработки данных и запуска вспомогательных инструментов, а GPU серии D и RDU — для инференса открытых моделей. При этом Дюбе пояснил, что Intel объединяет систему с помощью программной архитектуры, разрабатываемой совместно с сообществом. Она является открытой, доступной для загрузки уже сегодня и спроектированной для работы на самых разных аппаратных платформах. 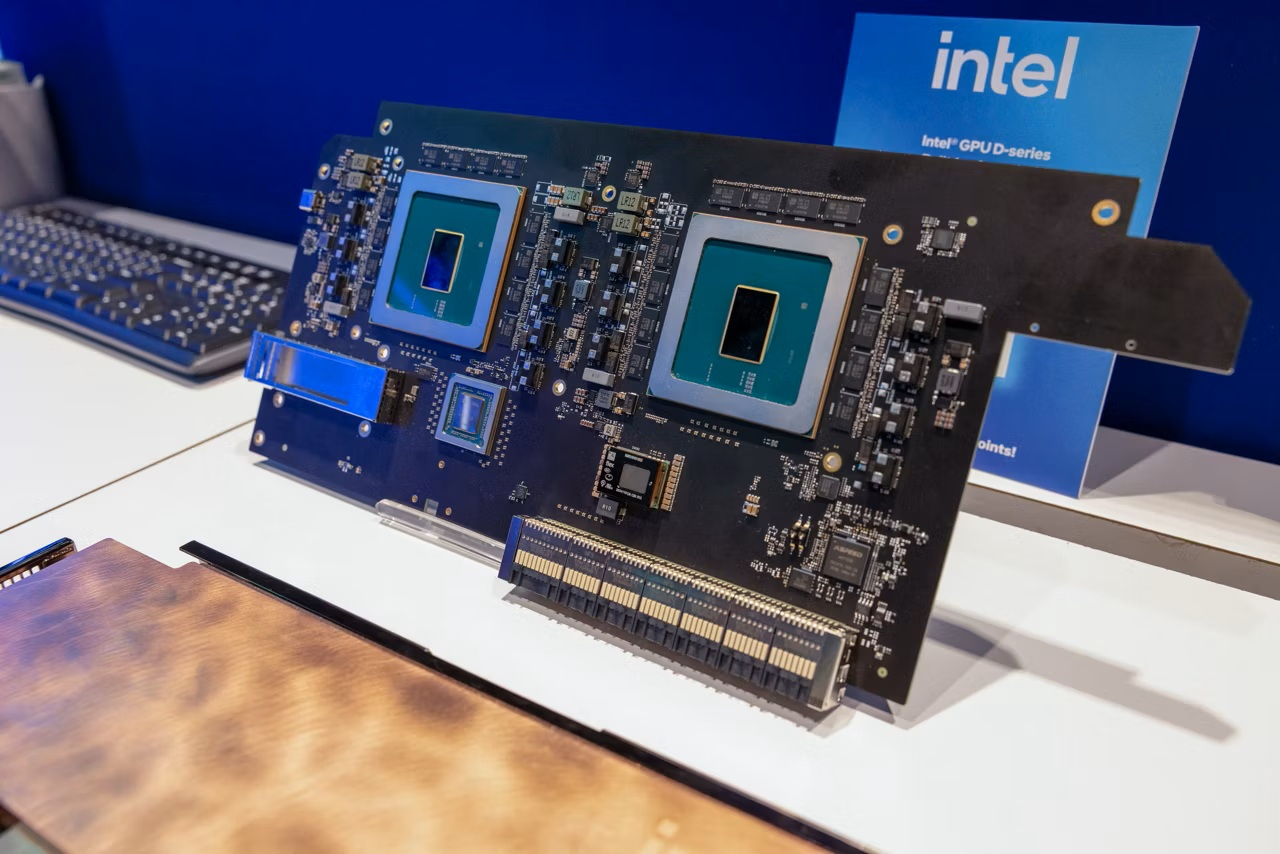
Источник изображения: Intel Как отметил SiliconANGLE, разработки в области «агентных стоек» (agentic racks) подстегивают спрос на Xeon — ключевой драйвер текущих показателей, — позиционируя Intel не просто как традиционного поставщика оборудования, а как важнейшего провайдера инфраструктуры для ИИ-агентов. А Crescent Island даёт Intel возможность предложить решения для ускорения вычислений, где компании не обязательно превосходить NVIDIA по пиковой производительности. Это может стать наиболее практичным и энергоэффективным способом запуска открытых ИИ-моделей в уже существующих ЦОД. Именно такую стратегию выбрал гендиректор Intel Лип-Бу Тан (Lip-Bu Tan): перестать пытаться выиграть в каждой битве и сосредоточиться на тех направлениях, где у Intel есть структурное преимущество. Intel не обязательно доминировать в сфере обучения передовых моделей. Ей следует занять нишу в корпоративном сегменте — это гораздо более масштабная возможность, чем принято считать. ZK Research предлагает ИТ-руководителям провести аудит используемых промптов и классифицировать их по типам задач, объёму контекста, требования к конфиденциальности и т.п., а затем настроить маршрутизацию запросов к наиболее подходящим моделям. Кроме того, рекомендуется пересмотреть подход к оценке инфраструктуры, перестав ориентироваться на «голые» цифры вроде FLOPS или количества ядер и начав требовать от вендоров соблюдения целевых показателей задержки, стоимости обработки миллиона токенов и энергоэффективности для конкретных используемых моделей, промптов и контекста.
06.10.2026 [10:00], Сергей Карасёв
РТК-ЦОД представил корпоративного ИИ-ассистента для безопасной работы с документами и базами знанийРТК-ЦОД, ИТ-сервис-провайдер полного цикла, представил на форуме «Цифровые решения» корпоративного ИИ-ассистента для организаций с повышенными требованиями к защите данных. Решение разработано в сотрудничестве с блоком информационных технологий «Ростелекома». ИИ-ассистент помогает сотрудникам мгновенно находить и анализировать информацию во внутренних документах и базах знаний. Продукт подходит для крупного бизнеса и способен оперировать тысячами файлов разных форматов, при этом данные никогда не покидают периметр организации. В основе работы ИИ-ассистента лежит технология RAG (Retrieval-Augmented Generation): получив запрос на естественном языке, система находит релевантные фрагменты в подключённой базе знаний и формирует ответ, опираясь только на предоставленный контекст. Такой подход обеспечивает точные и верифицируемые результаты. При этом вся обработка выполняется внутри инфраструктуры заказчика, без обращения к внешним API или облачным платформам. Это делает решение безопасным для работы с чувствительной информацией, персональными данными и документами ограниченного доступа. Интеллектуальный помощник не только находит информацию, но и анализирует данные. По запросу он формирует сводные обзоры документов, сравнивает версии, проверяет материалы на соответствие чек-листу или стандарту, классифицирует и группирует данные, извлекает сведения в табличной форме и готовит краткое содержание. Отдельно реализована работа с табличными файлами: ассистент понимает структуру реестров, прайс-листов и расчётов и может выдать выборку строк по заданному условию. 
Источник изображения: РТК-ЦОД Для специалистов по эксплуатации и мониторингу предусмотрена возможность скопировать в чат ассистента запись из системного журнала, набор метрик, текст алерта или вывод диагностической команды. Интеллектуальный помощник объяснит значение события, оценит его вероятную причину и предложит рекомендации по реагированию, опираясь на регламенты эксплуатации и историю разборов инцидентов. Диалог поддерживается с учётом контекста: уточняющие вопросы обрабатываются в рамках текущей сессии, и повторять уже сказанное не требуется. Вопросы безопасности и контроля проработаны на всех уровнях. Архитектура поддерживает мультитенантность — несколько подразделений или клиентов могут работать на одной инсталляции с полным разделением данных и конфигураций. Гранулярная система прав доступа (RBAC) позволяет разграничить возможности вплоть до отдельных операций, а для баз знаний предусмотрены настройки уровней доступа. Каждое изменение конфигурации фиксируется в истории, а действия пользователей логируются. Встроенная очередь с ограничением одновременных запросов защищает инфраструктуру от перегрузок, а маршрутизация простых обращений на быстрые модели помогает оптимизировать затраты. «Ключевым барьером для широкого внедрения генеративного ИИ в коммерческом и государственном секторах остаётся вопрос доверия к технологии. Мы видим спрос на изолированные решения, которые гарантируют сохранность критичных данных, и для нас как для цифрового партнёра государства и бизнеса важно предлагать варианты безопасного применения новых технологий. Представленный ассистент — это "частный ИИ", который учится на корпоративных знаниях, оставаясь внутри защищённого периметра. Благодаря такому подходу мы открываем доступ к генеративному искусственному интеллекту для широкого круга организаций — от финансовых институтов до промышленных предприятий и государственных структур, которые ранее не могли применять подобные инструменты из-за строгих требований к защите информации», — заявил Роман Хазеев, директор по развитию цифровых технологий и искусственного интеллекта «Ростелекома». «РТК-ЦОД как ИТ-сервис-провайдер полного цикла обладает полным арсеналом сервисов для цифровизации бизнеса. Сегодня без технологий искусственного интеллекта невозможно представить эффективную работу, а по аналитическим данным, ROI от внедрения ИИ достигает 250 %. Наш корпоративный ассистент эффективен для самых разных функций: юристы мгновенно находят нужные пункты в договорах, инженеры и техспециалисты получают точные ответы по спецификациям и алертам, а финансисты — оперативные выборки из бюджетов. При этом безопасность остаётся нашим приоритетом: вся обработка данных ведётся в защищённом контуре заказчика, а гранулярная система прав доступа и полное логирование обеспечивают надёжный контроль. Участие блока информационных технологий "Ростелекома" в проработке технологического контура позволило нам вывести продукт на качественно новый уровень надёжности и производительности. Платформа уже готова к развёртыванию на инфраструктуре клиента и сопровождается технической поддержкой с нашей стороны», — заявил Алексей Забродин, технический директор РТК-ЦОД.
01.10.2026 [15:54], Сергей Карасёв
AMD представила ИИ-ассистента Ross для разработки встраиваемых системКомпания AMD анонсировала специализированный агентный ИИ-инструмент под названием Ross: это интерактивный помощник, призванный упростить создание различных встраиваемых систем. Ross, как утверждается, охватывает весь процесс разработки — от проектирования печатных плат, анализа схем и отладки до оптимизации, написания сопутствующего софта и развёртывания. В отличие от обычных чат-ботов и ассистентов по программированию, Ross глубоко интегрирован в экосистему AMD. При помощи запросов на естественном языке разработчики могут искать документацию и необходимые инструменты, выполнять те или иные команды, внедрять проверенные рабочие процессы и пр. При этом Ross предоставляет командам возможность гибко использовать предпочитаемые ими большие языковые модели (LLM) и интегрированные среды разработки (IDE). 
Источник изображений: AMD Одним из компонентов Ross является специализированная база знаний. Она содержит руководства пользователя, инструкции по продуктам, технические документы, примечания к приложениям и пр. Доступ к информации может предоставляться через облако или в локальной среде. Кроме того, разработчикам доступны навыки ИИ-агентов (Agent Skills): это открытые, подготовленные специалистами файлы в формате Markdown, которые содержат проверенные и готовые к повторному использованию методики для решения типовых задач проектирования. Такие навыки помогают большой языковой модели шаг за шагом выполнять сложные рабочие процессы — например, оптимизировать временные параметры схемы или перестраивать код на C++ для повышения производительности в среде Vitis HLS. 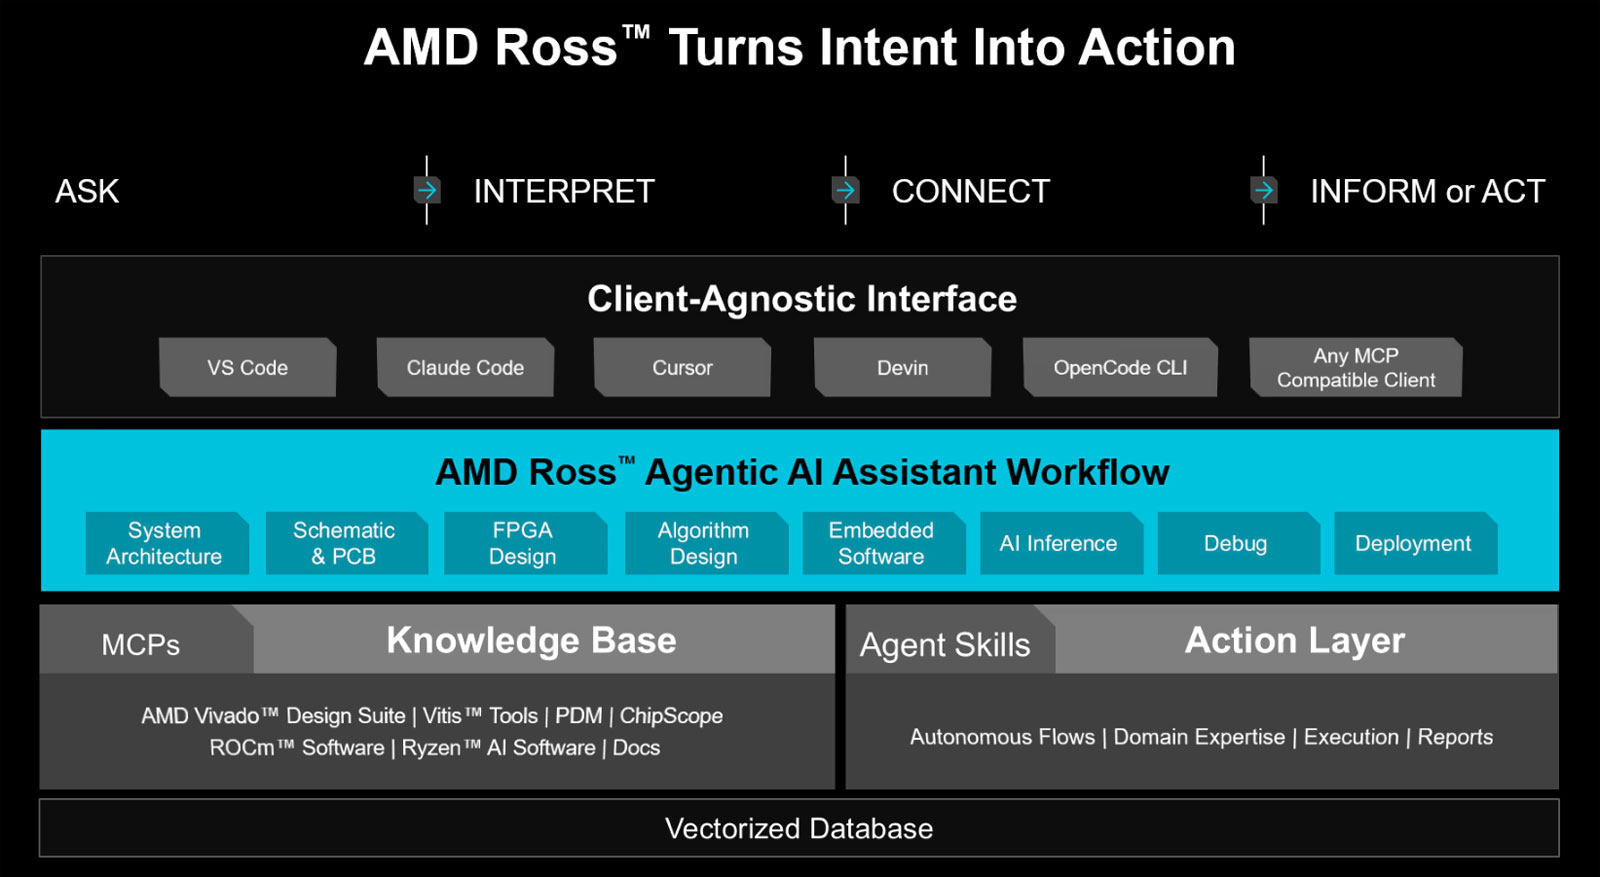 Примеры готовых проектов помогут понять, как навыки агентов могут использоваться в реальных встраиваемых системах. Среди других функций Ross названы возможность оптимизации конструкции микросхем и создания необходимого софта, оценка потребляемой мощности и пр. В целом, как подчёркивается, Ross — это не просто ИИ-помощник для программирования, наложенный поверх стандартных средств разработки. Новый ассистент объединяет инструменты AMD Embedded, экспертные знания и готовые рабочие процессы в едином интерфейсе. Ross предоставляет контекстные рекомендации и функции автоматизацию, которые не в состоянии обеспечить стандартные ИИ-помощники.
30.09.2026 [01:05], Владимир Мироненко
Платформа NVIDIA Open Agent Safety Platform обеспечит безопасное использование ИИ-агентов — от тестирования до развёртыванияNVIDIA представила открытую платформу обеспечения безопасности агентов Open Agent Safety Platform для реализации более безопасных рамок работы ИИ-агентов на всех этапах: от тестирования до развёртывания. NVIDIA Open Agent Safety Platform включает в себя open source ПО NVIDIA OpenShell и эталонную архитектуру системы NVIDIA Sentry. Платформа обеспечивает комплексное управление и контроль на всех уровнях стека: от ПО до аппаратных, вычислительных и роботизированных систем, на которых функционируют агенты. ПО OpenShell создает защищённую среду выполнения, которая отслеживает все действия агентов и обеспечивает соблюдение заданных правил безопасности во время их работы. Защищённый контур выполнения позволяет контролировать, как автономные ИИ-агенты решают задачи с использованием как открытых, так и закрытых моделей. Компания отметила, что OpenShell обеспечивает защиту с минимальными накладными расходами при работе на NVIDIA Vera. Сочетание OpenShell и Vera позволяет агентам безопасно функционировать и выполнять задачи с максимальной скоростью. Поскольку OpenShell — решение open source, его можно адаптировать для работы с вычислительными платформами сторонних производителей, включая Arm и Intel. 
Источник изображения: NVIDIA Система Sentry дополняет OpenShell независимым модулем мониторинга (watchdog), работающим на базе DPU NVIDIA BlueField-4 и непрерывно отслеживающим поведение агента. Sentry обеспечивает принудительное соблюдение мер безопасности на аппаратном уровне и способна за считанные миллисекунды изолировать (поместить в карантин) агентов, если те предпринимают попытки выйти за пределы установленных границ. Sentry объединяет функции обнаружения угроз, аппаратного управления агентами и защиты доступа к данным, действуя в изолированной доверенной среде, отделённой от основного вычислительного потока; она реагирует в режиме реального времени и остается невидимой как для самих агентов, так и для злоумышленников. Система Sentry построена на базе ПО NVIDIA DOCA, которое предоставляет возможности программирования, используемые Sentry для анализа запросов и ответов агентов, сбора телеметрии, проверки подлинности агентов и обеспечения соблюдения детализированных политик доступа по модели Zero Trust к данным, инструментам, API и сервисам. С целью повышения безопасности использования ИИ NVIDIA объединила усилия с ведущими компаниями ИИ-экосистемы, охватывая весь стек технологий — от инфраструктуры и ПО до моделей и робототехники. В их числе Anthropic, Cisco, CrowdStrike, Dell, Figure, HPE, Hugging Face, JPMorganChase, Microsoft, Palantir, Palo Alto Networks, Perplexity, Red Hat, Salesforce, SAP, Scale AI, ServiceNow и SpaceXAI. В частности, NVIDIA объединила усилия с Anthropic для внедрения дополнительных уровней безопасности и контроля в архитектуру агентных систем. Решение Claude Managed Agents формирует защитный контур, разделяя процессы управления агентами (цикл выполнения агента) и среды их непосредственной работы (песочницы). Интеграция с OpenShell и BlueField обеспечивает корпоративным клиентам контроль доступа агентов к ресурсам внутри этих песочниц. SpaceXAI использует платформу NVIDIA Open Agent Safety Platform для работы с агентами для написания кода Cursor и моделями Grok. А Scale AI использует эталонную архитектуру NVIDIA Open Agent Safety Platform для создания надёжных агентных ИИ-систем, предназначенных для корпоративных и государственных заказчиков, внедряя её в уровень агентной инфраструктуры портфеля решений Scale GenAI. Salesforce и NVIDIA интегрировали OpenShell с платформой Slack, что позволяет командам управлять активностью агентов OpenShell непосредственно в Slack: отслеживать действия агентов и события аудита, а также одобрять или отклонять запросы агентов на расширение прав доступа. Red Hat использует компоненты платформы (OpenShell и DOCA) в решении Red Hat AI Factory with NVIDIA. Среди более чем 100 организаций, использующих технологии платформы NVIDIA Open Agent Safety Platform, — Accenture, Armadin, Cadence, Cognition, CrowdStrike, Cisco, Dassault Systèmes, Deloitte, EY, Hugging Face, IBM, Irregular, Perplexity, Microsoft, SAP, Scale AI, ServiceNow, Siemens, Synopsys, OpenClaw, Palantir и Palo Alto Networks.
14.09.2026 [22:18], Владимир Мироненко
Gartner: ИИ и ИИ-компании всё ещё не созрели для корпоративного использованияИИ и его основные разработчики пока не готовы к корпоративному использованию этой технологии, считают в аналитической фирме Gartner. Об этом сообщили на ежегодном симпозиуме Gartner IT Symposium ведущие аналитики и вице-президенты компании Дэрил Пламмер (Daryl Plummer) и Кристин Мойер (Kristin Moyer). Они выразили мнение, что ИИ-индустрия и её ключевые игроки пока не достигли необходимой для корпоративного сектора зрелости, пишет The Register. Говоря о сотрудничестве с ведущими ИИ-лабораториями, Пламмер заявил, что доверять им пока рано. По его словам, они «не соответствуют корпоративным стандартам, не понимают корпоративных условий и правил, не осознают вопросов ответственности и не имеют представления о таких понятиях, как стабильность и непрерывность бизнес-процессов». Пламмер указал на характерную для ИИ-компаний практику частой смены моделей без оглядки на то, как эти обновления могут отразиться на работе приложений, зависящих от результатов их систем, и на то, что это может нарушить функционирование ПО. 
Источник изображения: Look Studio / Unsplash «Темпы инноваций вышли из-под контроля, и самое печальное, что игнорировать их невозможно», — отметил Пламмер. По его словам, проблема усугубляется тем, что разработчики ИИ не готовы поддерживать устаревшие версии ИИ-моделей, хотя их жизненный цикл составляет всего около шести месяцев. «Если вы решите остаться на первой версии модели, вам не будут уделять особого внимания. Уже одно это говорит о том, что они не готовы к работе с корпоративным сектором», — подчеркнул он. Кристин Мойер сослалась на исследование Gartner, согласно которому 86 % ИТ-директоров (CIO) считают, что риски, связанные с ИИ, растут быстрее приносимой ими пользы. В частности, первые успехи внедрения ИИ порождают спрос, который ИТ-отделы не могут удовлетворить без ущерба для безопасности и стабильности систем. Часть этого спроса Мойер связывает с «безответственным потреблением», когда сотрудники используют ИИ без реальной необходимости или неуместно. Согласно исследованию, 40 % работников сталкивались с низкокачественным контентом, сгенерированным ИИ (AI slop). На его разбор и осмысление уходит порядка двух часов, что для организации с персоналом около тысячи человек может обойтись в $9 млн в год. Предотвратить такое «безответственное потребление» крайне сложно, поскольку «трудно даже отследить, сколько именно агентов ИИ у вас задействовано. ИИ проникает в вашу компанию через продукты, которыми вы уже пользуетесь», говорит Мойер. Она отметила, что предприятиям потребовалось целое десятилетие, чтобы отучить разработчиков выбирать самые мощные и дорогостоящие облачные инстансы из имеющегося набора. 
Источник изображения: Nahrizul Kadri / Unsplash Пламмер считает, что для контроля использования ИИ можно задействовать проверенные временем технологии автоматизации. По его словам, создавать агента для взаимодействия с базой данных неразумно, поскольку с этой задачей прекрасно справится старый добрый вызов функции. Часть вины в безответственном использовании ИИ лежит на вендорах, которые «любой ценой стремятся монетизировать ИИ», продавая продукты с его поддержкой или просто вынуждая клиентов покупать больше токенов. «Вендоры хотят, чтобы вы использовали агентов повсеместно», — утверждает Пламмер. Говоря об эффективности AIOps — подхода, при котором вендоры используют агентов для выявления источников проблем и предложения решений, активируемых одним нажатием кнопки, Пламмер заявил, что вендоры следуют в верном направлении, но ими движут порочные мотивы. «Их цель — продать вам свои продукты, а не внедрить действительно подходящее решение; ведь их продукты, скорее всего, таковыми не являются», — считает аналитик. По его словам, такое поведение типично для цикла продаж новых технологий; это наблюдается и сейчас, когда вендоры создают инструменты управления, якобы позволяющие безопасно использовать ИИ. Пламмер охарактеризовал рынок таких решений как «один из самых фрагментированных, что нам когда-либо доводилось видеть». Аналитики предложили несколько мер по «обузданию» ИИ, одна из которых — создание «центрального банка ИИ». Эта структура будет отвечать за контроль использования ИИ во всей организации и обеспечение её стабильной работы с учётом системного влияния ИИ. Её ключевая задача — обеспечение подотчётности. Это можно реализовать с помощью традиционных ERP- или CRM-систем, которые фиксируют историю действий (кто их выполнил или санкционировал). ИИ не всегда оставляет такие следы, добавила Мойер. 
Источник изображения: Francis Ledger / Unsplash Также для нейтрализации вышедшей из-под контроля системы потребуются «агенты-хранители» — ИИ, задача которого заключается исключительно в наблюдении за другими агентами и обеспечении того, чтобы их поведение оставалось в заданных рамках. Его также следует наделить правом «уничтожать» агентов, вышедших из-под контроля. Кроме того, эксперты предлагают создать группы быстрого реагирования для устранения последствий сбоев или проблем, вызванных ИИ. «Если вам придётся держать ответ за случившееся, и вы скажете: “Это сделал ИИ”, у вас возникнут серьёзные неприятности, — заявил Пламмер. — Именно ИТ-директора будут нести ответственность за сбои в работе систем ИИ». |
|

