
Материалы по тегу: ibm
|
09.11.2026 [15:03], Сергей Карасёв
IBM, AMD и ORNL запустили платформу для разработки технологий квантовой коррекции ошибокКомпании IBM и AMD, а также Центр квантовой науки (QSC) в составе Окриджской национальной лаборатории (ORNL) Министерства энергетики США (DOE) объявили о запуске специализированной платформы для разработки технологий квантовой коррекции ошибок. Система объединяет HPC и квантовые вычисления для решения одной из ключевых проблем на пути масштабирования квантовых компьютеров. Физические кубиты (квантовые биты) крайне чувствительны к малейшим колебаниям температуры, электромагнитным полям и дефектам материалов. Уровень шума растёт экспоненциально по мере увеличения количества кубитов и глубины алгоритма, а поэтому без эффективной квантовой коррекции ошибок масштабирование квантовых компьютеров невозможно. Новая платформа использует самый мощный квантовый процессор IBM — изделие Quantum Nighthawk со 120 кубитами. Задействована НРС-система ORNL Umbra на процессорах AMD EPYC Turin и ускорителях Instinct MI355X: она обеспечивает классические вычислительные ресурсы для исследований в области квантовой коррекции ошибок, оптимизации декодирования и оркестровки программного обеспечения. 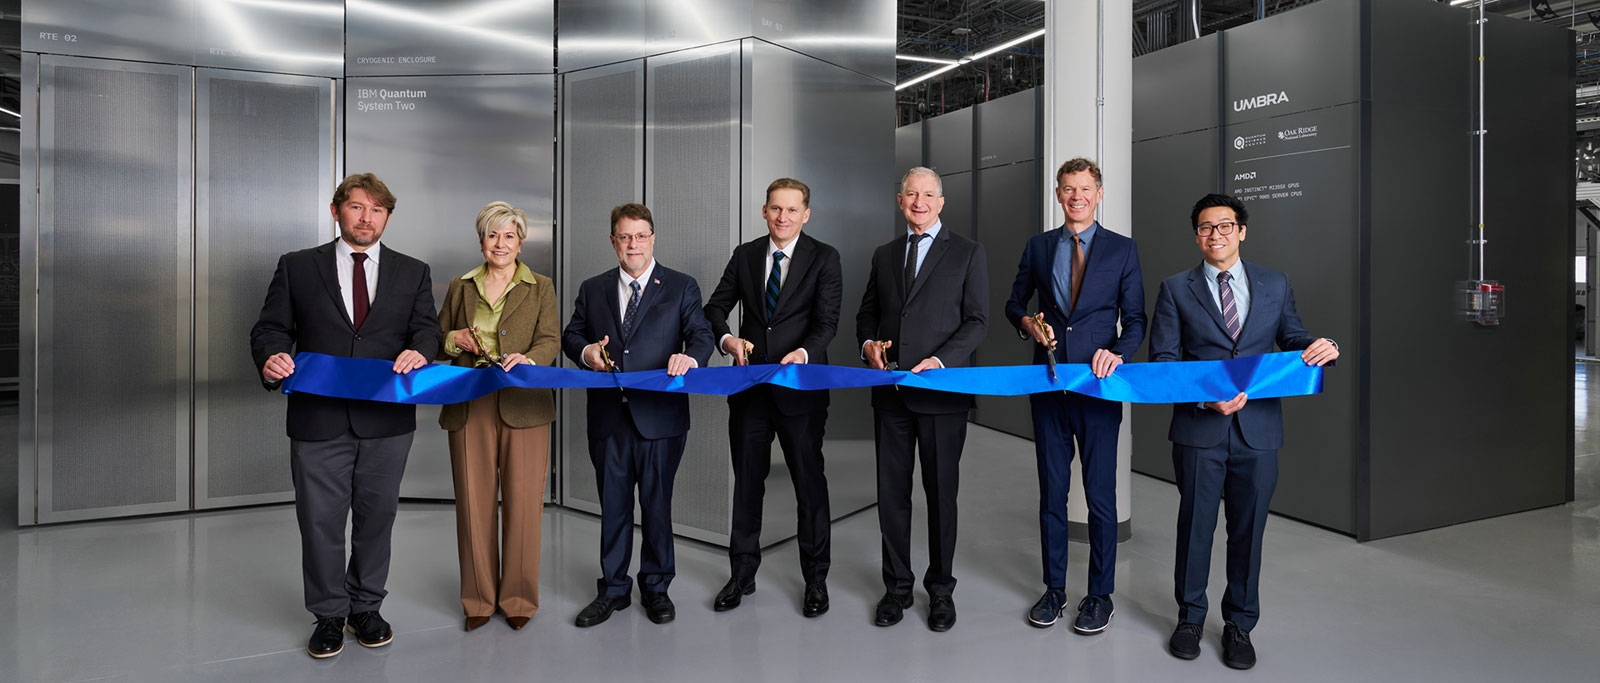
Источник изображения: IBM Запущенная платформа позволяет оценивать различные подходы и определять оптимальные архитектуры квантовой коррекции ошибок. Ученые смогут проверять сложные многоуровневые коды коррекции, которые в будущем позволят проектировать полностью отказоустойчивые квантовые машины. Конечная цель заключается в том, чтобы ускорить создание масштабируемой и эффективной вычислительной инфраструктуры на основе квантовых процессоров. В целом, проект поддерживает масштабную инициативу DOE под названием Quantum Genesis Mission, которая направлена на разработку к 2028 году системы со 100 логическими кубитами, способными выполнять 100 тыс. сложных операций. Такой машине потребуется высокоэффективный механизм квантовой коррекции ошибок.
06.11.2026 [16:37], Сергей Карасёв
Supermicro, IBM и NVIDIA представили хранилище для работы с KV-кешемКомпания Supermicro в партнёрстве с IBM и NVIDIA анонсировала специализированную аппаратно-программную платформу, предназначенную для работы с KV-кешем. Система позволяет значительно сократить время, необходимое ИИ-моделям для начала генерации ответа по запросу пользователя. Аппаратной основой платформы служат серверы хранения Supermicro Petascale класса All-Flash. Такие устройства выполнены в форм-факторе 1U на процессоре AMD EPYC Turin (до 96 ядер). Поддерживается до 9 Тбайт DDR5-4400 в виде 24 модулей. Упомянуто применение сетевых технологий NVIDIA Spectrum-X. Питание обеспечивают два блока мощностью 1600 Вт с резервированием и сертификатом 80 Plus Titanium. Во фронтальной части узлов хранения расположены 16 отсеков для накопителей E3.S 1T с интерфейсом PCIe 5.0 x4 (NVMe). Кроме того, есть два внутренних коннектора M.2 M-key 2280/22110 для SSD с интерфейсами PCIe 3.0 x2 и PCIe 3.0 x4. Предусмотрены два слота PCIe 5.0 x16 для карт FHHL и два разъёма OCP 3.0 (PCIe 5.0 x16). Устройство оборудовано сетевым портом управления 1GbE (RJ45), коннектором D-Sub и четырьмя портами USB 3.0 Type-A (по два спереди и сзади). Используется воздушное охлаждение с восемью вентиляторами диаметром 40 мм. Программная часть включает софт IBM Storage Scale, а также фреймворк NVIDIA Dynamo. В тестах новой платформы на модели со 120 млрд параметров при длине промпта в 130 тыс. токенов время до выдачи первого ответа оказалось в 56 раз меньше по сравнению с обычными системами. Кроме того, при увеличении длины запроса с 30 тыс. до 130 тыс. токенов задержка поднялась всего на 0,377 с. 
Источник изображения: Supermicro
29.10.2026 [01:22], Владимир Мироненко
IBM представила инструменты для контролируемого использования ИИ-агентов в бизнес-системахIBM анонсировала новые возможности, которые помогут разработчикам, IT-специалистам и экспертам по безопасности внедрять ИИ-агентов в бизнес-системы, обеспечивая чёткое разграничение полномочий и подотчётность. Компания предлагает инструменты для обнаружения агентов, проверки их подлинности, контроля доступа и оценки производительности, которые позволят понимать, кто является владельцем каждого агента, ограничивать его доступ к ресурсам, а также отслеживать действия агентов в существующих приложениях и инфраструктуре. Согласно прогнозам Gartner, к 2028 году типичная компания из списка Fortune 500 будет использовать более 150 тыс. ИИ-агентов. При этом лишь 13 % организаций считают, что у них выстроена надлежащая система управления ИИ-агентами — персистентные учётные данные, неясная принадлежность агентов и разрозненные механизмы контроля существенно затрудняют управление ими, особенно когда агенты взаимодействуют друг с другом, используют различные инструменты и работают в разных командах, на различных платформах и в облачных средах. 
Источник изображения: Igor Omilaev/unsplash.com «Чтобы агенты могли выполнять реальные задачи в критически важных для компании системах, необходима операционная модель ИИ. Она должна связывать агентов с данными, приложениями и инфраструктурой бизнеса, обеспечивая такой же уровень дисциплины, как и при работе с самыми важными корпоративными системами», — сообщил Динеш Нирмал (Dinesh Nirmal), старший вице-президент IBM Software. Он отметил, что предлагаемая компанией операционная модель для ИИ состоит из четырёх взаимосвязанных ключевых компонентов: агентов, данных, автоматизации и гибридной инфраструктуры. В основе этой модели лежат доверие и контроль, необходимые каждому агенту: подтвержденная идентификация, предоставление доступа исключительно в рамках необходимых полномочий, а также единая среда для обнаружения, защиты и оценки агентов — независимо от того, где они были созданы. Сообщается, что возможности платформы IBM HashiCorp Vault, позволяющей централизованно хранить, распределять и контролировать доступ к конфиденциальной информации, теперь будут распространяться на ИИ-агентов, предоставляя им защищённые краткосрочные учётные данные, которые ограничивают возможности каждого агента строго необходимой функциональностью. Платформа объединяет управление идентификацией агентов с контролем учётных данных, помогая организациям делегировать задачи при чётком определении полномочий и ответственности. При использовании вместе с HashiCorp Vault система идентификации агентов (Agent Identity) создает достоверный реестр для каждого агента: кто им владеет, каков его статус в жизненном цикле и какими правами он обладает. Это решение, призванное дополнить уже существующие инвестиции в идентификацию и безопасность, передает контекст прав доступа в механизмы управления учётными данными Vault. В результате обеспечивается принцип минимальных привилегий, а также возможность немедленного отзыва доступа, если агент пытается выполнить несанкционированное действие. Использование в Vault краткосрочных учетных данных и принципа минимальных привилегий позволяет дополнительно ограничить как круг доступных агенту ресурсов, так и продолжительность действия его прав. Дополнительные возможности включают:
Компаниям также необходимо видеть все имеющиеся у них агенты, независимо от того, где они были созданы. Платформа IBM watsonx Orchestrate работает в рамках всей экосистемы ИИ — а не только в среде одного конкретного поставщика, — предоставляя организациям единое пространство для обнаружения, защиты и оценки своих агентов. Её функциональные возможности включают:
Получив доступ к API и инструментам компании, агенты должны располагать сведениями о существующих ресурсах и связи различных систем. Платформа IBM Integration Intelligence Hub предоставляет необходимые данные через механизм Unified Context Engine. Благодаря этому агенты могут, например, устранять неполадки (например, зависшие сообщения) или развёртывать API, опираясь на уже имеющуюся инфраструктуру. Навыки (skills), политики утверждения и механизмы аудита позволяют держать действия агентов под контролем. Вместо того чтобы перестраивать ИТ-ландшафт под нужды ИИ, организации могут задействовать агентов в уже существующих системах, от которых зависит их бизнес. Инструменты Agent Identity и HashiCorp Vault также интегрируются с защищённой средой исполнения NVIDIA OpenShell. В совокупности они обеспечивают для агентов защищённую среду выполнения, а также подтвержденную идентификацию и временные учетные данные для каждого из них — благодаря этому любое действие можно отследить, ограничить и проверить. Инструменты IBM HashiCorp Vault 2.2, Agent Identity, watsonx Orchestrate уже общедоступны.
27.10.2026 [16:09], Павел Котов
IBM признала, что мейнфреймы стали слишком сложны и нуждаются в модернизации — поможет ИИIBM признала, что со временем мейнфреймы могут становиться чрезвычайно сложными в управлении, и решить эту проблему поможет ИИ. Компания анонсировала IBM Z Atlas — решение, предназначенное для адаптации ИИ и агентных приложений к ключевым рабочим процессам: планированию и проверке вносимых изменений или модернизации приложений и инфраструктуры. «Система призвана составить полную карту стека z/OS клиента, в том числе инфраструктуры, промежуточного ПО, приложений и использовать системный интеллект, чтобы сократить объём ручного труда при выполнении таких задач как управление патчами, соблюдение нормативных требований и обмен знаниями между отделами от системных программистов до разработчиков приложений. <…> IBM Z Atlas призван устранить основную причину незапланированных сбоев z/OS — внесение изменений с неподтвержденной безопасностью, — посредством анализа влияния изменений на стек z/OS, их тестирования и валидации. Такой подход ускоряет модернизацию — эксперты сохраняют контроль над процессами, а все специалисты операционных служб или разработки получают единое представление о системе Z, что способствует снижению рисков», — рассказали в компании. 
Источник изображения: Carson Masterson / unsplash.com Система IBM Z Atlas направлена на решение четырёх задач:
Отводя ИИ важную роль в управлении мейнфреймами, компания не делает ставку исключительно на концепцию AIOps, предполагающей, что ИИ-агенты смогут самостоятельно поддерживать работу ИТ-инфраструктуры, самостоятельно выявлять неполадки и устранять их. «IBM стремится, чтобы при получении с помощью ИИ выводов и рекомендаций окончательные решения и контроль оставались за человеком», — отметили там. Таким образом, под модернизацией в IBM поднимают упрощение эксплуатации мейнфреймов, чтобы клиенты продолжали использовать эту платформу, пишет The Register. Актуальным поколением мейнфреймов IBM остаётся z17. Уже после их выпуска компания анонсировала CPU, объединяющие ядра z и Arm. По итогам III квартала 2026 года IBM представила позитивный отчёт — её акции подорожали на 4 %.
22.10.2026 [12:36], Владимир Мироненко
IBM увеличила прогноз по выручке от ПО — акции выросли на 4 %IBM опубликовала финансовые результаты за III квартал 2026 года, завершившийся 30 сентября. Финансовый директор IBM Джеймс Кавано (James Kavanaugh) сообщил, что задержки в заключении сделок в сфере ПО — фактор, обеспокоивший инвесторов в прошлом квартале, — начали преодолеваться. В связи с этим компания повысила прогноз по выручке от ПО. Результаты по этому сегменту за прошедший квартал также превзошли ожидания аналитиков, отметило агентство Reuters. Выручка IBM в III квартале увеличилась на 4,7 %, до $17,10 млрд, превысив средний прогноз аналитиков в размере $16,82 млрд, опрошенных LSEG (по данным CNBC). Скорректированная прибыль на акцию (Non-GAAP) составила $2,95 при прогнозе $2,86. Чистая прибыль (GAAP) составила $2,19 млрд или $2,30 на акцию, превысив показатели аналогичного периода годом ранее, — $1,74 млрд и $1,84 на акцию соответственно. 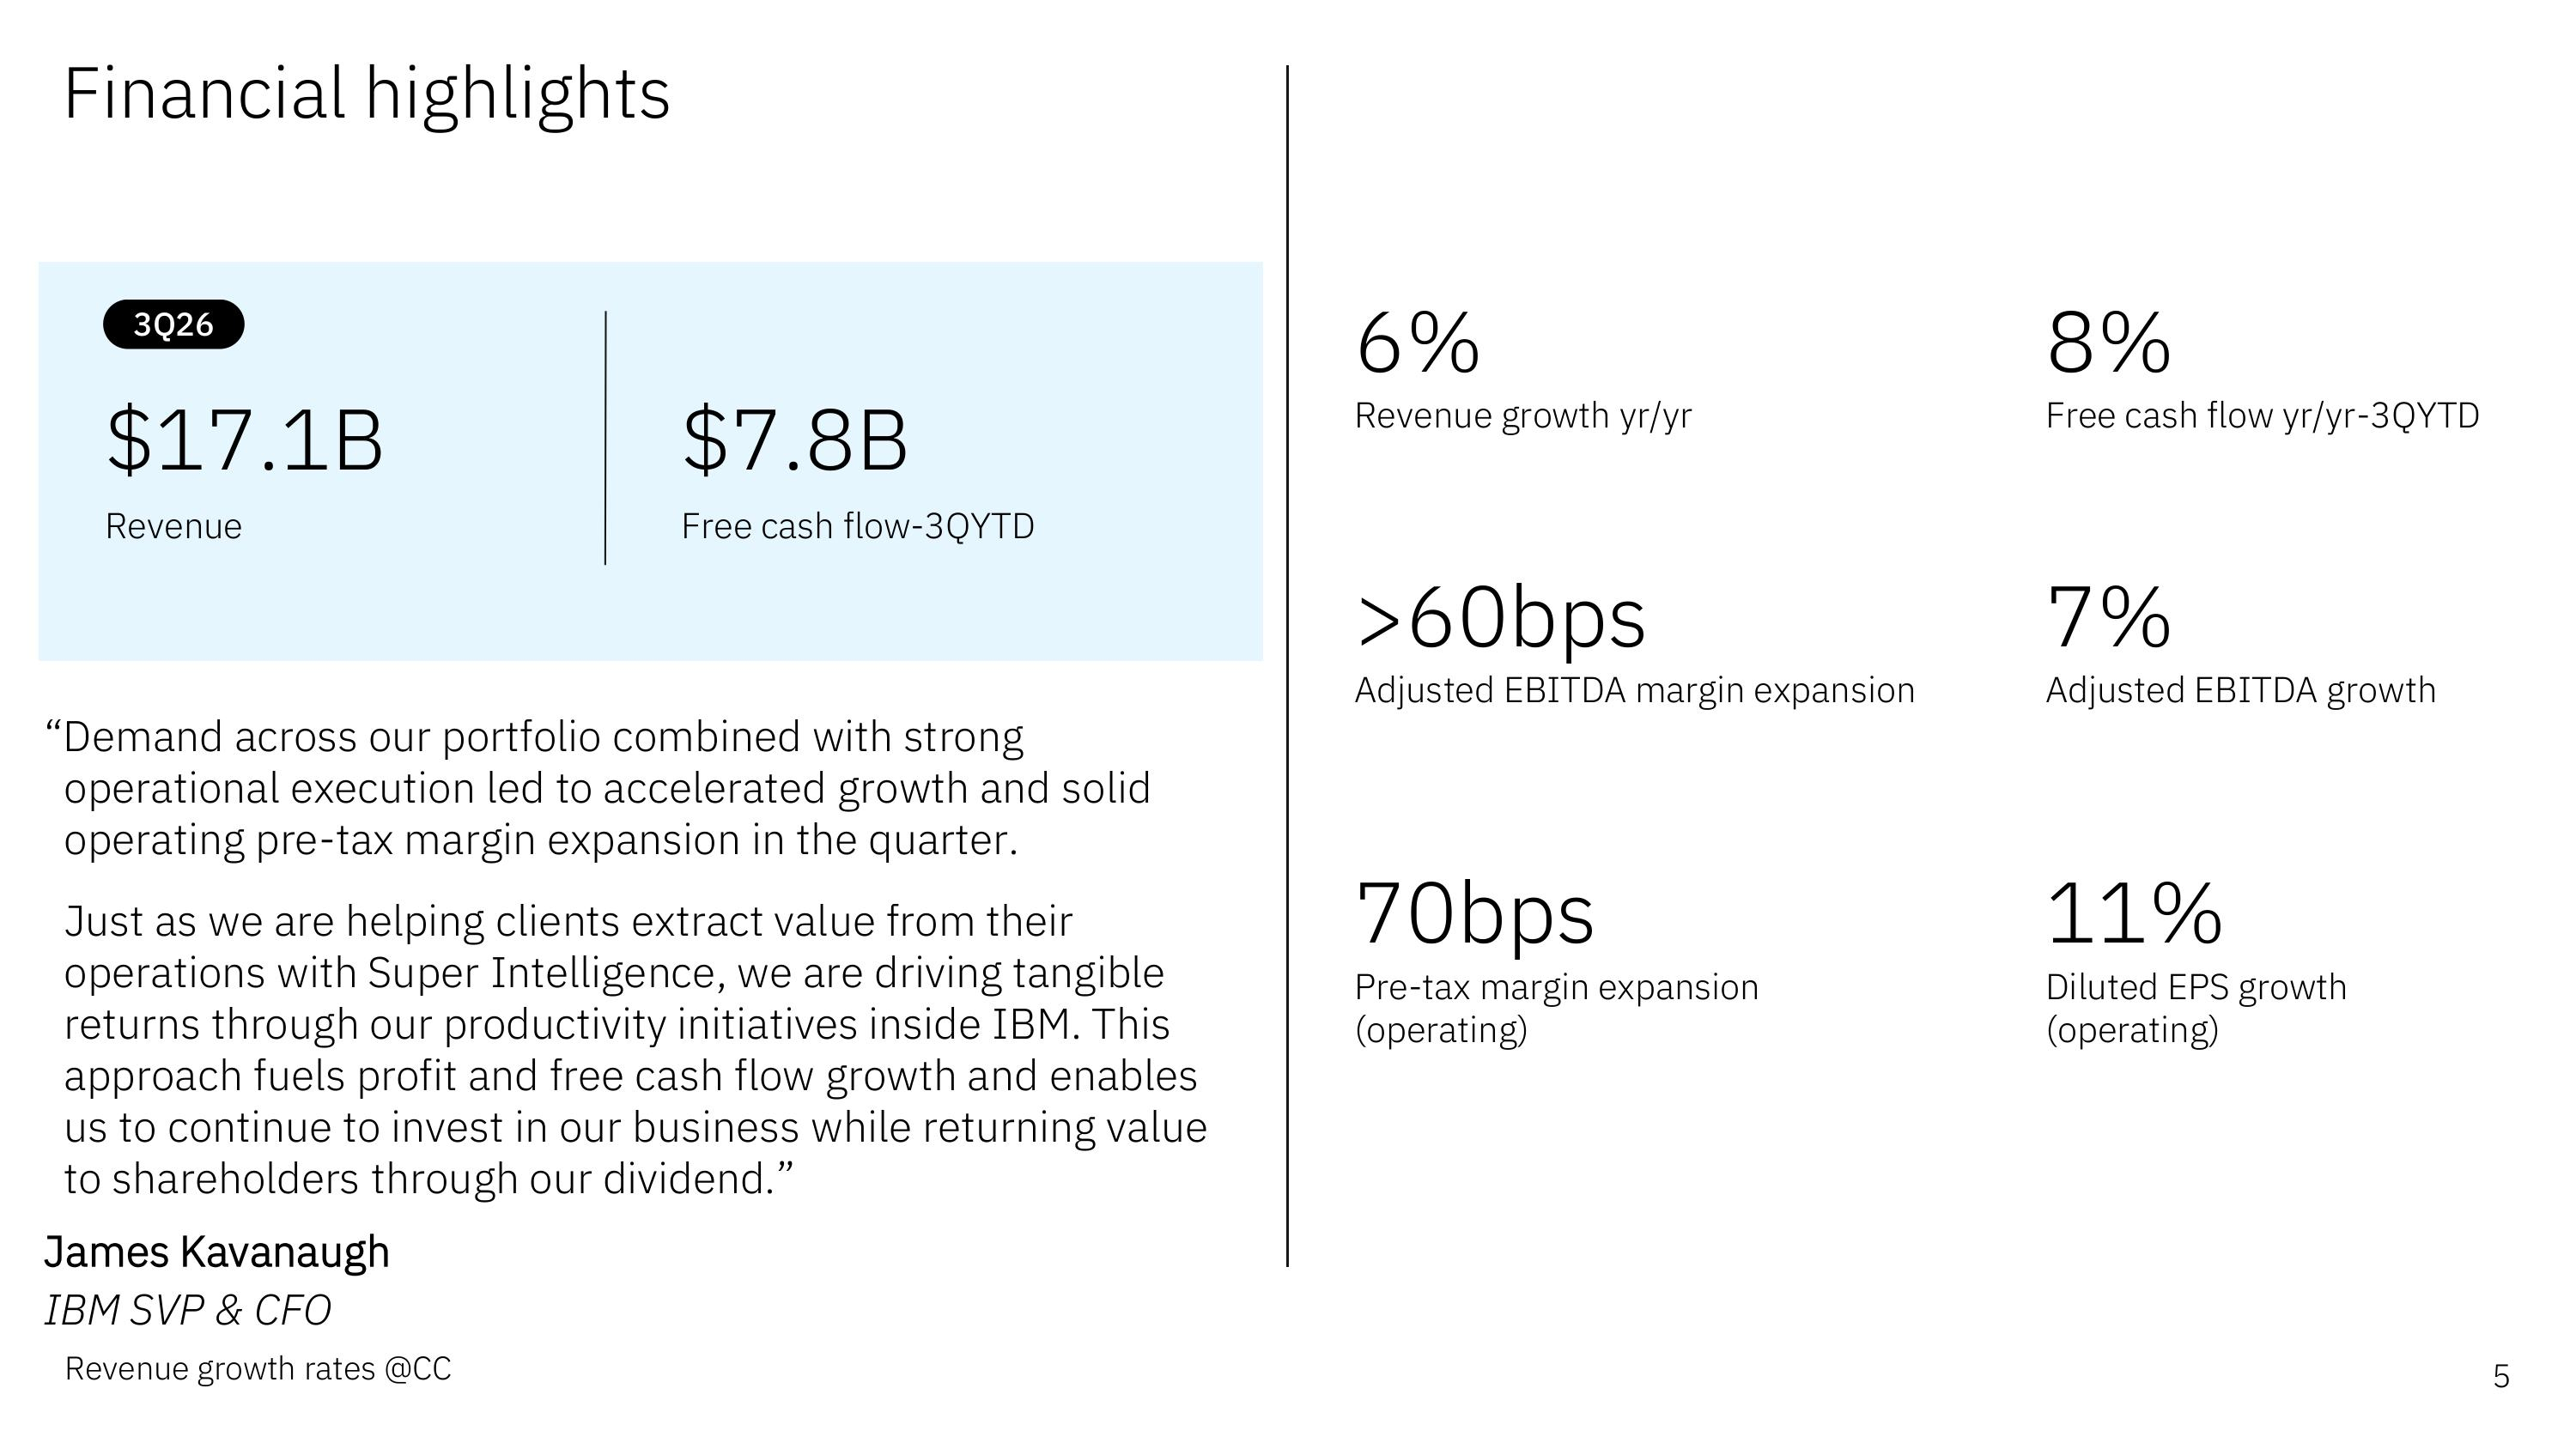
Источник изображений: IBM Выручка от ПО увеличилась на 8 % до $7,80 млрд, превысив консенсус-прогноз аналитиков, опрошенных StreetAccount ($7,66 млрд). Гибридные облачные решения (Hybrid Cloud, включая Red Hat) принесли больше выручки на 11 %. Выручка подразделения по автоматизации упала на 3 %, выручка подразделения по обработке данных и ИИ выросла на 19 %, выручка от обработки транзакций — на 9 %. 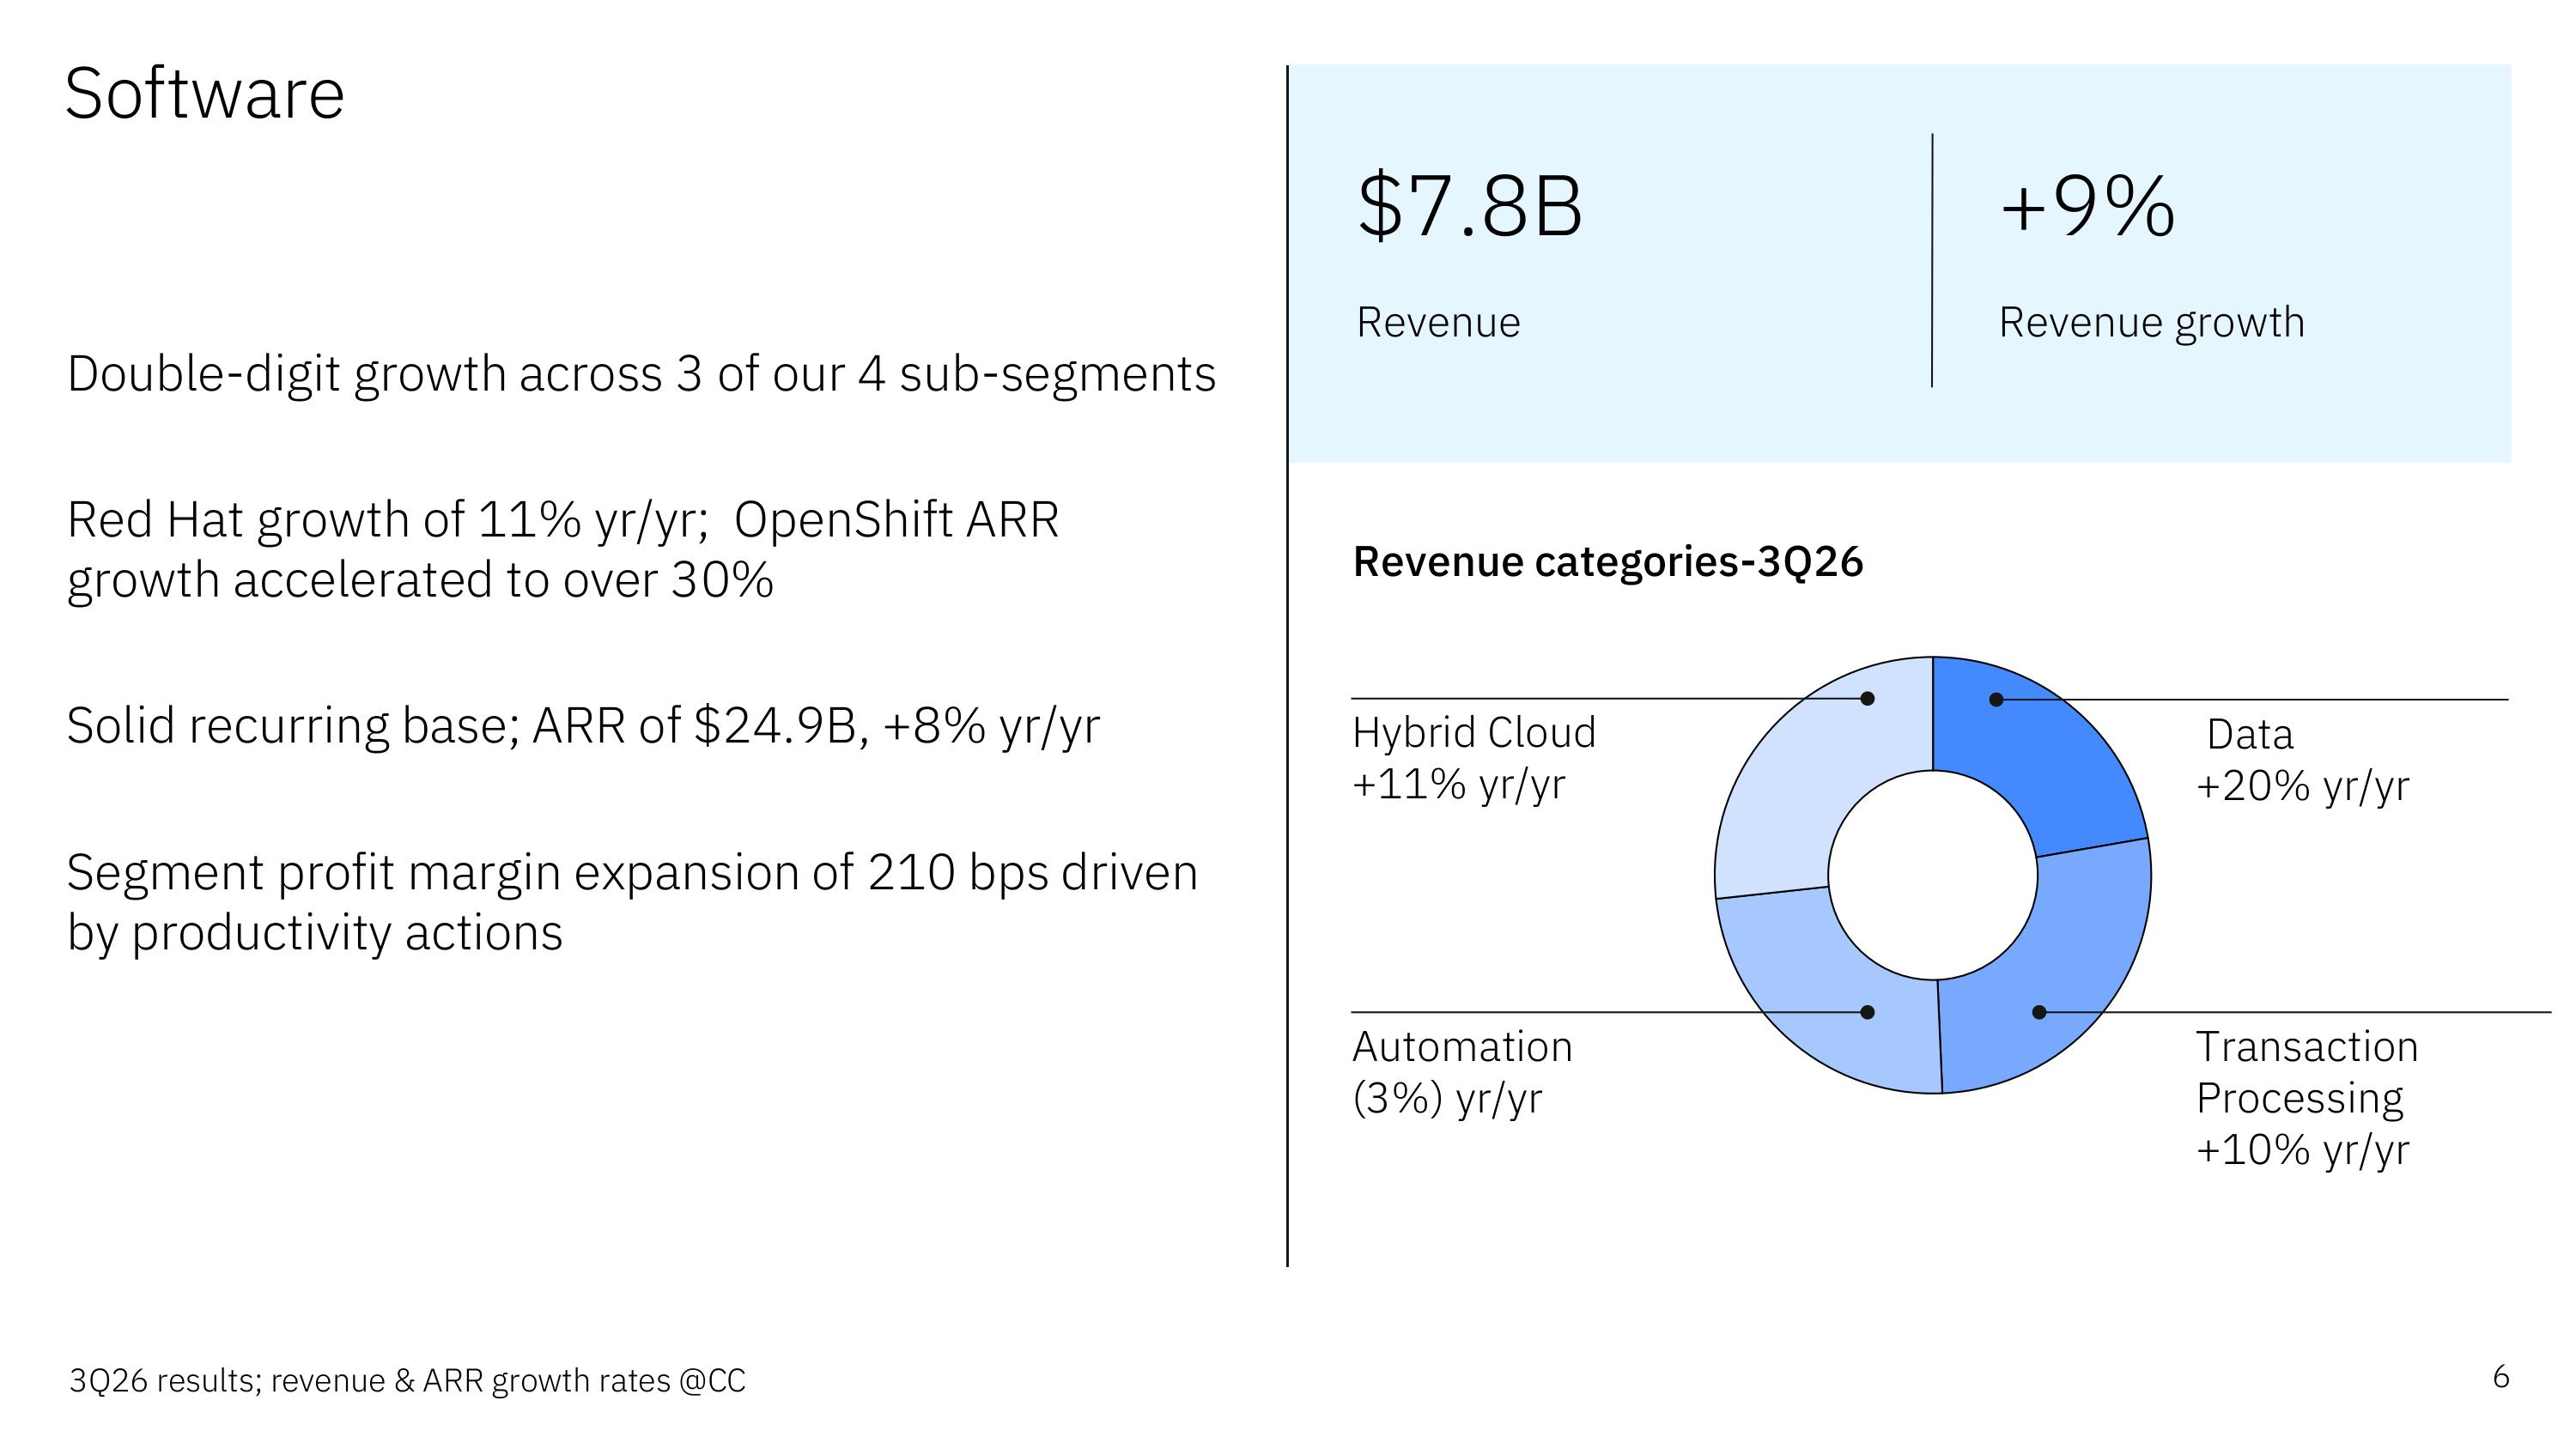 По словам Кавано, около 25 % выручки в сегменте обработки транзакций обеспечили сделки, перенесенные со II квартала, а «остальные 75 % — это полностью новый бизнес». Кавано заявил агентству Reuters, что теперь IBM ожидает роста годовой выручки от продажи ПО на уровне 7–8 % (ранее прогнозировался рост в диапазоне 6–8 %). На фоне этих новостей акции IBM выросли примерно на 4 % на расширенных торгах. 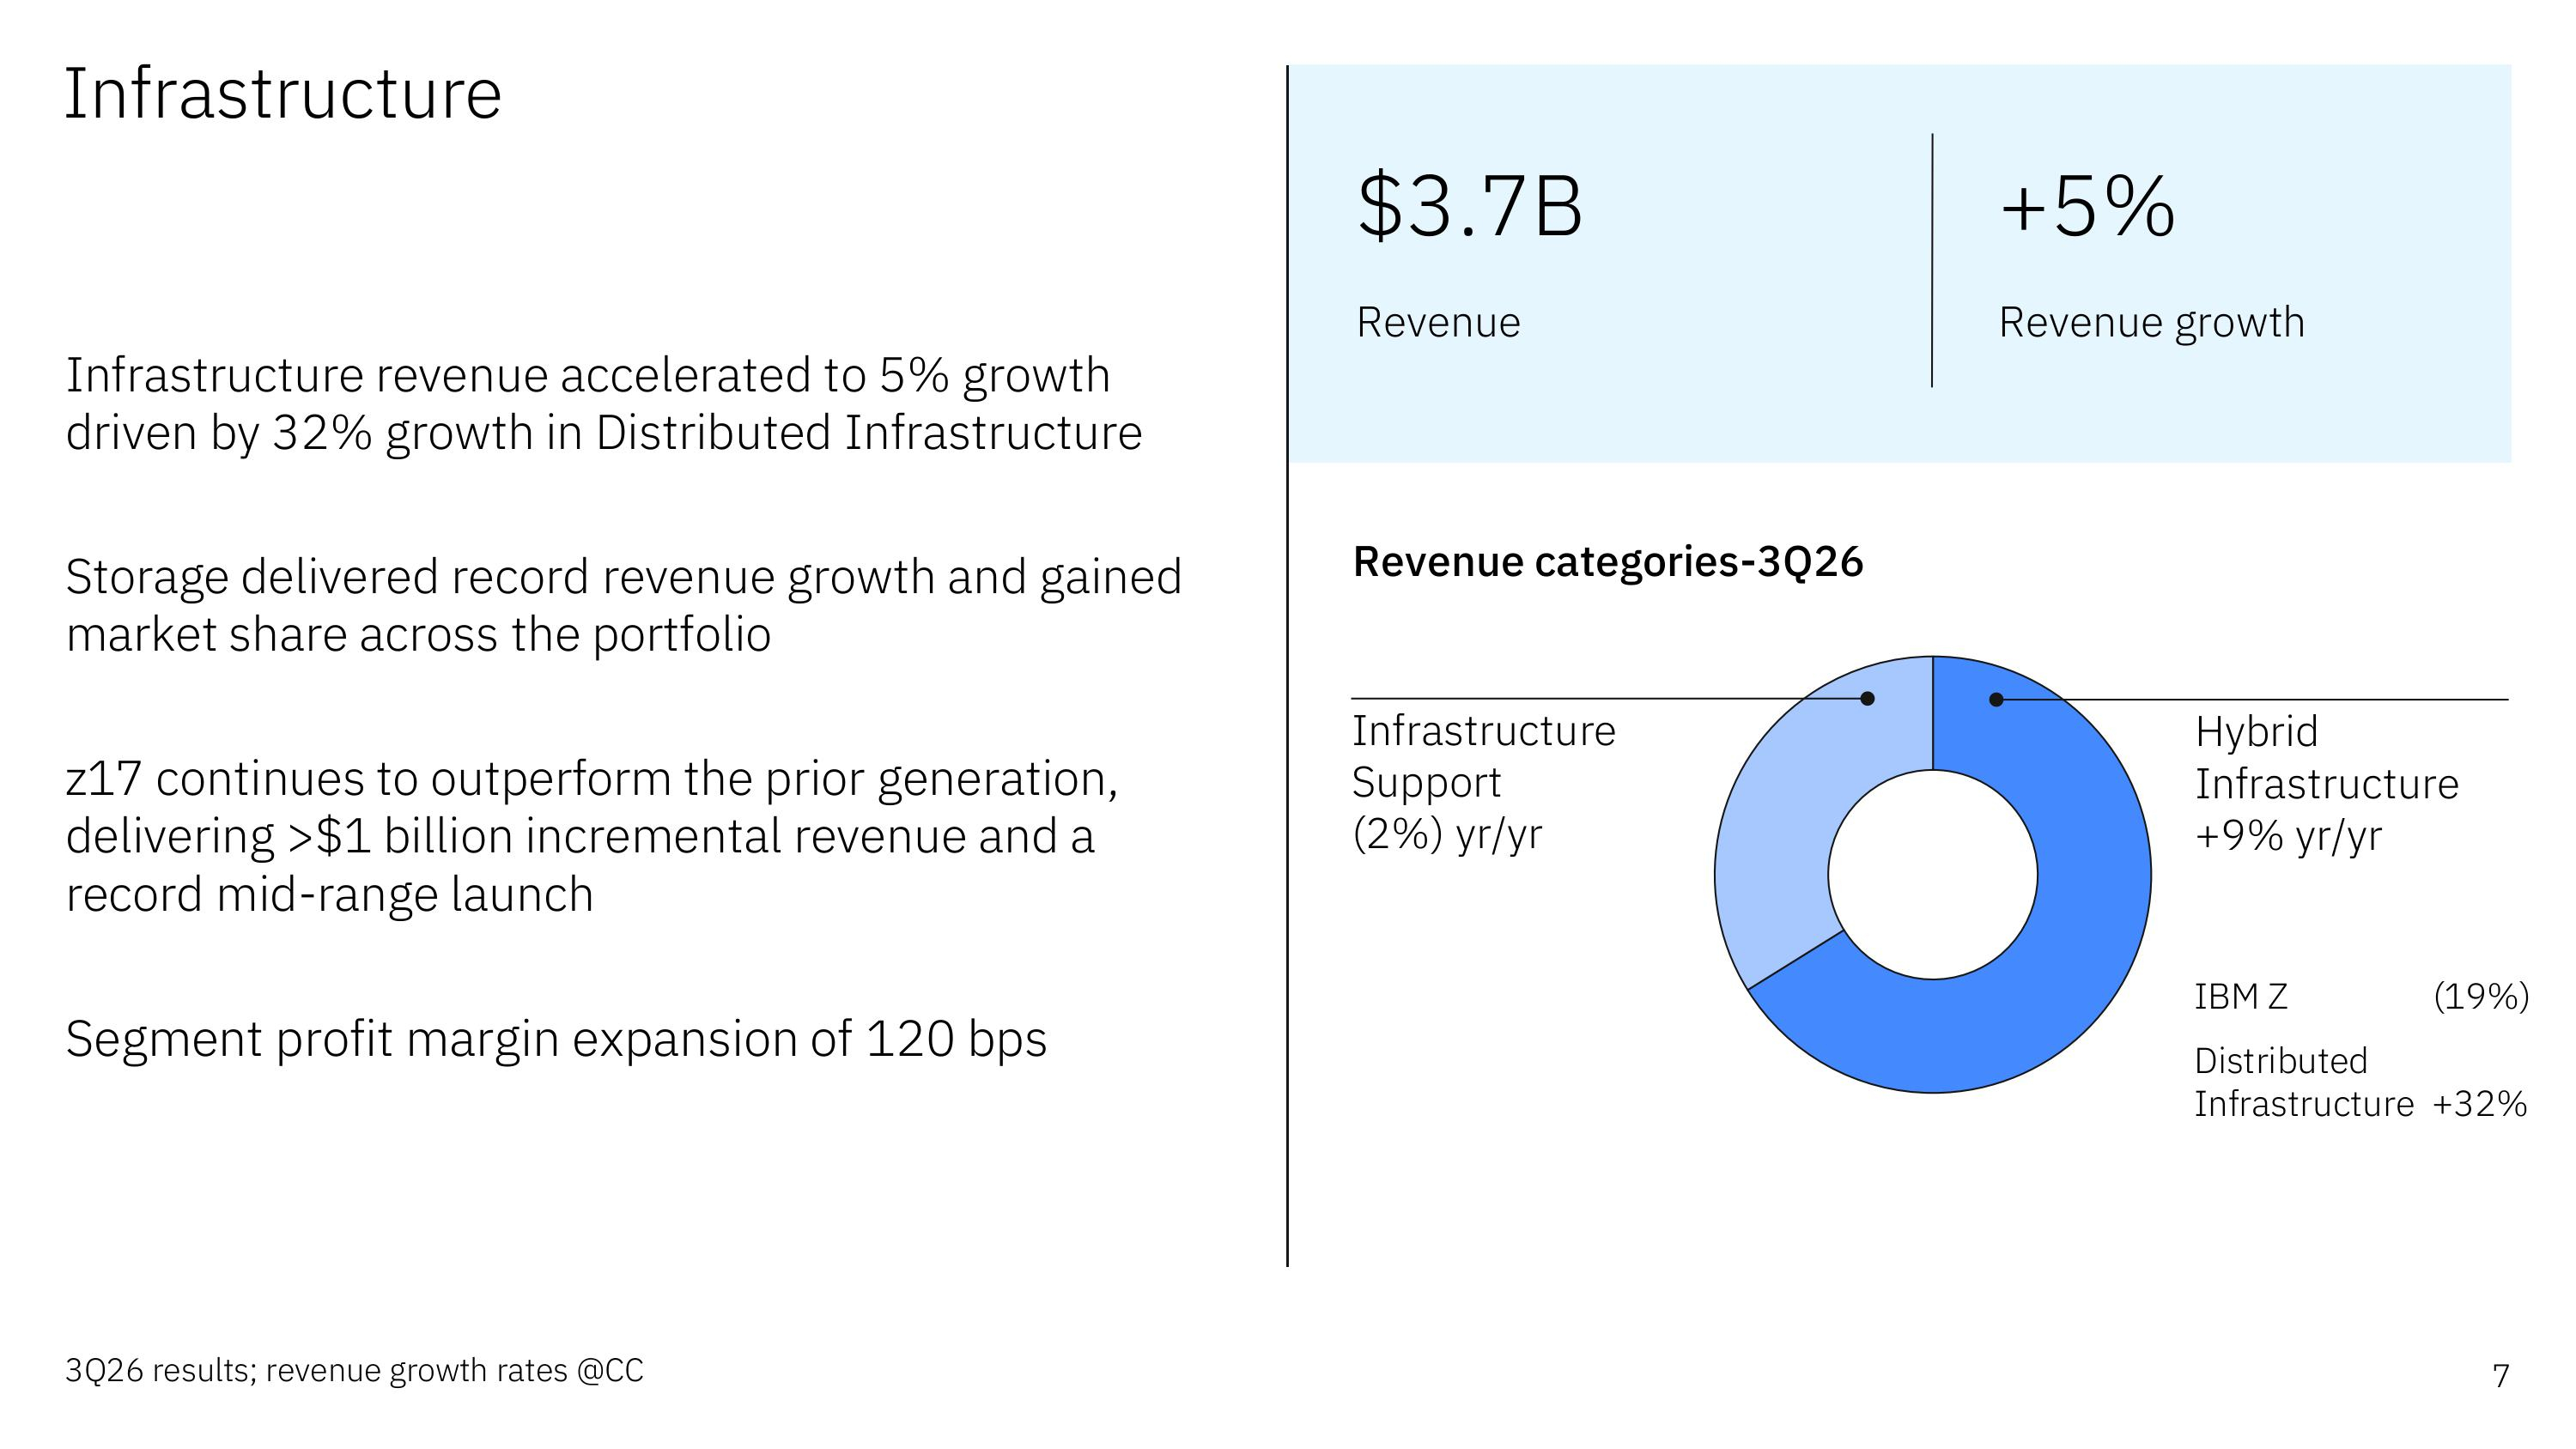 Выручка от консалтинга осталась на прежнем уровне, составив $5,3 млрд. Выручка инфраструктурного подразделения (IBM Infrastructure), занимающегося продажей серверов, СХД, коммутаторов и системного ПО, составила $3,7 млрд (рост — 4 %). При этом выручка от продаж аппаратного обеспечения мейнфреймов z упала на 20 %. Что касается прогноза, то компания по-прежнему ожидает, что по итогам года рост выручки составит от 4 до 5 %.
07.10.2026 [16:08], Сергей Карасёв
IBM оснастила SSD семейства FCM5 чипами Everspin MRAMВ августе нынешнего года корпорация IBM анонсировала фирменные SSD пятого поколения — устройства FCM5 (FlashCore Module 5). Как сообщает ресурс Blocks & Files, в этих накопителях задействованы чипы магниторезистивной энергонезависимой памяти с произвольным доступом (MRAM) производства Everspin. MRAM в конструкции SSD применяется вместо суперконденсаторов для защиты от потери данных в результате сбоев питания. В традиционных накопителях корпоративного класса при потере энергоснабжения суперконденсаторы выполняют функцию встроенного мини-ИБП, позволяя контроллеру переместить информацию из DRAM-кеша во флеш-память и корректного завершить работу. 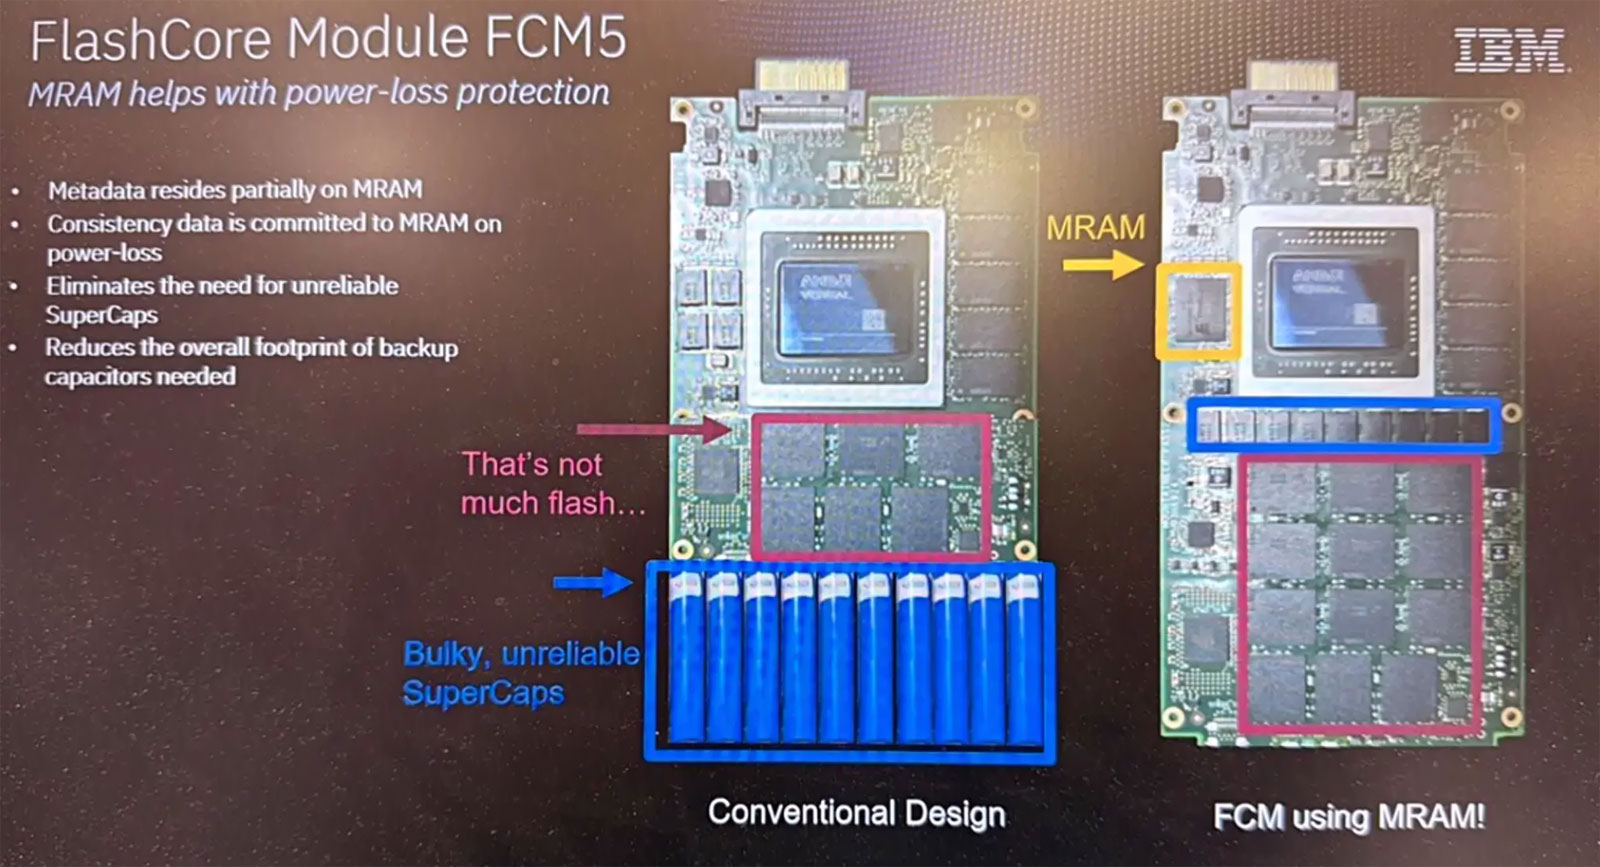
Источник изображения: Blocks & Files В устройствах FCM5 чипы MRAM служат в качестве буфера. Они обеспечивают быстрый доступ, на уровне DRAM (десятки наносекунд), могут адресоваться побайтно и обладают колоссальной износостойкостью. Причём данные в MRAM сохраняются даже при отключении питания, что избавляет от необходимости установки суперконденсаторов. Благодаря такому подходу высвобождается дополнительное пространство в корпусе накопителя, что позволяет установить больше микросхем NAND для повышения вместимости. Изделия семейства FCM5 построены на чипах флеш-памяти QLC NAND с pSLC-кешированием. Для обмена данными служит интерфейс PCIe 4.0 (NVMe). Доступны варианты с «сырой» ёмкостью 6,6, 12,2, 26,4, 52,8 и 105,6 Тбайт, тогда как вместимость со сжатием достигает соответственно 19,8, 36,6, 79,2, 158,4 и 316,8 Тбайт. Устройства выполнены в форм-факторе EDSFF с усовершенствованным корпусом High-Performance Flash Enclosure (HPFE) Gen 3 E3.
28.08.2026 [23:45], Сергей Карасёв
IBM представила пятое поколение фирменных SSD — FCM5Корпорация IBM анонсировала систему Storage DS8000 Release 10.2 — обновлённую версию флагманской платформы хранения данных, разработанной специально для мейнфреймов IBM Z и IBM LinuxONE. В этой СХД применяются новейшие фирменные накопители — устройства FlashCore Module пятого поколения (FCM5). 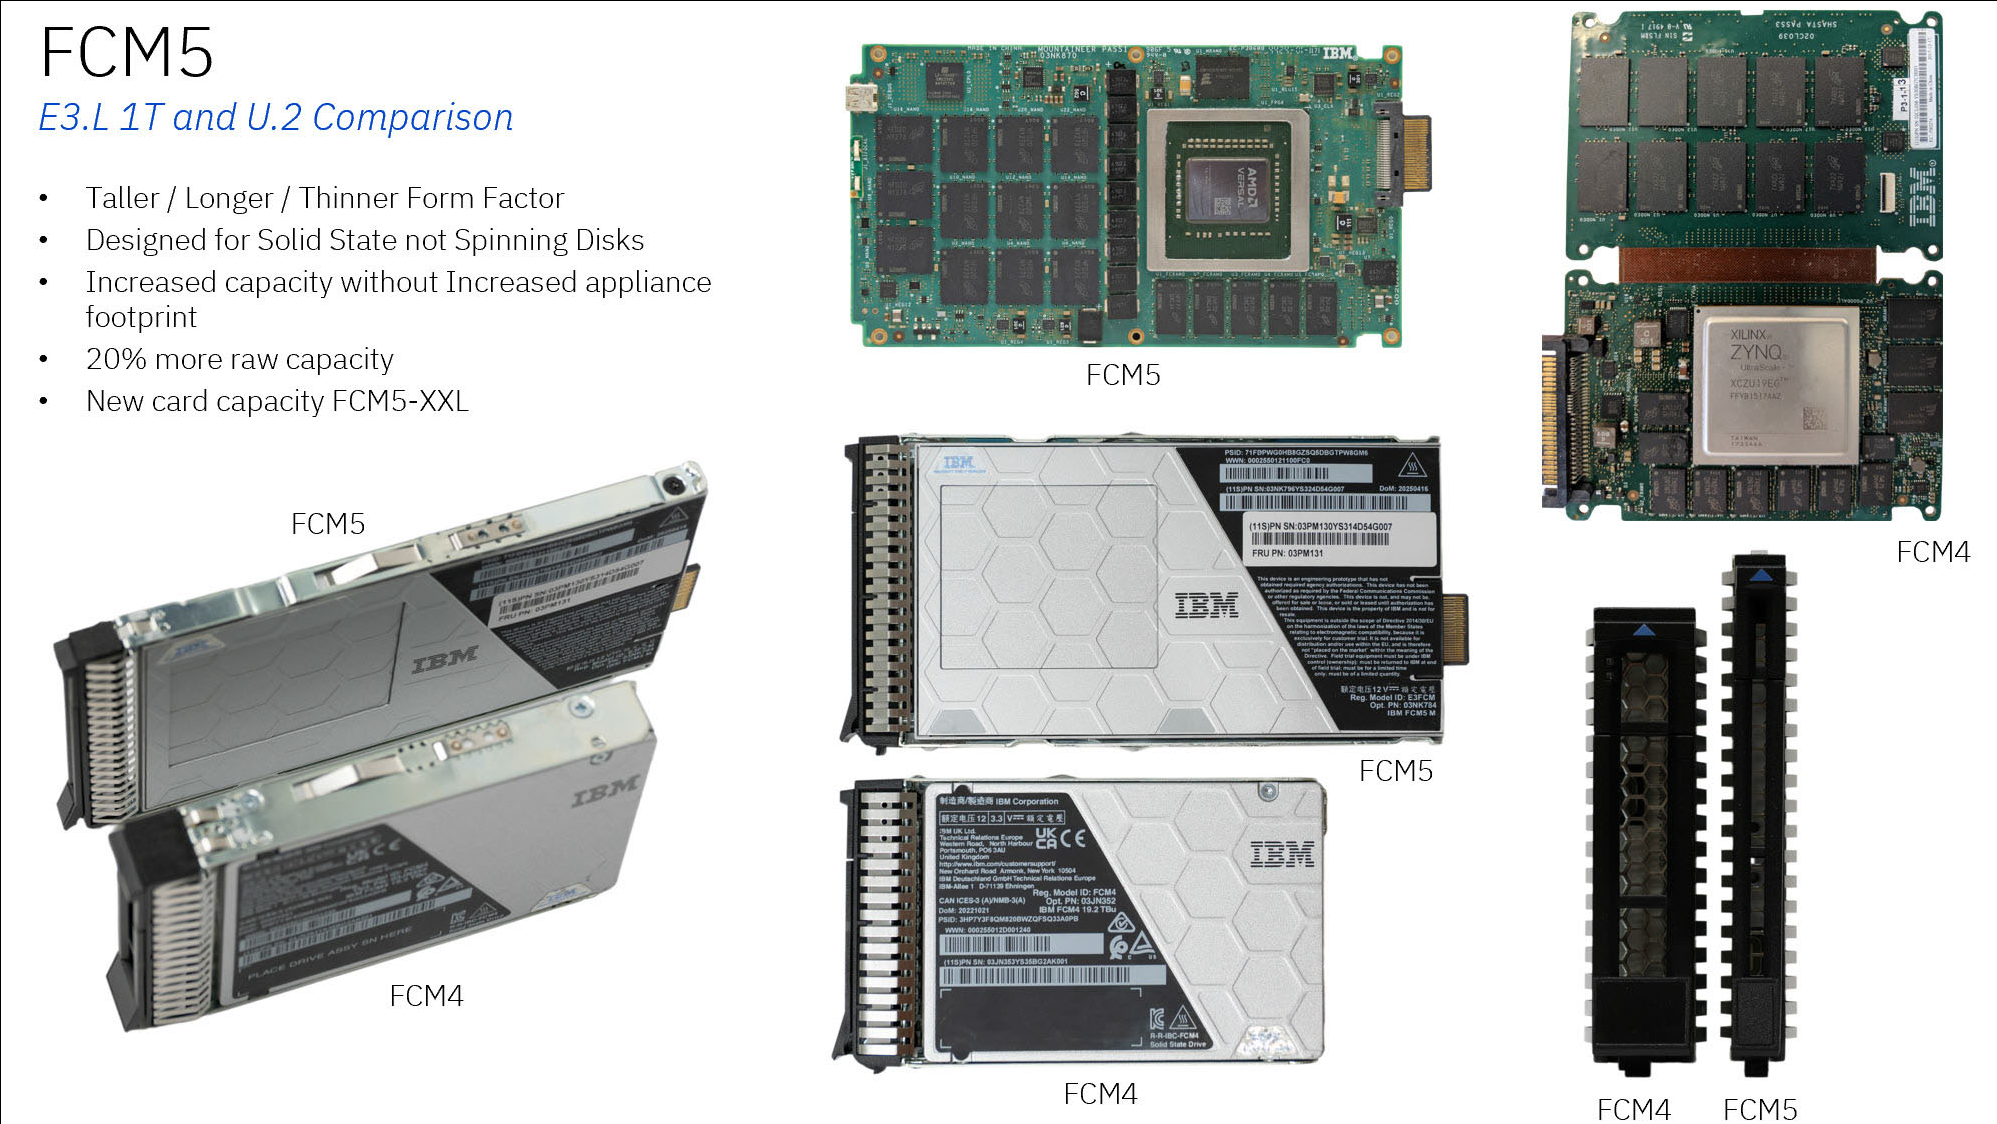
Источник изображений: IBM SSD семейства FCM5, заключённые в усовершенствованный корпус High-Performance Flash Enclosure (HPFE) Gen 3 E3, выполнены в форм-факторе EDSFF. Говорится об улучшенной циркуляции воздуха и интеграции с системой AEM (Active Energy Management) для мониторинга энергопотребления и охлаждения в реальном времени. 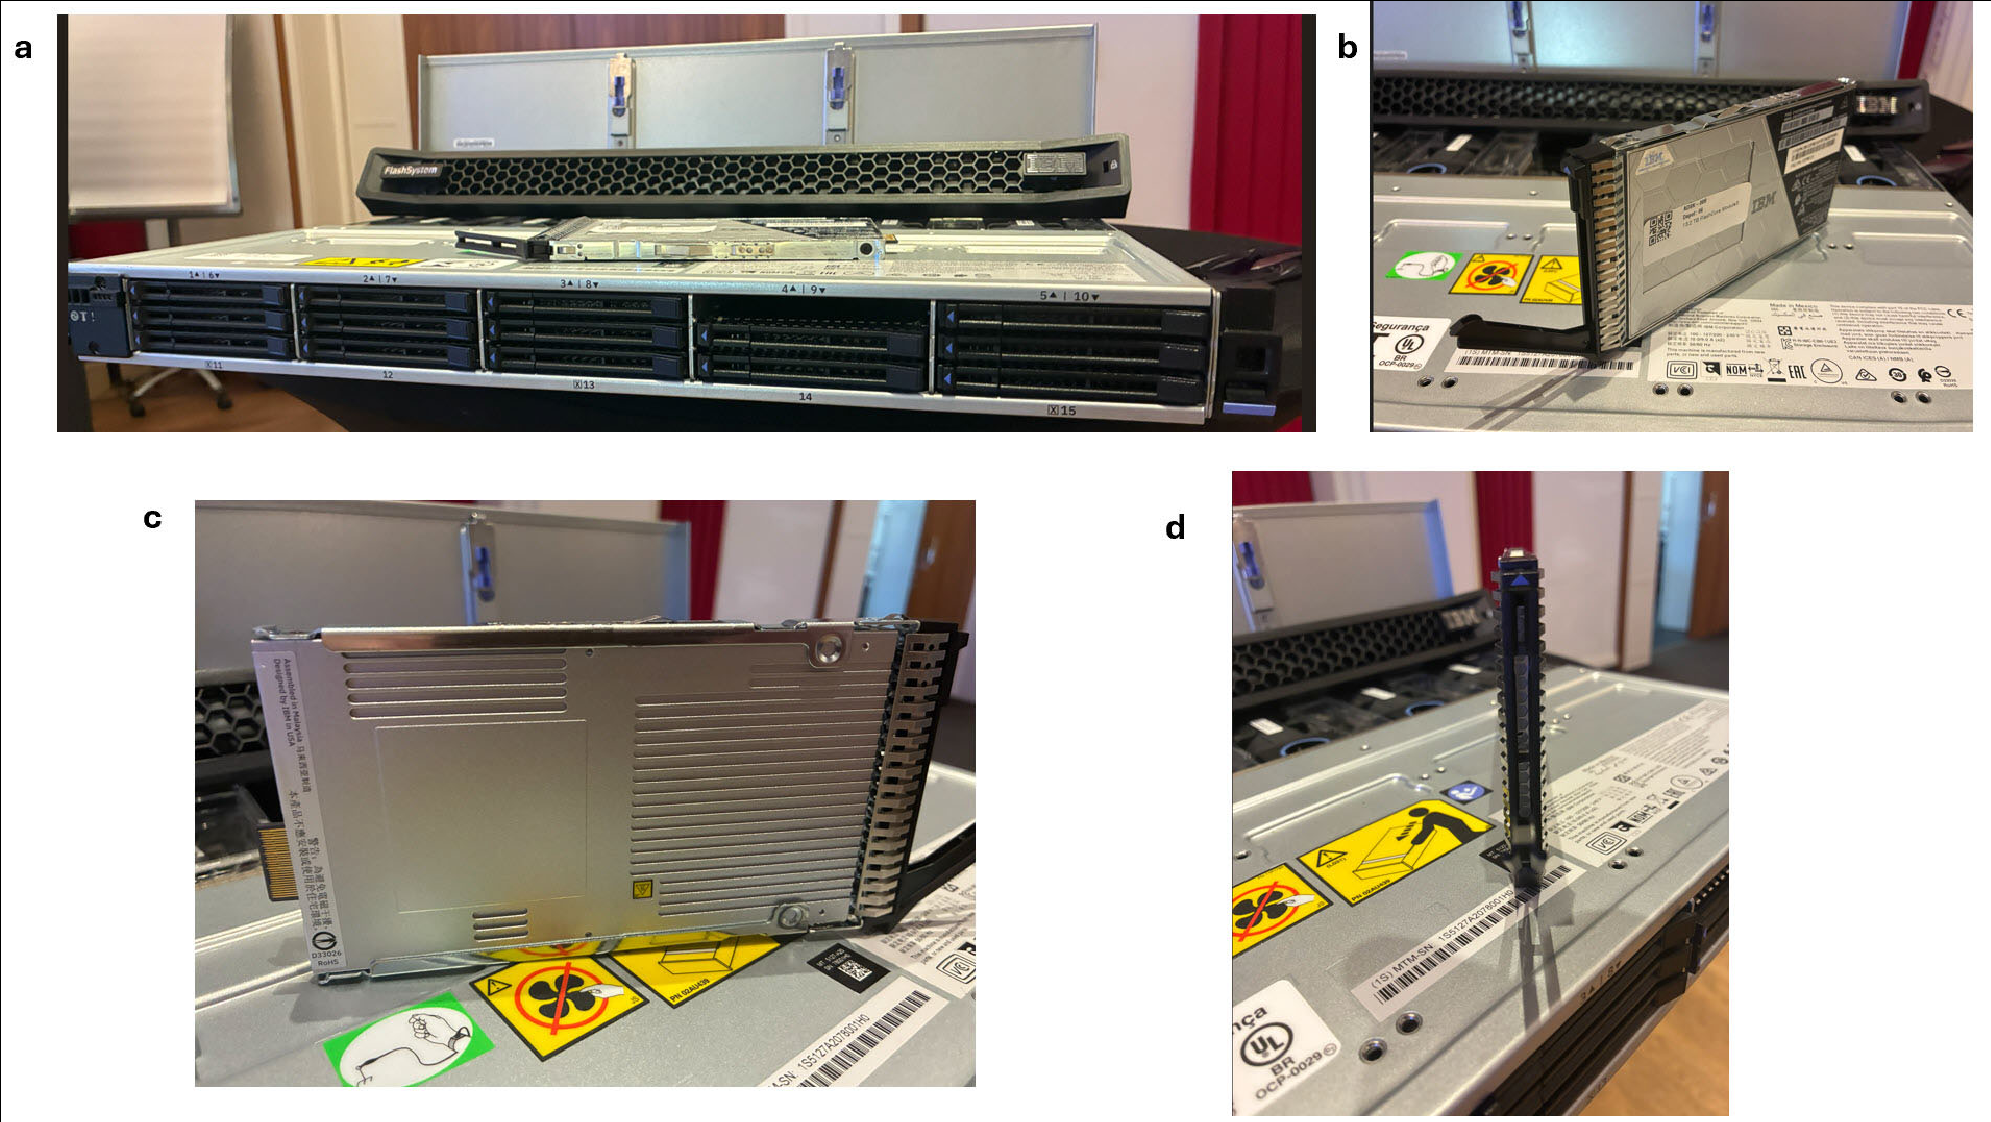 Накопители выполнены на чипах флеш-памяти QLC NAND с pSLC-кешированием. Задействован интерфейс PCIe 4.0 (NVMe). Скорости чтения/записи и показатель IOPS не раскрываются. «Сырая» ёмкость составляет до 76,8 Тбайт, эффективная доступная ёмкость — до 134 Тбайт. Впрочем, FCM5 включает аппаратные ускорителя сжатия (до 3:1) и шифрования (с поддержкой постквантового шифрования), ИИ-детектор программ-шифровальщиков и механизм глубокой телеметрии, а также — впервые в семействе — аппаратную фоновую дедупликацию. Накопитель оснащён FGPA Xilinx с четырьмя Arm-ядрами. 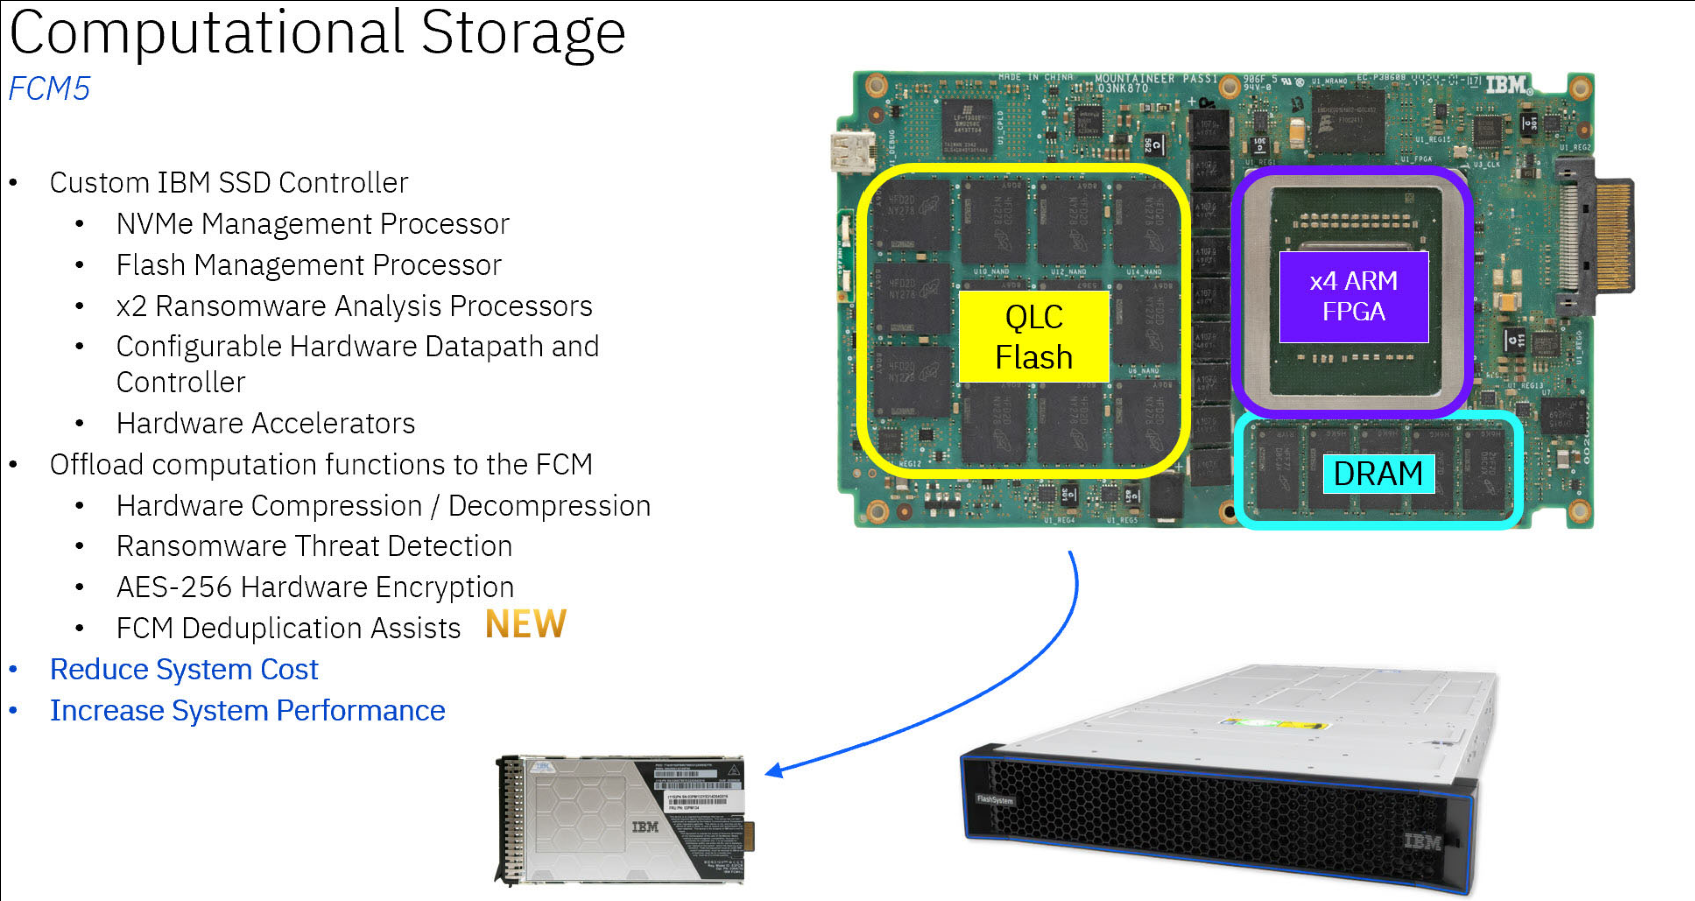 В состав IBM Storage DS8000 Release 10.2 интегрирована телеметрия IBM Storage Insights: мониторинг состояния, а также показатели производительности системы хранения и сетей SAN совмещены в единый интерфейс. При развёртывании на мэйнфреймах доступна расширенная статистика производительности zHyperLink. Упомянуты развитые средства обнаружения угроз. Так, например, система Copy Services Manager (CSM) при обнаружении аномальной активности запускает автоматический сценарий для изоляции затронутых сред и защиты данных. 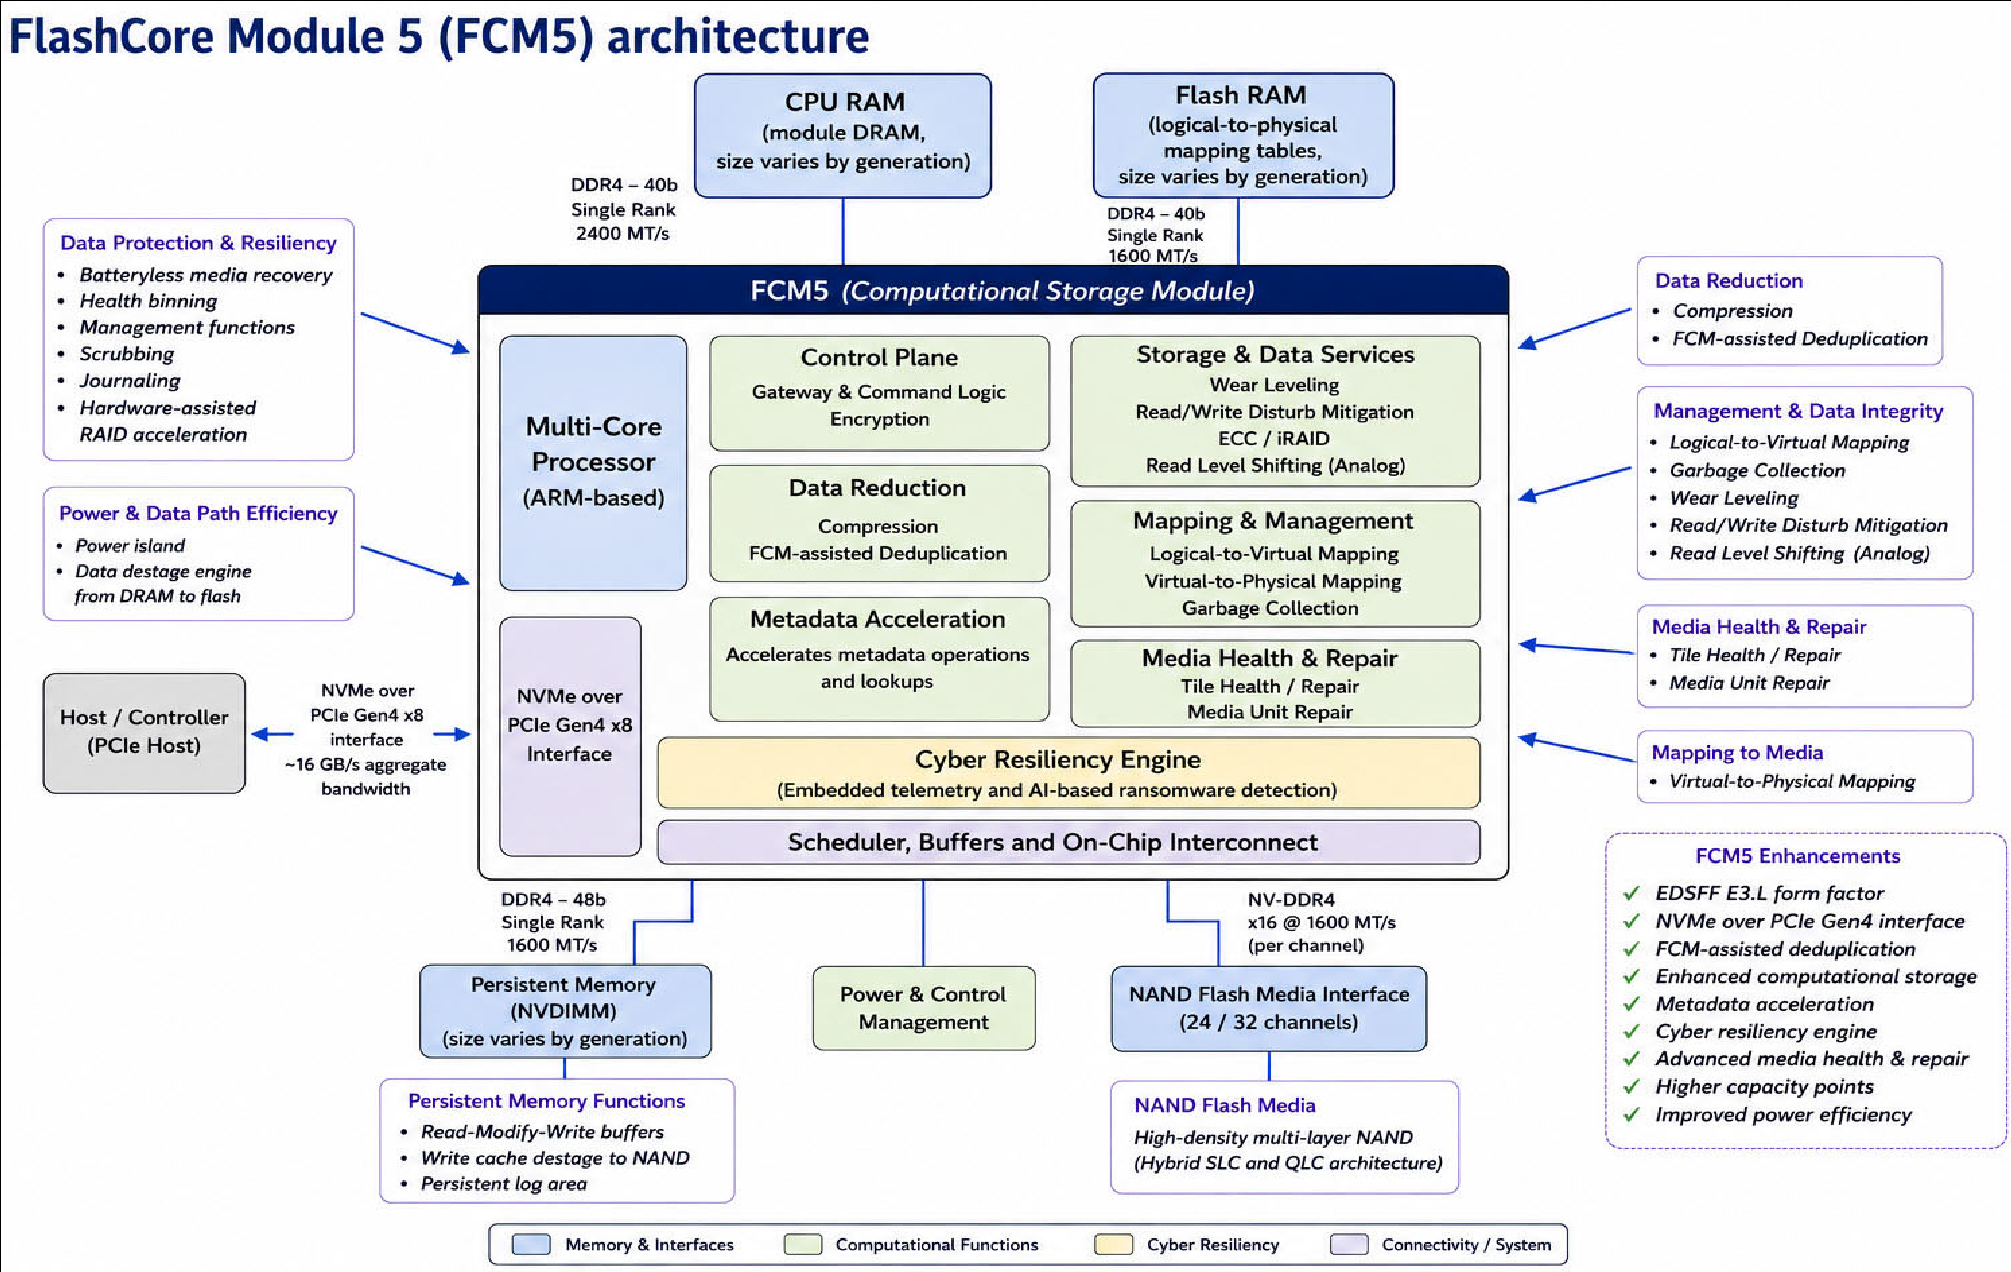 Клиенты также могут повысить уровень кибербезопасности благодаря сервисам IBM Z Cyber Vault и IBM Expert Labs Cyber Vault. Первый предназначен для защиты от программ-вымогателей, вредоносного ПО и повреждения данных, тогда как второй предусматривает привлечение экспертов IBM для проектирования, развёртывания, настройки и тестирования СХД в инфраструктуре заказчика. 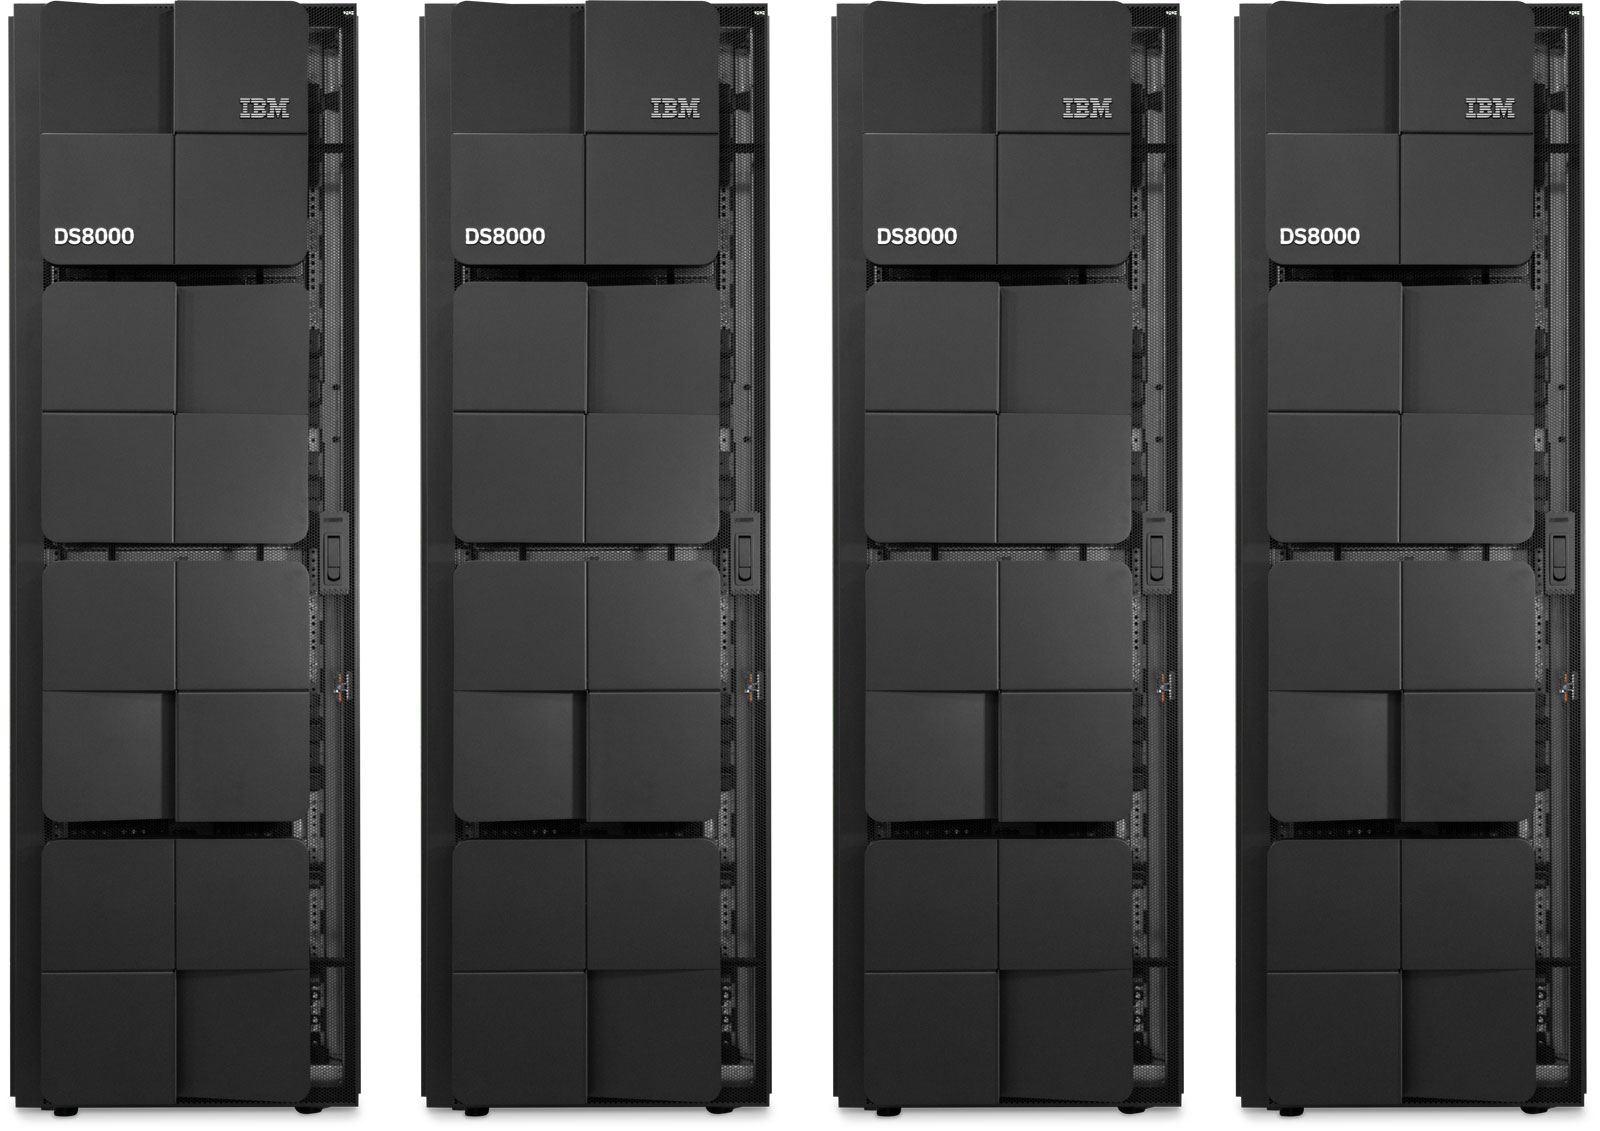
25.08.2026 [18:35], Владимир Мироненко
IBM объединила архитектуры z и Arm в одном CPU для будущих мейнфреймовIBM анонсировала первый двухархитектурный процессор для мейнфреймов, который позволит запускать операционные системы и приложения на вычислительных платформах IBM (s390x) и Arm (AArch64) в будущих системах IBM z и LinuxONE. Компания отметила, что это первый этап в разработке процессора, достигнутый в рамках сотрудничества с Arm, стартовавшего в апреле 2026 года. 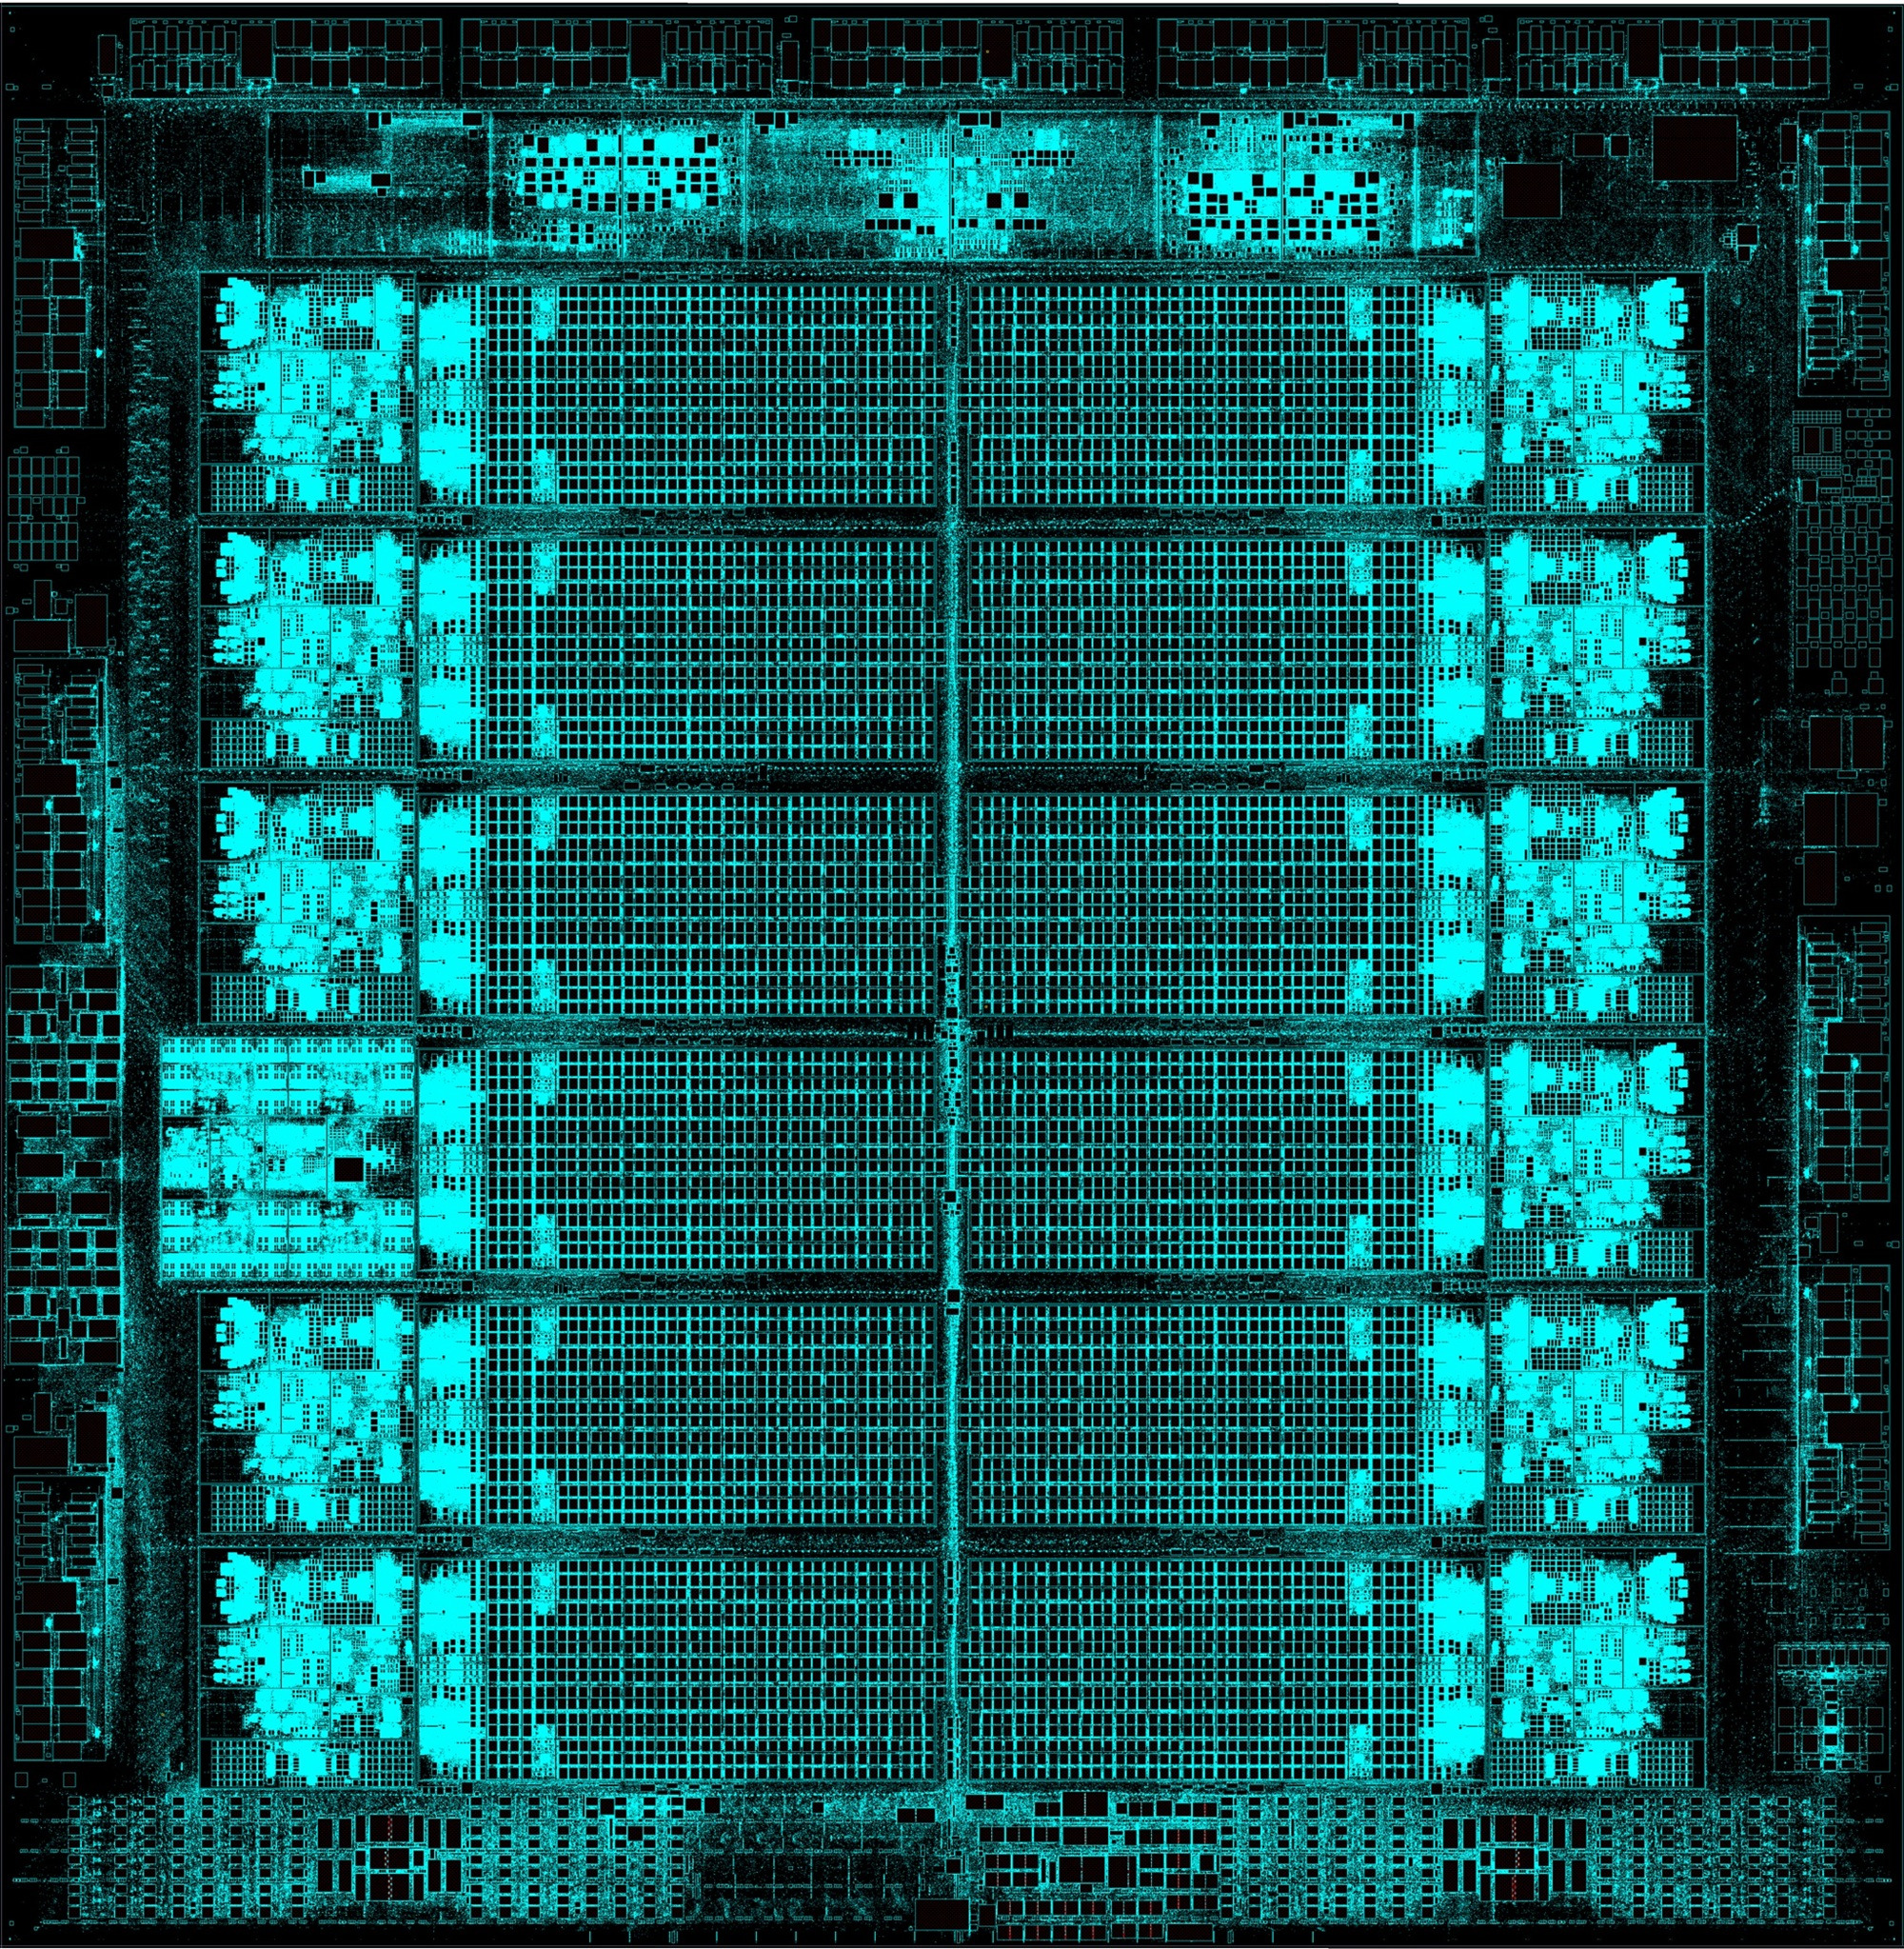
Источник изображения: IBM 2-нм процессор будет содержать 11 доступных двухпоточных (SMT 2) ядер, работающих на частоте более 5,7 ГГц, ускорители ИИ-инференса, специально разработанные для обнаружения мошенничества в финансовых транзакциях в режиме реального времени, выделенный встроенный DPU для ускорения I/O и большую кеш-архитектуру для ресурсоёмких корпоративных рабочих нагрузок с большими частными кешами L2 объёмом по 36 Мбайт, из которых формируются виртуальные L3/L4-кеши. Как отметил ресурс ServeTheHome, виртуальный L3 даёт 432 Мбайт, в то время как L4, объединяя все кеши всех ядер, обеспечит до 3,5 Гбайт памяти с очень низкой задержкой, что полезно для корпоративных рабочих нагрузок, таких как обработка транзакций и обслуживание баз данных. 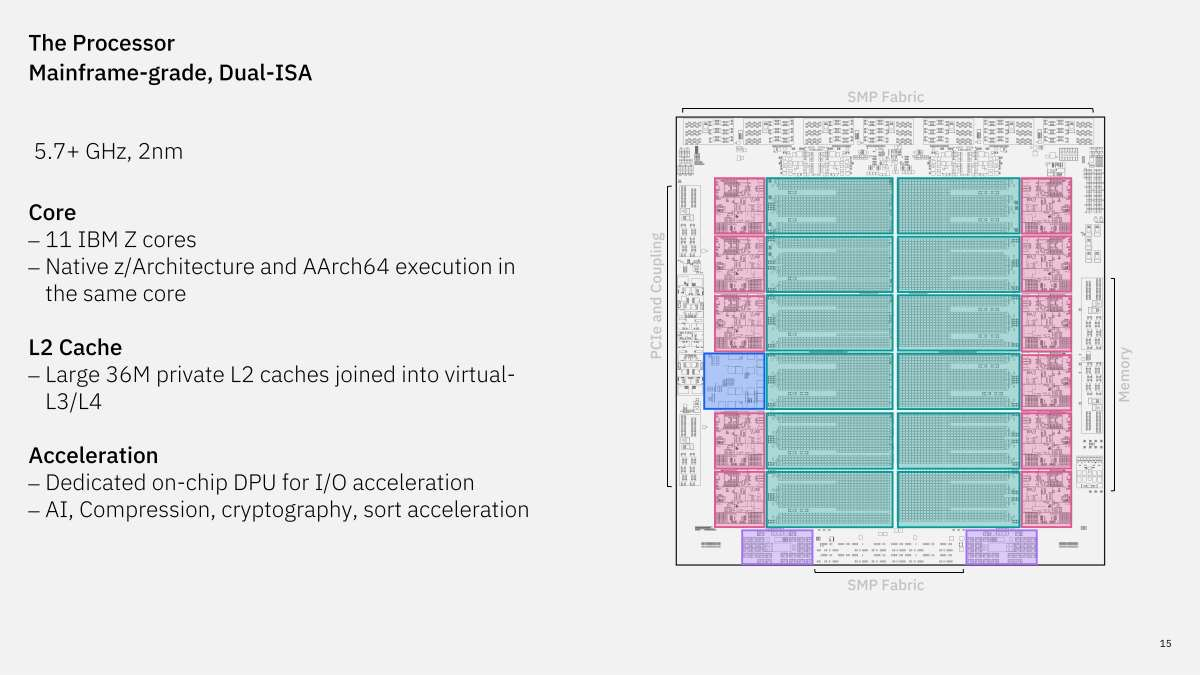
Источник изображений: IBM/ServeTheHome Компания отметила, что архитектура чипа не предусматривает отдельных ядер Arm и IBM: каждое процессорное ядро может одновременно выполнять инструкции Arm и IBM Z, или Arm и LinuxONE, отдавая приоритет установленным характеристикам платформы: производительности, безопасности, шифрования и доступности. Платформы IBM Z и LinuxONE способны масштабироваться до сотен ядер и десятков терабайт памяти. Подчёркивается, что ключевым моментом является то, что IBM реализовала AArch64 на аппаратном уровне, а не путём трансляции. В этом проекте используется реализация Arm с порядком байтов little-endian поверх архитектуры z/Architecture с порядком байтов big-endian. Заявлена поддержка Armv9.3, SVE и SVE2 — всего 2792 инструкции, что более чем в два раза больше, чем z-инструкций. IBM также заявляет о соответствии стандарту Arm SystemReady, что важно для совместимости с имеющимся ПО. Приложения Arm видят собственный полноценный процессор Arm, работая без изменений «из коробки». 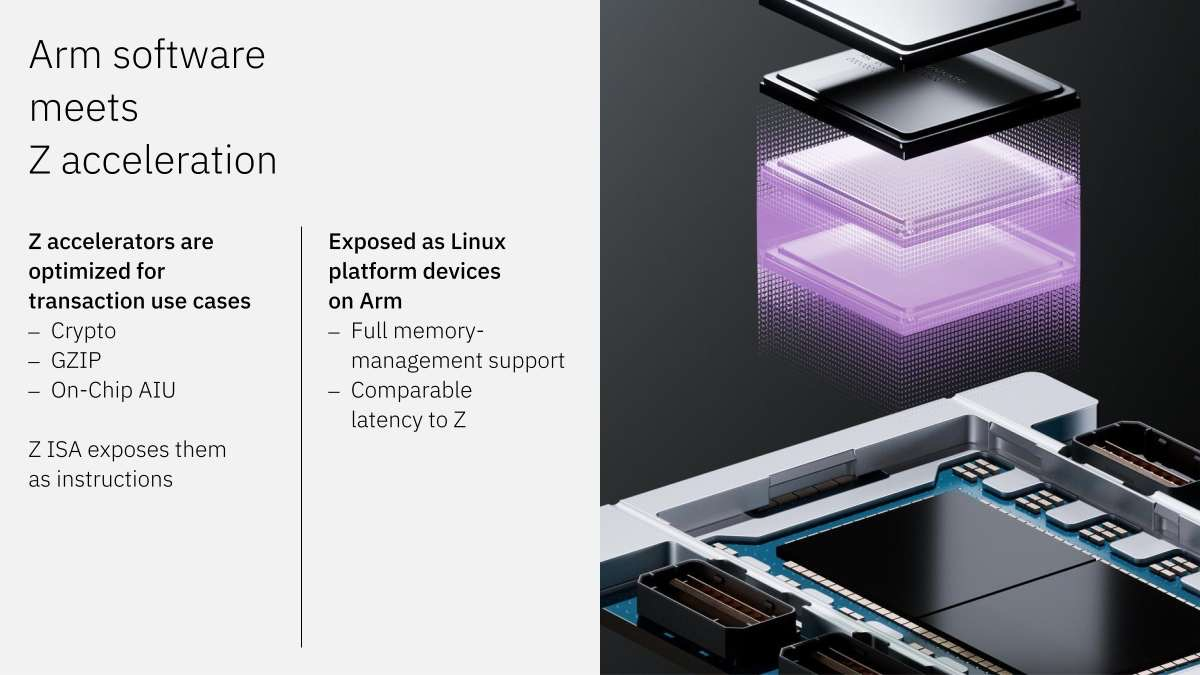 IBM говорит, что новый чип эффективно объединит две крупнейшие в мире вычислительные экосистемы, которые до сих пор были изолированы друг от друга. Мейнфреймы IBM z и системы LinuxONE составляют основу мировой экономики, обрабатывая, по оценкам аналитиков, около 70 % всех финансовых транзакций в мире, а также огромные объёмы данных в сфере здравоохранения. В свою очередь, программную экосистему Arm поддерживает более 22 млн разработчиков по всему миру. Она охватывает широкий и постоянно растущий спектр облачных и периферийных приложений, включая облачное ПО и ПО для ИИ. Предсказатель ветвлений демонстрирует, как существующая конструкция ядра IBM z может использоваться и для AArch64. Используется XML-описание архитектуры Arm для автоматического декодирования инструкций, диспетчеризации и отправки на исполнение. Переиспользуется возможность переименования регистров и основные пути исполнения инструкций, а также некоторые CISC-решения вроде копирования и очистки памяти. Но разработчиком всё равно пришлось добавить новые элементы управления для SVE, а также пути исполнения для FP16/Bfloat16 и криптографических функций. 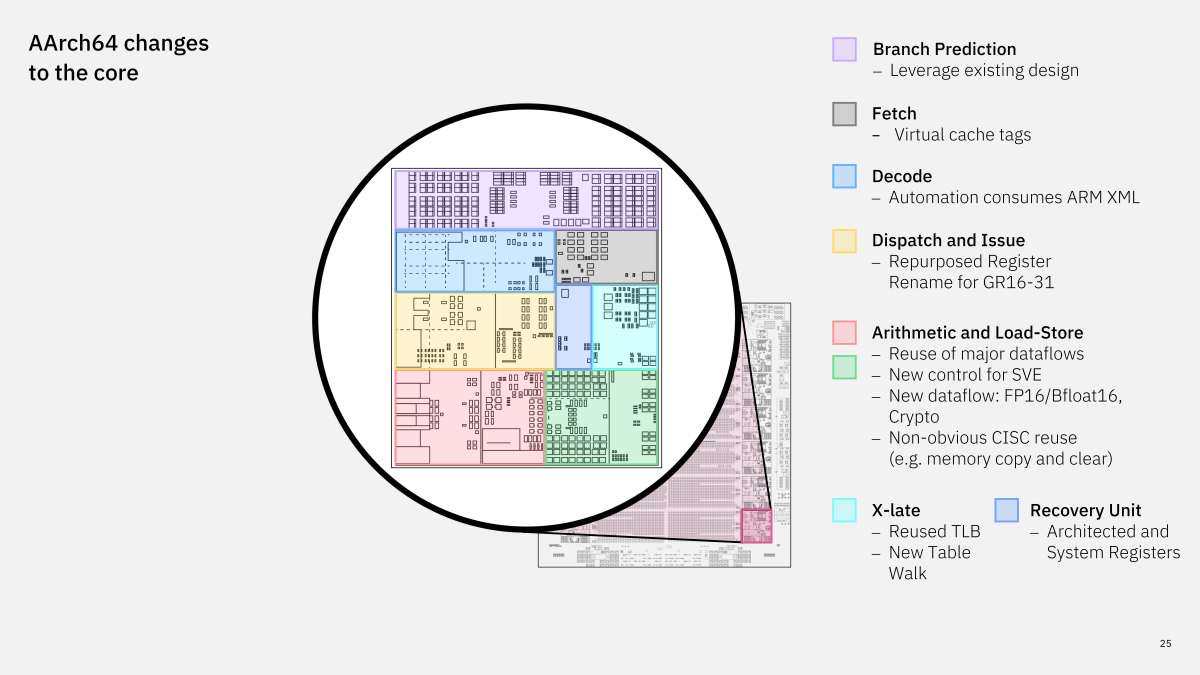 Встроенные ускорителям для криптографии, сжатия и инференса отображаются для Arm ПО представляются в качестве платформенных устройств в Linux на Arm. При этом процессор способен одновременно выполнять инструкции обеих ISA с сохранением сквозной проверки массивов и потоков данных/управления, прозрачного восстановления после нерегулярных сбоев, резервирования/замещения ядер при постоянных сбоях, параллельного восстановления и технологии аппаратной защиты оперативной памяти RAIM. Эта конструкции обеспечивает надёжность с целевым показателем доступности 99,999999 %. 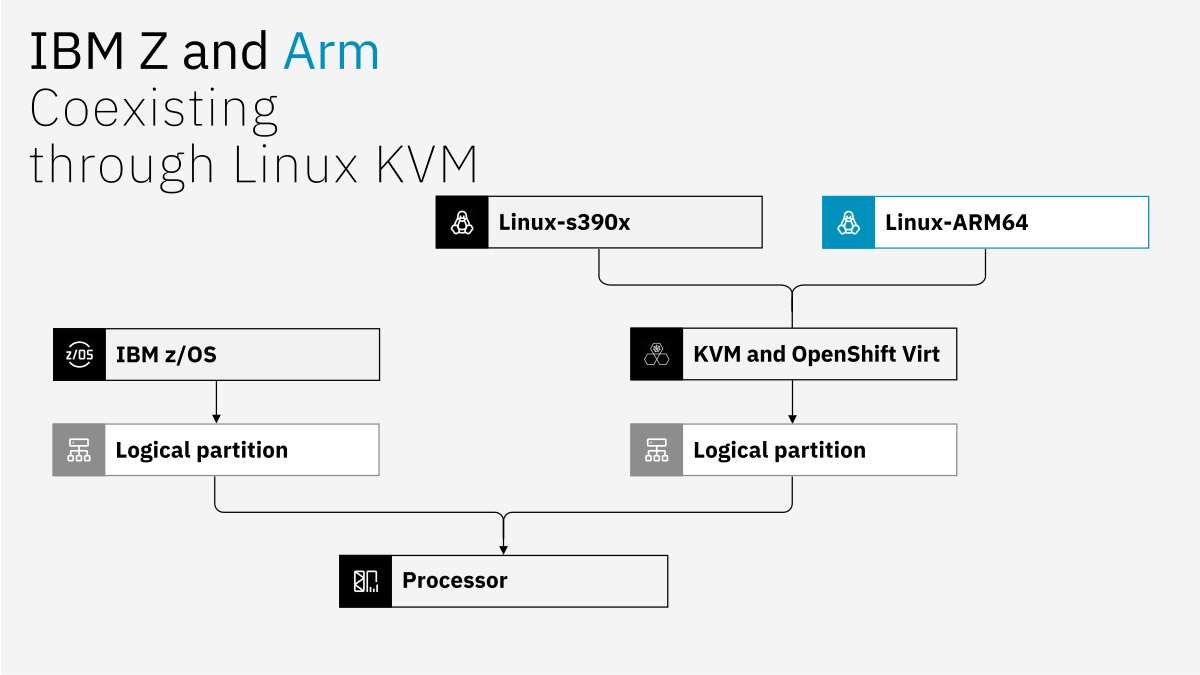 На программном уровне для запуска Linux-приложений для обеих архитектур используются KVM и OpenShift, которые, как нативные приложения z/OS, используют логически разделы, работающие на одном физическом процессоре. А каждый поток может работать как с инструкциями s390x, так и с Arm, при этом переключение занимает наносекунды. Такое сосуществование является залогом получения наилучших результатов от обеих программных экосистем, позволяя клиентам сохранять код для мейнфреймов, одновременно используя широкую базу ПО Arm, пишет SiliconANGLE. Дополнит новый CPU ускоритель ИИ-инференса второго поколения, который ориентирован на более крупные корпоративные рабочие нагрузки. Он содержит 16 активных ИИ-ядер (и одно резервное) с поддержкой FP4 и MXFP4, которые, по словам IBM, могут обеспечить четырёхкратное увеличение TOPS. Он получит 96 Гбайт HBM3e с ПСП до 4 Тбайт/с и PCIe 6.0 в качестве интерфейса одноранговой сети с низкой задержкой. IBM позиционирует чип как компонент для критически важных ИИ-систем, обеспечивающий надёжные вычисления, защищающие данные и модели в состоянии покоя, при передаче и использовании, в том числе с использованием криптографии с квантовой защитой. 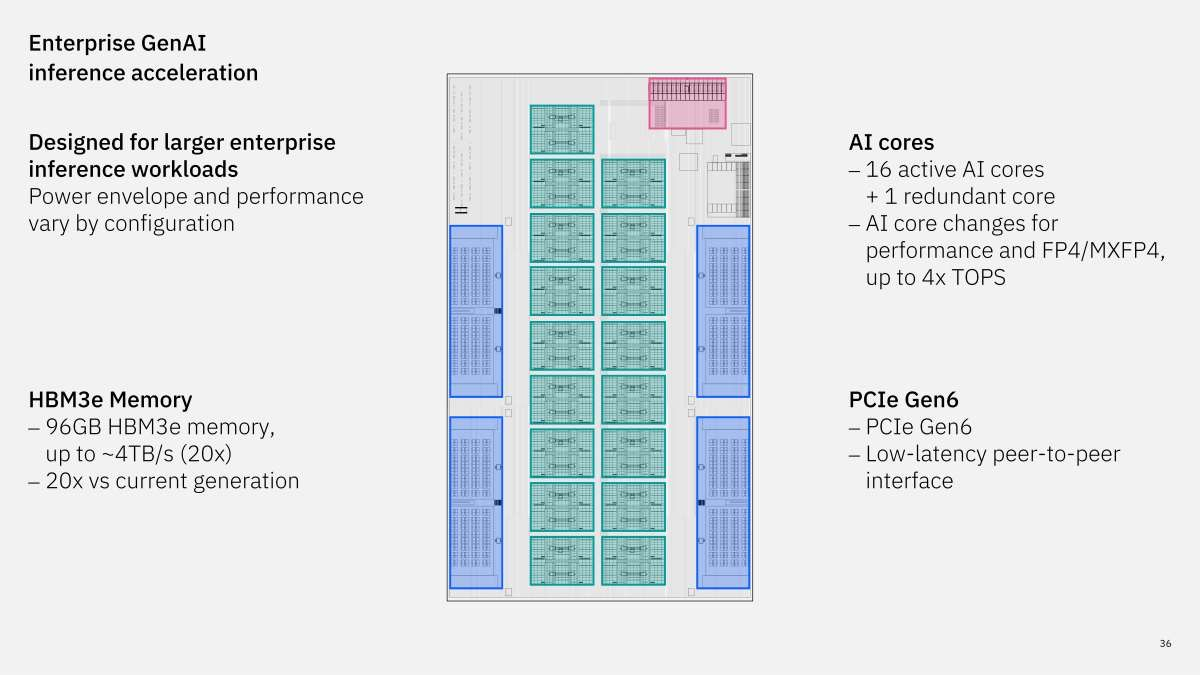 Как пишет SiliconANGLE, финансовые компании, работающие в условиях жёсткого регулирования, не могут отказаться от использования мейнфреймов и LinuxONE, известных своей исключительной безопасностью и надёжностью. Но для доступа к программной экосистеме Arm им приходилось отказываться от систем IBM. Новый чип меняет положение дел. «Этот процессор представляет собой значительный архитектурный прогресс для IBM z и LinuxONE, — сказал Кристиан Якоби (Christian Jacobi), главный технический директор и научный сотрудник IBM Systems Development. — Внедряя Arm непосредственно в наши платформы, мы объединяем доступ к одной из самых быстрых программных экосистем в отрасли с качествами, которые сделали системы IBM основой для ведения бизнеса». Двухпроцессорная архитектура IBM и Arm потенциально может способствовать новой волне внедрения ИИ компаниями в отраслях с жёстким регулированием. Вскоре разработчики смогут писать код для Arm и развёртывать его непосредственно на мейнфреймах, так что устаревшие аппаратные системы IBM останутся актуальными ещё долгие годы. Сообщается, что новый процессор будет доступен для клиентов в 2028 году. Это не первая попытка IBM скрестить две ISA в одном чипе. В 1994 году компания анонсировала процессор PowerPC 615, который объединил бы x86 и PPC, причём на уровне сокета он был совместим именно с Pentium-платформами, что, как ожидала IBM, привлечёт многочисленных производителей ПК. На деле чип поддерживался только Minix и особой версией OS/2, тогда как Microsoft отказалась участвовать в развитии ПО для него, а MacOS на нём, по-видимому, никто запускать и не собирался. В результате чип так и остался прототипом.
25.08.2026 [17:52], Руслан Авдеев
«Зомби-иск» о коде Linux вот-вот окончательно закопаютМноголетняя судебная тяжба, касающаяся прав собственности на Linux, которому сегодня исполнилось 35 лет, ближе к завершению чем когда-либо. Три судьи апелляционного суда в США вынесли решение о том, что иск в отношении IBM и Red Hat не имеет оснований, а срок для дальнейших юридических манёвров истёк, сообщает The Register. История началась ещё в 1998 году, когда в IBM пришли к выводу, что миру достаточно одной версии ОС UNIX, способной работать на разных архитектурах процессоров. Для этого компания совместно с Santa Cruz Operation (SCO), выпускавшей версию UNIX на архитектуре x86, Intel и Sequent заключили соглашение о реализации т.н. Project Monterey, который конкурировать с Linux не смог. Поэтому IBM решила перенести в Linux часть кода, созданного в процессе реализации Project Monterey, после чего SCO и её юридические преемники заявили, что код Linux в некоторой степени принадлежит им, как и, отчасти, права на операционную систему. В 2021 году TSG Group, представлявшая интересы части некогда причастных к SCO структур и лиц, заключила с IBM мировое соглашение на $14,25 млн. Такая сумма свидетельствует, скорее, об отсутствии сильных доказательств SCO, чем об успехе инициаторов тяжб. Ещё одна преемница — Xinuos подала новый иск, требуя привлечь IBM к ответственности, поскольку та якобы использовала не принадлежащий ей код для Linux, и знала об этом — у IBM была лишь неэксклюзивная лицензия на его использование. Xinuos утверждала, что передав код Project Monterey в Linux, IBM нарушила условия лицензирования. 
Источник изображения: ZBRA Marketing/unsplash.com Xinuos представила соответствующие аргументы в окружном суде США по Южному округу Нью-Йорка, но так и не сумела убедить судей в том, что IBM и Red Hat вообще должны нести перед ней ответственность. Первоначально иск отклонили ещё в 2025 году, поскольку Xinuos ещё тогда не смогла доказать, что имеет право быть истцом в этом деле. После подачи апелляции Апелляционный суд США второго округа решил, что решение окружного суда не подлежит пересмотру. Суд посчитал, что представленные документы не позволяют вновь рассматривать вопрос по исходному решению, касающемуся Project Monterey — слишком поздно. Кроме того, истец пытался представить дело, как спор о лицензировании, тогда как фактически речь шла об установлении права собственности, которого у Xinuos, вероятно, нет вообще. Xinuos не намерена сдаваться — компания намерена ходатайствовать о рассмотрении дела полным составом Апелляционного суда. Вероятно, этого никогда не случится, поскольку такое происходит крайне редко и если суд обнаружит существенные ошибки или важные юридические упущения, которые оправдывали бы повторное рассмотрение дел. Данный окружной апелляционный суд соглашался на пересмотры дел в 0,03 % случаев. Другими словами, возвращение «зомби-иска» к жизни крайне маловероятно.
17.08.2026 [09:12], Сергей Карасёв
Macronix создала двухуровневые SSD со слоями SLC и TLCТайваньская компания Macronix в сотрудничестве с исследовательским центром IBM разработала так называемые двухуровневые SSD (Dual-Tier SSD), передаёт Blocks & Files. Идея заключается в том, что в одном устройстве объединяются высокопроизводительный слой на основе флеш-чипов SLC NAND и слой большой ёмкости на базе TLC NAND. Система рассматривает каждый из уровней в составе Dual-Tier SSD в качестве отдельного NVMe-накопителя. За перераспределение данных между слоями отвечает специальное ПО. Так, наиболее часто используемая информация помещается в SLC-раздел, который обеспечивает высокие скорости записи и чтения, но имеет сравнительно небольшую вместимость. В свою очередь, «холодные» и «теплые» данные могут храниться в менее производительном, но более ёмком TLC-разделе. 
Источник изображения: Blocks & Files Благодаря гибкому управлению на основе собираемой статистики и анализа текущих нагрузок в Dual-Tier SSD достигается оптимальный баланс между производительностью, надёжностью и сроком службы чипов NAND. Кроме того, может осуществляться параллельное взаимодействие с разными слоями накопителя. Рассматривается также возможность динамического перераспределения ёмкости между разными уровнями хранения в Dual-Tier SSD. В этом случае в зависимости от текущей нагрузки часть ёмкости TLC NAND может быть использована в режиме pseudo-SLC (pSLC) — такой подход уже применяется во множестве накопителей. Это даст дополнительную гибкость при работе с высоконагруженными приложениями — например, в области ИИ и НРС. Предполагается, что Dual-Tier SSD смогут заменить связку из традиционных HDD и SSD в платформах хранения IBM Storage Scale System. |
|

