
Материалы по тегу: linux
|
19.11.2026 [13:21], Андрей Крупин
«Группа Астра» представила Astra Server Core для замены серверных функций Microsoft в корпоративной инфраструктуре«Группа Астра» объявила о запуске Astra Server Core, нового решения, которое станет базовым элементом для формирования единой технологической платформы корпоративной IT-инфраструктуры. Разработка призвана заменить ключевые серверные функции Microsoft российскими продуктами. Astra Server Core развивает возможности серверной операционной системы Astra Linux Server. Если ранее платформа позволяла реализовывать базовые сценарии (аутентификация, работа с базами данных, контейнеризация), то новое решение добавляет инструменты для централизованного управления, в числе которых: служба каталога с поддержкой групповых политик; средства управления программным обеспечением и расширенной отчётности; механизмы выпуска и управления цифровыми сертификатами. 
Источник изображения: astra.ru Ключевой сценарий применения продукта — переход организаций с зарубежной серверной инфраструктуры на отечественную. Решение воспроизводит привычные механизмы администрирования, управления пользователями и политиками безопасности, позволяя компаниям развивать IT-системы без смены технологической основы. Astra Server Core поддерживает вычислительное оборудование, среды разработки, языки программирования и инструменты автоматизации, что позволяет создавать современные приложения и ИИ-сценарии на единой технологической базе. В настоящее время решение доступно для заказа у менеджеров «Группы Астра» и авторизованных партнёров. Начало массовых отгрузок продукта ожидается до конца текущего года.
10.11.2026 [01:23], Владимир Мироненко
Суперкомпьютер МГУ получил российскую СХД на процессорах Baikal-S
astra linux
baikal-s
hardware
hpc
sds
импортозамещение
сделано в россии
спинтроника
суперкомпьютер
схд
«Группа Астра» и компания «Спинтроника» сообщили о завершении проекта по созданию СХД для нового суперкомпьютера МГУ им. М.В. Ломоносова. Программно–определяемое хранилище SDS TROK от «Группы Астра» было развёрнуто на серверах производства «Спинтроники» с отечественными процессорами Baikal–S для использования в качестве СХД для ПАК «Исток». «Исток» эксплуатируется в МГУ имени М.В. Ломоносова с I квартала 2026 года. Доступ к данным осуществляется по NFS. Весь технологический стек — полностью российский, начиная от аппаратной части. Это было одним из главных требований МГУ — наличие отечественных комплектующих и совместимость с процессорами Baikal–S. Заявка МГУ одержала победу на открытом конкурсном отборе по реализации мероприятий, направленных на обновление материально-технической базы организаций, выполняющих научные исследования и разработки. Благодаря этом финансирование проекта осуществлялась за счёт госбюджета через Министерство науки и высшего образования РФ (Соглашение № 075-15-2025-541). Команда SDS TROK выстроила конвейер сборки и провела тестирование в два этапа: сначала на виртуальных машинах, затем на физическом оборудовании, подтвердив стабильную работу и соответствие заявленными характеристика. Доработка СХД вошла в основную кодовую базу продукта и теперь находится в открытом доступе. 
Источник изображения: «Группа Астра» SDS TROK, по словам создателей, гарантирует сохранность результатов вычислений при отказе оборудования на уровне архитектуры:
Также администратору не требуются вручную управлять репликацией или запускать процедуры восстановления.
02.11.2026 [14:56], Владимир Мироненко
«Группа Астра» предупредила об уязвимости ядра операционной системы LinuxРоссийский разработчик инфраструктурного ПО «Группа Астра» уведомл об обнаружении уязвимости ядра операционной системы Linux. В связи с этим компания оповестила регулирующие органы в установленном для подобных ситуаций порядке. Также на сайте компании сообщается, что методические рекомендации для нейтрализации угроз безопасности доступны клиентам в личных кабинетах пользователей и в разделах wiki.astralinux.ru:
Источник изображения: astra.ru В настоящее врем ведутся работы по устранению уязвимости на программном уровне. При этом специалисты компании осуществляют непрерывный мониторинг ситуации, принимая все необходимые меры для защиты интересов заказчиков. О выпуске патча будет объявлено после его готовности.
15.10.2026 [16:55], Павел Котов
Представлен Microsoft Defender для настольного LinuxMicrosoft представила новый вариант системы защиты Defender для систем Linux — он предназначен для настольных компьютеров. Ранее версия под Linux была ориентирована на серверы. Defender обеспечивает защиту по нескольким направлениям. Антивирусная защита производит поиск вредоносного ПО и блокирует опасные действия — система обнаружения и реагирования на конечных устройствах (EDR) помогает выявлять атаки, даже если они не похожи на обычное заражение. Механизм управления уязвимостями Defender предполагает составление перечня устройств и поиск проблем в их безопасности. При обнаружении подозрительной активности специалисты могут производить поиск связанных событий, подключиться к устройству для расследования и изолировать его от сети. 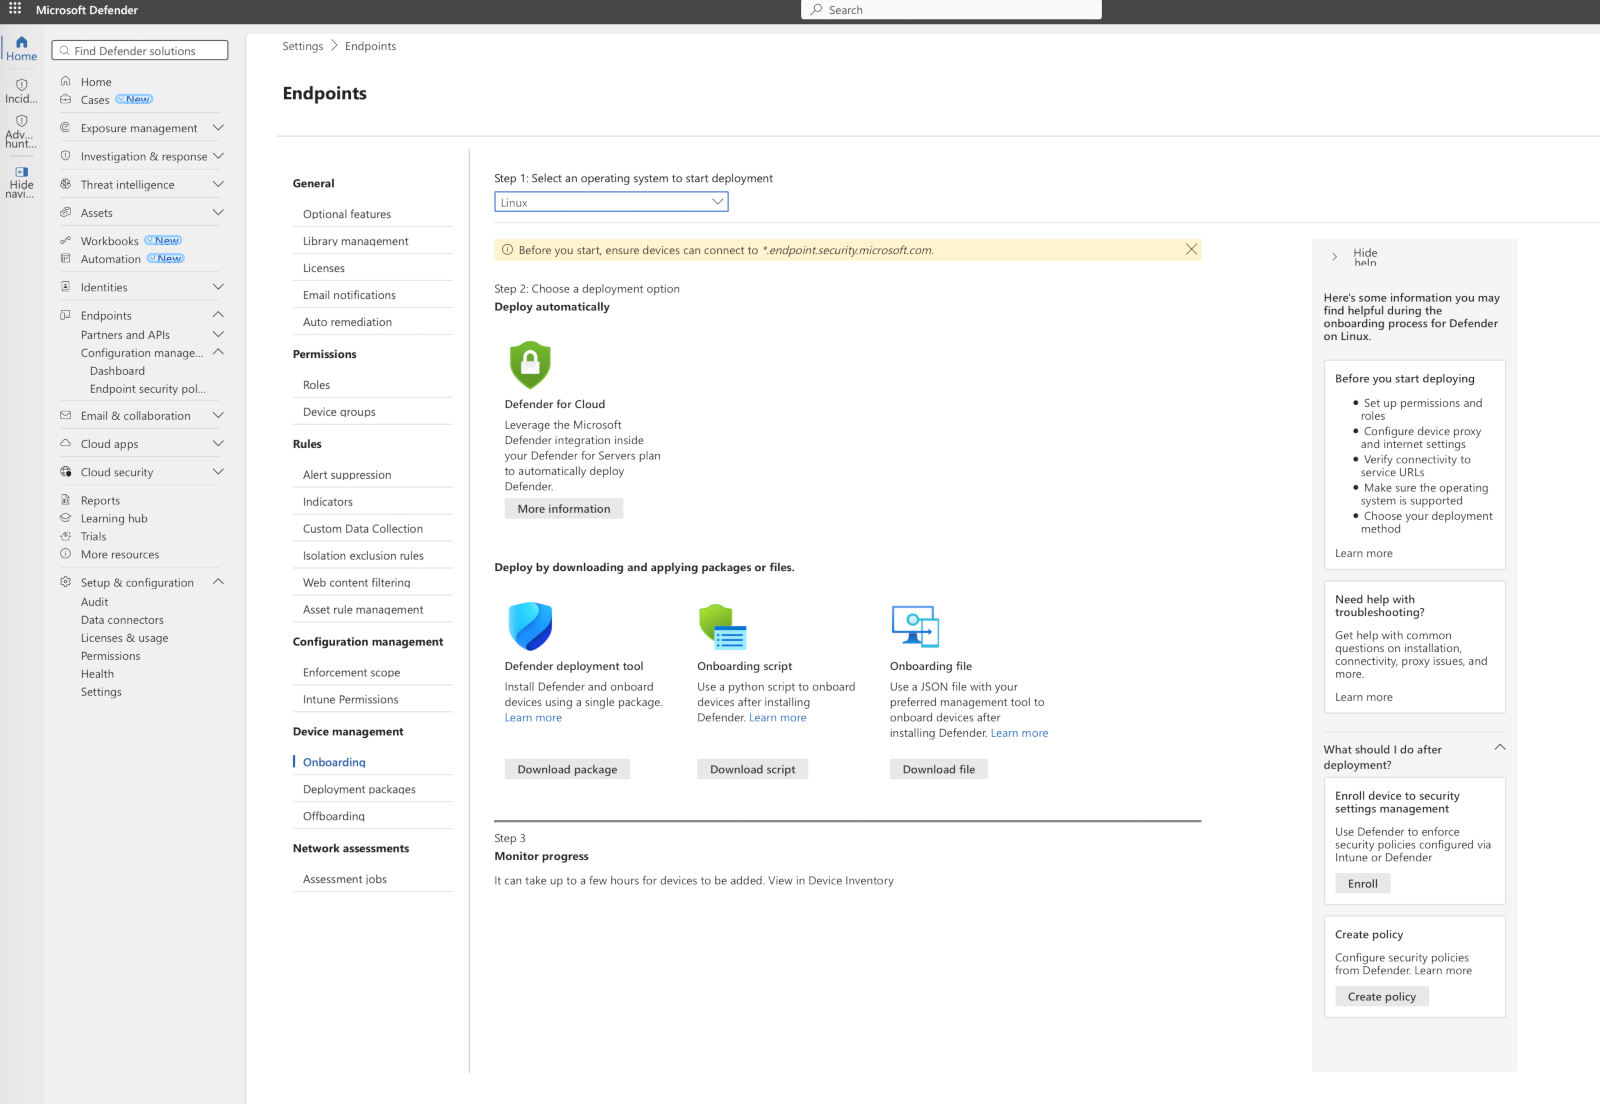
Источник изображения: Microsoft Основное преимущество системы — единый порядок работы. Если компания уже использует Microsoft Defender для защиты серверов с Linux, осваивать отдельный продукт для ПК не требуется. Здесь используются тот же агент, те же способы установки и общая среда управления. Defender автоматически определяет, является ли компьютер сервером или рабочей станцией — компьютер отображается в соответствующей категории оборудования. Устройства в ЦОД, в облаке и у отдельных сотрудников отображаются в одном месте. Для настольных компьютеров подходят те же дистрибутивы, что и в серверной версии Defender: RHEL, CentOS, Ubuntu, Debian, SLES, Fedora и Oracle Linux. Графическая среда значения не имеет — при соблюдении требований к дистрибутиву и ядру это могут быть GNOME, KDE или другая оболочка. Подчёркивается, что это не бесплатный антивирус для Linux, а платная корпоративная система — требуются лицензии Microsoft Defender for Endpoint Plan 2, Microsoft 365 E5 или E7.
09.10.2026 [15:17], Андрей Крупин
Представлена операционная система KvadraOS Desktop для корпоративных рабочих местРоссийский бренд Kvadra компании «Ядро клиентские системы» (YADRO, входит в «ИКС Холдинг») выпустил KvadraOS Desktop — операционную систему для рабочих станций. Платформа предназначена для корпоративных и государственных клиентов и позволяет поэтапно переводить бизнес-процессы на отечественное программное обеспечение с сохранением привычных пользовательских сценариев и части существующего ПО. KvadraOS Desktop позволяет взаимодействовать с веб-, Linux- и Android-приложениями. Windows-приложения из перечня совместимого ПО, включая Microsoft Office 2016, можно запускать через интегрированный слой совместимости. Для сценариев, которым требуется полноценная среда Windows, предусмотрено подключение к инфраструктуре виртуальных рабочих столов. Операционная система поддерживает подключение к домену Microsoft Active Directory, работу с VPN, сетевыми ресурсами, печать и подключение периферийных устройств. Обновления могут поступать с серверов Kvadra, также предусмотрены тиражирование подготовленного образа ОС и возврат устройства к исходным настройкам. 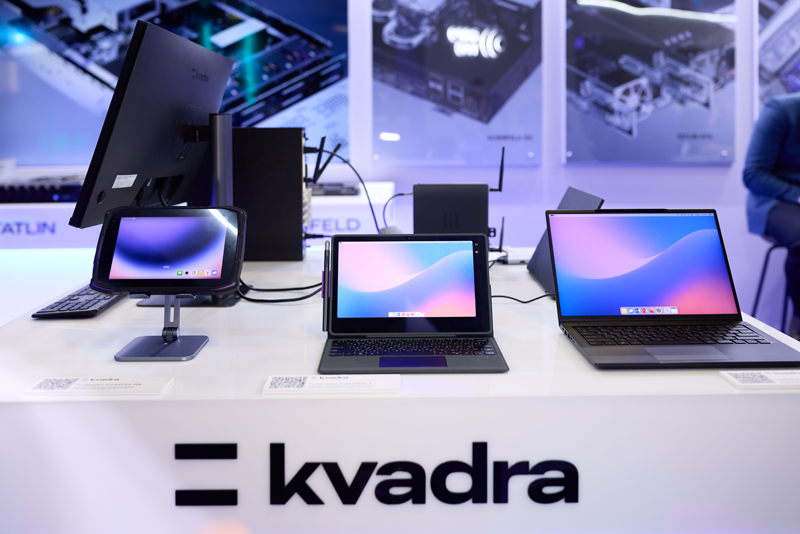
Источник изображения: yadro.com Отдельное внимание в kvadraOS Desktop уделено безопасности рабочего окружения. Системная область доступна только для чтения, среды исполнения приложений изолированы друг от друга, а запуск ОС защищён механизмом доверенной загрузки. Платформа поддерживает шифрование пользовательских данных, TPM 2.0, ГОСТ-криптографию на базе «КриптоПро», многофакторную аутентификацию, российские корневые сертификаты, а также сценарии входа с помощью USB-токенов и смарт-карт «Рутокен» и JaCarta. KvadraOS Desktop развивает линейку программного обеспечения компании «Ядро клиентские системы», в которую также входит мобильная операционная система KvadraOS Mobile для планшетных компьютеров Kvadra.
30.09.2026 [17:44], Руслан Авдеев
Microsoft выпустила WSLC для работы с Linux-контейнерами в среде WindowsПосле выпуска публичного превью технологии WSLC (WSL Containers) компания Microsoft, наконец, объявила о её официальной доступности для всех пользователей. Технология обеспечивает запуск и управление Linux-контейнерами в среде Windows через субсистему WSL (Windows Subsystem for Linux), сообщает Phoronix. Теперь WSLC доступна для «бесшовной» поддержки Linux-контейнеров, а главным новшеством стало наличие командной утилиты wslc.exe. Технология WSLC разработана для того, чтобы обеспечить строгую изоляцию между сессиями/контейнерами — они получат разделённые среды с собственными виртуальными дисками (VHD), а также новую сетевую модель в сравнении с обычным WSL-механизмом. 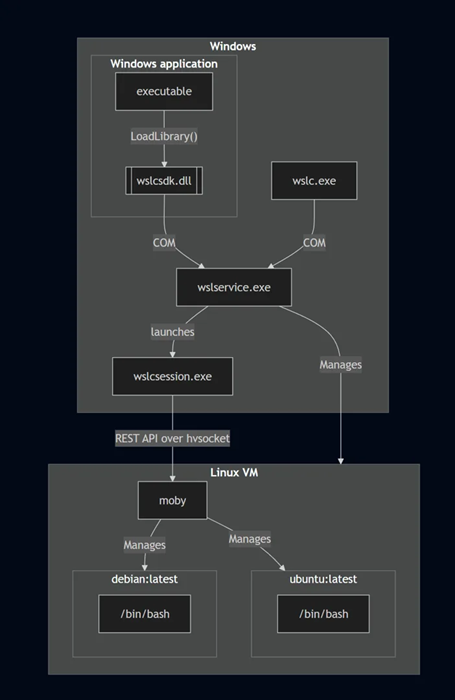
Источник изображения: Microsoft Microsoft говорила о поддержке всего жизненного цикла контейнеров, от создания до запуска, остановки, удаления и управления образами, сетями и томами. Поддерживается работа с GPU, интеграция SDK для C++ и C#/WinRT, а также другие инструменты и возможности. Более того, Microsoft продвигает WSLC по модели open source. Более подробная информация дана в Microsoft Developer Blog.
29.09.2026 [12:42], Руслан Авдеев
В 2025 году выручка разработчика Ubuntu Linux — компании Canonical достигла $345 млнВ 2024 году компания Canonical, стоящая за разработкой Ubuntu Linux и другими сервисами и приложениями, заработала почти $300 млн. Годом позже её выручка превысила прежние показатели и составила уже $345 млн, сообщает Phoronix. Отчёт Canonical уже доступен, осенью компания обычно подаёт необходимые документы в британский реестр UK Companies House. Выручка бизнеса выросла с $292 млн в 2024 году до $345 млн в прошлом. Компания сохранила валовую маржу на уровне 89 %. Рост бизнеса компании весьма значительный, особенно с учётом того, что ещё в 2020 году компания отчиталась о выручке «всего» $138 млн. 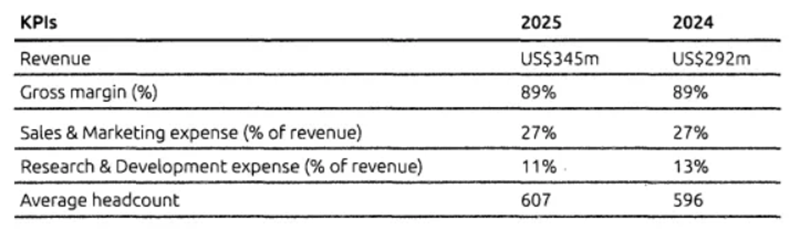
Источник изображения: Canonical В 2026 году штат компании незначительно вырос, с 596 до 607 человек. При этом «команда в целом», вероятно, включая и прочие категории работников, на конец 2025 года составила 1342 человека. Также отмечалось, что 20,4 % команды — женщины, ранее на их долю приходилось 19,1 % команды. 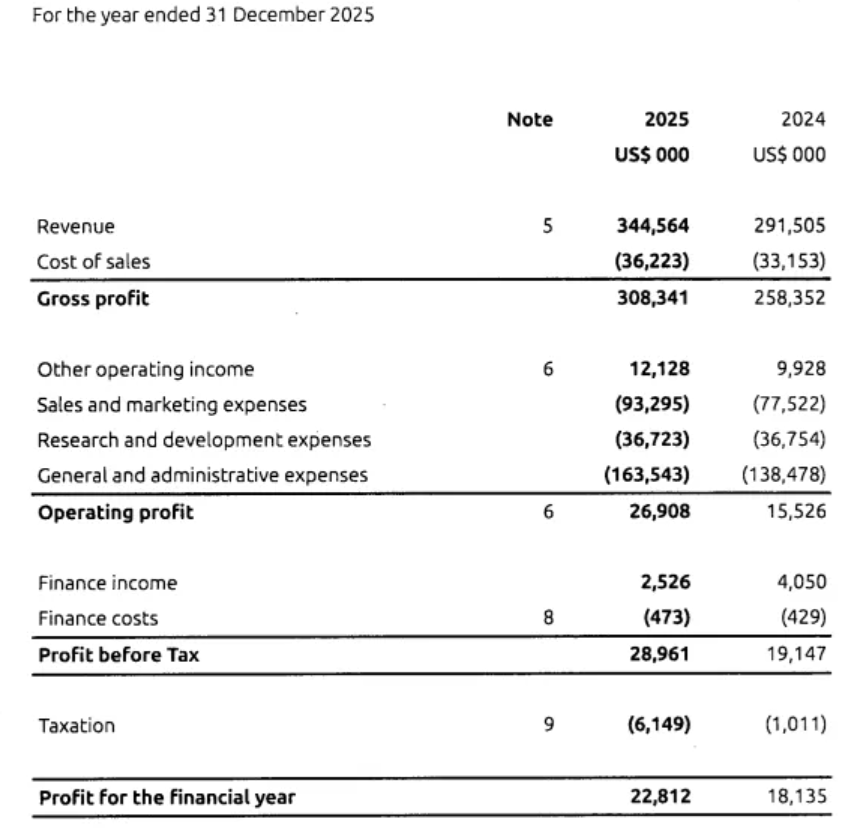
Источник изображения: Canonical Хотя выручка в 2025 году составила $345 млн, прибыль была на уровне $22,8 млн. Для сравнения, в 2024 году она составила $18,1 млн. Это весьма впечатляющий результат с учётом того, что вплоть до 2019 года компания работала буквально с убытками. С 2017 года говорилось о планах Canonical выйти на IPO, приблизительно в 2023 году. Тем не менее, компания остаётся частной.
09.09.2026 [23:59], Андрей Крупин
«Группа Астра» анонсировала доверенную ИИ-среду для бизнесаРоссийский разработчик инфраструктурного ПО «Группа Астра» представил комплексную экосистему решений для корпоративного искусственного интеллекта. В рамках нового технологического направления «Астра ИИ» компания предложила рынку набор ИИ-платформ — от инфраструктурных для запуска больших моделей до прикладных агентных, а также методологию их внедрения. По данным «Группы Астра», отечественный рынок искусственного интеллекта по итогам 2025 года вырос на 31 % и достиг 316,1 млрд руб. Сегмент генеративного ИИ оценивается в 58 млрд руб. (рост почти в пять раз за год). Несмотря на то, что технологию внедряют 97 % организаций, лишь 10–15 % довели её до промышленной эксплуатации, а более 90 % не получили экономического эффекта. Ключевым барьером остаётся доверие: 79 % предприятий критической информационной инфраструктуры (КИИ) запрещают использование публичных генеративных сервисов из-за регуляторных ограничений. Это порождает проблему «теневого ИИ», когда сотрудники используют сторонние сервисы, создавая риски утечки данных. 
Источник изображения: astra.ru Ответом «Группы Астра» стал фокус на безопасных on-premise-решениях, многоуровневой архитектуре моделей (суверенные российские разработки, проверенный open source и фронтир-модели), а также глубокой интеграции со стеком безопасности Astra Linux с прицелом на сертификацию во ФСТЭК России. В состав разрабатываемого «Группой Астра» ИИ-стека включены продукты под разные этапы жизненного цикла ПО:
Источник изображения: Numan Ali / unsplash.com Доверенная агентная ОС Astra Linux обеспечивает безопасное функционирование, управление и изоляцию ИИ-агентов, их данных и ресурсов на основе уровней целостности и отвечает требованиям 187-ФЗ, 243-ФЗ, приказов ФСТЭК России № 117, а также № 235 и № 239, регламентирующих работу значимых объектов КИИ. Инструментарий безопасности включает управление политиками для ИИ-агентов под конкретную задачу, запуск агентов в ограниченной среде, контроль критических действий, защиту агентов от атак и взлома, защиту информационных систем от вредоносных действий недоверенной модели, а также мониторинг и логирование всех операций агентов. Параллельно развивается слой удобства для пользователя: голосовое управление, умный поиск, умный каталог и нативное обучение. Платформу «Астра ИИ [Код]» уже могут применять частные и госкомпании, работающие с данными под регулированием 152-ФЗ и требованиями к КИИ; для широкого внедрения продукт будет доступен с IV квартала 2026 года. Сроки релиза остальных решений не раскрываются.
31.08.2026 [15:52], Андрей Крупин
В российской серверной ОС SelectOS прописался ИИ-агент AishПровайдер Selectel объявил о запуске Aish — специализированного агента искусственного интеллекта, интегрированного непосредственно в серверную операционную систему SelectOS. Решение доступно бесплатно всем пользователям платформы. На рынке системного администрирования сегодня доминируют облачные нейросети, которые требуют передачи контекста сессии внешним провайдерам, что создаёт риски утечки данных и лишает организации возможности аудита действий ИИ-модели, говорит Selectel. В отличие от них, Aish развёрнут локально на серверах Selectel или собственном оборудовании клиента. Модель физически находится внутри защищённого периметра, а каждое действие агента подтверждается оператором перед исполнением. 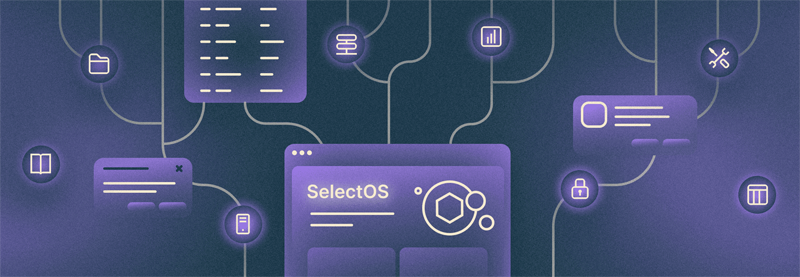
Источник изображения: selectel.ru ИИ-агент Aish понимает команды на естественном языке, интерпретирует их и переводит в исполняемый формат. Он способен выполнять цепочки действий, собирать диагностические данные, находить причины сбоев и предлагать исправления с учётом конкретного состояния сервера. Решение может использоваться для анализа состояния сервисов, логов и конфигурационных файлов, разбора инцидентов, поиска причин отказа сервисов и выполнение рутинных операций без обращения к документации. Агент формирует командные инструкции, объясняет их действие, но финальный запуск выполняет только оператор.
25.08.2026 [17:52], Руслан Авдеев
«Зомби-иск» о коде Linux вот-вот окончательно закопаютМноголетняя судебная тяжба, касающаяся прав собственности на Linux, которому сегодня исполнилось 35 лет, ближе к завершению чем когда-либо. Три судьи апелляционного суда в США вынесли решение о том, что иск в отношении IBM и Red Hat не имеет оснований, а срок для дальнейших юридических манёвров истёк, сообщает The Register. История началась ещё в 1998 году, когда в IBM пришли к выводу, что миру достаточно одной версии ОС UNIX, способной работать на разных архитектурах процессоров. Для этого компания совместно с Santa Cruz Operation (SCO), выпускавшей версию UNIX на архитектуре x86, Intel и Sequent заключили соглашение о реализации т.н. Project Monterey, который конкурировать с Linux не смог. Поэтому IBM решила перенести в Linux часть кода, созданного в процессе реализации Project Monterey, после чего SCO и её юридические преемники заявили, что код Linux в некоторой степени принадлежит им, как и, отчасти, права на операционную систему. В 2021 году TSG Group, представлявшая интересы части некогда причастных к SCO структур и лиц, заключила с IBM мировое соглашение на $14,25 млн. Такая сумма свидетельствует, скорее, об отсутствии сильных доказательств SCO, чем об успехе инициаторов тяжб. Ещё одна преемница — Xinuos подала новый иск, требуя привлечь IBM к ответственности, поскольку та якобы использовала не принадлежащий ей код для Linux, и знала об этом — у IBM была лишь неэксклюзивная лицензия на его использование. Xinuos утверждала, что передав код Project Monterey в Linux, IBM нарушила условия лицензирования. 
Источник изображения: ZBRA Marketing/unsplash.com Xinuos представила соответствующие аргументы в окружном суде США по Южному округу Нью-Йорка, но так и не сумела убедить судей в том, что IBM и Red Hat вообще должны нести перед ней ответственность. Первоначально иск отклонили ещё в 2025 году, поскольку Xinuos ещё тогда не смогла доказать, что имеет право быть истцом в этом деле. После подачи апелляции Апелляционный суд США второго округа решил, что решение окружного суда не подлежит пересмотру. Суд посчитал, что представленные документы не позволяют вновь рассматривать вопрос по исходному решению, касающемуся Project Monterey — слишком поздно. Кроме того, истец пытался представить дело, как спор о лицензировании, тогда как фактически речь шла об установлении права собственности, которого у Xinuos, вероятно, нет вообще. Xinuos не намерена сдаваться — компания намерена ходатайствовать о рассмотрении дела полным составом Апелляционного суда. Вероятно, этого никогда не случится, поскольку такое происходит крайне редко и если суд обнаружит существенные ошибки или важные юридические упущения, которые оправдывали бы повторное рассмотрение дел. Данный окружной апелляционный суд соглашался на пересмотры дел в 0,03 % случаев. Другими словами, возвращение «зомби-иска» к жизни крайне маловероятно. |
|

