
Материалы по тегу: информационная безопасность
|
22.10.2026 [17:32], Андрей Крупин
Релиз «Кибер Бэкап» 19: интеграция с VMmanager, RuPost, Zabbix, расширенная поддержка PostgreSQL и многое другоеКомпания «Киберпротект» сообщила о выпуске новой версии программного комплекса «Кибер Бэкап» 19, предназначенного для резервного копирования IT-систем любой сложности. В обновлённом релизе продукта существенно расширены возможности защиты данных в СУБД на основе PostgreSQL. К существующим механизмам резервного копирования добавлены новые технологии, ускоряющие работу с данными и расширяющие сценарии восстановления. Важным изменением стала интеграция с библиотекой libpgprobackup (результат совместной работы с Postgres Professional). Теперь администраторы могут выбирать между ней и фирменным многопоточным механизмом файлового бэкапа. Добавлена поддержка инструмента walsummary (сводка изменений WAL-журналов), что ускоряет инкрементные бэкапы и восстановление на нужный момент времени. Также реализована поддержка кластеров высокой доступности Patroni и отечественной СУБД Jatoba с многопоточным резервированием для сокращения окна бэкапа. 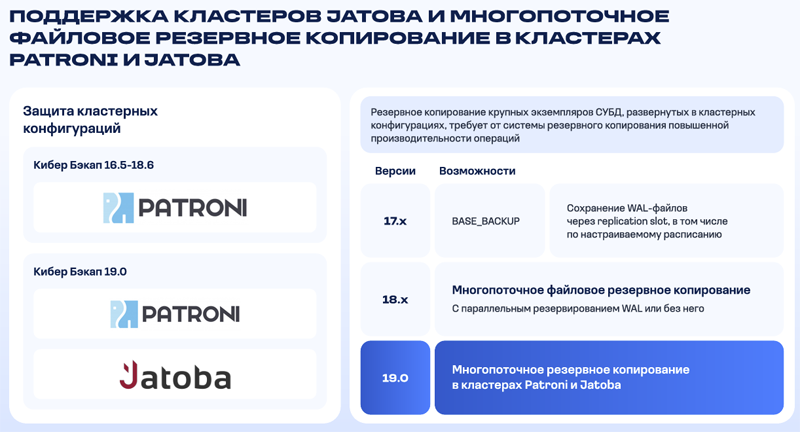
Источник изображений: «Киберпротект» / cyberprotect.ru Существенное развитие получили инструменты защиты виртуальных сред. Появилась нативная поддержка отечественной платформы управления виртуальной инфраструктурой VMmanager. Резервное копирование теперь выполняется на уровне гипервизора без установки агентов в гостевые ОС. Также реализована миграция V2V. Сетевой трафик при работе с VMware снижен более чем в 2,5 раза, а для остальных платформ (кроме Hyper-V) — более чем в 10 раз благодаря новому алгоритму сжатия. 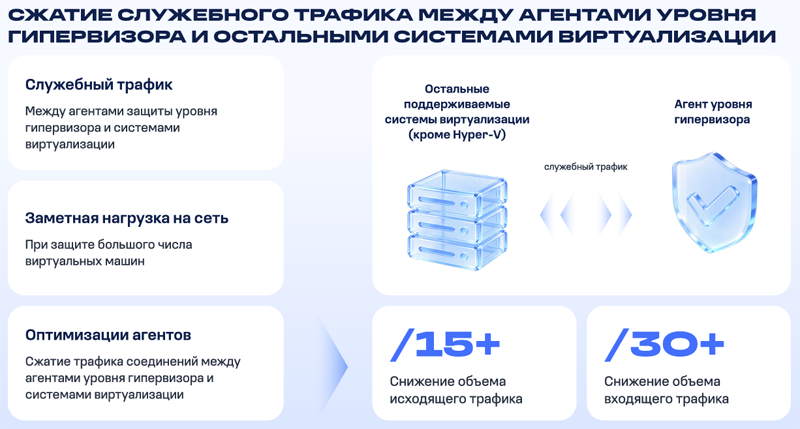 Доработкам подверглась защита корпоративной почты. «Кибер Бэкап» 19-й версии реализована глубокая интеграция с отечественной почтовой системой RuPost: поддерживается полное и инкрементное копирование ящиков, писем и календарей с возможностью восстановления на Linux-серверы. Также значительно улучшена масштабируемость для среды VK WorkSpace — теперь один сервер управления поддерживает до 85 000 почтовых ящиков. 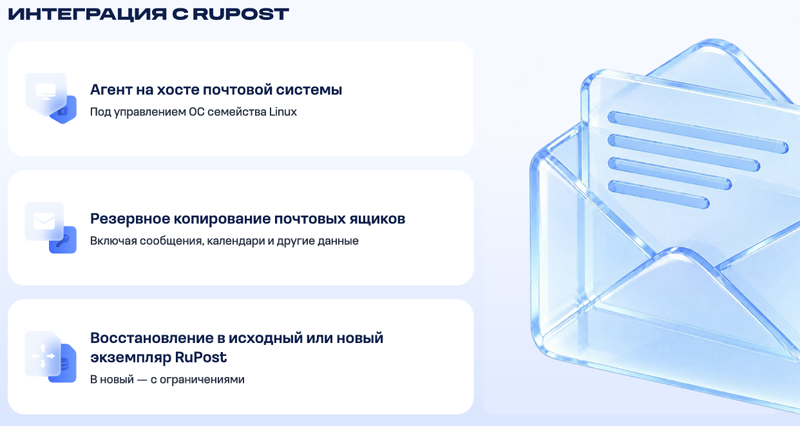 В числе прочего был полностью обновлён движок уведомлений, рассчитанный на высокие нагрузки в инфраструктурах с десятками тысяч защищаемых объектов. Появилась возможность отправлять служебные оповещения в мессенджер «Макс». Для централизованного мониторинга реализована передача метрик и логов в Zabbix (в комплекте поставляется готовый шаблон контрольной панели). Для защиты от вирусов-вымогателей добавлена интеграция с решением AMT InfoDiode — благодаря технологии однонаправленной передачи данных оно позволяет на физическом уровне изолировать резервные копии от основной сети, полностью исключая возможность их изменения или удаления даже в случае компрометации контура. 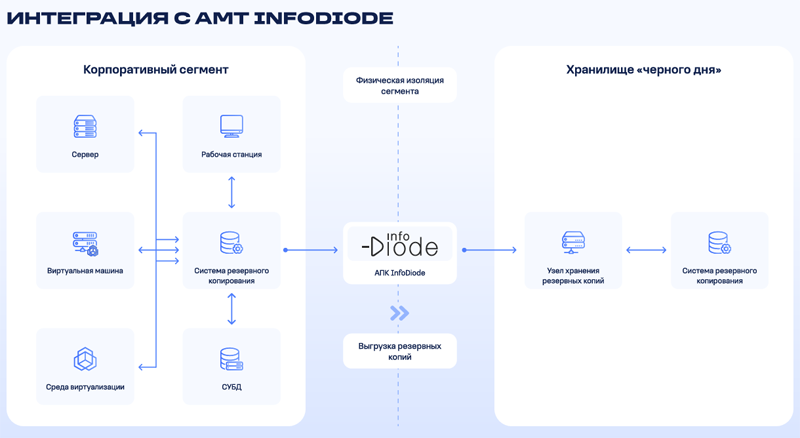 Отдельное внимание разработчиками было уделено изменениям в лицензировании продукта: текстовые лицензионные ключи заменены на лицензионные файлы, защищённые цифровой подписью «Киберпротекта». Лицензионные файлы активируются путём привязки лицензий к инсталляции сервера управления, что исключает возможность их использования на других инсталляциях. Кроме того, с релизом «Кибер Бэкап» 19 были исправлены ошибки и недоработки в коде программного решения. С полным списком изменений и улучшений можно ознакомиться в разделе «Что нового» прилагаемой к продукту документации. Система резервного копирования и восстановления данных «Кибер Бэкап» зарегистрирована в реестре российского ПО Минцифры России и может использоваться организациями для реализации стратегии технологической независимости от импортных решений.
22.10.2026 [15:07], Павел Котов
Red Hat и NVIDIA расширили партнёрство для обеспечения безопасности ИИ-агентовRed Hat объявила о расширении сотрудничества с NVIDIA. Цель партнёрства — обеспечить клиентам безопасность ИИ-агентов, контроль доступа к ИИ-моделям и развёртывание рабочих нагрузок на инфраструктуре Vera Rubin, пишет SiliconANGLE. В центре внимания — решение Red Hat AI Factory with NVIDIA, которое объединяет средства управления средой выполнения агентов, ПО для инференса моделей и аппаратную поддержку в гибридных облачных средах. Red Hat работает над интеграцией эталонной архитектуры NVIDIA OpenShell в свои ИИ-платформы как встроенной функциональности. Предложенный подход к безопасности направлен на устранение двух основных рисков: выхода ИИ-агентов за пределы установленных для них границ, а также их компрометации злоумышленниками — например, посредством внедрения вредоносных запросов или атак на цепочку поставок. Компании стремятся вынести механизмы контроля безопасности за пределы ИИ-агентов, а в ряде случаев и за пределы ОС на хосте. OpenShell выступает в качестве песочницы — изолированной среды выполнения для ИИ-агентов. На более низком уровне работает система безопасности NVIDIA Sentry на базе DPU BlueField; для мониторинга рабочих нагрузок используется ПО DOCA Argus на отдельном устройстве. Argus анализирует определённые структуры памяти хоста, определяя, какие процессы запущены, с какими файлами производится работа, и какие используются сетевые соединения. При обнаружении угрозы система безопасности может инициировать применение политик BlueField, которые изолируют скомпрометированную рабочую нагрузку. 
Источник изображения: NVIDIA Эта архитектура опирается на реализованную в Red Hat OpenShift 4.22 поддержку платформы BlueField-3. Она позволяет отделить рабочие нагрузки ИИ на CPU серверов от сетевых функций и сервисов безопасности, работающих на Arm-процессорах модулей BlueField. Таким образом, если злоумышленник скомпрометирует хост, элементы управления инфраструктурой останутся защищёнными. Sentry может изолировать скомпрометированный ИИ-агент за считанные миллисекунды. Перенос функций мониторинга и управления сетью на DPU снижает нагрузку на основные процессоры сервера, высвобождая ресурсы для выполнения ИИ-задач. Партнёрство также связано с вопросами инфраструктуры моделей, необходимых агентам для принятия решения и выполнения действий. Эталонный проект включает средства контроля доступа в рамках схемы «модель как услуга» (Model-as-a-Service) и ИИ-шлюз с технологиями инференса, такими как vLLM, llm-d, NVIDIA Dynamo и микросервисы NVIDIA NIM. Основанное на NVIDIA Inference Hub решение поддерживает самостоятельный выбор моделей пользователями, возможности задавать политики доступа, ограничивать частоту запросов и разграничивать возможности по подписке. Функции управления доступом и выполнения моделей разделены — это даёт клиентам возможность контролировать квоты, распределять затраты и поддерживать производительность в гибридных средах. Компании объявили о совместной поддержке моделей NVIDIA Nemotron, в том числе Nemotron 3.5 Super VL, в среде инференса и обслуживания vLLM. В Red Hat отметили механизмы квантования и спекулятивного декодирования, позволяющие снижать задержку при запуске моделей без потери точности. Версия Red Hat Enterprise Linux for NVIDIA теперь поддерживает процессоры Vera и готова к работе с платформой Vera Rubin. Партнёры стремятся обеспечить совместимость ОС и платформы к моменту выхода нового оборудования. В RHEL for NVIDIA 26.03 для поддержки новой платформы внесены изменения в набор базовых пакетов; при этом сохранены стандартное пользовательское окружение и средства безопасности, включая Security-Enhanced Linux. Когда поддержка оборудования будет включена в основное ядро Linux, клиенты смогут перейти на стандартную версию RHEL без переустановки системы. Сценарии использования, эталонные решения и функции работы с агентами доступны у партнёров, в том числе Cisco, Dell и Lenovo; продолжается работа по нативной интеграции OpenShell. Ранее процессор NVIDIA Vera продемонстрировал превосходство над чипами Intel и AMD. Компания передала в OCP спецификации стоек Vera Rubin и вычислительных узлов в рамках открытой архитектуры MGХ. В инфраструктуре Google Cloud инстансы на базе Vera Rubin NVL72 заработают в ноябре.
20.10.2026 [12:30], Руслан Авдеев
Глава Кемеровской области предложил разместить ЦОД в отработанных угольных карьерахГлава Кемеровской области Илья Середюк выступил с предложением разместить инфраструктуру ЦОД в отработанных угольных карьерах. По его словам, это окажет поддержку угольной отрасли позволит повысить защищённость ЦОД, сообщает «Интерфакс». Соответствующее заявление губернатор Кузбасса сделал в ходе сессии «Российской энергетической недели», проходившей в Москве 15−17 октября. По словам Середюка «дата-центры могут размещаться в отработанных разрезах, в карьерах наших угольных предприятий, которые сегодня угольщики должны рекультивировать, должны засыпать, облагораживать...». Губернатор рассказал, что фактически речь идёт о яме порядка 300 метров глубиной. Если разместить в ней инфраструктур дата-центра или майнинговые мощности, капитальные затраты на строительство подобных объектов будут минимальными. Поскольку рекультивация в случае строительства новых ЦОД не понадобится, высвободившиеся деньги можно будет потратить на создание «новой экономики». Как заявил Середюк, предложения направлены на «поиск крупных амбициозных, инфраструктурных, но абсолютно понятных в техническом исполнении проектов, которые помогут спасти и даже нарастить инвестиционный потенциал угольной отрасли». 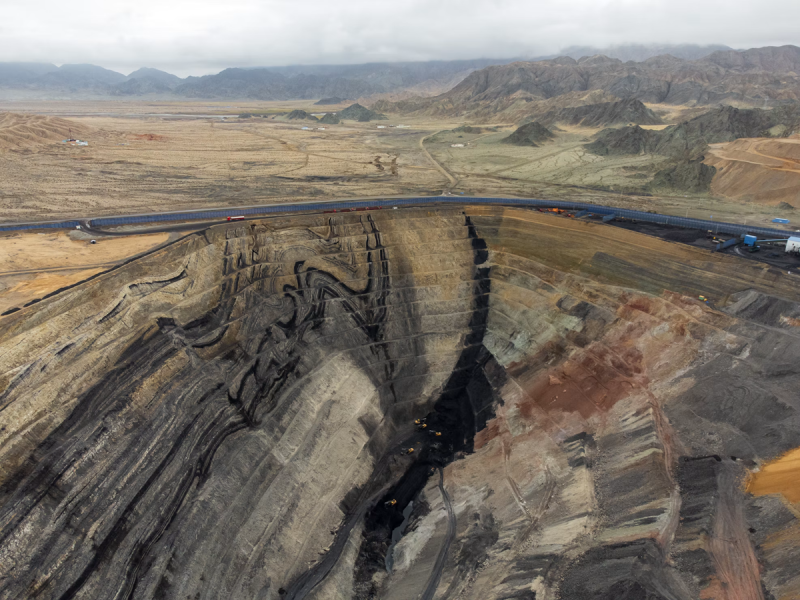
Источник изображения: ダモ リ/unsplash.com Губернатор полагает, что в отработанном карьере можно фактически разместить монолитный дом высотой в 10 и более этажей, воду в карьерах и подземные реки можно использовать для охлаждения оборудования. Это позволит сократить как операционные, так и капитальные расходы на них. На завершающем этапе достаточно будет добавить кровлю, провести озеленение, построить парк и дата-центр на месте карьера будет «закрыт». По словам губернатора, важным преимуществом размещения ЦОД под землёй станет «высокая степень защищённости объекта от внешних воздействий». Действительно, это особенно важно на фоне продолжающихся атак на инфраструктуру ЦОД в России. В последние дни на территории России атакованы ЦОД «Яндекса» в Сасово Рязанской области, в Калуге и во Владимире, работа дата-центров и сервисов «Яндекса» и клиентов была нарушена. 14 октября появились данные об атаке на ЦОД Сбербанка, а 18 октября пресс-служба VK сообщила об атаке на ЦОД в Ленинградской области. Минцифры совместно с Минобороны РФ занялись обсуждением мер защиты от подобных инцидентов. По словам главы Минцифры,«решается вопрос прикрытия этих объектов». Также на днях заместитель президента–председателя правления ПАО «Ростелеком» Валерий Ермаков заявил, что России нужны «ЦОД судного дня», позволяющие быстро восстановиться провайдерам различных российских сервисов в сложившихся условиях.
19.10.2026 [14:52], Андрей Крупин
«РТК-ЦОД» подтвердил готовность «Облака КИИ» к размещению информационных систем 1 класса защищённостиСервис-провайдер «РТК-ЦОД» (дочерняя компания «Ростелекома», предоставляющая услуги дата-центров и облачных услуг) сообщил об аттестации инфраструктуры «Облака КИИ» по требованиям приказа ФСТЭК России №117. Полученный документ подтверждает, что облачная платформа готова к размещению государственных информационных систем максимального 1 класса защищённости (К1). Аттестация «Облака КИИ» была проведена в рамках нового регулирования: приказ ФСТЭК России №117, вступивший в силу 1 марта 2026 года, сменил приказ №17, определявший требования к защите информации в государственных информационных системах (ГИС) с 2013 года. Новый документ существенно расширил периметр регулирования: под требования к защите информации теперь подпадают не только ГИС, но и информационные системы государственных органов и учреждений, унитарных предприятий, организаций, взаимодействующих с госсектором, а также муниципальные информационные системы. 
Источник изображения: «Ростелеком» / cloud.rt.ru Приказ №117 обязывает операторов обеспечивать непрерывный мониторинг и оценку защищённости данных с регулярной отчётностью перед Федеральной службой по техническому и экспортному контролю. «Облако КИИ» подтвердило готовность выполнять эти процедуры. Кроме того, прохождение аттестации свидетельствует, что в «Облаке КИИ» выстроены и постоянно совершенствуются процессы управления защитой информации, а также отработаны механизмы устранения уязвимостей в установленные приказом сроки. «Облако КИИ» представляет собой мультитенантное защищённое облако, построенное на отечественных программных и аппаратных решениях. Платформа имеет аттестаты соответствия требованиям безопасности, подтверждающие возможность размещать объекты КИИ до второй категории значимости, ГИС до 1 класса защищённости и информационные системы персональных данных до первого уровня защищённости включительно. «Облако КИИ» обладает сертификатом PCI DSS (стандарт безопасности данных платёжных карт) и соответствует ГОСТ 57580 (регулирует защиту информации при проведении банковских и финансовых операций).
16.10.2026 [13:45], Сергей Карасёв
Curator запустил в своем облаке решение Curator.Identity для управления безопасным доступом и аутентификациейПровайдер решений в области кибербезопасности и доставки контента Curator представил систему управления безопасным доступом (IdP) Curator.Identity. Решение разработано совместно с российским разработчиком систем аутентификации и управления доступом Avanpost и встроено в облачную экосистему Curator. Клиенты могут управлять DDoS-защитой, безопасностью веб-приложений, поиском уязвимостей и защищённым доступом к корпоративным системам в едином личном кабинете. Curator.Identity позволяет компаниям-клиентам облачной экосистемы Curator быстро запускать многофакторную аутентификацию (MFA) и единый вход (SSO), усиливать контроль устройств и пользовательских сессий, а также последовательно выстраивать архитектуру защищённого доступа — от базовой MFA до зрелых сценариев Zero Trust. Решение защищает доступ к веб-приложениям, VPN, корпоративным порталам, инфраструктурным сервисам, а также desktop- и legacy-приложениям. Централизованные политики аутентификации и доступа помогают снизить риски компрометации учётных записей, кражи пользовательских сессий и несанкционированного доступа к критически важным системам. 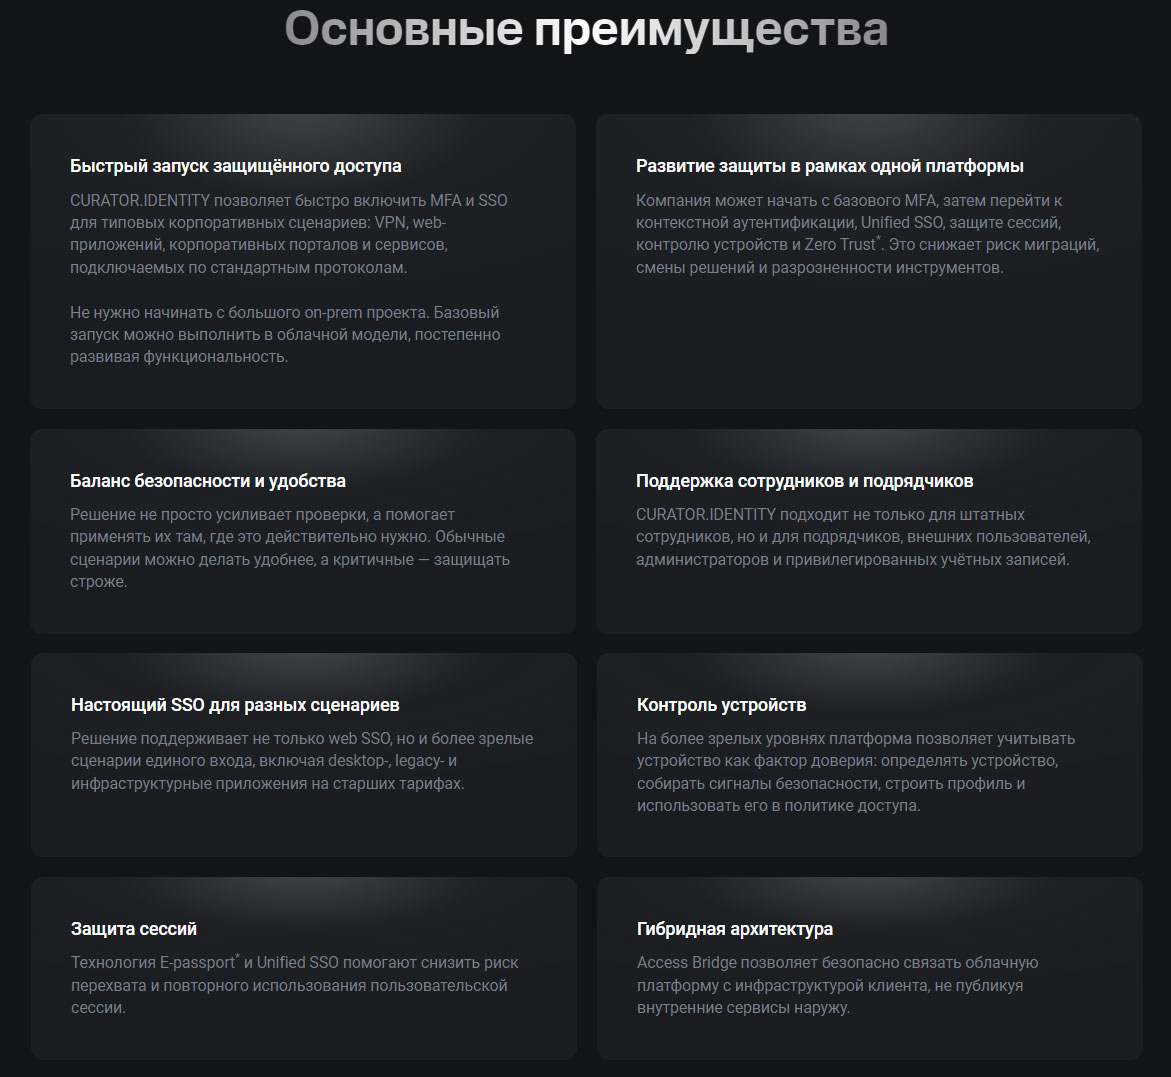
Источник изображения: Curator Современные атаки всё чаще начинаются не с классического взлома внешнего периметра: украденные логины и пароли, скомпрометированные токены, cookie или перехваченные сессии позволяют злоумышленнику получить доступ к системам под видом легитимного пользователя. В результате даже компании с выстроенной сетевой защитой, WAF и мониторингом остаются уязвимы: злоумышленник может войти в систему как обычный сотрудник, подрядчик или администратор. Curator.Identity закрывает подобный риск за счёт централизованного управления доступом, усиленной аутентификации, единого входа, контроля сессий и учёта контекста входа — пользователя, группы, IP-адреса, устройства и сценария доступа. Решение Curator.Identity работает по модели облачного SaaS: оно подключается из облака Curator и не требует развёртывания отдельной инфраструктуры на стороне клиента. Для безопасного подключения внутренних систем может использоваться компонент Access Bridge, который связывает облачную платформу с инфраструктурой клиента без публикации внутренних сервисов в интернете. Curator.Identity поддерживает стандартные протоколы и сценарии интеграции с корпоративной инфраструктурой, включая OpenID Connect, SAML, RADIUS и LDAP, а также работу с ADFS и Keycloak. «Объединение экспертизы Avanpost в управлении доступом и аутентификации с облачной инфраструктурой Curator даёт клиентам возможность запустить MFA и SSO без тяжёлого on-premise проекта и постепенно двигаться к модели Zero Trust. Для бизнеса это означает более быстрый результат и меньшую нагрузку на ИТ-команду», — отмечает Алина Куракина, генеральный директор Avanpost. «Периметр перестал быть единственной точкой входа для атакующих. Даже хорошо защищённая инфраструктура остаётся уязвимой, если злоумышленник получает возможность войти в неё с легитимной учётной записью. Партнёрство с Avanpost расширяет наш подход к обеспечению безопасности: наши клиенты получают не только защиту от DDoS-атак и уязвимостей на периметре, но и контроль над тем, кто и как получает доступ к их корпоративным системам», — комментирует Дмитрий Ткачёв, генеральный директор Curator.
15.10.2026 [18:20], Руслан Авдеев
МВФ: ИИ-пузырь может лопнуть, попутно нанеся огромный ущерб всей мировой экономикеМеждународный валютный фонд (IMF) предупредил о рисках, связанных с возможным схлопыванием ИИ-пузыря, вызванного огромными финансовыми вливаниями. Последствия, как ожидается, могут распространиться далеко за пределы технологического сектора, сообщает The Register. В новейшем докладе Global Financial Stability Report, опубликованном на днях, МВФ предупредил, что финансовые рынки всё более уязвимы к возможной коррекции, драйвером которой выступает развитие ИИ. Особенно это вероятно, если колоссальные инвестиции в отрасль не принесут ожидаемой инвесторами финансовой отдачи. Инвестиции в ИИ обеспечивают экономический рост и активность на финансовых рынках, но МВФ опасается, что вместо бума рынки ожидает спад, если обещанная прибыль не появится. Техногиганты привлекают взаймы миллиарды долларов, а инвесторы вливают деньги в очень небольшую группу компаний. Если случится массовая распродажа акций, последствия ощутят далеко за пределами довольно узкой рыночной ниши. Также МВФ обеспокоен схемой кругового финансирования, в которой ИИ-компании выступают инвесторами, кредиторами и клиентами друг друга. Хотя это стимулирует развитие рынка, в случае финансовых проблем одного из игроков пострадать могут многочисленные компании. В Jeffries тоже предупредили, что масштабные траты на ИИ в США могут вызвать «масштабное уничтожение капитала» (massive capital destruction), а дополнительную угрозу представляют китайские игроки, предлагающие дешёвые модели с открытым исходным кодом. 
Источник изображения: Rudolf-Peter Bakker/unsplash.com Похожие прогнозы давал и Банк международных расчётов (BIS), который предупредил в июне, что ИИ-бум похож на финансовые пузыри прошлого. Значительная часть инвестиций приходится на небольшое число технологических компаний, и если доверие инвесторов к отрасли будет утеряно, это может вызвать потрясения на мировых финансовых рынках. Финансовой стабильности, по прогнозам МВФ, угрожает не только риск обвала рынков, но и рост доходности государственных облигаций (это увеличивает стоимость заимствований) и кибератаки, способные парализовать работу финансовых сервисов. При этом банки всё сильнее зависят от группы облачных провайдеров и поставщиков ПО, поэтому сбой даже одной компании может сказаться сразу на нескольких финансовых структурах. Готовиться к новым угрозам следует и поставщикам ПО. По статистике МВФ, более 70 % уязвимостей, отслеженных в 2026 году и уже использованных злоумышленниками, эксплуатировались либо в день обнародования, либо ещё раньше, поэтому у специалистов по информационной безопасности всё меньше времени для реагирования на угрозы. ИИ может усугубить проблему, поскольку всё более совершенные ИИ-модели дают киберпреступникам всё более мощные инструменты, потенциально упрощая поиск уязвимостей и их использование для атак. Впрочем, МВФ не предрекает скорого финансового коллапса, утверждая, что глобальные финансовые рынки остаются устойчивыми, а стресс-тесты демонстрируют готовность банковской системы выдержать даже серьёзный экономический спад — хотя слабые финансовые структуры могут пострадать больше других. Тем не менее, организация призывает регуляторов более внимательно контролировать избыточные займы, концентрацию инвестиций и следить за устойчивостью к кибератакам во избежание масштабного кризиса. Не так давно Bain & Company также опубликовала доклад, согласно которому ИИ-индустрии необходимо $6 трлн ежегодной выручки к 2031 году, чтобы обеспечить финансирование ИИ-инфраструктуры для удовлетворения ожидаемого спроса. Если отрасль не представит новые продукты и сценарии использования ИИ, ожидается дефицит выручки.
15.10.2026 [16:55], Павел Котов
Представлен Microsoft Defender для настольного LinuxMicrosoft представила новый вариант системы защиты Defender для систем Linux — он предназначен для настольных компьютеров. Ранее версия под Linux была ориентирована на серверы. Defender обеспечивает защиту по нескольким направлениям. Антивирусная защита производит поиск вредоносного ПО и блокирует опасные действия — система обнаружения и реагирования на конечных устройствах (EDR) помогает выявлять атаки, даже если они не похожи на обычное заражение. Механизм управления уязвимостями Defender предполагает составление перечня устройств и поиск проблем в их безопасности. При обнаружении подозрительной активности специалисты могут производить поиск связанных событий, подключиться к устройству для расследования и изолировать его от сети. 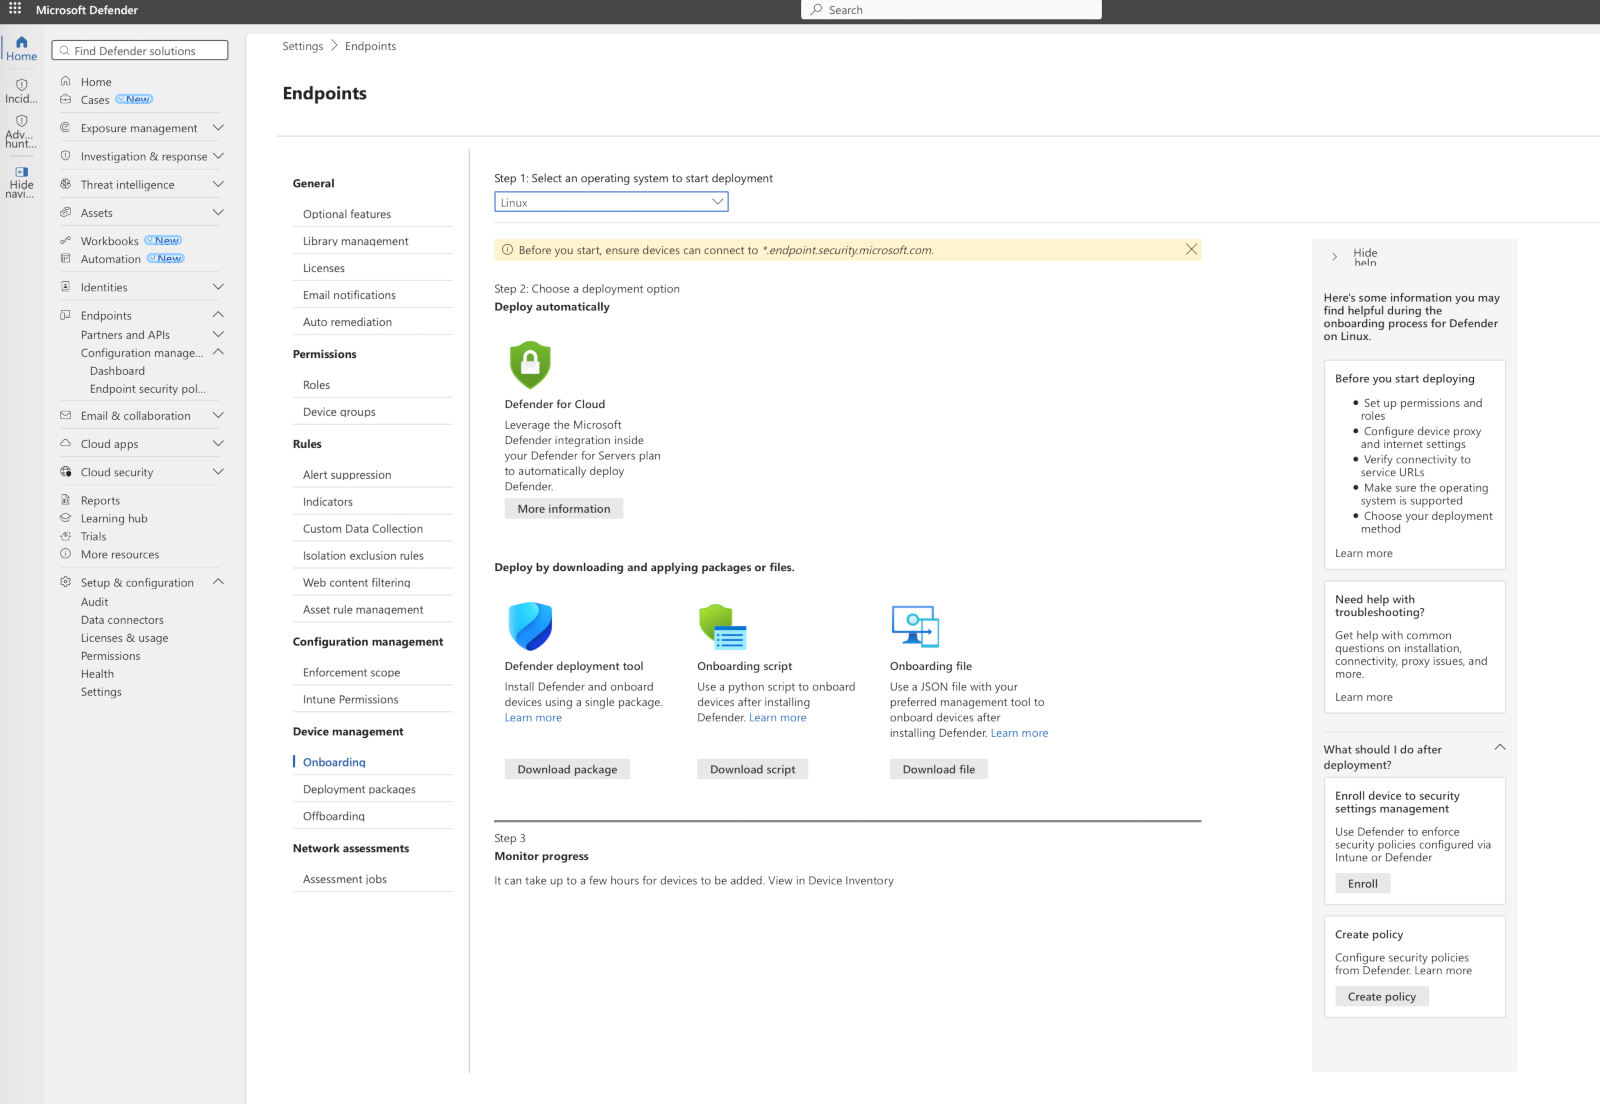
Источник изображения: Microsoft Основное преимущество системы — единый порядок работы. Если компания уже использует Microsoft Defender для защиты серверов с Linux, осваивать отдельный продукт для ПК не требуется. Здесь используются тот же агент, те же способы установки и общая среда управления. Defender автоматически определяет, является ли компьютер сервером или рабочей станцией — компьютер отображается в соответствующей категории оборудования. Устройства в ЦОД, в облаке и у отдельных сотрудников отображаются в одном месте. Для настольных компьютеров подходят те же дистрибутивы, что и в серверной версии Defender: RHEL, CentOS, Ubuntu, Debian, SLES, Fedora и Oracle Linux. Графическая среда значения не имеет — при соблюдении требований к дистрибутиву и ядру это могут быть GNOME, KDE или другая оболочка. Подчёркивается, что это не бесплатный антивирус для Linux, а платная корпоративная система — требуются лицензии Microsoft Defender for Endpoint Plan 2, Microsoft 365 E5 или E7.
15.10.2026 [13:53], Сергей Карасёв
Модули безопасности Axiado войдут в состав серверной платформы Arm AGIКомпании Axiado и Arm объявили о заключении соглашения о сотрудничестве. Речь идёт об интеграции модулей управления и безопасности Axiado DC-SCM (Data Center Secure Control Module) в серверную платформу Arm AGI. Отмечается, что для серверных ИИ-систем следующего поколения требуется качественно новый подход к управлению и защите. Критически важными становятся функции RoT (Root of Trust), находящиеся на более низком уровне, чем CPU. Это нужно для обеспечения непрерывной работы и эффективного управления IT-инфраструктурой, а также для предотвращения атак на встроенное ПО, цепочки поставок и среду выполнения. Модуль Axiado DC-SCM построен на базе специализированного чипа TCU (Trusted Control/Compute Unit). Он объединяет функции контроллера BMC, аппаратной защиты и ИИ-ускорения для выявления угроз в реальном времени. Это обеспечивает безопасность, оперативный контроль и управление платформой с самой первой инструкции после включении питания. 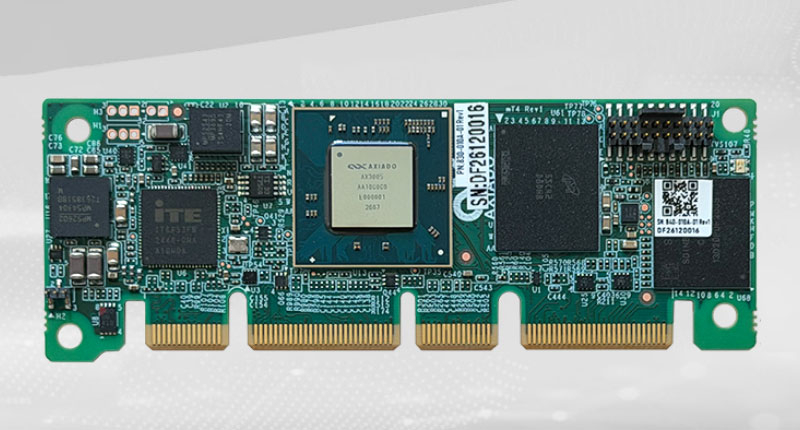
Источник изображения: Axiado Интеграция Axiado DC-SCM и Arm AGI основана на отраслевых стандартах и протоколах, таких как OpenBMC, OCP DC-SCM и DC-SCI, а также Redfish. Ожидается, что сотрудничество Axiado и Arm поможет клиентам в создании безопасных и масштабируемых инфраструктур, ориентированных на задачи ИИ.
13.10.2026 [18:11], Павел Котов
Curator: количество DDoS-атак с начала года выросло на 140,7 %, а терабитными атаками уже не удивитьС января по сентябрь 2026 года число DDoS-атак увеличилось на 140,7 % год к году, гласят данные поставщика решений в сфере кибербезопасности и доставки контента Curator. Двадцатикратно выросло число атак интенсивностью более 1 Тбит/с: за первые девять месяцев таких не было ни одной, за аналогичный период 2025 года — только одна, а в 2026 году — уже 20. Активнее всего увеличилось число атак на финансовый сектор — за первые девять месяцев 2026 года он принял на себя 41,7 % таких инцидентов; годом ранее их доля составляла 24,4 %. Вторым по величине оказался сегмент «ИТ и Телеком» — он отметился ростом с 14,4 % до 21,7 %; в сегменте электронной коммерции за год зафиксировано снижение доли с 23,4 % до 12,8 %. Наибольшую динамику показали банки — количество DDoS-атаки на них подскочило в 7,4 раза в годовом исчислении. 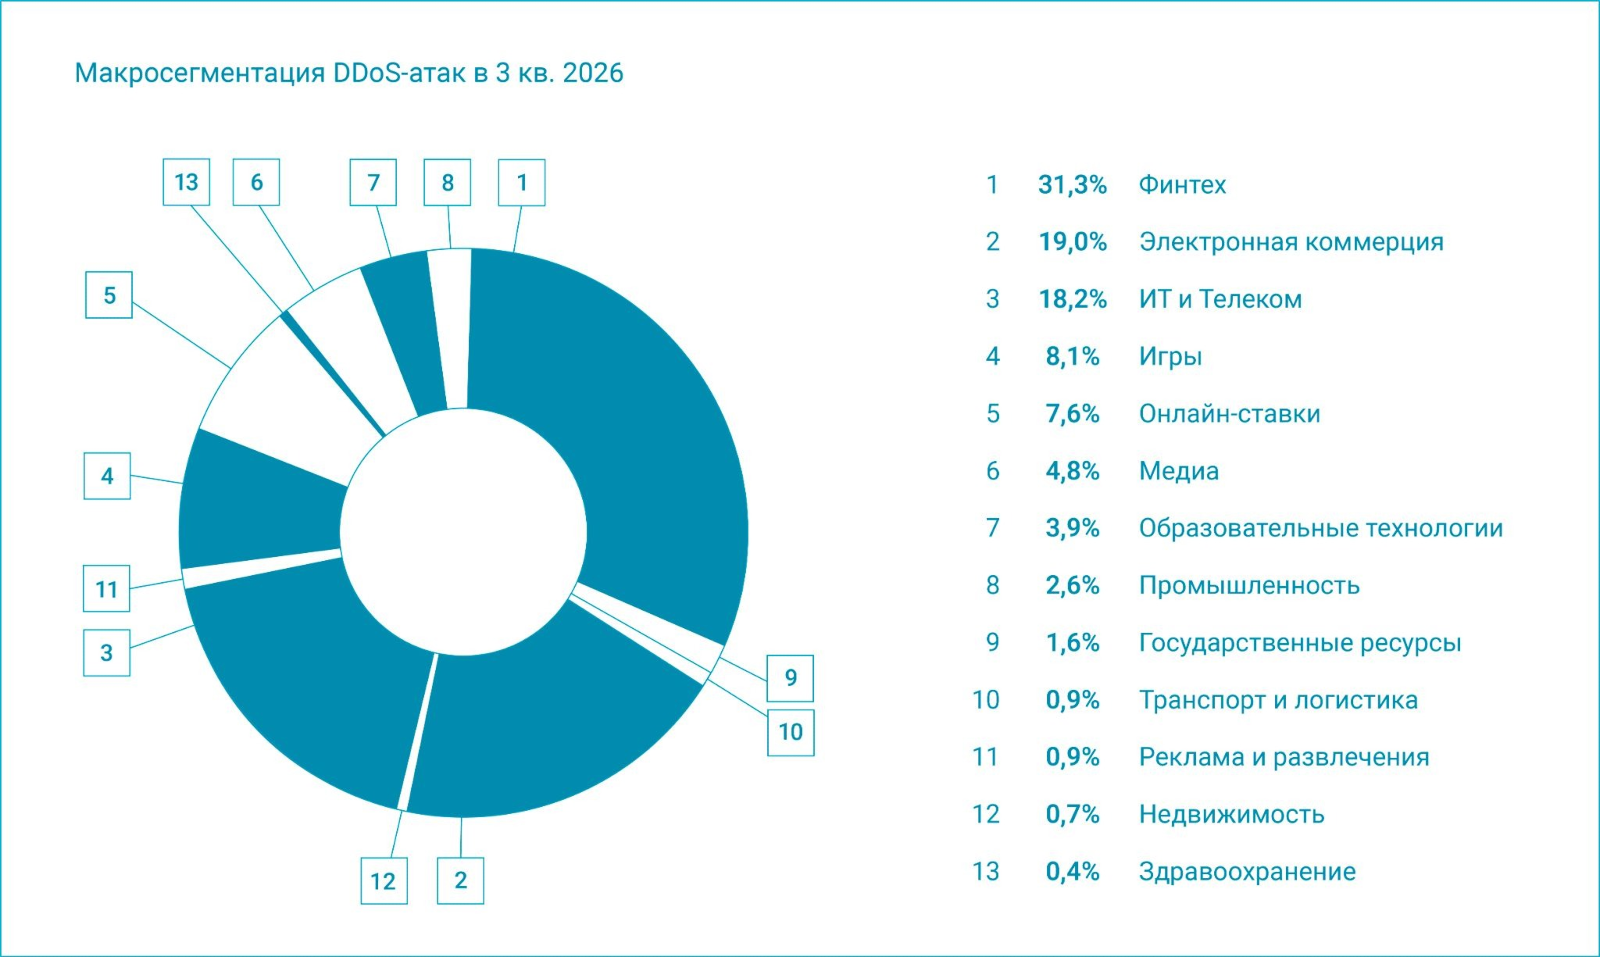
Источник изображения: Curator Резко выросла максимальная продолжительность DDoS-атак. Во II квартале самая долгая из них длилась 79,9 часа, а уже в III квартале была зафиксирована атака продолжительностью 200 часов — её целью была организация из банковского сектора. Для сравнения, самая продолжительная в 2025 году длилась 119,2 часа, то есть почти вдвое меньше. Средняя DDoS-атака при этом сократилась с 2764 до 1571 секунды; медианная — со 150 до 120 секунд. В III 2026 года до 6,8 % снизилась доля мультивекторных атак — кварталом ранее она была 11,7 %, а годом ранее — 8,0 %. Доля атак, сочетающих L3-L4 и L7, осталась при этом достаточно высокой, составив 4,1 % от всех инцидентов. 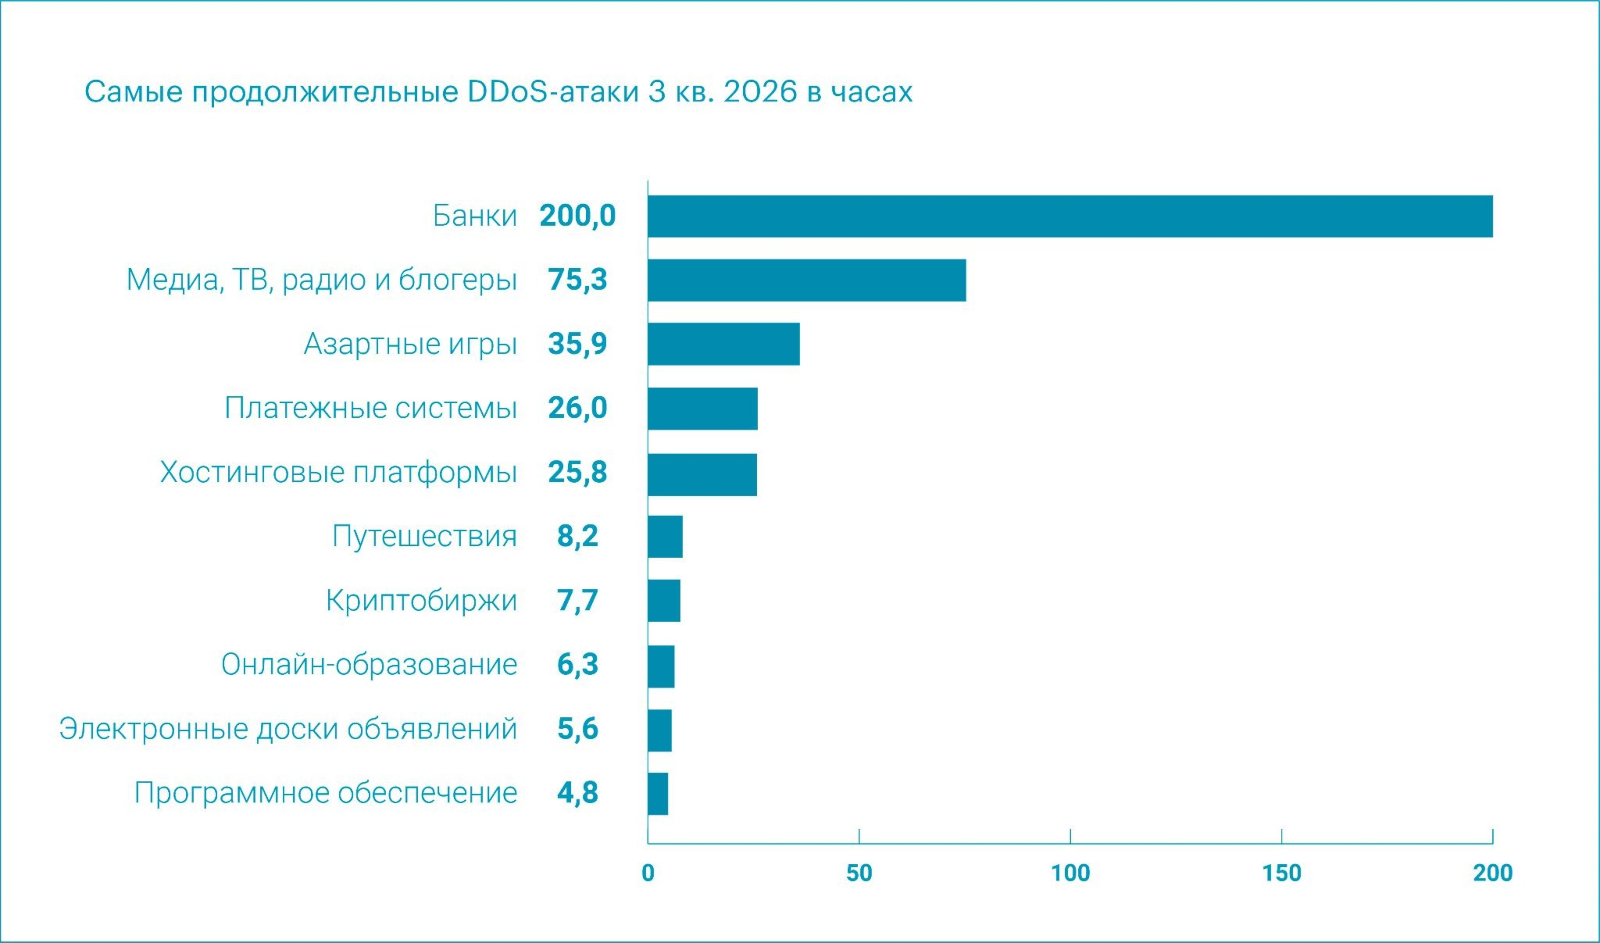
Источник изображения: Curator «После относительно стабильного 2025 года мы видим резкое изменение динамики DDoS-атак. За девять месяцев их число выросло более чем в два раза, а атаки интенсивностью свыше 1 Тбит/с из единичных случаев превращаются в регулярно наблюдаемое явление. Особенно выросло давление на финансовый сектор. Для бизнеса это означает, что ориентироваться при планировании защиты только на средние показатели прошлых лет уже недостаточно — инфраструктура должна выдерживать и резкие пики интенсивности, и продолжительные нагрузки», — заявил гендиректор Curator Дмитрий Ткачёв. О резко выросшем числе DDoS-атак интенсивностью более 1 Тбит/с компания сообщила в апреле. Ей также удалось нейтрализовать атаку в 2 Тбит/с и кампанию, целью которой была площадка цифровых товаров YooMarket.
12.10.2026 [11:00], Сергей Карасёв
РТК-ЦОД и ИИТ подключили платформу ЦФА Токеон к ЕСИА через TrustGateРТК-ЦОД совместно с «Инфотекс Интернет Траст» (ИИТ) подключили платформу цифровых финансовых активов Токеон (входит в группу ПСБ) к Единой системе идентификации и аутентификации (ЕСИА), развернув для проекта отказоустойчивую ИТ-инфраструктуру и защищённый шлюз для взаимодействия с государственными информационными системами. В результате время регистрации и верификации новых пользователей Токеона сократилось до нескольких секунд. Платформа Токеон (входит в группу ПСБ) — один из ведущих российских операторов информационных систем в сфере цифровых финансовых активов. Перед командой платформы стояла задача расширить её функциональность и обеспечить регистрацию и последующую аутентификацию физических лиц через привычный пользователю сервис, одновременно соблюдая требования 152-ФЗ, внутренние процедуры AML-комплаенса и стандарты информационной безопасности. Для решения этой задачи Токеон выбрал прямую интеграцию с ЕСИА через выделенный защищённый контур на базе программного шлюза TrustGate от ИИТ. Интеграция позволила упростить регистрацию и авторизацию пользователей, а также организовать независимый канал получения верифицированных данных через ЕСИА и СМЭВ. TrustGate обеспечивает безопасный обмен данными с инфраструктурой электронного правительства и включён в методические рекомендации Минцифры по использованию ЕСИА как типовое решение. Продукт имеет класс защиты не ниже КС3, сертификацию ФСБ России и поддерживает протокол OpenID Connect. 
Источник изображения: РТК-ЦОД Инфраструктура сервиса была размещена в сертифицированных дата-центрах и на облачных площадках РТК-ЦОД. Непосредственное внедрение — от получения оборудования до промышленного запуска — заняло два месяца. Работы велись параллельно: разработчики Токеона занимались интеграцией платформы с ЕСИА на основе согласованной документации, а специалисты ИИТ и РТК-ЦОД занимались поставками, монтажом и настройкой промышленного контура. Такой подход позволил совместить подготовку инфраструктуры с разработкой прикладной части и сократить сроки ввода решения в эксплуатацию. Переход на взаимодействие по протоколу СМЭВ 3.0 занял неделю и прошёл без существенного влияния на работу пользователей. В новом сценарии регистрации пользователю Токеона достаточно выбрать вход через Госуслуги, пройти аутентификацию и подтвердить передачу данных. После этого платформа автоматически формирует профиль пользователя на основании сведений, полученных из ЕСИА, без необходимости повторно вводить их вручную. «Раньше проверка сведений, которые пользователь вводил при регистрации, занимала в среднем до одного рабочего дня. Наша задача состояла в том, чтобы получать необходимые данные непосредственно из доверенного источника и максимально сократить ручные процедуры. В результате интеграции с ЕСИА время верификации сократилось до нескольких секунд, при этом решение соответствует установленным требованиям к защите информации, AML-комплаенсу и работе с государственными информационными системами», — рассказал Марат Джексембаев, технический директор платформы Токеон. «Мы предоставили Токеону не просто мощности, а комплексную отказоустойчивую инфраструктуру: размещение в двух дата-центрах и на двух облачных площадках, серверное и сетевое оборудование, а также все необходимые сертифицированные средства защиты информации. Всё это позволяет работать с подтверждёнными данными пользователей через портал Госуслуг и одновременно даёт прямую экономию на стоимости инфраструктуры — клиенту не нужно самостоятельно создавать и обслуживать такой контур», — сообщил Алексей Шувалов, директор клиентского центра РТК-ЦОД. «Проект с платформой Токеон — пример того, как вовлечённая команда клиента, качественная предпроектная работа и поддержка специалистов, хорошо знакомых с регуляторными процедурами, позволяют в сжатые сроки ввести решение в промышленную эксплуатацию. При этом заказчик получает инфраструктуру с высоким уровнем безопасности, соответствующую требованиям законодательства», — отметил Александр Володин, владелец продукта TrustGate в компании ИИТ. |
|

