
Материалы по тегу: ростелеком
|
02.11.2026 [17:22], Сергей Карасёв
«Ростелеком» намерен строить дата-центры под землёй для защиты от БПЛАОператор «Ростелеком», по сообщению газеты «Ведомости», рассматривает возможность строительства подземных дата-центров с повышенным уровнем защиты от внешних угроз, включая атаки беспилотников. В проекте, как ожидается, примет участие «Норникель» — крупнейшая в России и одна из ведущих в мире горнометаллургических компаний. О необходимости создания ЦОД «судного дня» в «Ростелекоме» заявили в середине октября на фоне ударов дронов по объектам «Яндекса», «Сбербанка» и VK. В качестве защитных мер предлагаются децентрализация инфраструктуры дата-центров и создание специализированных площадок под землей. Представитель «Ростелекома» отметил, что максимальный уровень безопасности ЦОД нового типа будет обеспечиваться благодаря трёхуровневой модели защиты. Первый уровень предполагает создание резервного дата-центра для хранения копий данных на случай сбоев в основной ИТ-инфраструктуре. На втором этапе формируется распределённая архитектура, при которой сервисы и вычислительные ресурсы рассредоточены по нескольким географически удалённым локациям. Третий уровень защиты предусматривает строительство заглублённых (подземных) ЦОД, способных противостоять самым серьёзным угрозам, включая атаки БПЛА. 
Источник изображения: unsplash.com / Paul Hanaoka По оценке ведущего консультанта iKS-Consulting Дениса Патрикеева, затраты на строительство заглублённого ЦОД окажутся на 30−40 % больше по сравнению с созданием наземных объектов сопоставимой мощности и надёжности. Связано это с дополнительными затратами на горные работы, гидроизоляцию и системы вентиляции под землёй. Участие «Норникеля» в этой инициативе объясняется наличием горнодобывающих мощностей и инфраструктуры в регионах с климатом, подходящих для размещения подобных объектов. Срок эксплуатации подземного дата-центра оценивается в 15–20 лет, а основными клиентами могут стать государственные структуры и крупные компании, для которых критичны непрерывность работы и доступность сервисов. Подобные объекты уже действуют в России. В частности, провайдер облачных решений RuVDS оперирует дата-центром Rucloud, который находится в бункере в подмосковном Королёве. Защищенное подземное сооружение в советское время применялось в качестве военного объекта — с боевого дежурства оно снято в начале 1990-х годов. Площадка имеет структуру с изолированными отсеками, которые разделены массивными металлическими гермодверями. Нужно также отметить, что проекты подземных дата-центров реализует ряд зарубежных компаний. Так, фирма Bahnhof весной прошлого года сообщила о намерении построить ЦОД в бункере Bunkerberget в Гётеборге (Швеция), который во время Второй мировой войны служил бомбоубежищем. Кроме того, оператор Scandinavian Data Centers (SDC) намерен создать ЦОД с энергохранилищем на месте подземного военного завода в Швеции. Oracle ещё в 2021 году обнародовала планы по развёртыванию подземного облачного региона на глубине 50 м в Израиле. А в Германии в бывшем бункере НАТО в городе Трабен-Трарбах был развёрнут дата-центр, использовавшийся для осуществления нелегальной деятельности.
28.10.2026 [10:42], Андрей Крупин
Представлено отечественное решение для безопасной работы с ИИ — Solar AI FirewallКомпания «Солар» (дочернее предприятие «Ростелекома», работающее в сфере информационной безопасности) выпустила Solar AI Firewall — программный комплекс для безопасного взаимодействия с системами искусственного интеллекта в корпоративной среде. Solar AI Firewall представляет собой шлюз безопасности для работы с внешними и внутренними ИИ-сервисами. Решение помогает контролировать доступ к моделям и проверять передаваемые данные. Система выявляет персональные данные, реквизиты и ключи доступа, а также помогает обнаруживать потенциально опасные инструкции — например, попытки подменить исходные инструкции или обойти ограничения модели. В зависимости от настроек политики шлюз может маскировать чувствительные данные, блокировать запросы или задерживать их обработку до решения специалиста по информационной безопасности. В дополнение к вышеперечисленному Solar AI Firewall проверяет права доступа к ИИ, применяет заданные службой ИБ правила для организации, подразделений, пользователей и приложений, а также позволяет устанавливать лимиты на запросы, токены и бюджет. Программный комплекс поддерживает сценарии работы с корпоративными ИИ-ассистентами и агентами, в том числе использующими RAG — поиск по корпоративным базам знаний с передачей найденного контекста в модель. Шлюз проверяет запросы и передаваемые материалы, а также позволяет ограничивать действия агентов: например, блокировать команды на удаление файлов, если они запрещены политиками безопасности. 
Источник изображения: «Солар» / rt-solar.ru Solar AI Firewall можно развернуть в контуре организации и интегрировать в существующую инфраструктуру несколькими способами. Например, подключить к ИИ-шлюзу в качестве дополнительного защитного слоя или настроить получение копий трафика от NGFW и прокси-серверов по протоколу ICAP. Кроме того, поддерживается работа продукта в режиме копии трафика. Решение взаимодействует с локальными и внешними ИИ-сервисами через OpenAI-совместимый API. Это позволяет интегрировать продукт в существующую инфраструктуру без полной перестройки её архитектуры. В экосистеме «Солара» шлюз может функционировать в связке с SWG-системой Solar webProxy и передавать инциденты в Solar Dozor. Solar webProxy помогает контролировать доступ к веб-ресурсам, а Solar Dozor — выявлять нарушения политик передачи данных. Таким образом клиенты могут контролировать доступ к ИИ-сервисам и снижать риски утечек корпоративных данных. По данным «Солара», за 2025 год объем корпоративной информации, которую сотрудники отправляют в общедоступные ИИ-сервисы, вырос в 30 раз. Кроме того, защищённость платформ на базе искусственного интеллекта становится предметом внимания регуляторов. Приказ ФСТЭК России №117, вступивший в силу 1 марта 2026 года, затрагивает безопасность ИИ в государственных информационных системах.
19.10.2026 [14:52], Андрей Крупин
«РТК-ЦОД» подтвердил готовность «Облака КИИ» к размещению информационных систем 1 класса защищённостиСервис-провайдер «РТК-ЦОД» (дочерняя компания «Ростелекома», предоставляющая услуги дата-центров и облачных услуг) сообщил об аттестации инфраструктуры «Облака КИИ» по требованиям приказа ФСТЭК России №117. Полученный документ подтверждает, что облачная платформа готова к размещению государственных информационных систем максимального 1 класса защищённости (К1). Аттестация «Облака КИИ» была проведена в рамках нового регулирования: приказ ФСТЭК России №117, вступивший в силу 1 марта 2026 года, сменил приказ №17, определявший требования к защите информации в государственных информационных системах (ГИС) с 2013 года. Новый документ существенно расширил периметр регулирования: под требования к защите информации теперь подпадают не только ГИС, но и информационные системы государственных органов и учреждений, унитарных предприятий, организаций, взаимодействующих с госсектором, а также муниципальные информационные системы. 
Источник изображения: «Ростелеком» / cloud.rt.ru Приказ №117 обязывает операторов обеспечивать непрерывный мониторинг и оценку защищённости данных с регулярной отчётностью перед Федеральной службой по техническому и экспортному контролю. «Облако КИИ» подтвердило готовность выполнять эти процедуры. Кроме того, прохождение аттестации свидетельствует, что в «Облаке КИИ» выстроены и постоянно совершенствуются процессы управления защитой информации, а также отработаны механизмы устранения уязвимостей в установленные приказом сроки. «Облако КИИ» представляет собой мультитенантное защищённое облако, построенное на отечественных программных и аппаратных решениях. Платформа имеет аттестаты соответствия требованиям безопасности, подтверждающие возможность размещать объекты КИИ до второй категории значимости, ГИС до 1 класса защищённости и информационные системы персональных данных до первого уровня защищённости включительно. «Облако КИИ» обладает сертификатом PCI DSS (стандарт безопасности данных платёжных карт) и соответствует ГОСТ 57580 (регулирует защиту информации при проведении банковских и финансовых операций).
14.10.2026 [17:59], Владимир Мироненко
В «Ростелекоме» заявили о необходимости создания дата-центров «судного дня»В нынешних условиях для быстрого восстановления сервисов российским компаниям необходимы резервные площадки — ЦОД «судного дня», заявил заместитель президента–председателя правления ПАО «Ростелеком» Валерий Ермаков на форуме РБК Tech. Он отметил, что недавние атаки беспилотников на дата-центры «Яндекса» показали уязвимость централизованной инфраструктуры. «Так называемый ЦОД судного дня — это то, что должно быть, потому что сегодня бэкап — это то, что позволяет любому сегодня провайдеру услуг очень быстро восстановиться», — заявил Ермаков, сообщает РБК. Он указал на необходимость быстрого реагирования на изменение ситуации и возникновение новых угроз. Если раньше крупные компании концентрировали ключевые сервисы на нескольких площадках, что позволяло повысить экономическую эффективность и упростить управление, то сейчас такая централизация стала уязвимостью. Сейчас заказчики в срочном порядке переходят к микросотовой архитектуре, которая предполагает распределение сервисов между большим количеством площадок, резервирование мощностей и географическое разнесение объектов инфраструктуры с целью повышения её устойчивости. «Возвращаемся обратно в ту историю, когда мы разносим максимально наши сервисы, разносим таким образом, чтобы это было максимально разнесено по площадкам и, самое главное, обязательно это было ещё отрезервировано. И максимально разносим по географической территории с тем, чтобы сохранить устойчивость. Это действительно очень важный момент», — говорит Ермаков. 
Источник изображения: İsmail Enes Ayhan/unsplash.com Он также указал на потребность в надёжной телеком-инфраструктуре, которая обеспечивала бы при переходе к распределённой архитектуре низкую задержку при передаче больших объёмов данных. С этим в России наблюдаются проблемы, поскольку вся магистральная сеть в России сильно перегружена и большинство оптических каналов построили 20–30 лет назад, и сегодня физически «это стекло начинает тускнеть» со всеми вытекающими отсюда последствиями, включая ослабление и искажение сигнала, снижение пропускной способности линий, увеличение числа ошибок передачи данных и уменьшение надёжности связи. В ближайшее время, как полагает Ермаков, Россия столкнётся с дефицитом магистральных ресурсов, который станет серьёзным препятствием для перехода к микросотовой архитектуре. По его словам, построенная «Ростелекомом» линия TEA NEXT от Калининграда до Монголии обеспечит дополнительные ресурсы для реагирования на новые угрозы, перехода к распределённой архитектуре и повышения устойчивости бизнеса в России.
13.10.2026 [23:17], Владимир Мироненко
Крупные телеком-операторы предложили малым провайдерам «отдаться» в обмен на долю выручкиВ преддверии готовящейся реформы отрасли связи федеральные операторы предлагают региональным провайдерам переходить на «сервисные договоры», согласно которым им перейдёт инфраструктура и абонентскую база провайдеров, а последним достанется часть выручки, сообщил «Коммерсантъ» со ссылкой на презентации «Ростелекома» и «ТрансТелеКома». Согласно презентации «Ростелекома», провайдерам предложено передать ему абонентов, линии связи и техподдержку. Взамен они получат 30–40 % выручки, обнуление расходов на СОРМ (до 15 млн руб. в год), ФОТ (до 16 млн руб. в год), платы в резерв универсального обслуживания (от 1 млн руб. в год) и сокращение регуляторных рисков. В свою очередь, «ТрансТелеКом» предлагает несколько моделей в формате FVNO (Fixed Virtual Network Operator — виртуальный оператор фиксированной связи). Например, согласно партнёрской модели операторам не нужна будет лицензия, у них не будет обязательств перед регулятором, а взамен они получат процент от выручки, сохранят «последнюю милю» и сфокусируются на развитии. 
Источник изображения: «Ростелеком» Как ожидается, подготовленный Минцифры законопроект о реформе отрасли связи поступит на рассмотрение в Госдуму до конца года. В нём предполагается ввести требование по минимальной скорости сети, внесудебный порядок лишения операторов лицензии за повторные нарушения. В РТК сообщили, что предварительное обсуждение такой модели уже идёт и что компания видит в бизнес-модели FVNO «большие перспективы». «Компания уже успешно реализовала FVNO-проекты с «МегаФоном», Т2, МТС. Мы открыты к сотрудничеству как с крупными игроками, так и с региональными операторами», — рассказали в пресс-службе «Ростелекома». Там подчеркнули, что предлагаемые проекты носят «взаимовыгодный характер» и «положительно сказываются на развитии рынка телеком-услуг в регионах России». В ТТК рассказали, что модель FVNO, которую компания активно развивает уже несколько лет, «предусматривает различные сценарии сотрудничества, гибко и адаптивно учитывает ресурсы и потребности операторов», что «расширяет возможности доступа» к сервисам связи для «сотен тысяч пользователей» в РФ. В свою очередь, небольшие операторы считают предлагаемые крупными компаниями условия невыгодными. По словам главы Ассоциации малых операторов регионов Дмитрия Галушко, «операторы в них фактически становятся монтажниками, а “Ростелеком” забирает себе абонентов». «Операторы пока думают, нужно ли им это», — добавил он.
12.10.2026 [11:00], Сергей Карасёв
РТК-ЦОД и ИИТ подключили платформу ЦФА Токеон к ЕСИА через TrustGateРТК-ЦОД совместно с «Инфотекс Интернет Траст» (ИИТ) подключили платформу цифровых финансовых активов Токеон (входит в группу ПСБ) к Единой системе идентификации и аутентификации (ЕСИА), развернув для проекта отказоустойчивую ИТ-инфраструктуру и защищённый шлюз для взаимодействия с государственными информационными системами. В результате время регистрации и верификации новых пользователей Токеона сократилось до нескольких секунд. Платформа Токеон (входит в группу ПСБ) — один из ведущих российских операторов информационных систем в сфере цифровых финансовых активов. Перед командой платформы стояла задача расширить её функциональность и обеспечить регистрацию и последующую аутентификацию физических лиц через привычный пользователю сервис, одновременно соблюдая требования 152-ФЗ, внутренние процедуры AML-комплаенса и стандарты информационной безопасности. Для решения этой задачи Токеон выбрал прямую интеграцию с ЕСИА через выделенный защищённый контур на базе программного шлюза TrustGate от ИИТ. Интеграция позволила упростить регистрацию и авторизацию пользователей, а также организовать независимый канал получения верифицированных данных через ЕСИА и СМЭВ. TrustGate обеспечивает безопасный обмен данными с инфраструктурой электронного правительства и включён в методические рекомендации Минцифры по использованию ЕСИА как типовое решение. Продукт имеет класс защиты не ниже КС3, сертификацию ФСБ России и поддерживает протокол OpenID Connect. 
Источник изображения: РТК-ЦОД Инфраструктура сервиса была размещена в сертифицированных дата-центрах и на облачных площадках РТК-ЦОД. Непосредственное внедрение — от получения оборудования до промышленного запуска — заняло два месяца. Работы велись параллельно: разработчики Токеона занимались интеграцией платформы с ЕСИА на основе согласованной документации, а специалисты ИИТ и РТК-ЦОД занимались поставками, монтажом и настройкой промышленного контура. Такой подход позволил совместить подготовку инфраструктуры с разработкой прикладной части и сократить сроки ввода решения в эксплуатацию. Переход на взаимодействие по протоколу СМЭВ 3.0 занял неделю и прошёл без существенного влияния на работу пользователей. В новом сценарии регистрации пользователю Токеона достаточно выбрать вход через Госуслуги, пройти аутентификацию и подтвердить передачу данных. После этого платформа автоматически формирует профиль пользователя на основании сведений, полученных из ЕСИА, без необходимости повторно вводить их вручную. «Раньше проверка сведений, которые пользователь вводил при регистрации, занимала в среднем до одного рабочего дня. Наша задача состояла в том, чтобы получать необходимые данные непосредственно из доверенного источника и максимально сократить ручные процедуры. В результате интеграции с ЕСИА время верификации сократилось до нескольких секунд, при этом решение соответствует установленным требованиям к защите информации, AML-комплаенсу и работе с государственными информационными системами», — рассказал Марат Джексембаев, технический директор платформы Токеон. «Мы предоставили Токеону не просто мощности, а комплексную отказоустойчивую инфраструктуру: размещение в двух дата-центрах и на двух облачных площадках, серверное и сетевое оборудование, а также все необходимые сертифицированные средства защиты информации. Всё это позволяет работать с подтверждёнными данными пользователей через портал Госуслуг и одновременно даёт прямую экономию на стоимости инфраструктуры — клиенту не нужно самостоятельно создавать и обслуживать такой контур», — сообщил Алексей Шувалов, директор клиентского центра РТК-ЦОД. «Проект с платформой Токеон — пример того, как вовлечённая команда клиента, качественная предпроектная работа и поддержка специалистов, хорошо знакомых с регуляторными процедурами, позволяют в сжатые сроки ввести решение в промышленную эксплуатацию. При этом заказчик получает инфраструктуру с высоким уровнем безопасности, соответствующую требованиям законодательства», — отметил Александр Володин, владелец продукта TrustGate в компании ИИТ.
08.10.2026 [14:13], Андрей Крупин
Заработал самый короткий интернет-маршрут между Европой и Азией: «Ростелеком» запустил трансъевразийскую ВОЛС TEA NEXT«Ростелеком» сообщил о завершении крупнейшего инфраструктурного проекта в телекоммуникационной отрасли России, в рамках которого была построена и введена в эксплуатацию трансъевразийская волоконно-оптическая линия связи Transit Europe-Asia (TEA) Next протяжённостью 7,6 тыс. км. Работы над проектом стартовали летом 2020 года, его реализацией занималась компания «Атлас» (акционеры — «Ростелеком» и «Альфа-Банк»). Линия протянулась через 22 региона РФ и соединила западные и восточные рубежи страны с привязками к крупнейшим городам и выходами на границы с Монголией и Китаем. Объём инвестиций в проект составил 28,1 млрд руб. 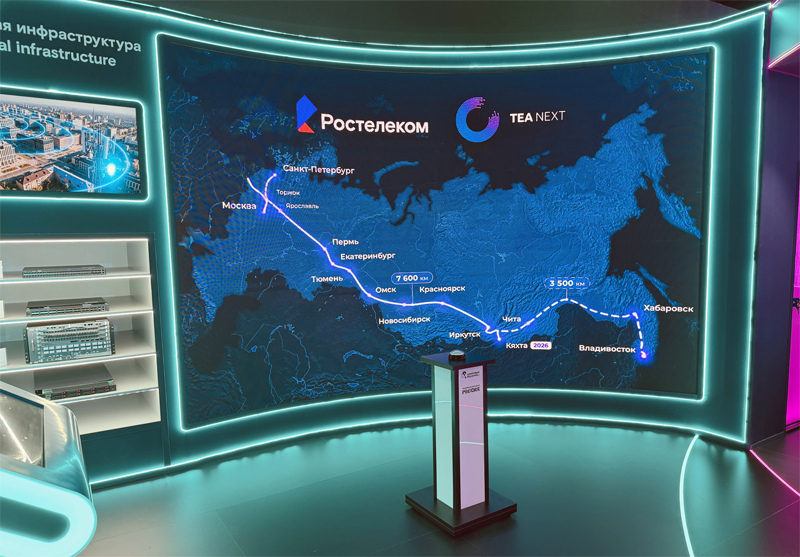
Источник изображения: «Ростелеком» / company.rt.ru Ёмкость TEA Next составляет 96 тёмных волокон, доступных для аренды международными и российскими операторами. При строительстве ВОЛС применялся кабель с оптическими волокнами типа G.654, поддерживающими технологии спектрального уплотнения DWDM. Пиковая пропускная способность канала достигает 1 Пбит/с, что в несколько раз превышает показатели крупнейших морских систем. Задержка (Round Trip Delay, RTD) по маршруту Москва — Кяхта составляет не более 65 мс (в два и более раза меньше, чем у подводных оптических магистралей), проектный срок службы кабеля — не менее 25 лет. При реализации проекта использовались компоненты российского производства, что стимулировало отечественных производителей кабельной продукции и телекоммуникационного оборудования. Первыми заказчиками на аренду мощностей новой линии стали российские операторы связи. Высокий интерес к проекту проявляют операторы Китая, Монголии и стран СНГ, а также глобальные ОТТ-компании.
06.10.2026 [17:55], Сергей Карасёв
РТК-ЦОД создал Центр сертификации доверенной ИТ-инфраструктуры
hardware
виртуализация
информационная безопасность
резервное копирование
россия
ростелеком
сервер
схд
РТК-ЦОД, ИТ-сервис-провайдер полного цикла, создал Центр сертификации доверенной ИТ-инфраструктуры на базе системы добровольной сертификации «Доверенная цифровая среда» ПАО «Ростелеком». Компания будет проводить независимые испытания программных и аппаратных решений, чтобы подтвердить возможность их применения на объектах критической информационной инфраструктуры (КИИ). Соответствующий меморандум подписали вице-президент по развитию информационных систем «Ростелекома» Виталий Трепыхалин и технический директор РТК-ЦОД Алексей Забродин на форуме «Цифровые решения». Сфера компетенций Центра сертификации РТК-ЦОД охватывает серверное оборудование и системы хранения данных (СХД), платформы виртуализации, системы резервного копирования и восстановления данных. Особое внимание уделяется сертификации доверенных программно-аппаратных комплексов (ПАК), которые в соответствии с постановлением Правительства РФ № 1912 должны быть внедрены на всех объектах КИИ до 2030 года. Центр готов к работе с широким кругом вендоров, заинтересованных в объективном подтверждении заявленных характеристик своей продукции. При успешном прохождении тестов производитель решения получит сертификат соответствия в рамках системы добровольной сертификации. Испытания оборудования будут проводиться на базе собственной R&D-лаборатории РТК-ЦОД, действующей с 2020 года. На сегодняшний день в лаборатории по собственным программам и методикам испытаний (ПМИ) проводится полный цикл тестирований серверов, СХД, сетевого оборудования, платформ виртуализации, систем резервного копирования, программного обеспечения, решений для информационной безопасности. Лаборатория обладает мощной универсальной испытательной инфраструктурой, расположенной в двух ЦОДах уровня Tier 3. За время её работы специалисты провели тестирование более 150 видов ИТ-решений для проектов РТК-ЦОД и внешних заказчиков. 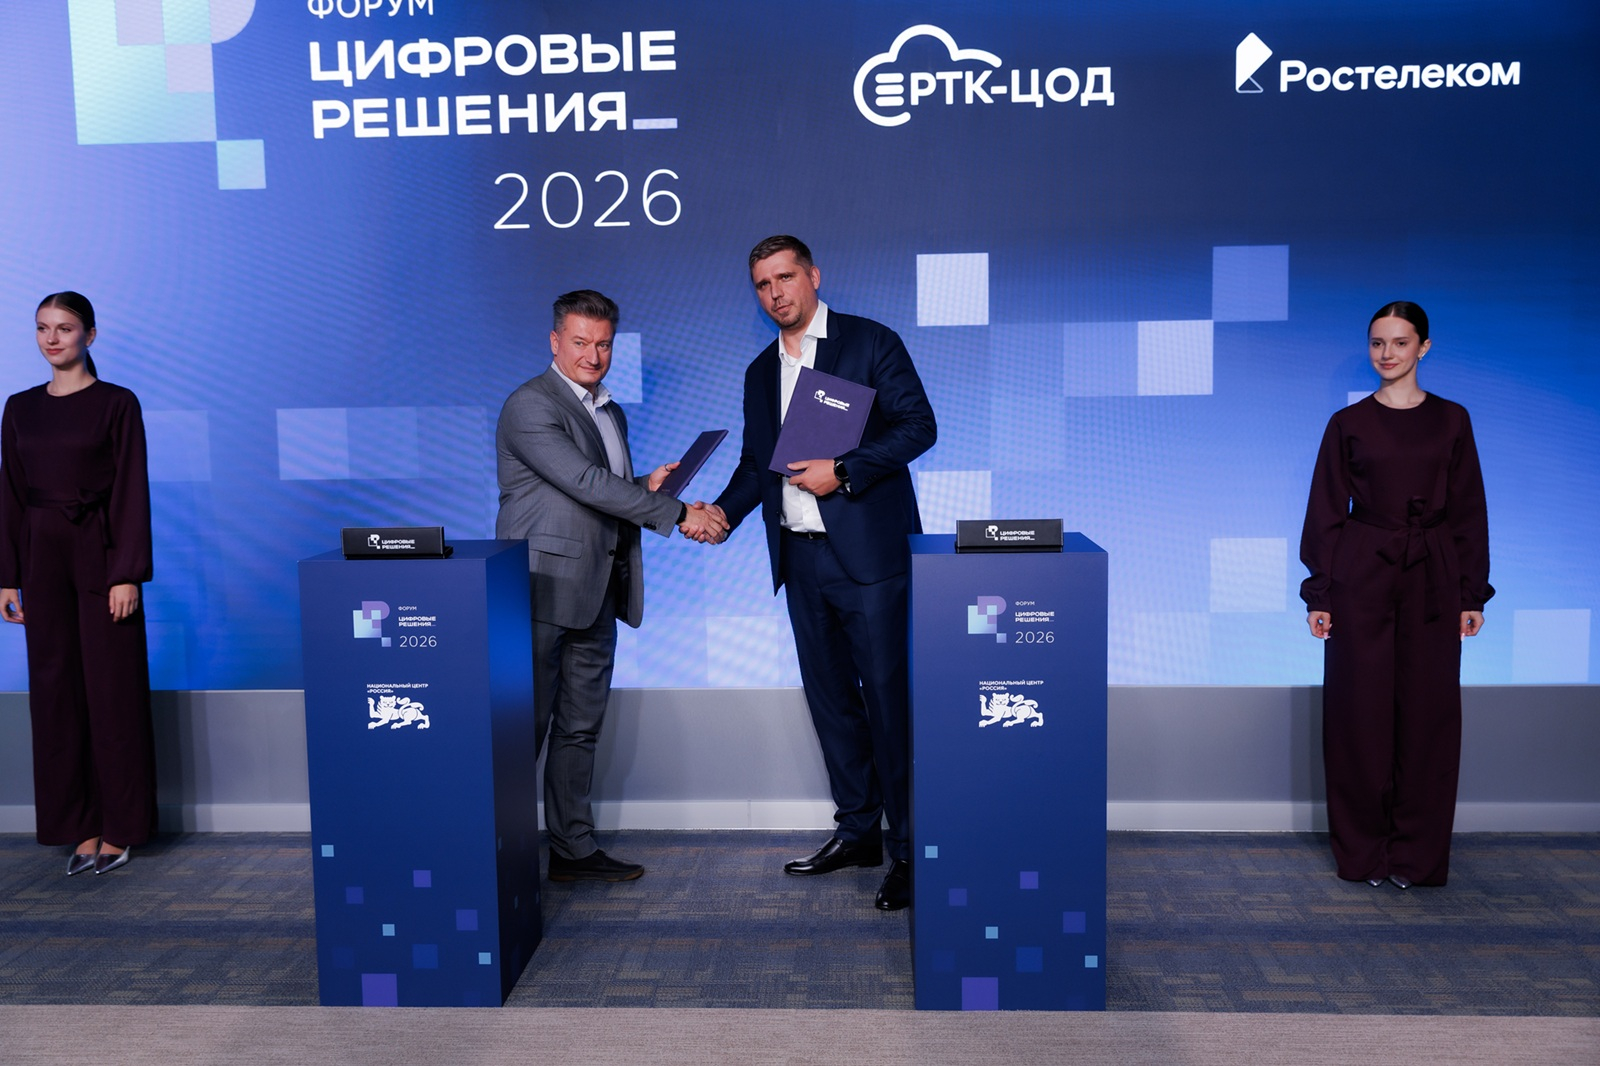
Источник изображения: РТК-ЦОД «Инфраструктурный ИТ-ландшафт "Ростелекома" — это сложный комплекс взаимосвязанных программно-технических компонентов. В такой инфраструктуре значимы не только техническая подготовленность, но и умение всех вовлечённых сторон выстраивать взаимодействие в рамках выбранной архитектуры, учитывая её принципы и предъявляемые требования по надёжности. Нам важно выстраивать прозрачный контур проверки для серверов, СХД, виртуализации и доверенных ПАК. Убеждён, что наше соглашение с "РТК-ЦОД" позволит на новом уровне подтверждать применимость решений на объектах критической информационной инфраструктуры», — заявил вице-президент по развитию информационных систем «Ростелекома» Виталий Трепыхалин. «Мы видим свою роль в том, чтобы дать рынку надёжный инструмент объективной оценки ИТ-продукции. Сертификация позволяет вендорам подтвердить заявленные характеристики решений, а для заказчика наличие сертификата становится знаком качества и доказательством того, что продукт проверен реальными испытаниями по единым правилам, а не только красиво описан в маркетинговых материалах. Кроме того, тестирование часто помогает выявить слабые места — какие процессы или функции нужно доработать до вывода продукта на рынок. Так сертификация становится драйвером развития отрасли и повышения качества доверенных ИТ-решений», — отметил технический директор РТК-ЦОД Алексей Забродин.
06.10.2026 [10:00], Сергей Карасёв
РТК-ЦОД представил корпоративного ИИ-ассистента для безопасной работы с документами и базами знанийРТК-ЦОД, ИТ-сервис-провайдер полного цикла, представил на форуме «Цифровые решения» корпоративного ИИ-ассистента для организаций с повышенными требованиями к защите данных. Решение разработано в сотрудничестве с блоком информационных технологий «Ростелекома». ИИ-ассистент помогает сотрудникам мгновенно находить и анализировать информацию во внутренних документах и базах знаний. Продукт подходит для крупного бизнеса и способен оперировать тысячами файлов разных форматов, при этом данные никогда не покидают периметр организации. В основе работы ИИ-ассистента лежит технология RAG (Retrieval-Augmented Generation): получив запрос на естественном языке, система находит релевантные фрагменты в подключённой базе знаний и формирует ответ, опираясь только на предоставленный контекст. Такой подход обеспечивает точные и верифицируемые результаты. При этом вся обработка выполняется внутри инфраструктуры заказчика, без обращения к внешним API или облачным платформам. Это делает решение безопасным для работы с чувствительной информацией, персональными данными и документами ограниченного доступа. Интеллектуальный помощник не только находит информацию, но и анализирует данные. По запросу он формирует сводные обзоры документов, сравнивает версии, проверяет материалы на соответствие чек-листу или стандарту, классифицирует и группирует данные, извлекает сведения в табличной форме и готовит краткое содержание. Отдельно реализована работа с табличными файлами: ассистент понимает структуру реестров, прайс-листов и расчётов и может выдать выборку строк по заданному условию. 
Источник изображения: РТК-ЦОД Для специалистов по эксплуатации и мониторингу предусмотрена возможность скопировать в чат ассистента запись из системного журнала, набор метрик, текст алерта или вывод диагностической команды. Интеллектуальный помощник объяснит значение события, оценит его вероятную причину и предложит рекомендации по реагированию, опираясь на регламенты эксплуатации и историю разборов инцидентов. Диалог поддерживается с учётом контекста: уточняющие вопросы обрабатываются в рамках текущей сессии, и повторять уже сказанное не требуется. Вопросы безопасности и контроля проработаны на всех уровнях. Архитектура поддерживает мультитенантность — несколько подразделений или клиентов могут работать на одной инсталляции с полным разделением данных и конфигураций. Гранулярная система прав доступа (RBAC) позволяет разграничить возможности вплоть до отдельных операций, а для баз знаний предусмотрены настройки уровней доступа. Каждое изменение конфигурации фиксируется в истории, а действия пользователей логируются. Встроенная очередь с ограничением одновременных запросов защищает инфраструктуру от перегрузок, а маршрутизация простых обращений на быстрые модели помогает оптимизировать затраты. «Ключевым барьером для широкого внедрения генеративного ИИ в коммерческом и государственном секторах остаётся вопрос доверия к технологии. Мы видим спрос на изолированные решения, которые гарантируют сохранность критичных данных, и для нас как для цифрового партнёра государства и бизнеса важно предлагать варианты безопасного применения новых технологий. Представленный ассистент — это "частный ИИ", который учится на корпоративных знаниях, оставаясь внутри защищённого периметра. Благодаря такому подходу мы открываем доступ к генеративному искусственному интеллекту для широкого круга организаций — от финансовых институтов до промышленных предприятий и государственных структур, которые ранее не могли применять подобные инструменты из-за строгих требований к защите информации», — заявил Роман Хазеев, директор по развитию цифровых технологий и искусственного интеллекта «Ростелекома». «РТК-ЦОД как ИТ-сервис-провайдер полного цикла обладает полным арсеналом сервисов для цифровизации бизнеса. Сегодня без технологий искусственного интеллекта невозможно представить эффективную работу, а по аналитическим данным, ROI от внедрения ИИ достигает 250 %. Наш корпоративный ассистент эффективен для самых разных функций: юристы мгновенно находят нужные пункты в договорах, инженеры и техспециалисты получают точные ответы по спецификациям и алертам, а финансисты — оперативные выборки из бюджетов. При этом безопасность остаётся нашим приоритетом: вся обработка данных ведётся в защищённом контуре заказчика, а гранулярная система прав доступа и полное логирование обеспечивают надёжный контроль. Участие блока информационных технологий "Ростелекома" в проработке технологического контура позволило нам вывести продукт на качественно новый уровень надёжности и производительности. Платформа уже готова к развёртыванию на инфраструктуре клиента и сопровождается технической поддержкой с нашей стороны», — заявил Алексей Забродин, технический директор РТК-ЦОД.
01.10.2026 [10:00], Сергей Карасёв
РТК-ЦОД обеспечил EdgeЦентр технологической базой для высоконагруженного инфраструктурного хабаРТК-ЦОД, ИТ-сервис-провайдер полного цикла, предоставил EdgeЦентр, федеральному провайдеру облачных и сетевых решений, комплексную технологическую базу для отказоустойчивого инфраструктурного хаба. На площадке РТК-ЦОД размещены сотни единиц сетевого и серверного оборудования, включая кластер СОРМ с особым режимом доступа и гарантированной доступностью инфраструктуры 24/7/365. Для построения хаба компании EdgeЦентр требовался технологический партнёр, способный обеспечить colocation и связность в едином контуре. РТК-ЦОД предоставил стойки с нестандартной конфигурацией: для высоконагруженных узлов EdgeЦентр задействовал четыре линии электропитания вместо стандартных двух. Дополнительно заказчик получил услуги резервного хранения для защиты данных от потери. Присутствие большого количества операторов связи на площадке РТК-ЦОД позволило EdgeЦентр гибко настраивать маршрутизацию трафика, оперативно организовывать резервные каналы, минимизировать задержки для клиентов и оптимизировать затраты на передачу данных. 
Источник изображения: РТК-ЦОД Одним из самых сложных направлений проекта стало размещение кластера СОРМ — зоны со специальным режимом эксплуатации. РТК-ЦОД внедрил на площадке многоуровневую систему безопасности: индивидуальные СКУД на уровне стоек, экологический мониторинг, сертифицированные сейфы и процедуру опломбирования оборудования. «EdgeЦентр предоставляет SLA-ориентированные сервисы, поэтому гарантированная доступность инфраструктуры — наше безусловное требование. Размещение в сертифицированном ЦОД оператора национального масштаба — это дополнительный знак качества для наших клиентов», — заявил Максим Седых, начальник управления инфраструктуры EdgeЦентр. «Сотрудничество РТК-ЦОД и EdgeЦентр длится уже много лет, и за это время мы реализовали несколько сложных архитектурных проектов. Мы обеспечиваем самое важное для нашего клиента — стабильность предоставляемых услуг, отсутствие незапланированных простоев и прозрачность процессов. Сегодня EdgeЦентр использует экосистему наших услуг, и это партнёрство — прежде всего история про доверие, технологическую синергию и общее видение развития цифровой инфраструктуры», — рассказал Алексей Шувалов, директор клиентского центра РТК-ЦОД. |
|

