
Материалы по тегу: россия
|
21.10.2026 [16:27], Владимир Мироненко
Власти России собираются упростить импорт IT-оборудования для ЦОДВ правительстве сейчас ведётся работа по корректировке приказа Минпромторга, которым с мая были исключены из перечня оборудования, разрешённого для параллельного импорта, изделия около двух десятков мировых компьютерных брендов. Особенно сильно ограничения отразились на поставках для ЦОД, из-за чего выросли затраты их операторов, сообщил Forbes. По данным источников Forbes, в августе — сентябре в рабочей группе «Инфраструктура и центры обработки данных (ЦОДы) для ИИ» правительственной подкомиссии по ИИ обсуждался вопрос упрощения импорта вычислительной техники. С целью решения проблемы дефицита GPU и высокой стоимости оборудования для ИИ группа готовит изменения в приказ Минпромторга, чтобы свести к минимуму ограничения на ввоз IT-оборудования. По словам источников, планируют «откатить этот приказ», поскольку у заказчиков в России возникли сложности с закупками памяти, в частности, южнокорейских брендов Samsung и SK Hynix, которые были исключены из параллельного импорта с мая. 
Источник изображения: Domaintechnik/unsplash.com В приказе Минпромторга были указаны вычислительные машины, поставляемые в виде систем (код ТН ВЭД 8471 49 000 0), а также запоминающие устройства (код ТН ВЭД 8471 70) товарных знаков Acer, Adata, AIC, Apacer, ASUS, AToS, Cisco, Compal, Fujitsu, HP, Hitachi, HPE, IBM, Inspur, Intel, Kingston, Samsung, Sandisk, Toshiba, Transcend, xFusion. Согласно разъяснению Минпромторга, речь идёт о серверном оборудовании и СХД этих брендов. В компании «Рустам Курмаев и партнёры» напомнили, что товары брендов, исключённых из параллельного импорта, по-прежнему можно ввозить с согласия правообладателя: «Без такого согласия ввоз становится нарушением прав на товарный знак, что грозит изъятием партии на таможне, конфискацией, компенсацией правообладателю и административной ответственностью». Однако вряд ли можно получить согласие у Samsung, которая в 2022 году приостановила поставки своей продукции в Россию, или у SK Hynix, закрывшей в 2024 году свой филиал в России по изучению конъюнктуры рынка и общественного мнения. Старший партнёр адвокатского бюро «Залесов, Тимофеев, Гусев и партнёры» Владимир Чикин отметил, что отечественные компании выпускают готовые серверы и СХД, но сопоставимого отечественного производства SSD, а также микросхем памяти DRAM, NAND и HBM сейчас нет. «Поэтому оборудование может быть произведено или собрано в России, но при этом использовать импортные накопители и микросхемы памяти», — говорит он. Решения российских производителей твердотельных накопителей также имеют ограничения по определённым форм-факторам и интерфейсам, добавил руководитель группы аппаратных проектов ГК Softline («Софтлайн Решения») Иван Афанасьев. «Судя по всему, прогнозируются массовые закупки комплектующих, а учитывая поднявшиеся цены — это попытка снизить нагрузку на близких государству игроков: “Яндекс”, VK и т.п., — полагает сооснователь «Моего офиса» Дмитрий Комиссаров. — Игроков, способных производить память, в России нет. SSD [производить] кто-то пытается, но масштабы точно не для “Яндекса”». Приказ Минпромторга вышел на фоне мирового кризиса на рынке памяти, а отечественные производители при этом зависят от импортных процессоров, памяти и контроллеров. В ситуации дефицита памяти по всему миру любое сужение каналов поставки усугубляет проблему, указывает инвестиционный аналитик Kama Flow Анна Лабунец, назвавшая предложение вывести Samsung и SK Hynix из-под действия приказа Минпромторга вполне логичным. По её словам, после атак БПЛА на дата-центры необходимость устранить ограничения на поставки становится ещё очевиднее: «Отрасль перешла от планового наращивания мощностей к аварийному восстановлению и резервированию. В таких условиях скорость поставки и наличие на складе — приоритет, а приказ затрудняет и то и другое».
20.10.2026 [15:47], Владимир Мироненко
Хакеры взломали серверы российских хостинг-провайдеров и похитили данные клиентов через брешь в VMmanager 6Хостинг-провайдер FirstVDS сообщил о взломе части своей инфраструктуры через уязвимость в системе управления виртуализацией VMmanager 6, принадлежащей «Группе Астра» (разработчику операционной системы Astra Linux). В результате хакеры получили доступ к паролям, электронным ключам для удалённого входа на сервер (SSH-ключи), токенам доступа к облачным сервисам, конфигурационным файлам, истории вводимых команд, криптокошелькам и пользовательским документам. Взлом был зафиксирован 17 октября. 18 октября FirstVDS разослал клиентам уведомление о взломе вместе с инструкциями о необходимых действиях. 
Источник изображения: Kevin Ku / unsplash.com Расследование инцидента продолжается. Как сообщает провайдер, злоумышленники запустили на части серверов его инфраструктуры программу для кражи данных, которая подключала диски клиентских виртуальных серверов в режиме только для чтения, копировала с них различные данные и переправляла их на сервер злоумышленников. Атака затронула только часть узлов виртуализации, на которых работали пострадавшие клиентские серверы. После обнаружения атаки провайдер отключил внешний доступ к системе управления виртуализацией, через которую она была проведена, а также заблокировал адрес сервера злоумышленников. По словам FirstVDS, вендор уже выпустил промежуточные патчи и работает над окончательным исправлением. Пока уязвимость не будет полностью устранена, доступ к системе останется закрытым. Как сообщает РБК, об атаке на инфраструктуру под управлением VMmanager 6 публично заявили и другие хостинг-провайдеры. Согласно анализу, опубликованному на сайте провайдера ForestsNet, панели VMmanager заражались заранее — с 11 по 16 октября, а активная фаза атаки пришлась на ночь с 16 на 17 октября. Атакующие располагали списком серверов и их IP-адресов (уникальных сетевых адресов), адресами электронной почты клиентов, административными паролями (root-паролями) и паролями для удалённого управления экраном сервера (VNC-консолей). Следов кражи данных провайдер не обнаружил, но «не может полностью исключить» возможность доступа к ним. Компания MHost заявила, что отключила оборудование сразу после обнаружения атаки и поэтапно восстанавливает серверы. Хостинг-провайдер YaColo из Кемерова сообщил, что 18 октября атака затронула «несколько панелей» проекта в Кемерове, Москве и Санкт-Петербурге. При этом компания отметила, что прямых доказательств кражи данных нет. Изначально разработчиком системы являлась компания ISPsystem, контроль над которой «Группа Астра» получила в марте 2022-го, купив 70 % акций. В «Группе Астра» заявили Forbes, что им «известно об инциденте, связанном с уязвимостью в одной из сборок VMmanager», отметив, что сейчас проводят проверку в контакте с заказчиками. Необходимые исправления уже выпущены, заказчикам рекомендуется установить их. «Все необходимые меры по устранению причин и последствий атаки принимаются, проверка продолжается. Техническая поддержка помогает с конкретными инсталляциями», — сообщили в компании. Для минимизации угроз в период разрешения инцидента специалисты компании призвали владельцев всех инсталляций в обязательном порядке выполнить ряд защитных действий. На межсетевом экране внутри инфраструктуры необходимо закрыть как входящие, так и исходящие соединения к самой платформе и узлам виртуализации для всех, за исключением доверенных администраторов и технической поддержки ISPsystem. Одновременно с этим следует разрешить SSH-доступ к узлам и платформе управления исключительно с доверенных адресов, а также оперативно сменить все пароли. По словам источника РБК, VMmanager изначально создавалась для хостинг-провайдеров и лишь позднее вышла на корпоративный рынок, причём для этих двух сегментов система работает по-разному. Поскольку в основе хостинговой и корпоративной версий VMmanager лежит общий код, уязвимость, скорее всего, присутствует в обеих, предположили в Cloud.ru. В числе пользователей на сайте вендора указаны хостинг-провайдеры и облачные компании PSB Hosting (10 тыс. и более виртуальных машин), 4VPS (более 27 тыс.), VPS.one, notbad.cloud, «ОБЛАКО.РУ» и др. Также среди пользователей —медицинские центры Минздрава, МИАЦ Томской области, Уральский федеральный университет, «Алеф-банк», «Электросети Кубани» и т.д.
20.10.2026 [13:19], Павел Котов
Производители оборудования связи попросили упростить требования к системным платамОтечественные производители телекоммуникационного оборудования обратились в Минпромторг с просьбой исключить необходимость устанавливать российский чип на произведённую в России системную печатную плату, которая выступает основной для отдельных видов электроники, передают «Ведомости». Это требование возникло из-за неудачной формулировки в постановлении правительства, указывают эксперты. В конце сентября консорциум «Телекоммуникационное оборудование» (АНО ТКО) направил письма в Минпромторг и подведомственный ему Всероссийский научно-исследовательский институт радиоэлектроники (ФГБУ ВНИИР). В документе выдвигается предложение изменить требования к системным печатным платам для части телекоммуникационного оборудования в постановлении правительства (ПП) № 719 — оно утверждает критерии, по которым подтверждается российское происхождение промышленной продукции. Запрос на корректировку требований сформировался у многих производителей — речь идёт о печатных платах для некоторых видов телекоммуникационного оборудования, в котором используются многослойные печатные платы с повышенными требованиями к точности изготовления и к характеристиками передачи сигналов. 
Источник изображения: Vishnu Mohanan / unsplash.com Эти платы используются, в частности, в высокопроизводительных маршрутизаторах ядра сети, в коммутаторах агрегации и ЦОД, в некоторых цифровых модулях базовых станций мобильной связи. В пункте 2.2.2 постановления правительства есть фраза, из-за которой создаётся неявная связка между двумя нормами. В пункте 2.1.2 говорится о российском происхождении системной платы, и он изначально задумывался как необязательный; но из-за неудачного построения фразы в пункте 2.2.2 требование о российском происхождении начинает распространяться и на плату. Сейчас оборот «Произведённый на территории РФ» относится одновременно и к микросхеме, и к плате. В результате, чтобы соблюсти обязательное требование по интегральной схеме, производитель вынужден соблюдать и добровольную норму по плате, хотя текст документа не предполагает прямого указания на подобную связь. Предъявляемые в постановлении правительства требования к продукции ориентированы на углубление локализации производства; они регулярно приводятся в актуальное состояние с учётом развития отечественной компонентной базы и производственный мощностей, заявили в Минпромторге. Выдвинутое консорциумом предложение призвано оптимизировать процедуру подтверждения производства отечественного оборудования, заявили там. Большая определённость повысит качество экспертизы в соответствии с процедурами, которые предусматриваются, чтобы определить страну происхождения оборудования. Внедрение новой микросхемы и локализация платы — это разные работы, указывают эксперты. В первом случае требуется проверить совместимость компонента с аппаратной архитектурой и ПО, во втором — обеспечить технологический процесс, необходимый для изготовления платы и испытать оборудование, если меняется конструкция. Устранение такой связи снизит риск, и при выполнении прочих требований на плате зарубежного производства можно будет использовать российскую микросхему. Ранее исследование показало, что российские разработчики начали менять свои подходы к импортозамещению. При этом в сегменте российского серверного оборудования потенциал импортозамещения оценили как почти исчерпанный.
20.10.2026 [12:30], Руслан Авдеев
Глава Кемеровской области предложил разместить ЦОД в отработанных угольных карьерахГлава Кемеровской области Илья Середюк выступил с предложением разместить инфраструктуру ЦОД в отработанных угольных карьерах. По его словам, это окажет поддержку угольной отрасли позволит повысить защищённость ЦОД, сообщает «Интерфакс». Соответствующее заявление губернатор Кузбасса сделал в ходе сессии «Российской энергетической недели», проходившей в Москве 15−17 октября. По словам Середюка «дата-центры могут размещаться в отработанных разрезах, в карьерах наших угольных предприятий, которые сегодня угольщики должны рекультивировать, должны засыпать, облагораживать...». Губернатор рассказал, что фактически речь идёт о яме порядка 300 метров глубиной. Если разместить в ней инфраструктур дата-центра или майнинговые мощности, капитальные затраты на строительство подобных объектов будут минимальными. Поскольку рекультивация в случае строительства новых ЦОД не понадобится, высвободившиеся деньги можно будет потратить на создание «новой экономики». Как заявил Середюк, предложения направлены на «поиск крупных амбициозных, инфраструктурных, но абсолютно понятных в техническом исполнении проектов, которые помогут спасти и даже нарастить инвестиционный потенциал угольной отрасли». 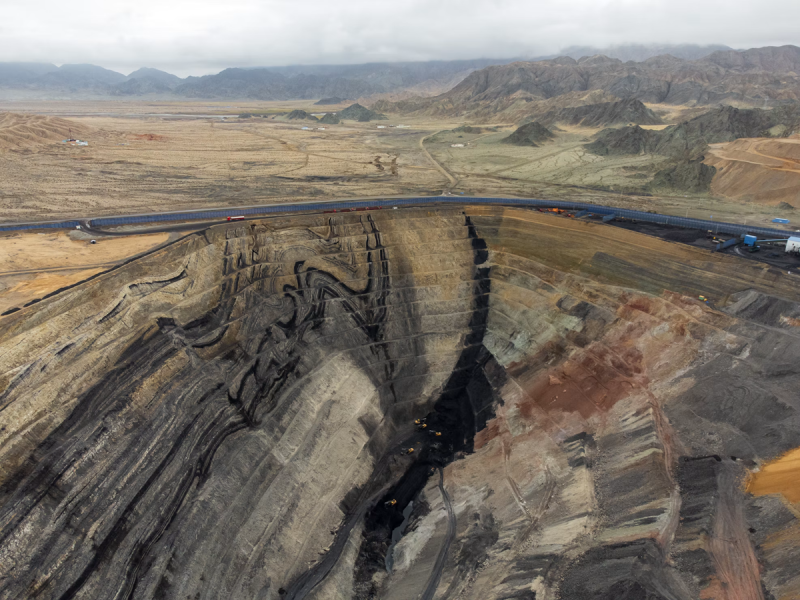
Источник изображения: ダモ リ/unsplash.com Губернатор полагает, что в отработанном карьере можно фактически разместить монолитный дом высотой в 10 и более этажей, воду в карьерах и подземные реки можно использовать для охлаждения оборудования. Это позволит сократить как операционные, так и капитальные расходы на них. На завершающем этапе достаточно будет добавить кровлю, провести озеленение, построить парк и дата-центр на месте карьера будет «закрыт». По словам губернатора, важным преимуществом размещения ЦОД под землёй станет «высокая степень защищённости объекта от внешних воздействий». Действительно, это особенно важно на фоне продолжающихся атак на инфраструктуру ЦОД в России. В последние дни на территории России атакованы ЦОД «Яндекса» в Сасово Рязанской области, в Калуге и во Владимире, работа дата-центров и сервисов «Яндекса» и клиентов была нарушена. 14 октября появились данные об атаке на ЦОД Сбербанка, а 18 октября пресс-служба VK сообщила об атаке на ЦОД в Ленинградской области. Минцифры совместно с Минобороны РФ занялись обсуждением мер защиты от подобных инцидентов. По словам главы Минцифры,«решается вопрос прикрытия этих объектов». Также на днях заместитель президента–председателя правления ПАО «Ростелеком» Валерий Ермаков заявил, что России нужны «ЦОД судного дня», позволяющие быстро восстановиться провайдерам различных российских сервисов в сложившихся условиях.
19.10.2026 [11:23], Андрей Крупин
Российский рынок промышленного ИИ достигнет 134 млрд рублей к 2030 годуК 2030 году мировой рынок систем промышленного искусственного интеллекта вырастет почти втрое, а российский — более чем в три раза. Об этом свидетельствует подготовленное при участии «Газпромбанка», «Газпром нефти», ПАО «Северсталь» и ООО «Газинформсервис» исследование, посвящённое анализу состояния и перспектив отрасли индустриального ИИ в России и мире, основным технологическим направлениям, инвестициям, барьерам внедрения, вопросам регулирования и кибербезопасности. Согласно представленным в исследовании данным, отечественный рынок промышленного искусственного интеллекта может вырасти с 40 млрд рублей в 2025 году до 134 млрд рублей к 2030 году при среднегодовом темпе роста в 27,4 %. При этом мировой рынок промышленного ИИ увеличится с 53,8 млрд долларов в 2025 году до 153,9 млрд долларов к 2030 году при среднегодовом темпе роста 23,4 %. На мировом рынке сложился выраженный дисбаланс между созданием технологий и их внедрением. Более 75 % глобальной выручки вендоров контролируют технологические гиганты из США (около 50 %) и Евросоюза (2 5%), где разрабатываются алгоритмы и ИИ-платформы. При этом главным потребителем и полигоном для внедрения выступает Азиатско-Тихоокеанский регион во главе с Китаем: его доля вырастет с 40 % в 2025 году до 46–48 % к 2030 году. 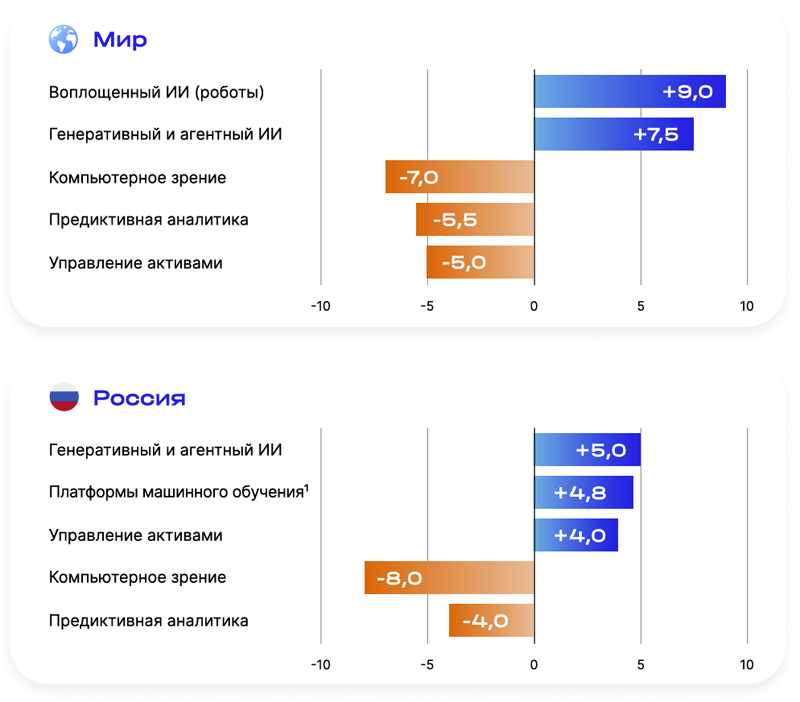
Источник изображения: аналитическое исследование «Промышленный искусственный интеллект» / gazprombank.ru В 2025 году крупнейшими сегментами в деньгах стали предиктивная аналитика (12,2 млрд долларов, или 23 % рынка) и компьютерное зрение (10,8 млрд долларов, или 20 %) за счёт наличия типовых решений с быстрой отдачей. Однако к 2030 году максимальный прирост доли рынка покажут совершенно новые направления — воплощённый ИИ для роботов-гуманоидов (рост с 0 % до 9 % рынка, или 13,9 млрд долларов) и мультиагентные генеративные системы (рост доли на 7,5 п.п., до 17,7 млрд долларов). При этом классические промышленные NLP-решения к 2030 году будут полностью поглощены генеративным ИИ. Что касается отечественного рынка индустриального ИИ, то он развивается в условиях внешних ограничений и курса на технологический суверенитет, что формирует его уникальную архитектуру. Основными заказчиками в данной сфере и двигателями рынка выступают госкорпорации и крупнейшие холдинги из нефтегазового сектора, металлургии, энергетики и химии. Если в мире концерны активно используют публичные облака гиперскейлеров, то в РФ из-за санкционных рисков и требований к защите критической информационной инфраструктуры компании разворачивают ИИ-решения внутри закрытого физического периметра. Это делает проекты более дорогими и сложными в интеграции, но стимулирует спрос на периферийные вычисления (Edge AI) и компактные отраслевые языковые модели, не требующие гигантских мощностей. 
Иллюстрация сгенерирована ИИ Google Gemini По оценкам аналитиков, к началу 2026 года парк оборудования для промышленного ИИ в РФ на 45 % состоял из ранее установленных западных систем, на 35 % — из китайского оборудования (серверы, графические ускорители, камеры) и на 20 % — из российских решений (датчики, ПЛК, серверы). Вместо дорогостоящей полной замены производственных линий предприятия делают ставку на точечную ИИ-модернизацию действующего оборудования. Главным тормозом внедрения промышленного ИИ в России выступает неготовность базовой IT-инфраструктуры — на эту проблему указывают 93 % компаний, а полная автоматизация сбора данных есть лишь у 7 % предприятий. Кроме того, только 9 % отечественных организаций обеспечены достаточными вычислительными мощностями (GPU). Среди других острых проблем: риски кибербезопасности (53 %), нехватка публичных успешных кейсов (46 %), кадровый голод (38 %), дефицит бюджетов (30 %) и отсутствие чёткого правового регулирования ответственности за аварии, спровоцированные ошибками искусственного интеллекта.
18.10.2026 [10:13], Руслан Авдеев
Дата-центр VK в Ленинградской области атакован БПЛАПресс-служба VK сообщила об атаке БПЛА на дата-центр компании, расположенный в Ленинградской области. В компании подчеркнули, что сервисы VK доступны в обычном режиме. Как заявил губернатор Санкт-Петербурга, «в настоящее время силы МЧС устраняют возгорание на объектах гражданской инфраструктуры в Невском, Красносельском, Красногвардейском районах и на территории «Петербургского нефтяного терминала»». В последние дни на территории России атакованы ЦОД «Яндекса» в Сасово Рязанской области, в Калуге и во Владимире, работа дата-центров и сервисов «Яндекса» и клиентов была нарушена, компания предлагала клиентам резервировать мощности в облаках партнёров, в т.ч. в VK Cloud, Selectel и K2Cloud. Попутно «Яндекс» до конца октября отменил плату для клиентов облачных сервисов Yandex Cloud. 14 октября появились данные об атаке на ЦОД Сбербанка. По словам компании, работа сервисов продолжена в штатном режиме. 
Источник изображения: Daniel Lerman/unsplash.com На фоне атак беспилотников на российские дата-центры Минцифры совместно с Минобороны РФ занялись обсуждением мер защиты от подобных инцидентов. По словам главы Минцифры, «решается вопрос прикрытия этих объектов». Также на днях заместитель президента–председателя правления ПАО «Ростелеком» Валерий Ермаков заявил, что России понадобятся «ЦОД судного дня», позволяющие быстро восстановиться провайдерам различных российских сервисов в сложившихся условиях.
16.10.2026 [13:45], Сергей Карасёв
Curator запустил в своем облаке решение Curator.Identity для управления безопасным доступом и аутентификациейПровайдер решений в области кибербезопасности и доставки контента Curator представил систему управления безопасным доступом (IdP) Curator.Identity. Решение разработано совместно с российским разработчиком систем аутентификации и управления доступом Avanpost и встроено в облачную экосистему Curator. Клиенты могут управлять DDoS-защитой, безопасностью веб-приложений, поиском уязвимостей и защищённым доступом к корпоративным системам в едином личном кабинете. Curator.Identity позволяет компаниям-клиентам облачной экосистемы Curator быстро запускать многофакторную аутентификацию (MFA) и единый вход (SSO), усиливать контроль устройств и пользовательских сессий, а также последовательно выстраивать архитектуру защищённого доступа — от базовой MFA до зрелых сценариев Zero Trust. Решение защищает доступ к веб-приложениям, VPN, корпоративным порталам, инфраструктурным сервисам, а также desktop- и legacy-приложениям. Централизованные политики аутентификации и доступа помогают снизить риски компрометации учётных записей, кражи пользовательских сессий и несанкционированного доступа к критически важным системам. 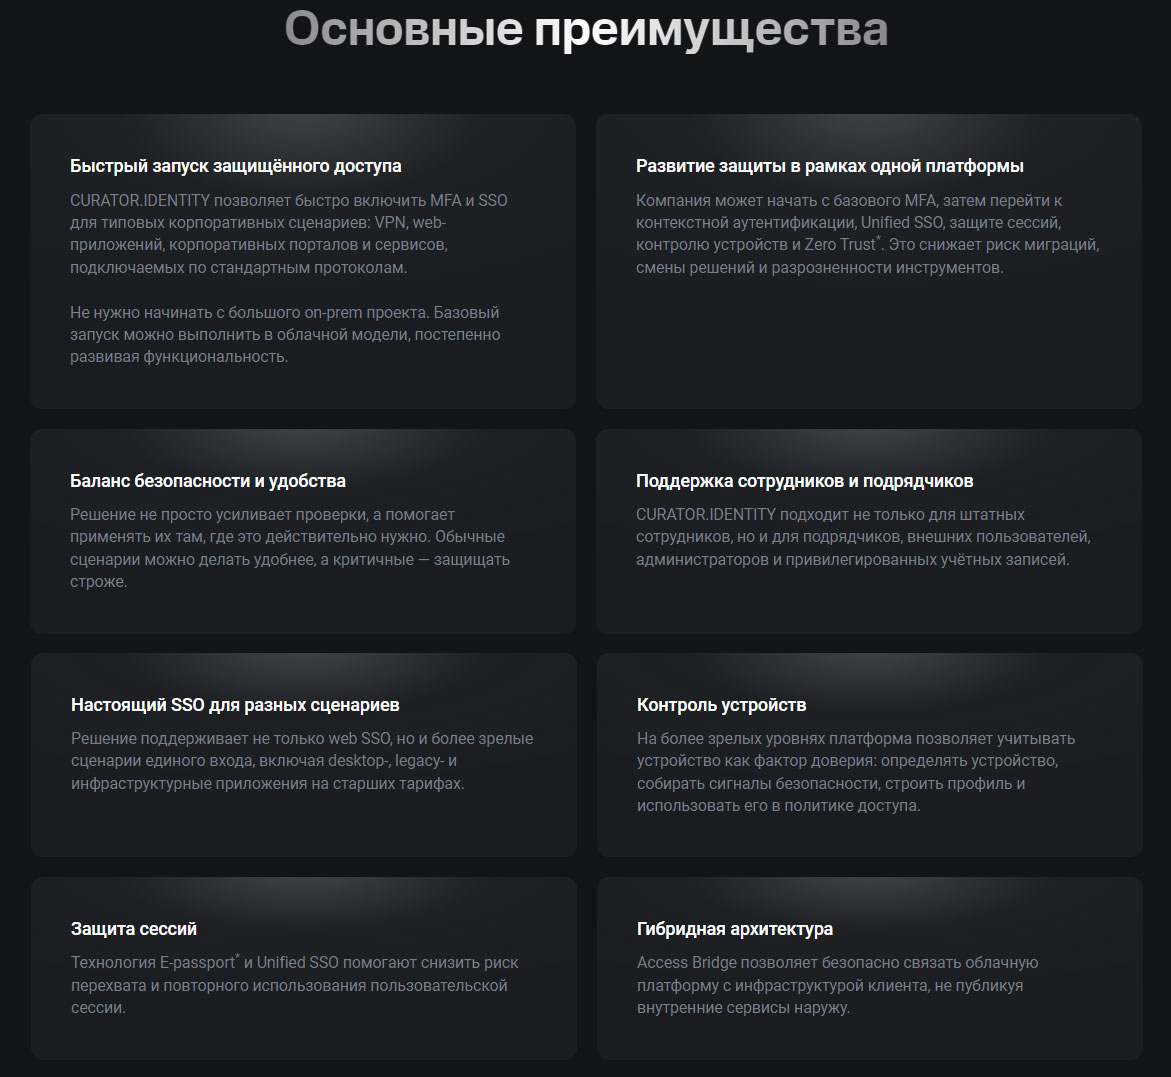
Источник изображения: Curator Современные атаки всё чаще начинаются не с классического взлома внешнего периметра: украденные логины и пароли, скомпрометированные токены, cookie или перехваченные сессии позволяют злоумышленнику получить доступ к системам под видом легитимного пользователя. В результате даже компании с выстроенной сетевой защитой, WAF и мониторингом остаются уязвимы: злоумышленник может войти в систему как обычный сотрудник, подрядчик или администратор. Curator.Identity закрывает подобный риск за счёт централизованного управления доступом, усиленной аутентификации, единого входа, контроля сессий и учёта контекста входа — пользователя, группы, IP-адреса, устройства и сценария доступа. Решение Curator.Identity работает по модели облачного SaaS: оно подключается из облака Curator и не требует развёртывания отдельной инфраструктуры на стороне клиента. Для безопасного подключения внутренних систем может использоваться компонент Access Bridge, который связывает облачную платформу с инфраструктурой клиента без публикации внутренних сервисов в интернете. Curator.Identity поддерживает стандартные протоколы и сценарии интеграции с корпоративной инфраструктурой, включая OpenID Connect, SAML, RADIUS и LDAP, а также работу с ADFS и Keycloak. «Объединение экспертизы Avanpost в управлении доступом и аутентификации с облачной инфраструктурой Curator даёт клиентам возможность запустить MFA и SSO без тяжёлого on-premise проекта и постепенно двигаться к модели Zero Trust. Для бизнеса это означает более быстрый результат и меньшую нагрузку на ИТ-команду», — отмечает Алина Куракина, генеральный директор Avanpost. «Периметр перестал быть единственной точкой входа для атакующих. Даже хорошо защищённая инфраструктура остаётся уязвимой, если злоумышленник получает возможность войти в неё с легитимной учётной записью. Партнёрство с Avanpost расширяет наш подход к обеспечению безопасности: наши клиенты получают не только защиту от DDoS-атак и уязвимостей на периметре, но и контроль над тем, кто и как получает доступ к их корпоративным системам», — комментирует Дмитрий Ткачёв, генеральный директор Curator.
14.10.2026 [17:59], Владимир Мироненко
В «Ростелекоме» заявили о необходимости создания дата-центров «судного дня»В нынешних условиях для быстрого восстановления сервисов российским компаниям необходимы резервные площадки — ЦОД «судного дня», заявил заместитель президента–председателя правления ПАО «Ростелеком» Валерий Ермаков на форуме РБК Tech. Он отметил, что недавние атаки беспилотников на дата-центры «Яндекса» показали уязвимость централизованной инфраструктуры. «Так называемый ЦОД судного дня — это то, что должно быть, потому что сегодня бэкап — это то, что позволяет любому сегодня провайдеру услуг очень быстро восстановиться», — заявил Ермаков, сообщает РБК. Он указал на необходимость быстрого реагирования на изменение ситуации и возникновение новых угроз. Если раньше крупные компании концентрировали ключевые сервисы на нескольких площадках, что позволяло повысить экономическую эффективность и упростить управление, то сейчас такая централизация стала уязвимостью. Сейчас заказчики в срочном порядке переходят к микросотовой архитектуре, которая предполагает распределение сервисов между большим количеством площадок, резервирование мощностей и географическое разнесение объектов инфраструктуры с целью повышения её устойчивости. «Возвращаемся обратно в ту историю, когда мы разносим максимально наши сервисы, разносим таким образом, чтобы это было максимально разнесено по площадкам и, самое главное, обязательно это было ещё отрезервировано. И максимально разносим по географической территории с тем, чтобы сохранить устойчивость. Это действительно очень важный момент», — говорит Ермаков. 
Источник изображения: İsmail Enes Ayhan/unsplash.com Он также указал на потребность в надёжной телеком-инфраструктуре, которая обеспечивала бы при переходе к распределённой архитектуре низкую задержку при передаче больших объёмов данных. С этим в России наблюдаются проблемы, поскольку вся магистральная сеть в России сильно перегружена и большинство оптических каналов построили 20–30 лет назад, и сегодня физически «это стекло начинает тускнеть» со всеми вытекающими отсюда последствиями, включая ослабление и искажение сигнала, снижение пропускной способности линий, увеличение числа ошибок передачи данных и уменьшение надёжности связи. В ближайшее время, как полагает Ермаков, Россия столкнётся с дефицитом магистральных ресурсов, который станет серьёзным препятствием для перехода к микросотовой архитектуре. По его словам, построенная «Ростелекомом» линия TEA NEXT от Калининграда до Монголии обеспечит дополнительные ресурсы для реагирования на новые угрозы, перехода к распределённой архитектуре и повышения устойчивости бизнеса в России.
14.10.2026 [13:21], Владимир Мироненко
БПЛА атаковали ЦОД «Сбербанка» в Балаково — все системы работают в штатном режиме«Сбербанк» подтвердил факт атаки дронов на его ЦОД в Балаково в Саратовской области, отметив, что все системы работают в штатном режиме, пишет ТАСС со ссылкой на заявление первого зампреда правления банка Александра Ведяхина. «Мы подтверждаем факт атаки на ЦОД. При этом все системы и все сервисы Сбербанка работают штатно. Никто из сотрудников не пострадал», — рассказал Ведяхин журналистам, отвечая на вопрос по поводу последствий атаки беспилотников на объекты кредитного учреждения в Саратовской области. 
Источник изображения: «Сбербанк» ЦОД «Сбербанка» в Балаково находится в процессе строительства, начатого в 2021 году, с поэтапным вводом в эксплуатацию отдельных объектов. Предполагается, что он станет одним из крупнейших в России, после полного ввода в эксплуатацию в 2030 году с общей площадью более 55 тыс. м2 в составе семи модулей. Ранее атакам БПЛА подверглись дата-центр «Яндекса» в Сасово в Рязанской области, ЦОД в Калуге и ЦОД во Владимире, в связи с чем начались сбои в работе ряда сервисов компании. В ЦОД Сасово находятся два крупных суперкомпьютер «Яндекса» — «Червоненкис» и «Ляпунов». Во владимирском дата-центра расположен суперкомпьютер «Галушкин». Также сообщалось, что на территории ЦОД «Сбербанка» ведётся строительство крупнейшего в России суперкомпьютера на 3000 стоек, в которых, по данным «Ведомостей» можно уместить 120–130 тыс. серверов.
13.10.2026 [23:17], Владимир Мироненко
Крупные телеком-операторы предложили малым провайдерам «отдаться» в обмен на долю выручкиВ преддверии готовящейся реформы отрасли связи федеральные операторы предлагают региональным провайдерам переходить на «сервисные договоры», согласно которым им перейдёт инфраструктура и абонентскую база провайдеров, а последним достанется часть выручки, сообщил «Коммерсантъ» со ссылкой на презентации «Ростелекома» и «ТрансТелеКома». Согласно презентации «Ростелекома», провайдерам предложено передать ему абонентов, линии связи и техподдержку. Взамен они получат 30–40 % выручки, обнуление расходов на СОРМ (до 15 млн руб. в год), ФОТ (до 16 млн руб. в год), платы в резерв универсального обслуживания (от 1 млн руб. в год) и сокращение регуляторных рисков. В свою очередь, «ТрансТелеКом» предлагает несколько моделей в формате FVNO (Fixed Virtual Network Operator — виртуальный оператор фиксированной связи). Например, согласно партнёрской модели операторам не нужна будет лицензия, у них не будет обязательств перед регулятором, а взамен они получат процент от выручки, сохранят «последнюю милю» и сфокусируются на развитии. 
Источник изображения: «Ростелеком» Как ожидается, подготовленный Минцифры законопроект о реформе отрасли связи поступит на рассмотрение в Госдуму до конца года. В нём предполагается ввести требование по минимальной скорости сети, внесудебный порядок лишения операторов лицензии за повторные нарушения. В РТК сообщили, что предварительное обсуждение такой модели уже идёт и что компания видит в бизнес-модели FVNO «большие перспективы». «Компания уже успешно реализовала FVNO-проекты с «МегаФоном», Т2, МТС. Мы открыты к сотрудничеству как с крупными игроками, так и с региональными операторами», — рассказали в пресс-службе «Ростелекома». Там подчеркнули, что предлагаемые проекты носят «взаимовыгодный характер» и «положительно сказываются на развитии рынка телеком-услуг в регионах России». В ТТК рассказали, что модель FVNO, которую компания активно развивает уже несколько лет, «предусматривает различные сценарии сотрудничества, гибко и адаптивно учитывает ресурсы и потребности операторов», что «расширяет возможности доступа» к сервисам связи для «сотен тысяч пользователей» в РФ. В свою очередь, небольшие операторы считают предлагаемые крупными компаниями условия невыгодными. По словам главы Ассоциации малых операторов регионов Дмитрия Галушко, «операторы в них фактически становятся монтажниками, а “Ростелеком” забирает себе абонентов». «Операторы пока думают, нужно ли им это», — добавил он. |
|

