Материалы по тегу: сети
|
11.10.2026 [01:20], Павел Котов
Let's Encrypt с февраля 2027 года перейдёт на 64-дневные сертификатыС 10 февраля 2027 года некоммерческий удостоверяющий центр Let's Encrypt, который выдаёт сертификаты бесплатно, сократит их срок действия с 90 до 64 дней. Все выданные до этой даты 90-дневные TLS-сертификаты продолжат своё действие. С 10 февраля также с 30 до 10 дней сократится период действия авторизации — в течение этого времени сертификат может выдаваться без прохождения повторных проверок, и подтверждать права на домен не требуется. С 16 февраля 2028 года оба срока сократятся повторно: сертификаты будут действовать уже не 64, а 45 дней; срок авторизации с 10 дней сократится до 7 часов. Let's Encrypt принял решение сократить срок действия сертификатов из-за новых требований ассоциации CA/Browser Forum — эти требования сформировали совместно разработчики браузеров и удостоверяющие центры. Сроки действия сертификатов сократит не только Let's Encrypt, но и другие удостоверяющие центры. Конечный срок вступления новых норм в силу установили на март 2029 года — к этому времени сертификаты будут действовать не дольше 47 дней. После марта 2029 года браузеры при обработке сертификатов сроком действия более 47 дней будут выдавать ошибку «ERR_CERT_VALIDITY_TOO_LONG». 
Источник изображения: FlyD / unsplash.com Сокращение срока действия сертификатов поможет быстрее внедрять новые алгоритмы шифрования, когда будут выявляться новые уязвимости: злоумышленники не смогут продолжительное время контролировать трафик жертвы или использовать сертификаты в фишинговых схемах, если эти сертификаты в результате взлома окажутся скомпрометированы. Введение более частой проверки владения доменом при сокращении срока действия сертификатов, кроме того, снизит вероятность сценария, при котором сертификат продолжает действовать, а содержащаяся в нём информация уже утратила актуальность; риск распространения некорректно выпущенных сертификатов также уменьшится.
10.10.2026 [13:33], Сергей Карасёв
До 22 ядер Arm Neoverse N2 и два канала DDR5-5200: Xsight Labs представила DPU серии E1LКомпания Xsight Labs анонсировала программно-определяемые SoC семейства E1L для построения DPU. По сравнению с ранее выпущенными изделиями серии E1 новые решения отличаются более высокой энергоэффективностью при меньшей производительности. В семейство вошли модели E1L-8, E1L-16 и E1L-22, оснащённые соответственно 8, 16 и 22 ядрами Arm Neoverse N2 (Perseus) v9.0-A. Объём кеша SLC (System Level Cache) составляет 8 Мбайт у двух младших версий и 12 Мбайт у старшей при конфигурации памяти 1 × DDR5-5200 и 2 × DDR5-5200. Реализованы 16 программируемых линий PCIe 5.0 (плюс четыре линии управления PCIe 5.0) и четыре двухрежимных контроллера. Порты могут иметь конфигурацию 1 × 200GbE или 4 × 100/50/25/10GbE. Говорится о поддержке интерфейсов I2C/I3C/SMBus, SPI/QSPI, SMI, UART, GPIO, 1588 RTC, JTAG и UFS 4.1. Показатель TDP в зависимости от модификации варьируется от 25 до 40 Вт, тогда как типовое энергопотребление находится в диапазоне 15–25 Вт. Изделия могут поставляться в виде модулей COM Express. 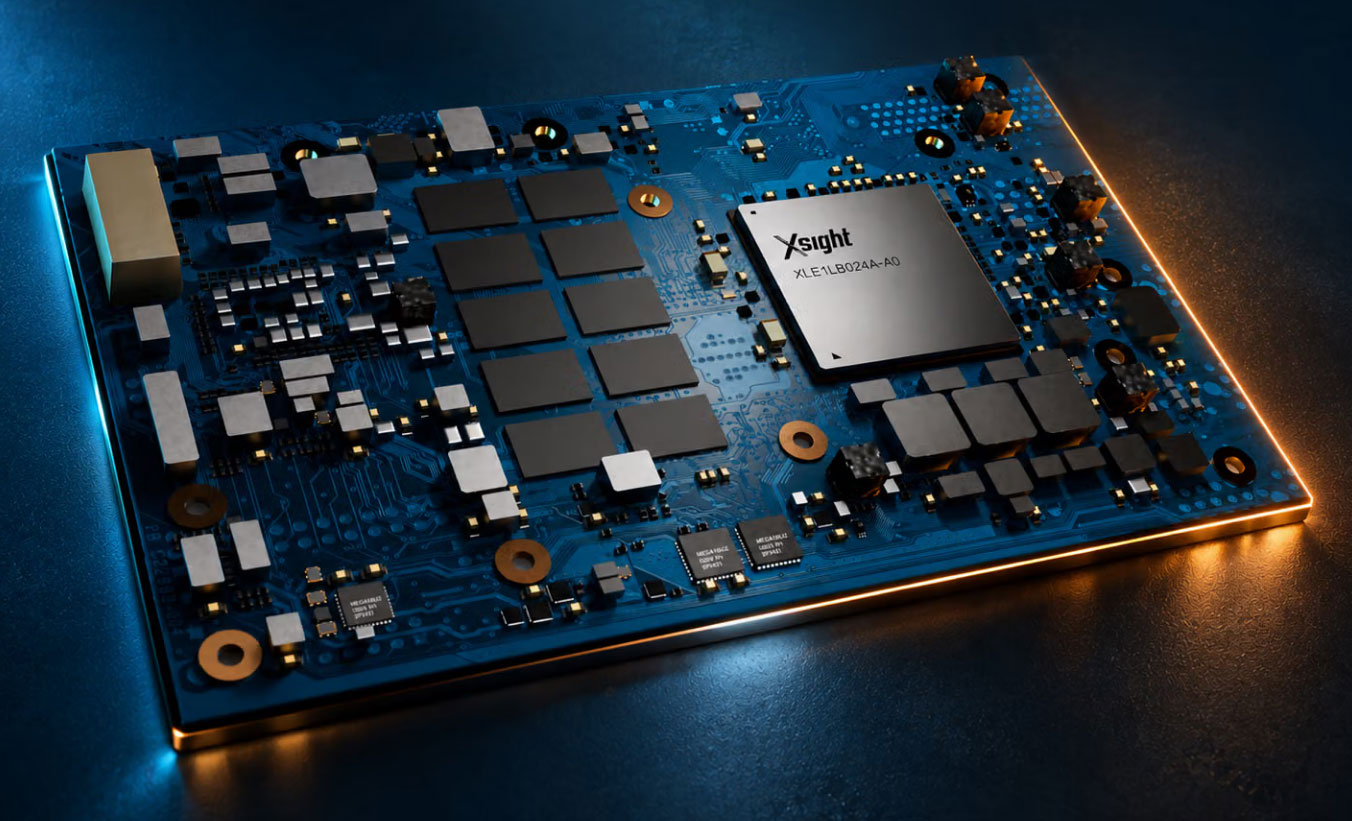
Источник изображения: Xsight Labs При производстве E1L, как и в случае E1, задействуется технология TSMC N5. На программном уровне новые чипы совместимы со старшими собратьями. Возможно использование стандартного открытого софта без необходимости приобретения лицензий на проприетарные продукты. Решения на базе E1L могут применяться в устройствах с жёсткими ограничениями по внутреннему пространству и энергопотреблению, во встраиваемых системах без специализированного охлаждения и в периферийном оборудовании. Новинки будут демонстрироваться на мероприятии OCP Global Summit 2026, которое пройдёт с 12 по 15 октября в Сан-Хосе (Калифорния, США). Пробные поставки запланированы на II квартал следующего года.
09.10.2026 [15:10], Руслан Авдеев
Международная пропускная способность интернета достигла 2259 Тбит/сВ 2026 году общемировая международная пропускная способность интернета увеличилась на 23 %, достигнув 2259 Тбит/с. Среднегодовой рост (CAGR) в последние четыре года составил тоже 23 %, сообщает TeleGeography. Темпы роста стабилизировались в последние годы, но с 2022 года пропускная способность увеличилась более чем в два раза. Правда, темпы роста от региона к региону отличались. Так, лидером стала Африка, где средний ежегодный рост составил 35 %, в Океании он достиг 25 %. В целом мировой рост трафика соответствует росту пропускной способности. Средний и пиковый трафик в среднем росли на 24 % ежегодно. Быстрому росту трафика способствует появление новых устройств с возможностью выхода в интернет, активное проникновение широкополосного доступа на развивающиеся рынки, рост скоростей широкополосного доступа и массовое внедрение приложений, требующих высокой пропускной способности каналов связи. При этом утверждается, что потребности пользователей в трафике будут увеличиваться, но не обязательно это всегда будет приводить к необходимости наращивать магистральную пропускную способность. 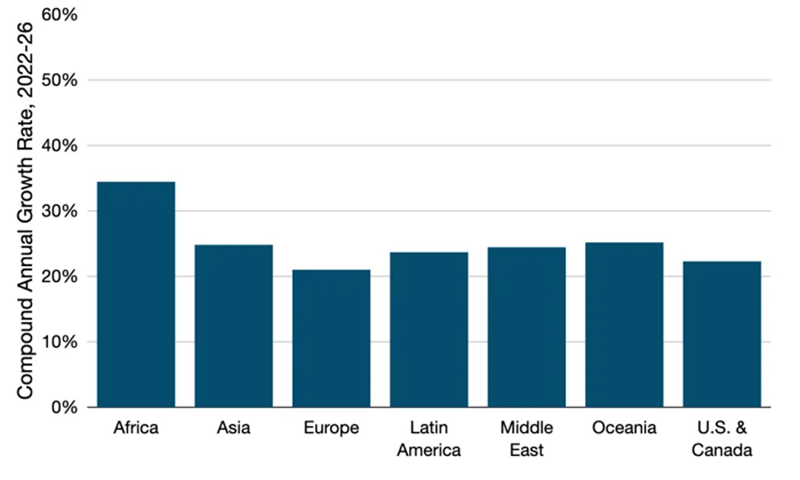
Источник изображения: Telegeography Наиболее обсуждаемым драйвером развития интернета в мире называется искусственный интеллект (ИИ), но пока его влияние на общемировой трафик ограничено. Согласно данным мартовского исследования Phenomenon компании AppLogic, объёмы трафика, связанные с ИИ, пока незначительны в сравнении с показателями для потокового видео и социальных сетей. При этом отмечается, что в 2025 году связанный с ИИ трафик вырос на 90 % в сетях фиксированной связи и на 80 % — в мобильных. При сохранении темпов ИИ сможет оказать значительное влияние на международные интернет-сети. Одной из важных тенденций стало всё более активное использование приватных сетей. Крупнейшие провайдеры контента всё активнее используют собственные сети, которые растут быстрее классических интернет-магистралей, расширяя присутствие во всё новых регионах. Такие сети используют и другие компании, включая облачных и CDN-провайдеров и некоторых операторов ЦОД. В результате по таким сетям передаётся всё большая доля международного трафика. Хотя очевидно, что повышение скорости доступа пользователей в интернет и появление новых приложений приведут к формированию новых значимых потоков трафика, неизвестно, какая доля новых данных потребует использования международных каналов связи. Ожидается, что в краткосрочной перспективе рост значимости прямых соединений с провайдерами контента и его кеширование будут способствовать «локализации», ограничивающей использование международных каналов. В основе цен на транзит данных лежит стоимость их международной передачи. В случае ввода в эксплуатацию новых международных сетей расходы на строительство и эксплуатацию распределяются между всё большим количеством оптоволоконных пар и приходятся на большую «активную» пропускную способность, что позволяет снижать стоимость передачи каждого пакета. Для большинства портов глобальных сетей сейчас требуется пропускная способность 100 Гбит/с, а в Европе и США заметно растёт спрос на порты 400 Гбит/с. При этом развитие новой международной инфраструктуры обеспечивает возможности для дальнейшей региональной локализации размещения контента и позволяет снижать зависимость от удалённых сетевых хабов. По мере роста развивающихся рынков они также смогут получать выгоду от эффекта масштаба развития сетей, хотя бы за счёт снижения стоимости передачи данных до интернет-хабов. В конце сентября Meta✴ анонсировала кабель Petal, названный «первой трансокеанской системой с пропускной способностью 1 Пбит/с». Кабель через Атлантику протяжённостью порядка 7 тыс. км свяжет США и Францию, ввод в эксплуатацию запланирован на 2029 год. Кроме того, компания стоит за одной крупнейших в мире кабельных систем 2Africa и готовит самую протяжённую в мире систему Waterworth.
08.10.2026 [14:13], Андрей Крупин
Заработал самый короткий интернет-маршрут между Европой и Азией: «Ростелеком» запустил трансъевразийскую ВОЛС TEA NEXT«Ростелеком» сообщил о завершении крупнейшего инфраструктурного проекта в телекоммуникационной отрасли России, в рамках которого была построена и введена в эксплуатацию трансъевразийская волоконно-оптическая линия связи Transit Europe-Asia (TEA) Next протяжённостью 7,6 тыс. км. Работы над проектом стартовали летом 2020 года, его реализацией занималась компания «Атлас» (акционеры — «Ростелеком» и «Альфа-Банк»). Линия протянулась через 22 региона РФ и соединила западные и восточные рубежи страны с привязками к крупнейшим городам и выходами на границы с Монголией и Китаем. Объём инвестиций в проект составил 28,1 млрд руб. 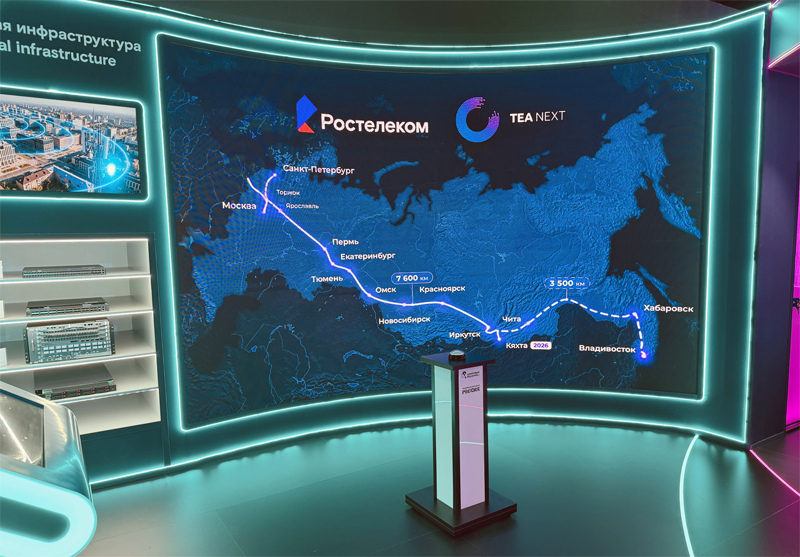
Источник изображения: «Ростелеком» / company.rt.ru Ёмкость TEA Next составляет 96 тёмных волокон, доступных для аренды международными и российскими операторами. При строительстве ВОЛС применялся кабель с оптическими волокнами типа G.654, поддерживающими технологии спектрального уплотнения DWDM. Пиковая пропускная способность канала достигает 1 Пбит/с, что в несколько раз превышает показатели крупнейших морских систем. Задержка (Round Trip Delay, RTD) по маршруту Москва — Кяхта составляет не более 65 мс (в два и более раза меньше, чем у подводных оптических магистралей), проектный срок службы кабеля — не менее 25 лет. При реализации проекта использовались компоненты российского производства, что стимулировало отечественных производителей кабельной продукции и телекоммуникационного оборудования. Первыми заказчиками на аренду мощностей новой линии стали российские операторы связи. Высокий интерес к проекту проявляют операторы Китая, Монголии и стран СНГ, а также глобальные ОТТ-компании.
08.10.2026 [13:46], Сергей Карасёв
QNAP выпустила управляемый коммутатор QSW-M7230P-2X4F24T с поддержкой 100GbE и PoE++QNAP Systems расширила ассортимент управляемых коммутаторов, анонсировав модель QSW-M7230P-2X4F24T уровня L3 Lite. Новинка, ориентированная на средние и крупные предприятия, предназначена для ресурсоёмких задач, связанных с хранением данных, виртуализацией и ИИ. Устройство выполнено в форм-факторе 1U для монтажа в стандартную серверную стойку. В общей сложности доступны 30 сетевых портов: это два разъёма 100GbE QSFP28, четыре коннектора 25GbE SFP28 и 24 разъёма 10GbE RJ45 (с возможностью работы в режимах 10GbE/5GbE/2.5GbE/1GbE/100MbE). Общая неблокируемая пропускная способность составляет 540 Гбит/с, коммутационная способность — 1080 Гбит/с. Упомянута поддержка агрегации MC-LAG (Multi-Chassis Link Aggregation) и LACP (Link Aggregation Control Protocol). 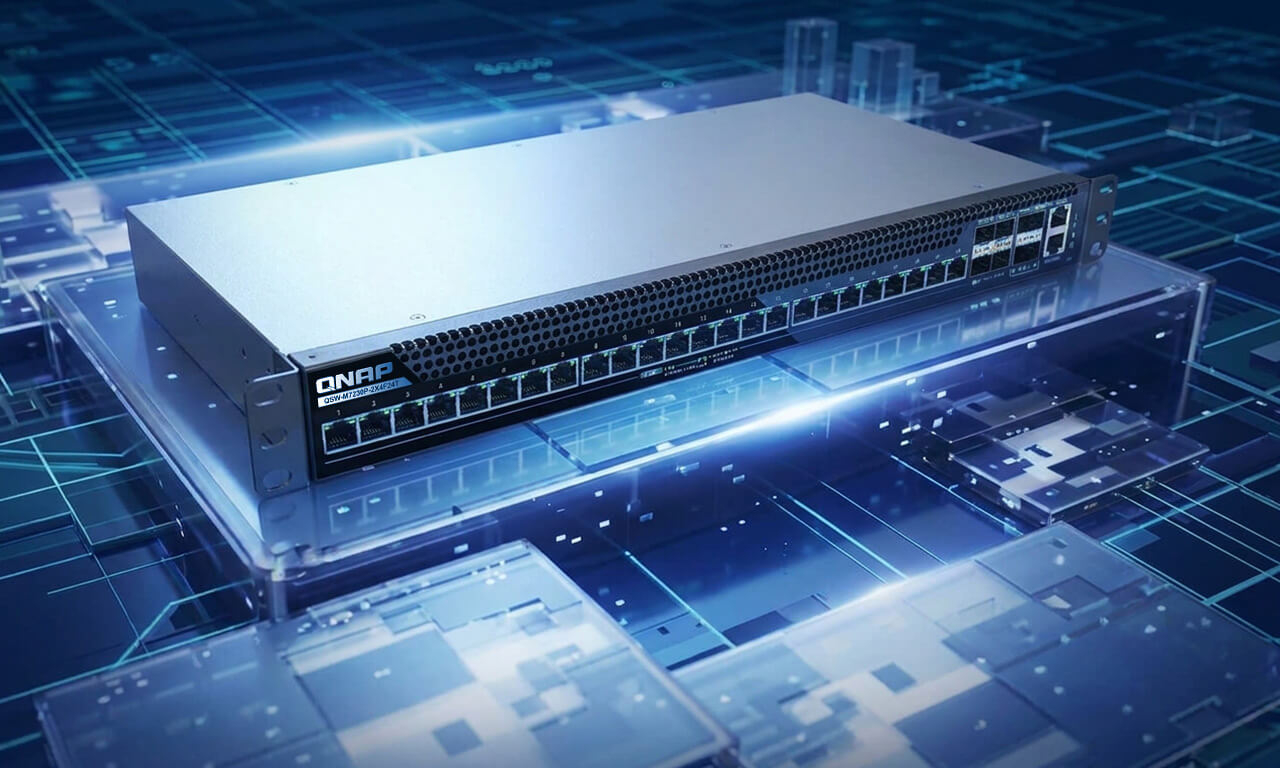
Источник изображения: QNAP Каждый из 24 портов RJ45 совместим с технологией PoE++ PSE (802.3bt), обеспечивающей возможность подачи до 90 Вт энергии на подключённое устройство. Суммарный бюджет PoE-мощности составляет 800 Вт. Коммутатор оборудован выделенным портом управления 1GbE RJ45. Система QSS Pro предлагает функции мониторинга мощности в реальном времени, приоритета предоставления питания для гибкого распределения энергии и удалённой перезагрузки PoE-оборудования. Новинка оснащена встроенным блоком питания; максимальное энергопотребление — 986 Вт. За охлаждение отвечают пять вентиляторов VAPO Bearing с ШИМ-управлением. Коммутатор имеет габариты 44 × 439 × 284 мм и весит 4,56 кг. Диапазон рабочих температур — от 0 до +40 °C. На изделие предоставляется двухлетняя гарантия.
08.10.2026 [00:40], Владимир Мироненко
Дата, время, подпись: Meta✴ перевела службу времени на защищённый протокол NTSMeta✴ сообщила, что её публичная служба синхронизации времени теперь использует протокол NTS (Network Time Security, стандарт RFC 8915). Переход на NTS связан с тем, что базовый протокол NTP, разработанный в 1985 году и использующийся для проверки сертификатов, не предусматривает встроенные механизмы безопасности, включая проверку подлинности, из-за чего оказался уязвимым для атак с подменой сервера и отправкой неточного времени, «человек посередине» (MITM) и пр. На протяжении большей части существования NTP время не имело большого значения, поскольку часы, отстающие или спешащие на несколько секунд, вызывали лишь раздражение. Но сегодня это важный фактор во многих случаях:
И сама проверка является циклической. Вы не можете выполнить проверку X.509 notBefore/notAfter, не зная текущего времени. По сути, вам придётся отключить проверку времени сертификата или реализовать один из обходных путей. 
Источник изображения: noor Younis/unsplash.com Таким образом, переход на NTS устраняет риски для безопасности, связанные с отсутствием аутентификации в традиционных протоколах NTP. Пакеты проходят проверку подлинности, поэтому устройство может проверить, что показатель времени поступил от Meta✴ и не был изменён по пути. Используя двухэтапный процесс, включающий создание ключей на основе TLS 1.3 и аутентификацию пакетов UDP, Meta✴ снижает риски подделки или воспроизведения (replay) ответов. Что важно, к марту 2029 года срок службы TLS-сертификатов сократится до 47 дней, а срок перепроверки доменов — до 10 дней. То есть срок жизни сертификаторов существенно сократится, что потребует корректной автоматизации их обновления, а этого, конечно, по словам Meta✴, нельзя сделать без точного времени. Все наработки в области работы со временем Meta✴ выкладывает на GitHub.
05.10.2026 [13:40], Руслан Авдеев
Разработчик «неубиваемого» оптического интерконнекта CScale вышел из «стелс-режима», получив $145 млн от NVIDIA и IntelЗанимающийся разработкой оптических интерконнектов стартап CScale вышел из «стелс-режима» после раунда финансирования серии C. Компания привлекла $145 млн, участие в раунде приняли NVIDIA и Intel Capital, сообщает Datacenter Dynamics. Раунд совместно возглавили Atreides Management, Valor Equity Partners и Premji Invest, также в нём приняли участие Sutter Hill Ventures и Maverick Silicon. Общая сумма привлечённых средств достигла $188 млн. Они помогут ускорить разработку и коммерческое внедрение дебютного оптического интерконнекта. Основанная в 2023 году компания разрабатывает оптические интерконнекты для масштабирования ИИ-систем. Пока подробностей о технологии компании немного, но в официальном заявлении CScale объявила, что занимается проектированием интерконнекта по принципу, в соответствии с которым оптические сбои «локализуются без прерывания вычислений». 
Источник изображения: CScale По словам компании, на фоне того, как ИИ-системы начинают занимать десятки стоек, оптические интерконнекты становятся необходимостью для создания сетевой инфраструктуры для масштабирования ИИ-систем. Надёжная связь имеет решающее значение для экономической эффективности системы. Упрощённая замена компонентов при этом делает обслуживание более удобным, но не обеспечивает бесперебойности работы системы. Компания работает именно над вариантом интерконнекта, с расчётом на обеспечение непрерывной работы. В Atreides Management отметили, что масштабируемые ИИ-системы приближаются к гигаваттному уровню и пропускная способность интерконнектов ничего не даёт без обеспечения бесперебойной работы. При этом, с учётом масштаба проектов, отказы — не гипотетическая возможность, а неизбежность, поэтому CScale разрабатывает надёжные оптические продукты для нового поколения ИИ-фабрик. Судя по описанию вакансии на сайте компании, технология CScale будет интегрирована в SoC, оснащённый CPU. Последний может понадобиться для работы сетевого ПО для автоматизации. Компания описывает свой продукт как «интегрированный световой модуль» (integrated light engine).
03.10.2026 [20:53], Сергей Карасёв
JEDEC представила первый в отрасли стандарт для кремниевой фотоникиКомитет стандартизации полупроводниковой продукции (JEDEC) объявил о разработке стандарта «JESD264: Требования к квалификации и надёжности кремниевой фотоники» (JESD264: Silicon Photonics Qualification and Reliability Requirements). Документ призван ускорить внедрение соответствующих технологий в дата-центрах, ИИ-системах и телекоммуникационных сетях. Технология кремниевой фотоники предусматривает интеграцию оптических и электронных компонентов на одном чипе. В данной области, в отличие от традиционных КМОП-решений, ранее отсутствовала общеотраслевая система для обеспечения надёжности и квалификации, что порождало ряд сложностей для участников рынка и создавало неопределённости в цепочках поставок. Новый документ JEDEC призван решить эти проблемы. 
Источник изображения: unsplash.com / Logan Voss JESD264 — это первый в полупроводниковой индустрии единый стандарт, разработанный специально с прицелом на кремниевую фотонику. Он, как ожидается, поможет производителям, интеграторам и конечным заказчикам снизить риски при внедрении передовых технологий, одновременно упрощая применение сложных фотонных решений, включающих лазеры, модуляторы, фотодиоды и пассивные оптические элементы. Кроме того, стандарт чётко разграничивает зоны ответственности за надёжность между производителями, OSAT-подрядчиками (компаниями по сборке и тестированию полупроводников) и разработчиками систем. Предполагается, что это будет способствовать повышению стабильности и согласованности экосистемы кремниевой фотоники в целом. Ключевыми положениями JESD264 названы:
03.10.2026 [02:30], Сергей Карасёв
QNAP представила управляемые 10GbE-коммутаторы QSW-M5218 с портами 25GbE SFP28Компания QNAP Systems анонсировала управляемые коммутаторы семейства QSW-M5218, ориентированные на предприятия малого и среднего бизнеса. Устройства подходят для подключения высокоскоростных NAS-хранилищ, серверов виртуализации, рабочих станций и пр. В серию вошли модели QSW-M5218-6F12T и QSW-M5218P-6F12T уровня L3 Lite. Обе выполнены в форм-факторе 1U для монтажа в стандартную серверную стойку. Модель QSW-M5218P-6F12T поддерживает технологию PoE++ (IEEE 802.3bt) с возможностью подачи до 90 Вт на порты RJ45 (общий бюджет мощности составляет 470 Вт). В общей сложности реализованы 18 сетевых портов в конфигурации 12 × 10GbE RJ45 и 6 × 25GbE SFP28. Кроме того, имеется выделенный порт управления 1GbE RJ45. Суммарная неблокируемая пропускная способность составляет 270 Гбит/с, коммутационная способность — 540 Гбит/с. Говорится о поддержки MC-LAG (Multi-Chassis Link Aggregation) и LACP (Link Aggregation Control Protocol). 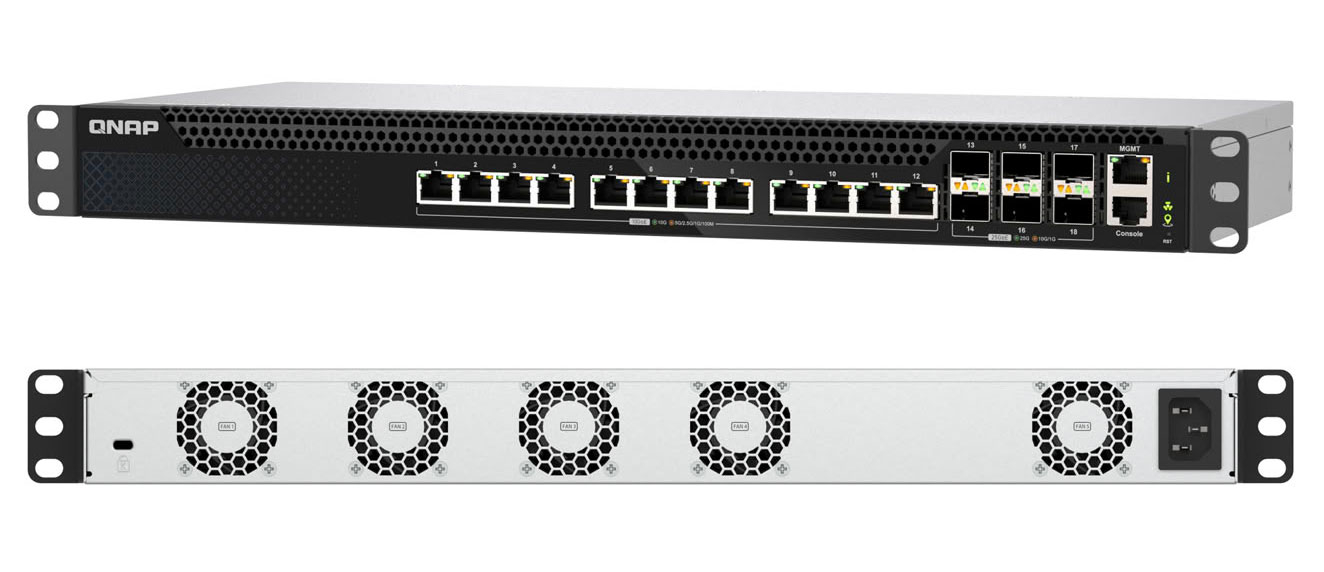
Источник изображения: QNAP Габариты младшей из двух новинок составляют 44 × 439 × 190 мм, старшей — 44 × 439 × 284 мм, а весят устройства 2,74 и 4,19 кг соответственно. Заявленное энергопотребление — не более 80 и 550 Вт. Диапазон рабочих температур простирается от 0 до +40 °C. В системе охлаждения задействованы пять вентиляторов VAPO Bearing с ШИМ-управлением.
28.09.2026 [00:24], Владимир Мироненко
Роскомнадзор рекомендовал операторам проверить роутеры MikroTik у абонентовПодведомственный Роскомнадзору главный радиочастотный центр (ГРЧЦ) рекомендовал операторам связи срочно проверить используемые в их сетях роутеры компании MikroTik, а также предупредить абонентов об угрозе их взлома в связи с имеющимися уязвимостями в RouterOS и принять соответствующие меры, сообщил ресурс РБК. Как сообщает РБК, операторы начали получать письма с предупреждением регулятора 11-го сентября. До этого команда CERT Polska обнаружила в RouterOS шесть уязвимостей, затрагивающих SSH-сервер и клиент, сервис bandwidth-test, механизм обработки сертификатов X.509 и интерфейс WebFig. Комбинация двух из них позволяет злоумышленнику получить полный контроль над устройством без аутентификации, если на нём включен удаленный доступ по протоколу SSH. Эта цепочка получила название MikroTrick. 
Источник изображения: MikroTik Наиболее серьёзные из названых уязвимостей:
Компания MikroTik объявила 3-сентября о выходе обновлений RouterOS 7.25 beta 3, 7.24.2, 7.23.4 и 6.49.21 для устранения выявленных уязвимостей в системе безопасности операционной системы, подчеркнув, что для обычных пользователей домашних устройств эта проблема не представляет непосредственной угрозы, но всё же рекомендуется всем пользователям выполнить обновление. Компания также рекомендовала администраторам как можно скорее обновить устройства, а затем проверить конфигурацию на наличие неизвестных пользователей, скриптов, задач планировщика, прокси-серверов и туннелей. В CERT Polska сообщили, что в последнее время фиксируют атаки на устройства под управлением RouterOS, доступные из интернета. Подтверждено, что злоумышленники используют комбинацию уязвимостей MikroTrick для захвата полного контроля над незащищёнными устройствами. Также подтверждено, что выпущенные исправления предотвращают подобные атаки. В обязанности операторов связи не входит обновление прошивки роутеров абонентов, говорят участники рынка. Но они несут ответственность за безопасность собственной сети и могут ограничить опасный трафик, заблокировав определённые порты роутеров, не отключая абонентов от сети. |
|

