Материалы по тегу: mikrotik
|
28.09.2026 [00:24], Владимир Мироненко
Роскомнадзор рекомендовал операторам проверить роутеры MikroTik у абонентовПодведомственный Роскомнадзору главный радиочастотный центр (ГРЧЦ) рекомендовал операторам связи срочно проверить используемые в их сетях роутеры компании MikroTik, а также предупредить абонентов об угрозе их взлома в связи с имеющимися уязвимостями в RouterOS и принять соответствующие меры, сообщил ресурс РБК. Как сообщает РБК, операторы начали получать письма с предупреждением регулятора 11-го сентября. До этого команда CERT Polska обнаружила в RouterOS шесть уязвимостей, затрагивающих SSH-сервер и клиент, сервис bandwidth-test, механизм обработки сертификатов X.509 и интерфейс WebFig. Комбинация двух из них позволяет злоумышленнику получить полный контроль над устройством без аутентификации, если на нём включен удаленный доступ по протоколу SSH. Эта цепочка получила название MikroTrick. 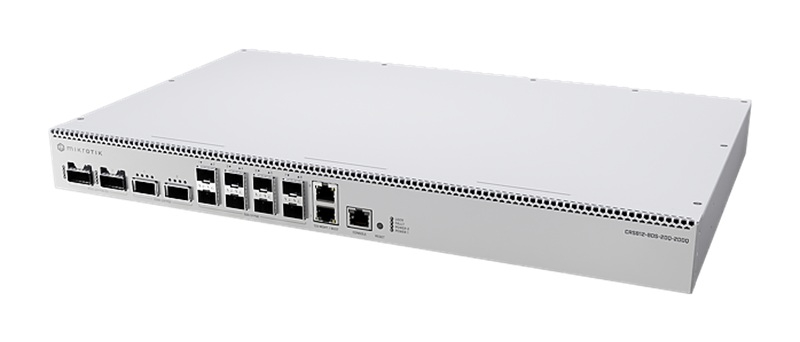
Источник изображения: MikroTik Наиболее серьёзные из названых уязвимостей:
Компания MikroTik объявила 3-сентября о выходе обновлений RouterOS 7.25 beta 3, 7.24.2, 7.23.4 и 6.49.21 для устранения выявленных уязвимостей в системе безопасности операционной системы, подчеркнув, что для обычных пользователей домашних устройств эта проблема не представляет непосредственной угрозы, но всё же рекомендуется всем пользователям выполнить обновление. Компания также рекомендовала администраторам как можно скорее обновить устройства, а затем проверить конфигурацию на наличие неизвестных пользователей, скриптов, задач планировщика, прокси-серверов и туннелей. В CERT Polska сообщили, что в последнее время фиксируют атаки на устройства под управлением RouterOS, доступные из интернета. Подтверждено, что злоумышленники используют комбинацию уязвимостей MikroTrick для захвата полного контроля над незащищёнными устройствами. Также подтверждено, что выпущенные исправления предотвращают подобные атаки. В обязанности операторов связи не входит обновление прошивки роутеров абонентов, говорят участники рынка. Но они несут ответственность за безопасность собственной сети и могут ограничить опасный трафик, заблокировав определённые порты роутеров, не отключая абонентов от сети.
07.09.2026 [14:03], Владимир Мироненко
В MikroTik RouterOS нашли шесть серьёзных уязвимостей — пора срочно обновить роутерыКоманда CERT Polska, созданная для реагирования на инциденты кибербезопасности на базе Национального научно-исследовательского института Польши (NASK), сообщила об обнаружении шести уязвимостей в MikroTik RouterOS. Сочетание двух из них позволяет злоумышленнику получить полный контроль над устройством без аутентификации, если устройство поддерживает удалённый доступ по протоколу SSH. Данные уязвимости затрагивают SSH-сервер и клиент, службу тестирования пропускной способности, обработку сертификатов X.509 и интерфейс WebFig. В связи с этим MikroTik выпустила исправления в версиях 7.25beta3, 7.24.2, 7.23.4 и 6.49.21, уведомив об этом пользователей, но не рассказав об уязвимостях. об Администраторам рекомендуется обновить свои устройства, а затем проверить конфигурацию на наличие неизвестных пользователей, скриптов, задач планировщика, прокси-серверов и туннелей. 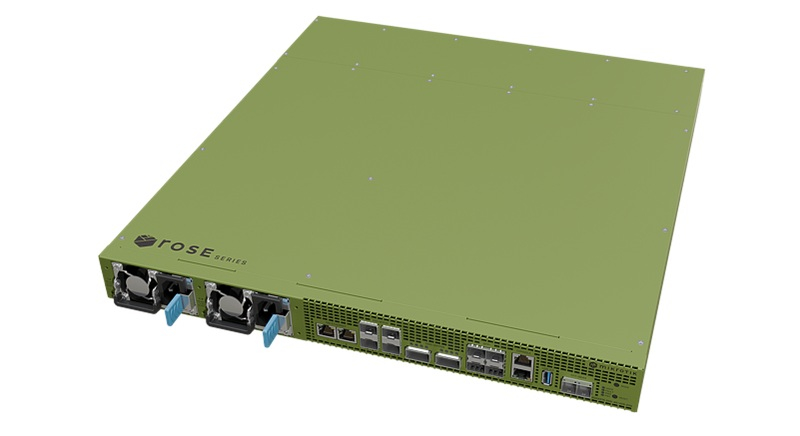
Источник изображения: MikroTik CERT Polska также опубликовала описание трёх самых серьёзных из этих уязвимостей:
Используя уязвимость, злоумышленник, зная имя пользователя и открытый модуль ключа пользователя, может создать другой ключ и войти через SSH, не имея соответствующего закрытого ключа. Полученные привилегии эквивалентны привилегиям целевой учётной записи.
RouterOS некорректно обрабатывала имена пользователей, начинающиеся с запрещённого символа, в механизме входа через SSH. Используя специально созданное имя пользователя, злоумышленник может повысить свои привилегии. В результате сессия получает полные административные привилегии в системе RouterOS.
Сервис проверки пропускной способности позволял неаутентифицированному соединению перейти в состояние, которое должно быть доступно только после входа в систему. В сочетании с двумя отдельными уязвимостями — утечкой неинициализированных данных буфера пакетов и полным переполнением при проверке размера — это позволяет либо осуществить утечку памяти ядра, либо удалённую DoS-атаку, приводящую к перезагрузке системы. По данным CERT Polska, указанные уязвимости RouterOS активно использовались в реальных атаках, проведённых в последние дни. Обновление до последней версии ОС обеспечивает защиту от взлома. В нём MikroTik использует механизм, который при запуске RouterOS сканирует конфигурацию на наличие известных признаков несанкционированных изменений, отключает распознанные подозрительные записи конфигурации, записывает критическое сообщение в журнал и устанавливает предупреждение (маркер Flagged). Этот механизм обнаруживает только выбранные следы после компрометации — отсутствие маркера не является доказательством безопасности устройства, поскольку могут существовать и другие необнаруженные уязвимости. CERT Polska рекомендует немедленно обновить RouterOS до одной из версий, содержащих легальные обновления: 7.25beta3, 7.24.2, 7.23.4 или 6.49.21. «После обновления проверьте журналы на наличие сообщения о компрометации устройства и значения помеченного маркера в выводе команды /system/device-mode/print. Также проверьте конфигурацию на наличие неизвестных пользователей, скриптов и других неопознанных изменений», — сообщила команда польских программистов. В случае отсутствия возможности установки патча, следует отключить открытые службы или заблокировать доступ к ним со всех адресов за пределами доверенных сетей управления. Это относится, в частности, к SSH, WWW/WWW-SSL и серверу проверки пропускной способности. Также рекомендуется не инициировать TLS-соединения с устройства и не использовать встроенные SSH-клиенты (/system ssh и /system ssh-exec), особенно когда связь проходит через незащищённые сети или направлена на незащищённые хосты.
18.01.2026 [13:05], Сергей Карасёв
Компактный коммутатор MikroTik CRS804 DDQ для ИИ-платформ получил четыре порта 400GbEКомпания MikroTik расширила ассортимент коммутаторов, анонсировав компактную модель CRS804 DDQ, ориентированную на сравнительно небольшие по масштабу инфраструктуры ИИ. Новинка выполнена в форм-факторе 1U половинной ширины, благодаря чему в серверной стойке бок о бок могут размещаться два устройства. L3-коммутатор CRS804 DDQ построен на чипе Marvell 98DX7335, который функционирует в тандеме с четырёхъядерным Arm-процессором Annapurna Labs AL52400 с тактовой частотой до 2 ГГц. Объём оперативной памяти составляет 4 Гбайт. Предусмотрено 512 Мбайт флеш-памяти NAND. В качестве программной платформы применяется RouterOS v7. 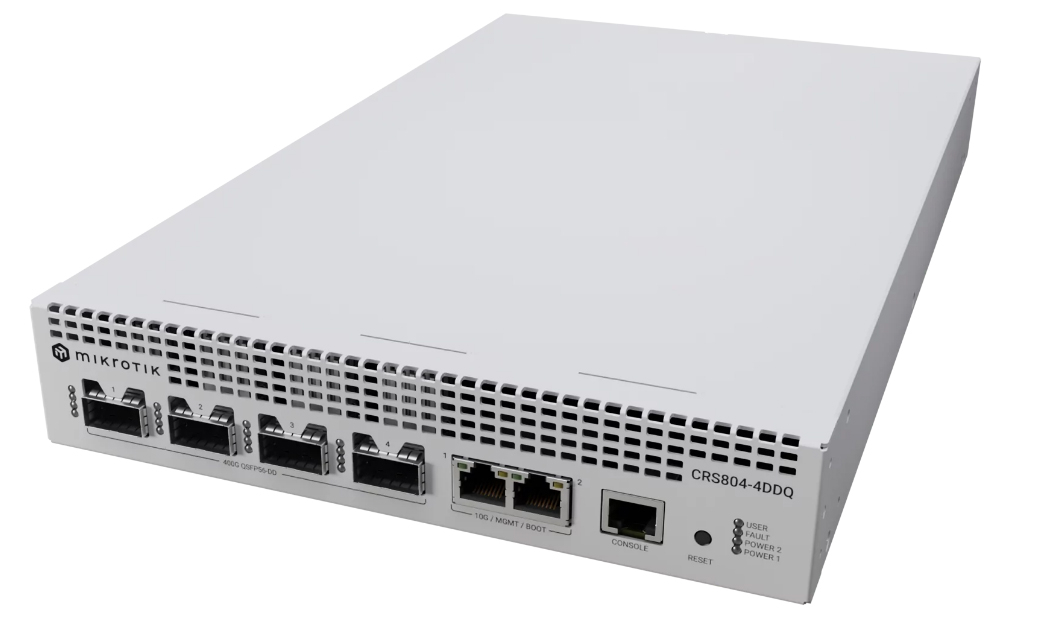
Источник изображения: MikroTik Во фронтальной части расположены четыре порта QSFP56-DD с пропускной способностью 400 Гбит/с каждый. Кроме того, есть два порта 10GbE (RJ45) и консольный порт RJ45. Установлены два вентилятора и два блока питания (100–240 В) с возможностью горячей замены. Максимальное заявленное энергопотребление — 123 Вт. Диапазон рабочих температур простирается от -10 до +60 °C. Величина MTBF (средняя наработка на отказ) достигает примерно 200 тыс. часов при температуре +25 °C. Коммутатор, как утверждается, обеспечивает стабильную работу в условиях интенсивных сетевых нагрузок. Реализованы инструменты мониторинга напряжения, а также температуры процессора и основной платы. Решение имеет класс защиты IP20. В комплект поставки входит монтажный набор RMK-2x10/19, позволяющий установить два коммутатора в один слот 1U стандартной 19″ серверной стойки. Коммутатор MikroTik CRS804 DDQ предлагается по ориентировочной цене $1300.
30.09.2025 [10:26], Сергей Карасёв
MikroTik выпустила коммутатор CRS812 DDQ с поддержкой 400GbEКомпания MikroTik начала продажи коммутатора CRS812 DDQ (модель CRS812-8DS-2DQ-2DDQ-RM), поддерживающего стандарт 400GbE. Новинка, выполненная в форм-факторе 1U, доступна для заказа по ориентировочной цене $1300. В устройстве задействованы коммутационный чип Marvell 98DX7335 и процессор Annapurna Labs AL52400, который содержит четыре вычислительных Arm-ядра с тактовой частотой до 2 ГГц. Объём оперативной памяти DDR4 составляет 4 Гбайт, вместимость встроенного флеш-модуля — 512 Мбайт. Коммутатор оборудован двумя портами 400G QSFP56-DD и двумя разъёмами 200G QSFP56, восемью портами 50G SFP56, а также двумя портами 1/2.5/5/10GbE RJ45. Кроме того, имеется консольный порт RJ45. Все гнёзда для подключения сетевых кабелей сосредоточены на фронтальной панели. 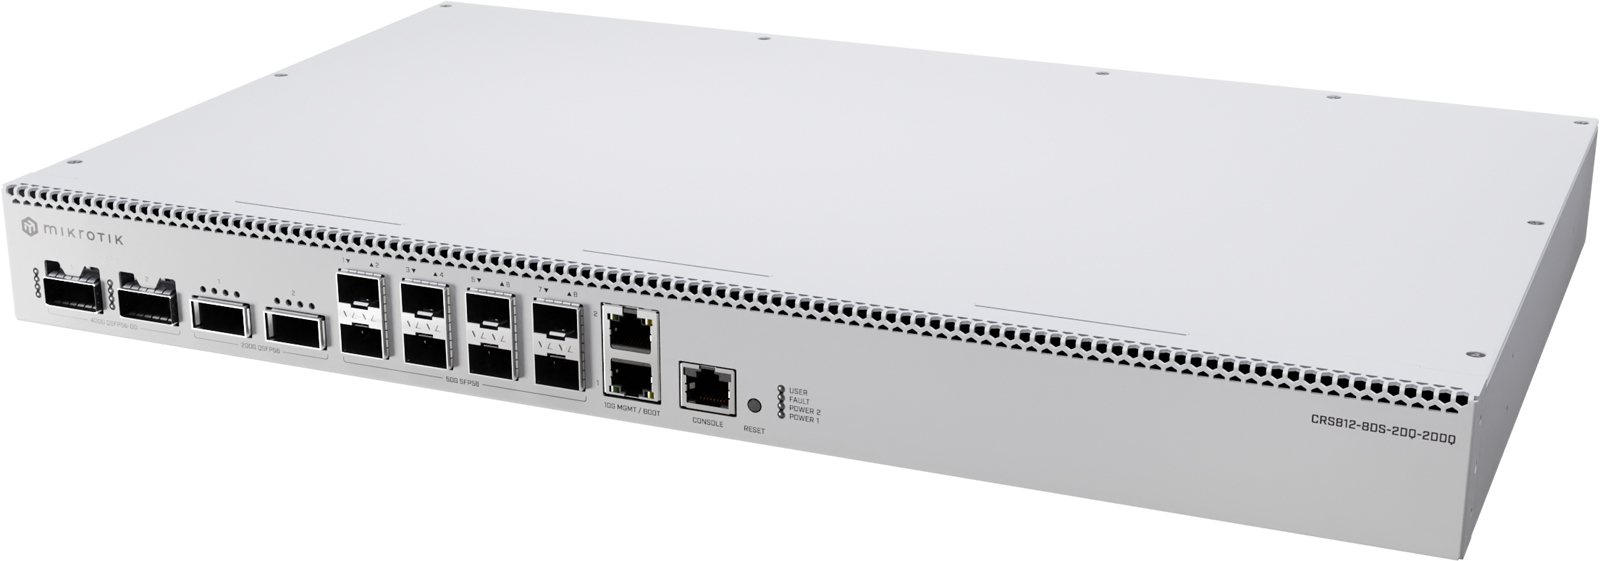
Источник изображений: MikroTik Габариты новинки составляют 443 × 268 × 44 мм. Установлены два блока питания и четыре вентиляторных модуля с возможностью горячей замены. Максимальное заявленное энергопотребление — 134 Вт. Диапазон рабочих температур простирается от -10 до +50 °C. Показатель MTBF (средняя наработка на отказ) достигает 200 тыс. часов при температуре 25 °C. 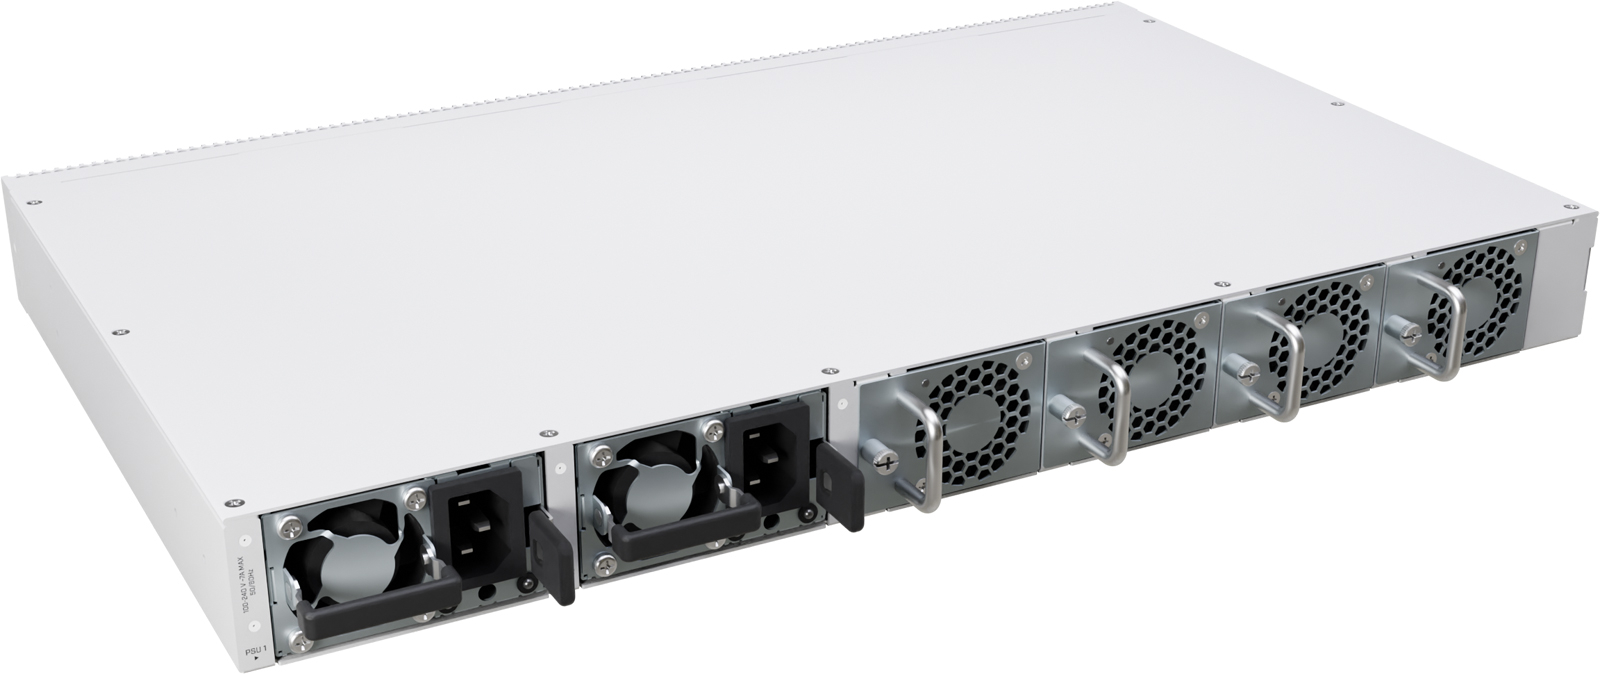 На коммутаторе применяется программная платформа RouterOS v7. В комплект поставки входят кабели питания и крепёж для монтажа в серверную стойку. Дополнительно можно приобрести оптический трансивер DDQ+85MP01D стандарта 400G стоимостью около $160, также кабели DDQ+DA0001 и DDQ+DA0003 длиной 1 и 3 м соответственно по цене примерно $80 и $110.
01.03.2025 [15:45], Сергей Карасёв
MikroTik представила устройство RDS2216 — гибрид Arm-сервера, NAS и коммутатораКомпания MikroTik анонсировала необычную стоечную систему RDS2216, которая фактически объединяет несколько устройств в корпусе формата 1U. Новинка может выполнять функции сервера с архитектурой Arm, сетевого хранилища данных (NAS) и коммутатора. В основу решения положен процессор Annapurna Labs AL73400 (AWS Graviton). Чип объединяет 16 Armv8-ядер Cortex-A72 с частотой до 2 ГГц. В оснащение входят 32 Гбайт оперативной памяти DDR4 и 128 Мбайт флеш-памяти NAND. Задействован коммутационный чип Marvell Prestera 98DX4310 с частичной L3-разгрузкой. 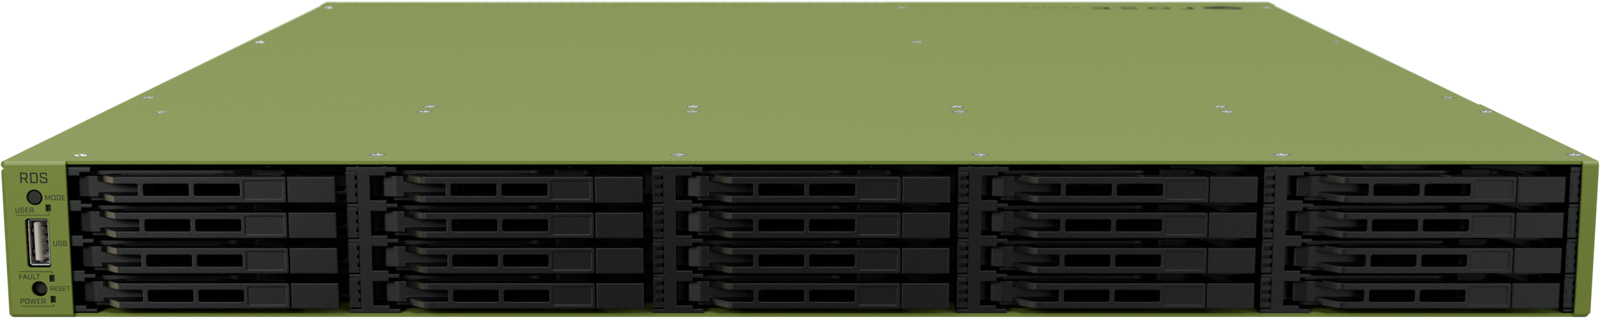
Источник изображений: MikroTik Система располагает двумя портами 10GbE с разъёмами RJ45, четырьмя портами SFP28 25GbE, двумя портами QSFP28 100GbE, а также четырьмя 10GbE-портами SFP+. Плюс к этому предусмотрены разъём 1GbE и консольный порт (RJ45). Имеются два порта USB 3.0 Type-A, а также пара SFF-8644. Сервер может нести на борту до 20 накопителей U.2 NVMe толщиной 7 мм (PCIe 3.0 x2) и поддержкой TCG OPAL. Кроме того, могут быть установлены два внутренних модуля М.2 с интерфейсом SATA. 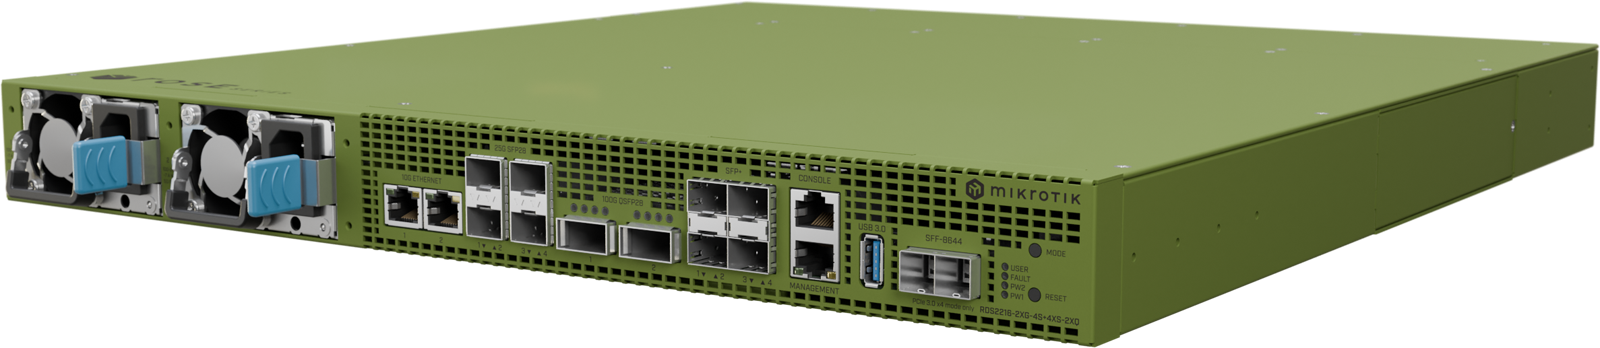 Питание обеспечивают два блока с возможностью горячей замены, а за охлаждение отвечают десять вентиляторов. Диапазон рабочих температур простирается от -20 до +50 °C. В качестве программной платформы применяется RouterOS v7 (Special ROSE Edition). Эта система поддерживает такие функции, как шифрование данных, моментальные снимки, сжатие и совместное использование хранилища по протоколам NFS, iSCSI, SMB, NVMe/TCP. Устройство выполнено в оригинальном оливковом цвете. В продажу MikroTik RDS2216 поступит по ориентировочной цене $1950 без установленных накопителей. |
|

