Материалы по тегу: безопасность
|
22.06.2024 [00:05], Алексей Степин
Альянс CHERI будет продвигать технологию надёжной защиты памяти от атак — первой её могут получить процессоры RISC-VВ современных процессорах немало возможностей для атак связано с особенностями работы современных подсистем памяти. Для противостояния подобным угрозам Capabilities Limited, Codasip, FreeBSD Foundation, lowRISC, SCI Semiconducto и Кембриджский университет объявили о создании альянса CHERI (Capability Hardware Enhanced RISC Instructions). Целью новой организации должна стать помощь в стандартизации, популяризации и продвижении на рынок разработанных Кембриджским университетом совместно с исследовательским центром SRI International процессорных расширений, позволяющих аппаратно реализовывать механизмы защиты памяти, исключающие целый ряд потенциальных уязвимостей, например, переполнение буфера или некорректная работа с указателями. 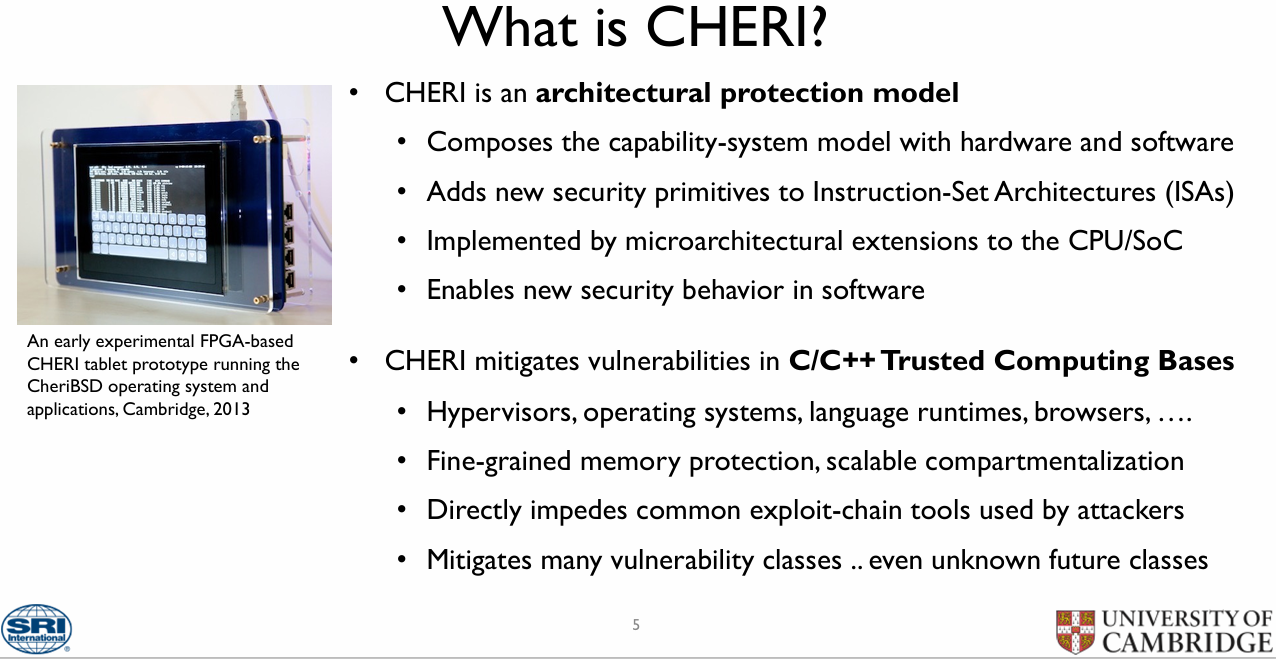
Источник: University of Cambridge Сама технология имеет «модульный» характер. Она может применяться выборочно для защиты функций от конкретных атак и требует лишь весьма скромной адаптации кода. Согласно заявлению CHERI Alliance, огромный пул уже наработанного ПО на языках семейств С и C++ может быть легко доработан для серьёзного повышения уровня безопасности. 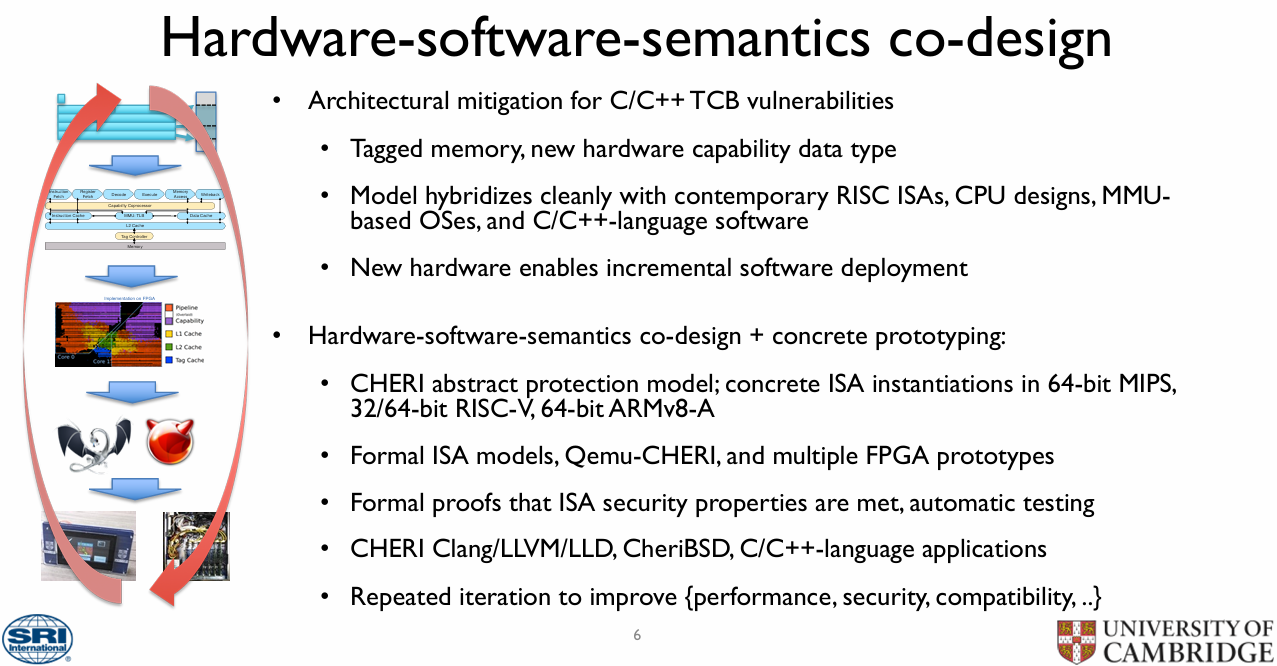
Источник: University of Cambridge Кроме того, данная технология позволяет реализовать высокопроизводительные и масштабируемые механизмы компартментализации (compartmentalization) и обеспечения минимально необходимых прав (least privilege). Такое «разделение на отсеки» должно защитить уже скомпрометированную систему и не позволить злоумышленнику развить атаку, даже если он воспользовался ранее неизвестной уязвимостью. 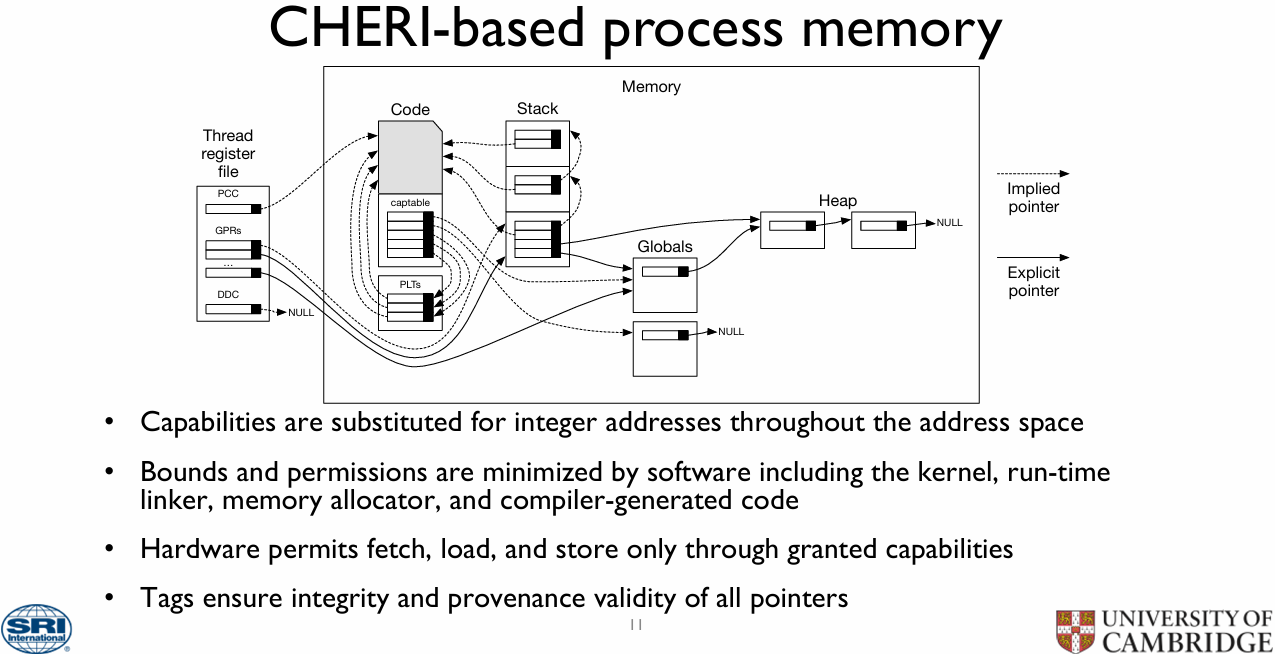
Механика работы расширений CHERI с памятью. Источник: University of Cambridge Технологии, предлагаемые альянсом CHERI, хорошо проработаны — их развитие идёт с 2010 года, а актуальность массового внедрения подобных решений за прошедшее время успела лишь назреть. Однако для успеха данной инициативы потребуется широкое содействие со стороны индустрии как аппаратного обеспечения, так и программного. 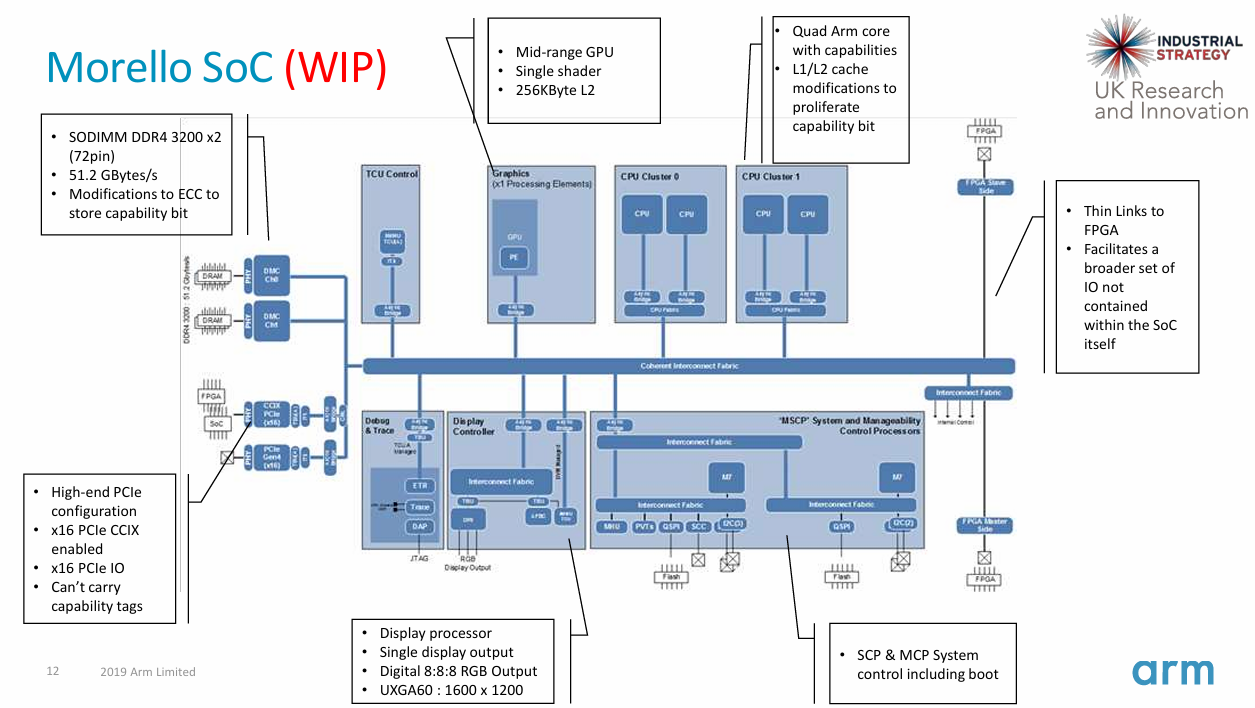
Блок-схема Arm Morello. Источник: Arm Участники альянса настроены оптимистично, однако в их число пока не входит ни один из крупных разработчиков CPU, в частности, Arm. В настоящее время главной архитектурой для приложения своих усилий они видят RISC-V, о чём свидетельствует документация на CHERI ISAv9. Впрочем, черновой вариант расширений имеется и для x86-64. Сама Arm этого оптимизма не разделяет. Компания имеет за плечами пятилетний опыт разработки проекта Morello, основанному на идеях CHERI, но, по словам представителя Arm, процесс тестирования прототипов защищённых систем выявил ряд ограничений, пока препятствующий их широкому распространению на рынке. Тем не менее, работы над платформой Morello будут продолжены. При этом буквально на днях для Arm-процессоров была выявлена атака TikTag, направленная на обход механизма защиты памяти Memory Tagging Extensions (MTE).
26.05.2024 [13:24], Руслан Авдеев
Эрик Шмидт: будущие суперкомпьютеры США и Китая будут окружены пулемётами и колючей проволокой и питаться от АЭС
hardware
hpc
аэс
безопасность
ии
информационная безопасность
китай
суперкомпьютер
сша
цод
энергетика
Бывший генеральный директор Google Эрик Шмидт (Eric Schmidt) прогнозирует, что в обозримом будущем в США и Китае большие суперкомпьютеры будут заниматься ИИ-вычислениями под защитой военных баз. В интервью Noema он подробно рассказал о том, каким видит новые ИИ-проекты, и это будущее вышло довольно мрачным. Шмидт поведал о том, как правительства будут регулировать ИИ и искать возможности контроля ЦОД, работающих над ИИ. Покинув Google, бизнесмен начал очень тесно сотрудничать с военно-промышленным комплексом США. По его словам, рано или поздно в США и Китае появится небольшое число чрезвычайно производительных суперкомпьютеров с возможностью «автономных изобретений» — их производительность будет гораздо выше, чем государства готовы свободно предоставить как своим гражданам, так и соперникам. Каждый такой суперкомпьютер будет соседствовать с военной базой, питаться от атомного источника энергии, а вокруг будет колючая проволока и пулемёты. Разумеется, таких машин будет немного — гораздо больше суперкомпьютеров будут менее производительны и доступ к ним останется более широким. Строго говоря, самые производительные суперкомпьютеры США принадлежат Национальным лабораториям Министерства энергетики США, которые усиленно охраняются и сейчас. Как заявил Шмидт, необходимы и договорённости об уровнях безопасности вычислительных систем по примеру биологических лабораторий. В биологии широко распространена оценка по уровням биологической угрозы для сдерживания её распространения и оценки уровня риска заражения. С суперкомпьютерами имеет смысл применить похожую классификацию. 
Источник изображения: Joel Rivera-Camacho/unsplash.com Шмидт был председателем Комиссии национальной безопасности США по ИИ и работал в Совете по оборонным инновациям. Также он активно инвестировал в оборонные стартапы. В то же время Шмидт сохранил влияние и в Alphabet и до сих пор владеет акциями компании стоимостью в миллиарды долларов. Военные и разведывательные службы США пока с осторожностью относятся к большим языковым моделям (LLM) и генеративному ИИ вообще из-за распространённости «галлюцинаций» в таких системах, ведущих к весьма правдоподобным на первый взгляд неверным выводам. Кроме того, остро стоит вопрос сохранения секретной информации в таких системах. Ранее в этом году Microsoft подтвердила внедрение изолированной от интернета генеративной ИИ-модели для спецслужб США после модернизации одного из своих ИИ-ЦОД в Айове. При этом представитель Microsoft два года назад предрекал, что нынешнее поколение экзафлопсных суперкомпьютеров будет последним и со временем все переберутся в облака.
19.10.2023 [01:40], Алексей Степин
Axiado представила новый класс сопроцессоров — TCUНа мероприятии 2023 OCP Global Summit компания Axiado представила новый класс аппаратных сопроцессоров — TCU (Trusted Control/Compute Unit), предназначенный для управления и защиты IT-инфраструктуры от различного рода атак. Защитных механик в мире ИТ существует множество, но и киберпреступники постоянно совершенствуют методы атак, задействуя порой самые экзотические атак по сторонним каналам, к примеру, используя механизмы динамического управления напряжением и частотой в современных процессорах. Не всегда спасает положение даже подход «нулевого доверия» (Zero Trust), поскольку программная реализация также уязвима ко взлому или утере ключей. 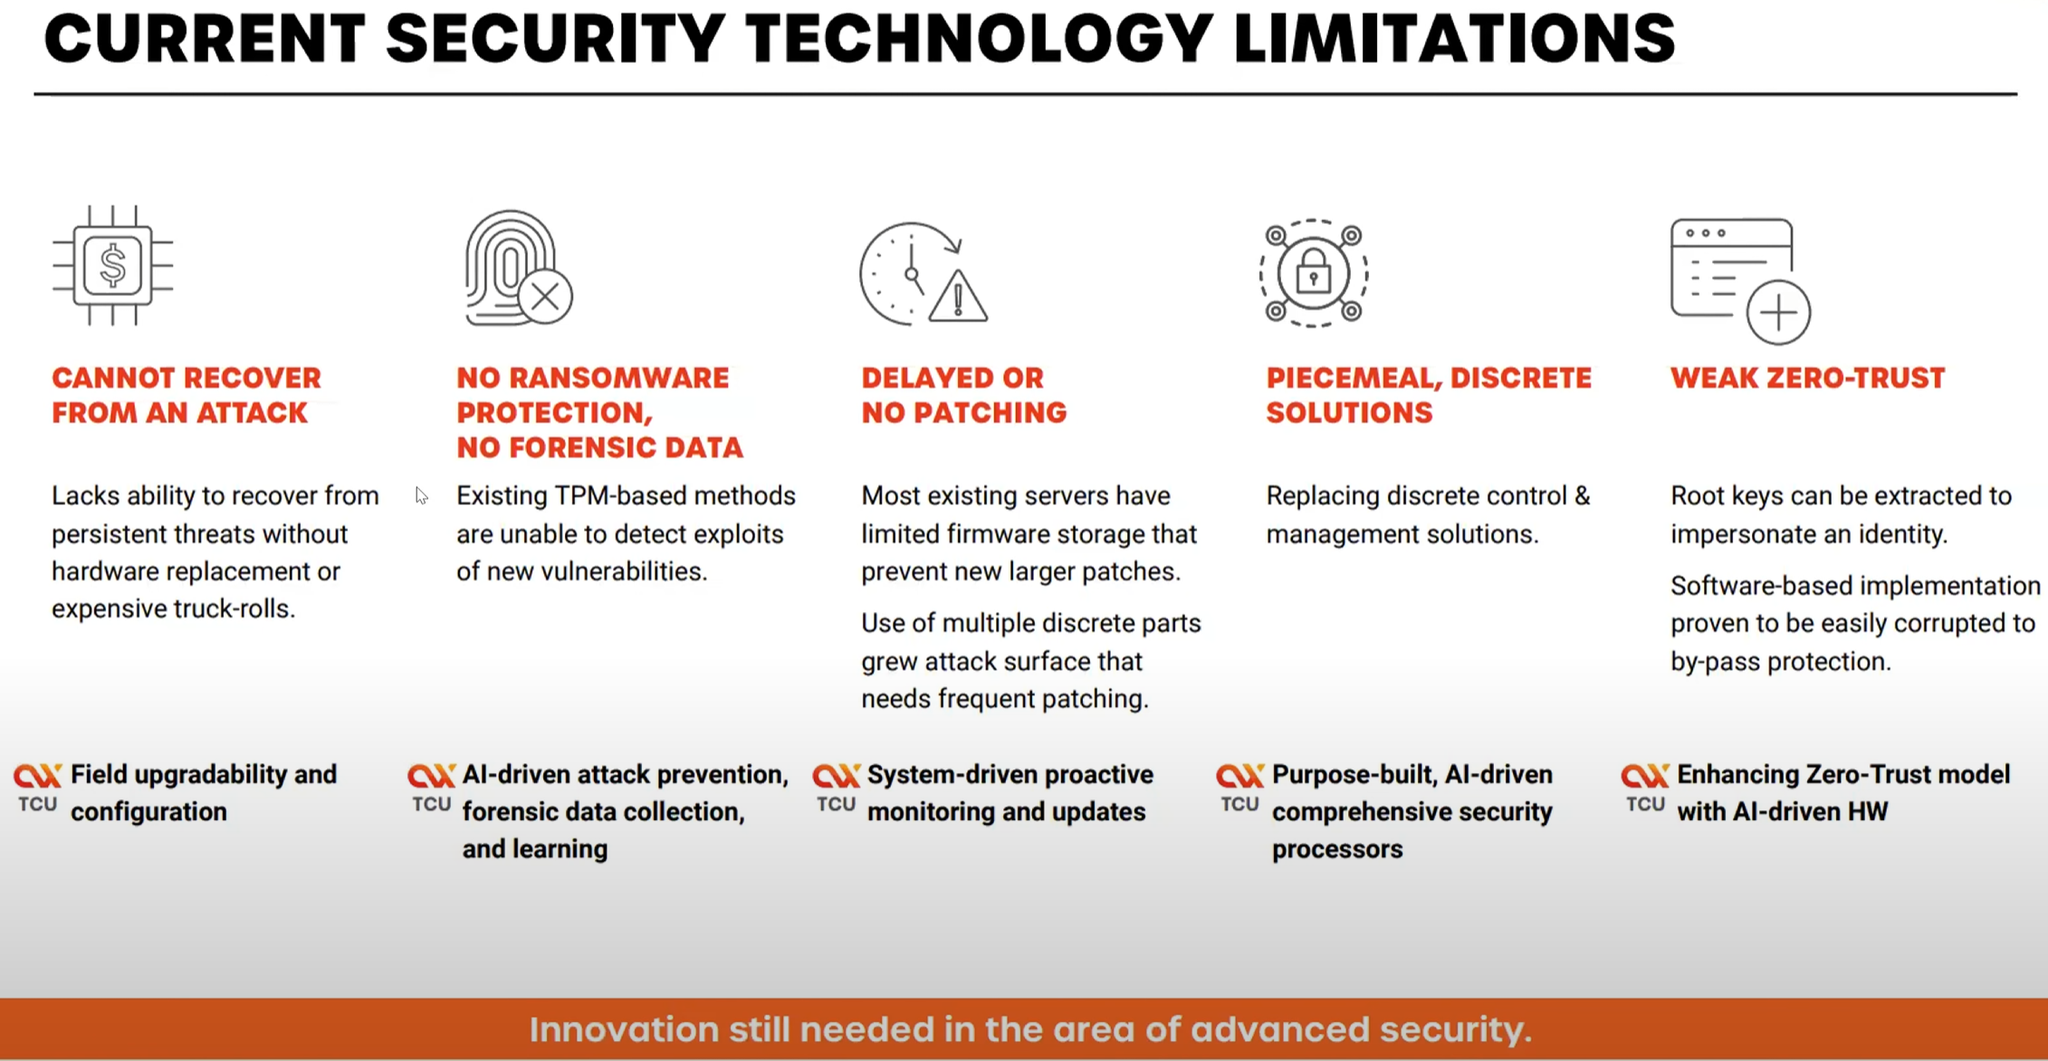
Источник изображений здесь и далее: OCP/Axiado 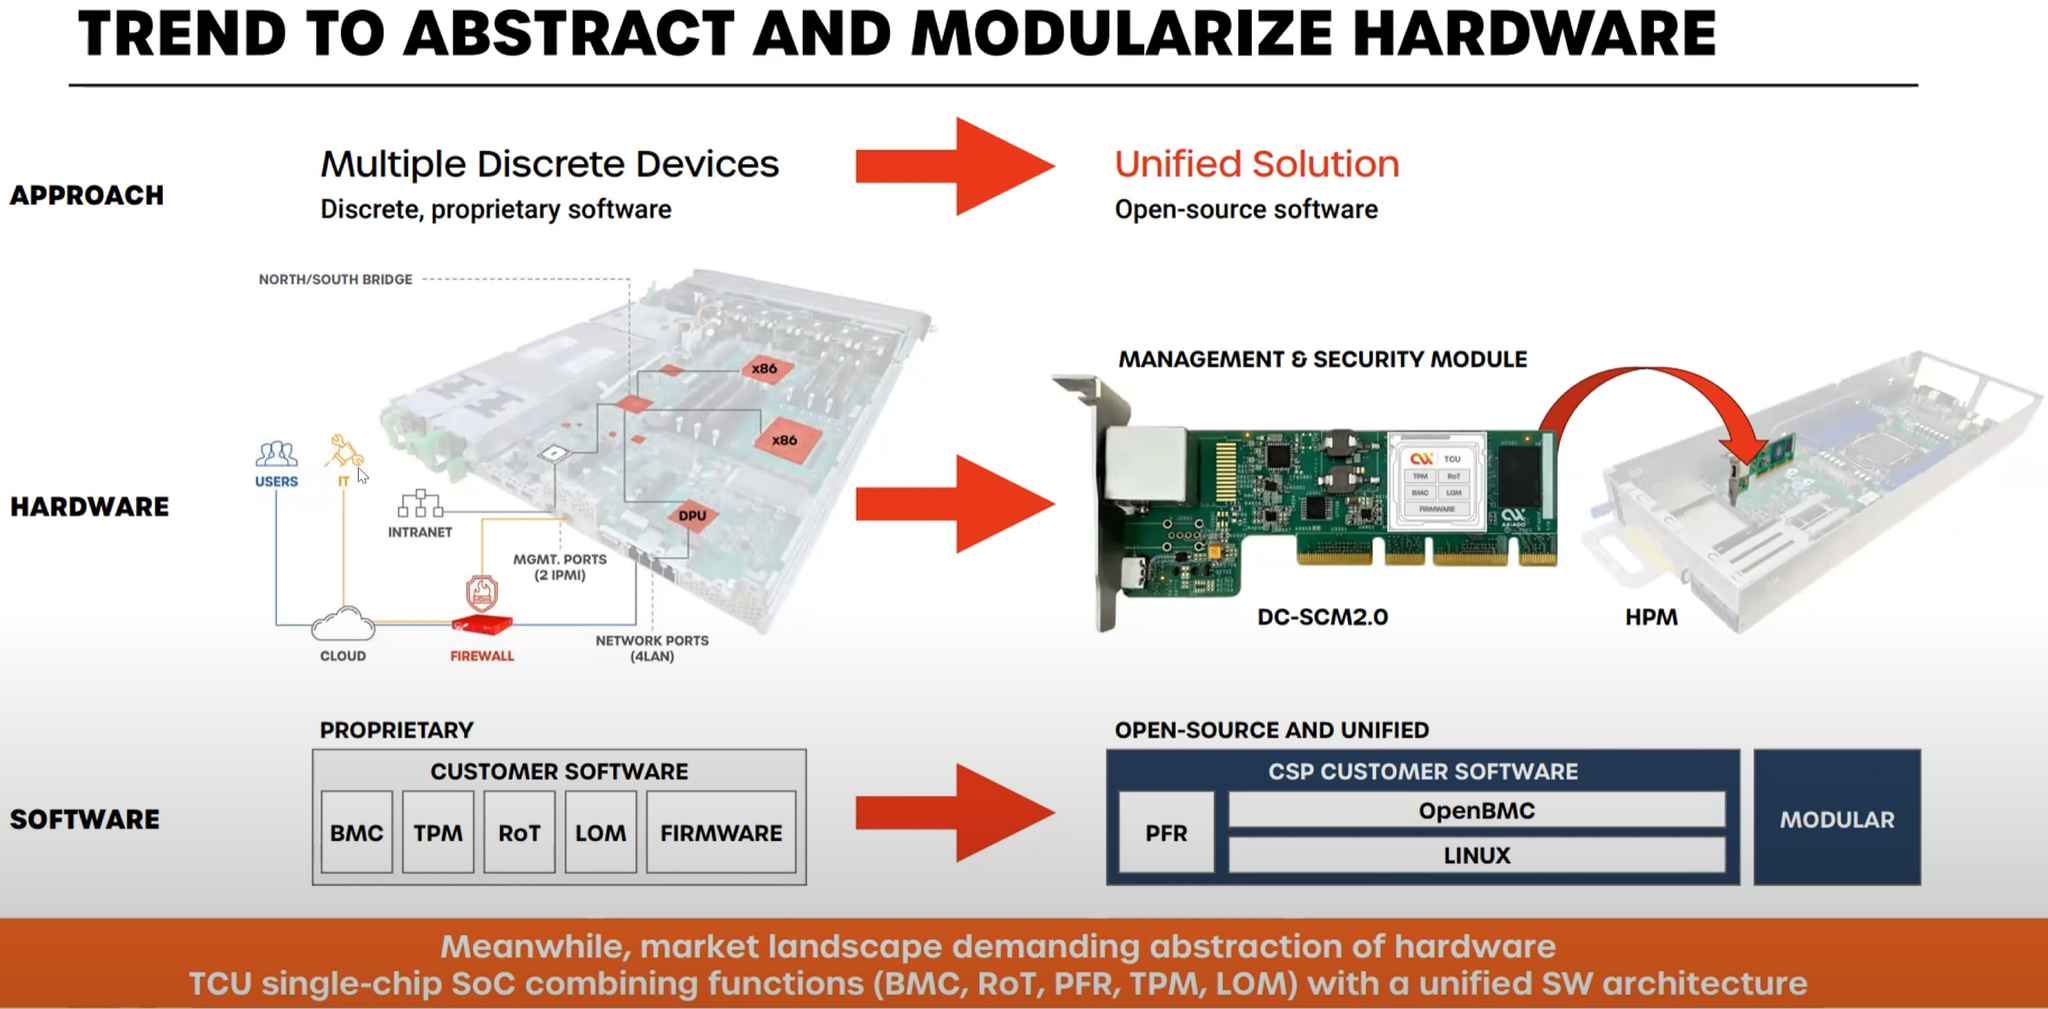 Решение Axiado — аппаратный контроль в реальном времени, использующий ИИ, который позволяет предсказывать и предотвращать разного рода атаки, дообучаясь в процессе. Последнее, по мнению компании, быть на шаг впереди злоумышленников и предотвращать возможный взлом ещё на этапе первых подозрительных действий, производимых в системе. Чипы серии AX2000/3000 способны выполнять и другие функции: Platform Root of Trust, BMC или TPM. При этом предполагается использование модульной и открытой программной архитектуры на основе PFR (Platform Firmware Resilence) и OpenBMC. 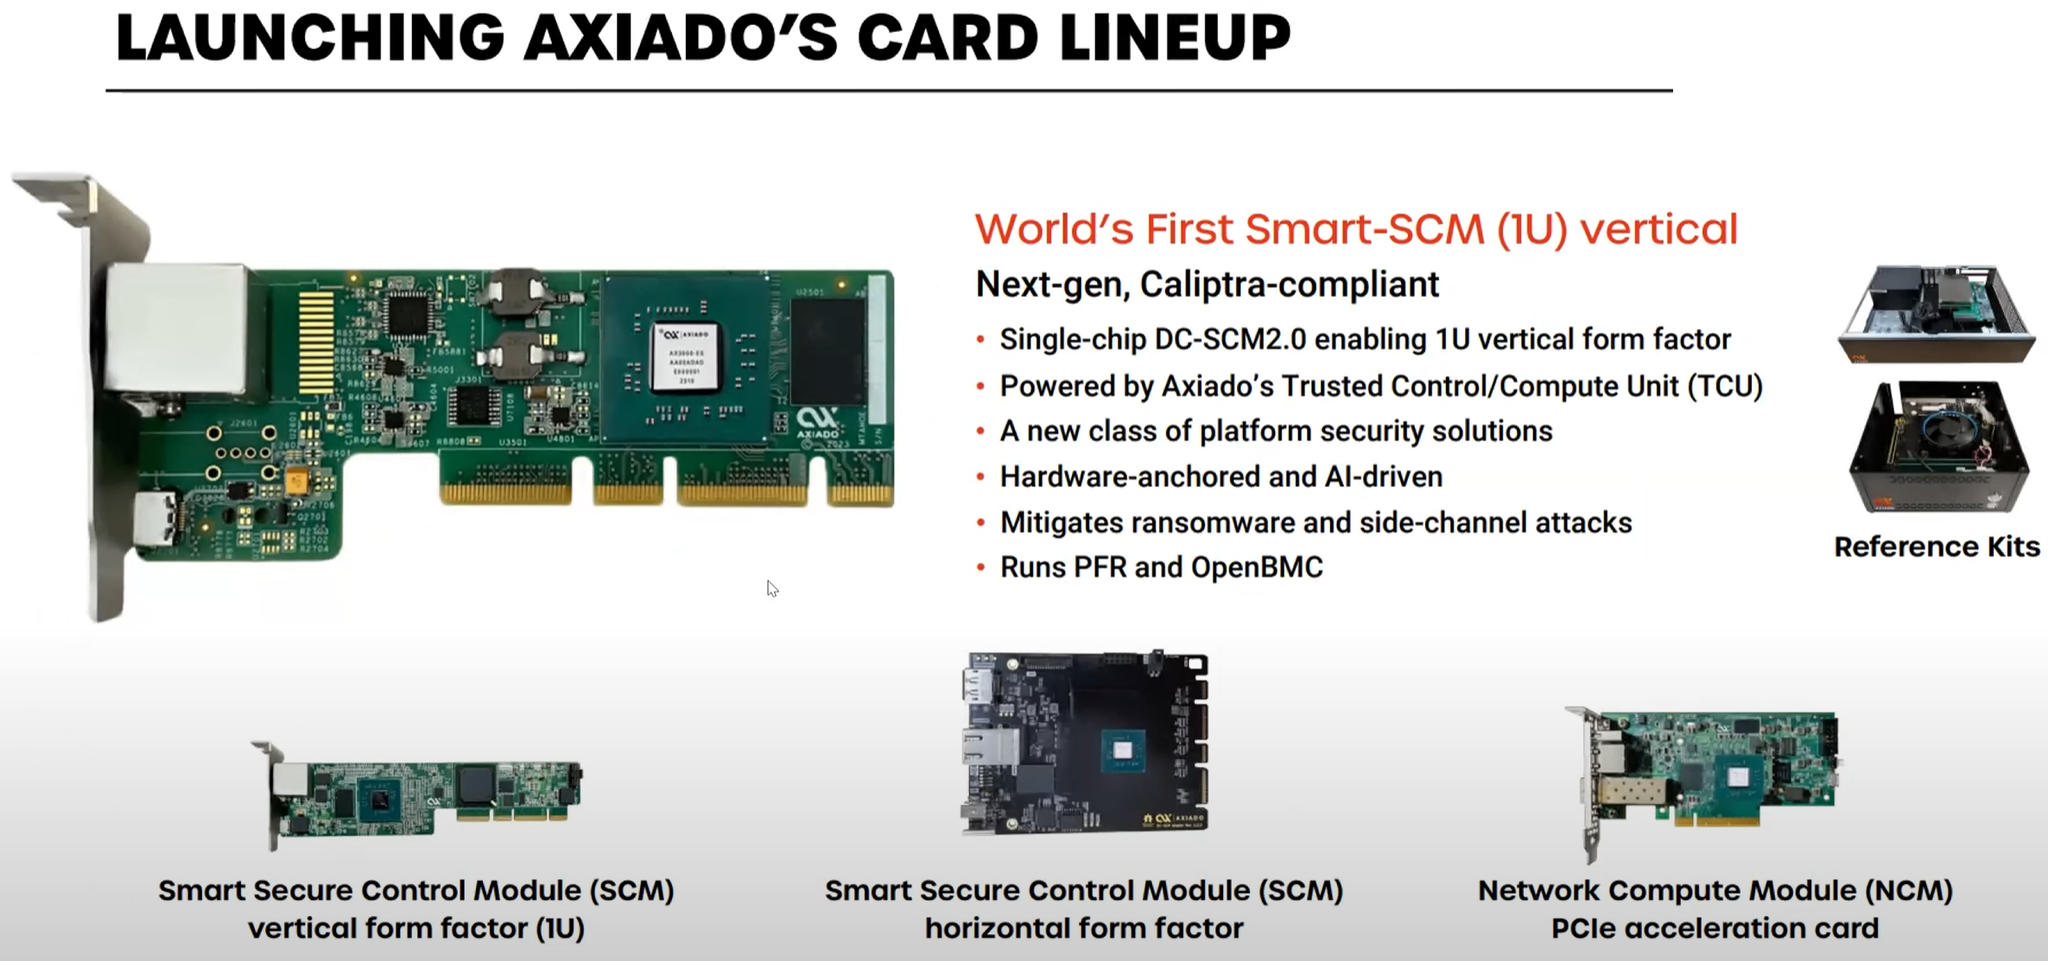 Чипы Axiado AX2000/3000 содержат четыре инференс-движка общей мощностью 4 Топс, четыре ядра общего назначения Arm Cortex A53, а также модули доверенного и привилегированного исполнения, блок брандмауэра и криптодвижок. Большая часть модулей решения Axiado работает под управлением открытой ОС реального времени Zephyr. Клиент легко может доработать платформу собственными модулями. 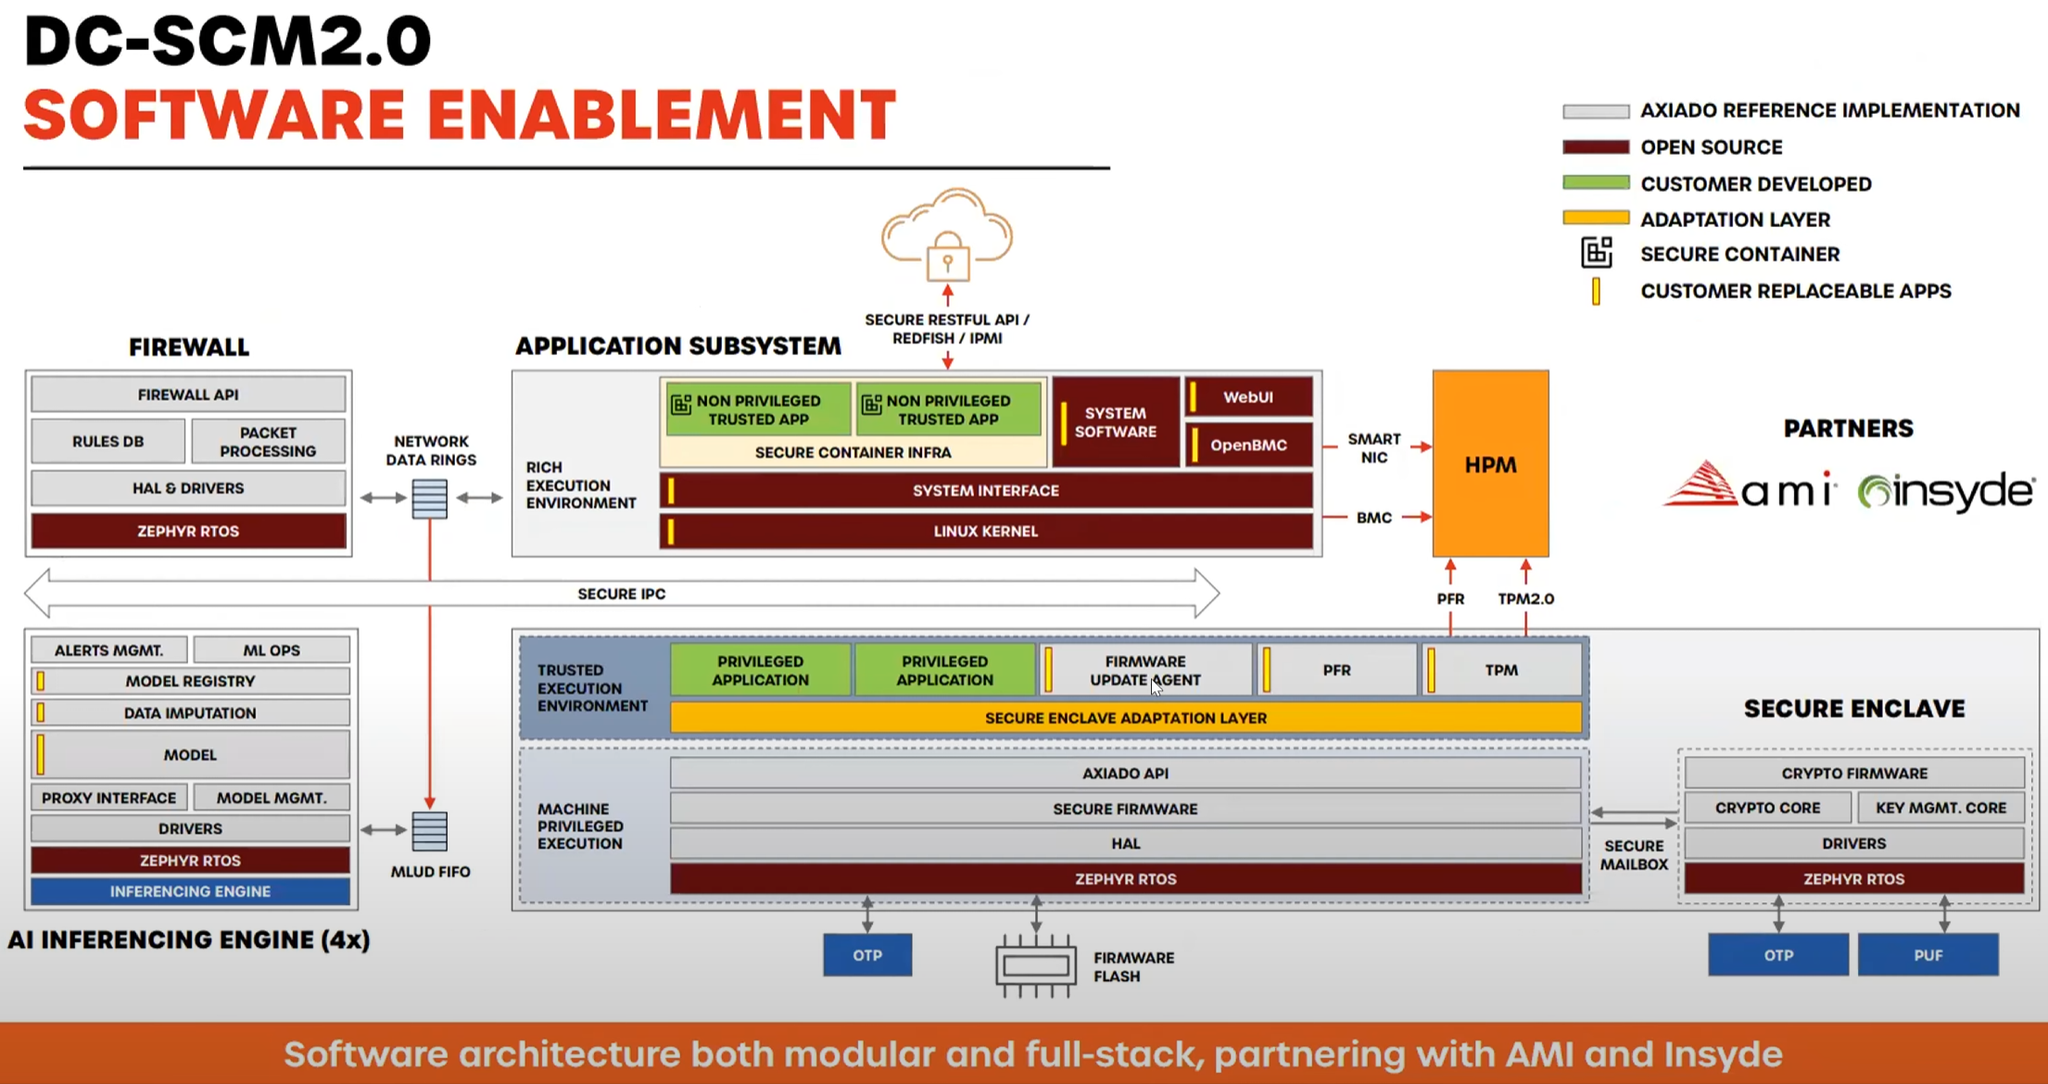 Axiado активно сотрудничает с OCP и уже разработала несколько вариантов адаптеров на базе TCU для продвигаемых консорциумом серверных форм-факторов. В портфолио компании представлены адаптеры DC-SCM 2.0 (Secure Control Module) как в вертикальном, так и в горизонтальном форм-факторах, а также в виде классического PCIe-адаптера NCM (Network Compute Module). 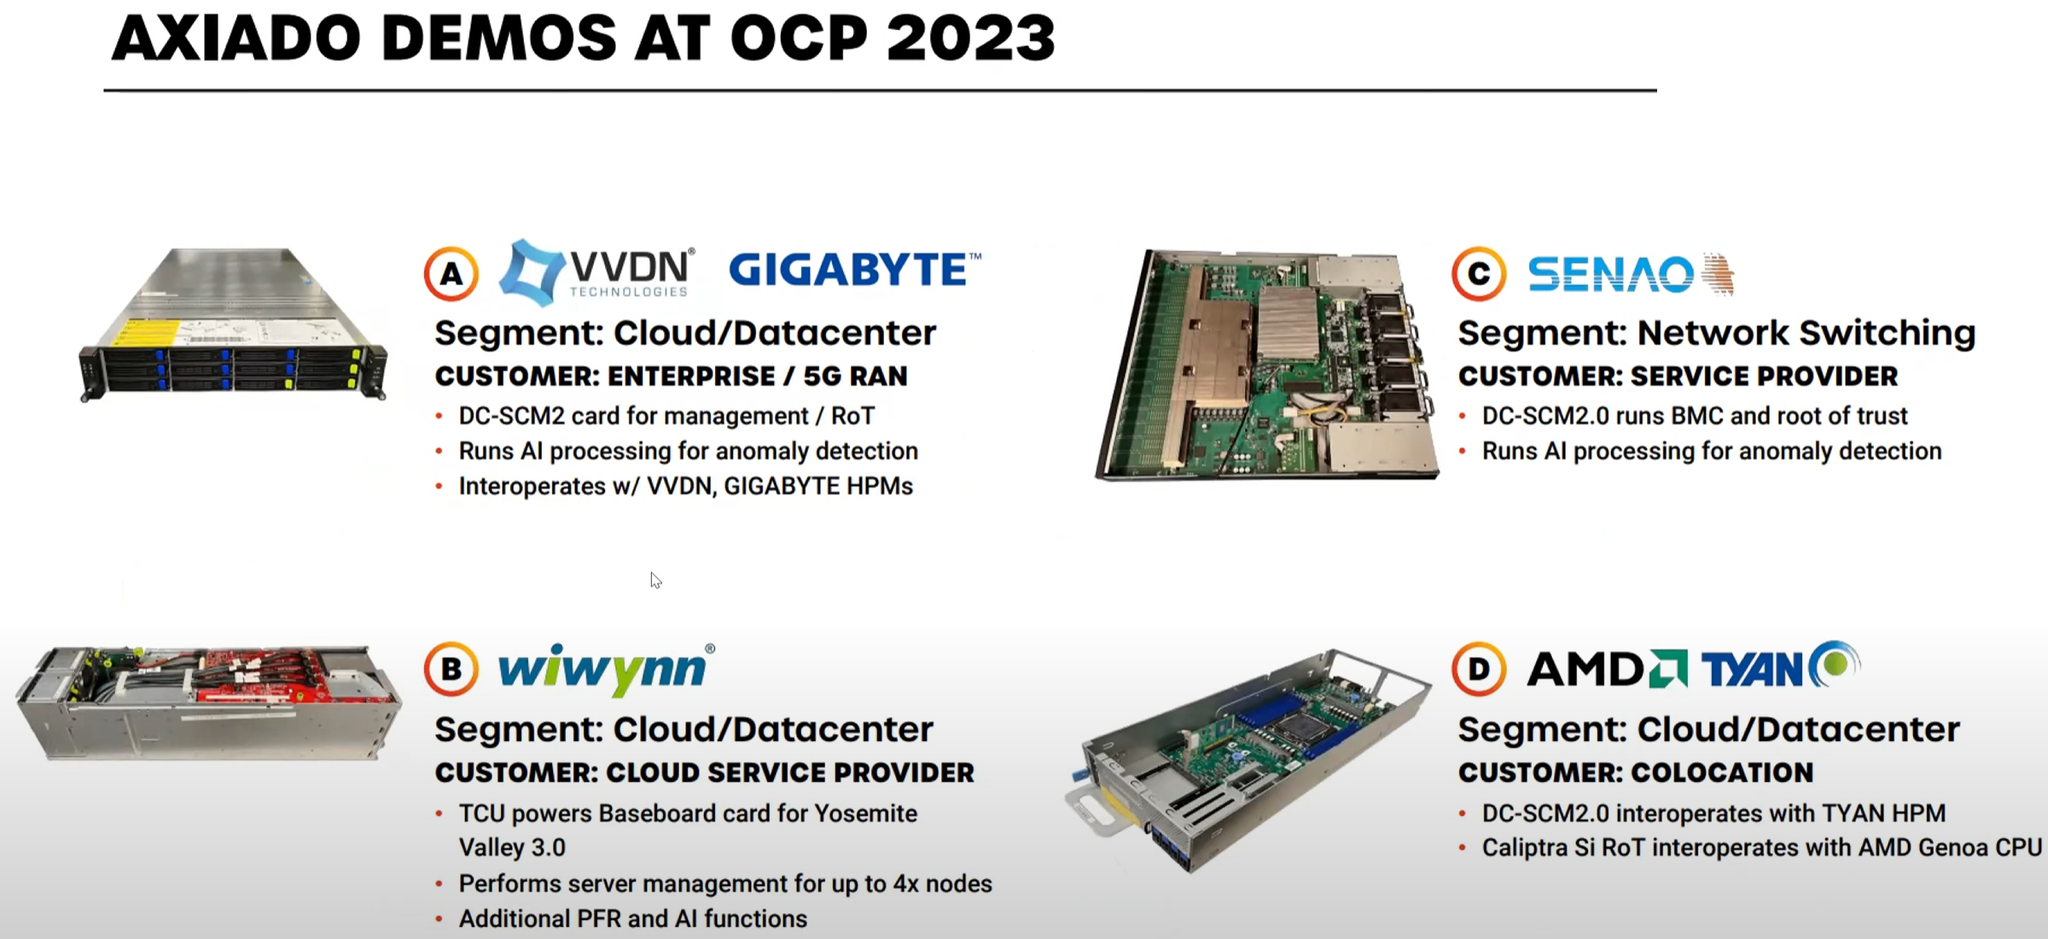 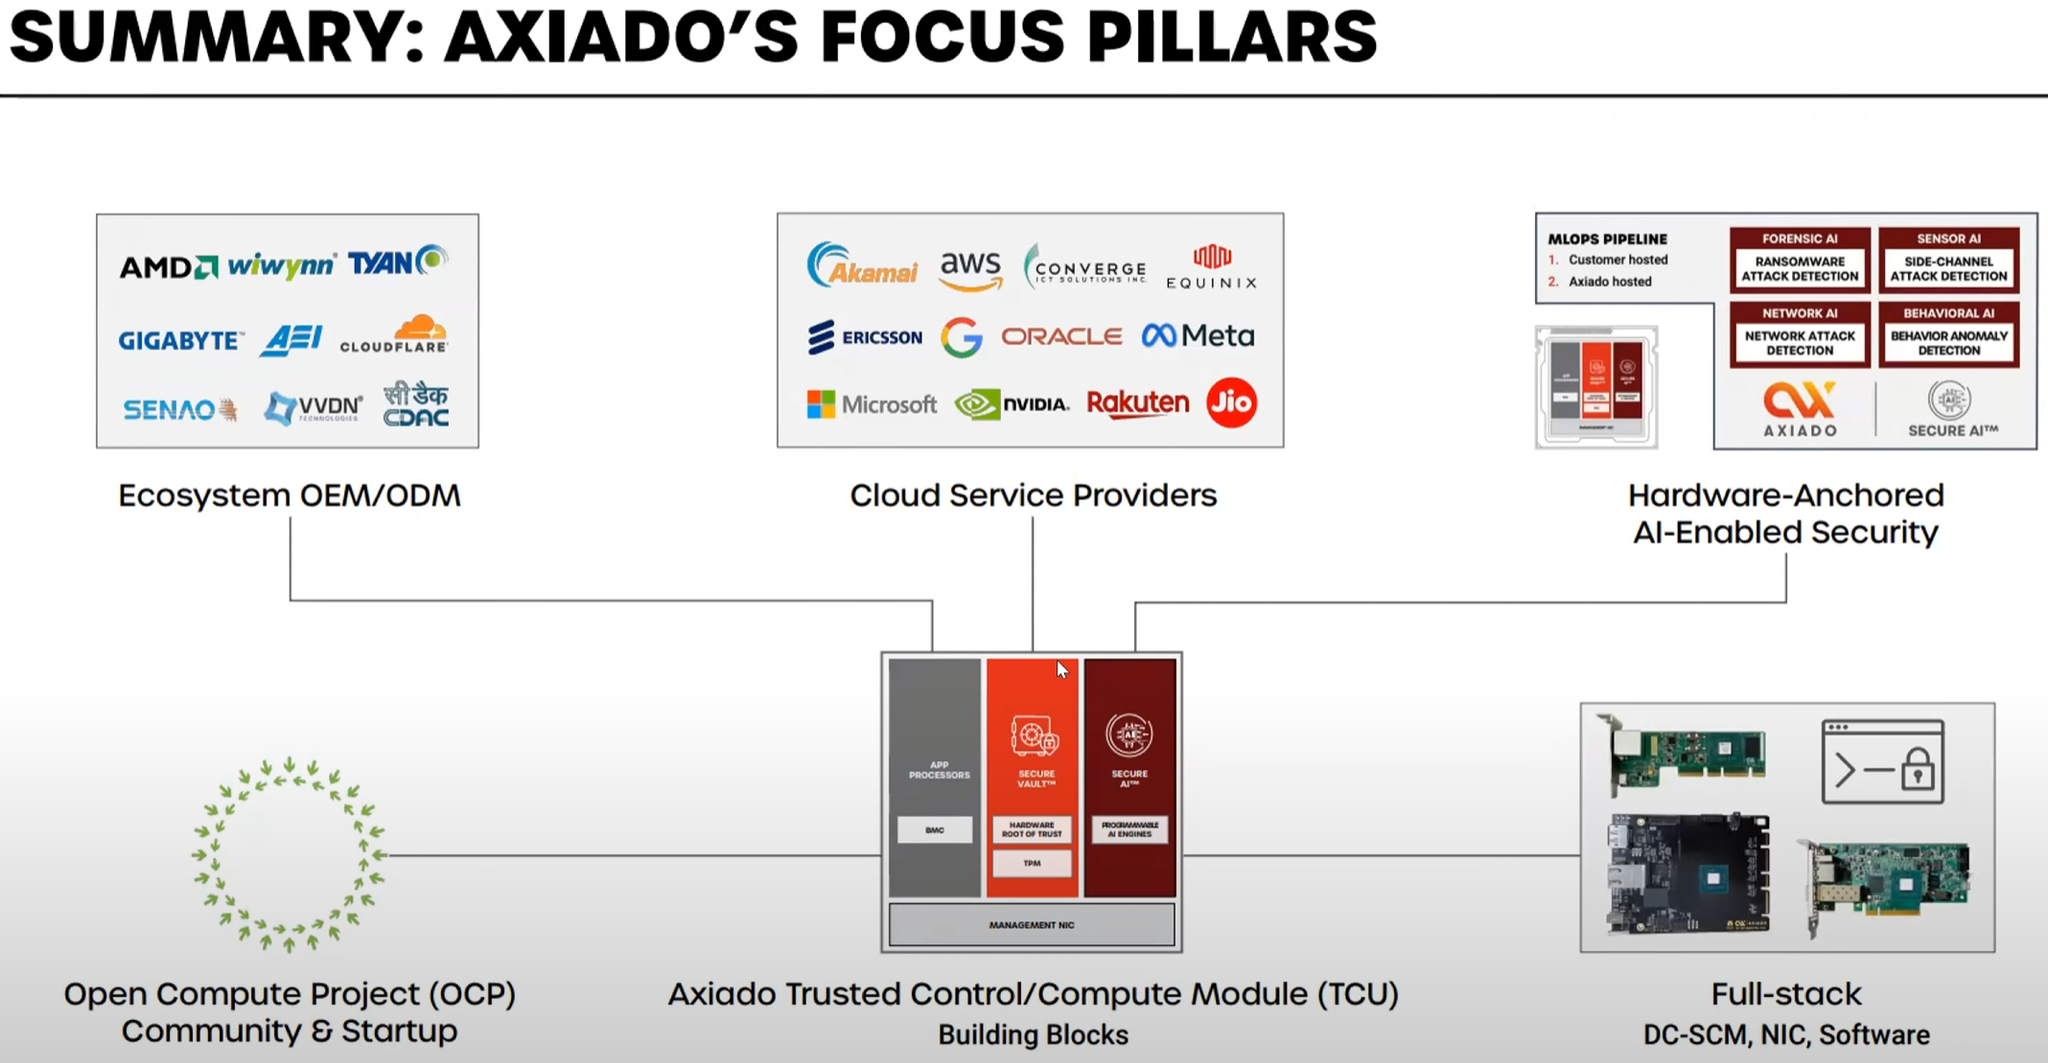 Компания уже успела договориться о сотрудничестве с GIGABYTE, VVDN, Wiwynn, Senao и Tyan. Но этим список партнёров Axiado не ограничивается: в её решениях заинтересованы также крупные облачные провайдеры, включая AWS, Microsoft, Google и Meta✴, а также ряд других компаний и системных интеграторов.
06.09.2023 [19:39], Руслан Авдеев
TikTok запустила в Ирландии выделенный ЦОД для хранения и обработки данных европейских пользователей
bytedance
hardware
tiktok
европа
евросоюз
информационная безопасность
ирландия
конфиденциальность
цод
Китайская социальная сеть TikTok завершила строительство первого из двух дата-центров, возводимых в Ирландии. Как сообщает Computer Weekly, три года назад в TikTok впервые сообщили о намерении построить ЦОД в Дублине, а теперь подтвердили ввод объекта в эксплуатацию и начало переноса в него информации. В компании подчеркнули, что создадут специальную защищённую среду для данных европейских пользователей. Новый ЦОД был создан в рамках проекта Project Clover, вынужденно реализуемого TikTok из-за опасности запрета социальной сети в Евросоюзе (ЕС) по соображениям безопасности. Фактически речь идёт о локализации данных европейцев на территории ЕС без доступа к ним китайских органов. В рамках проекта предполагается строительство ещё двух ЦОД в Евросоюзе: ещё одного в Дублине, и одного — в Норвегии. Аналогичный шаг компания уже сделала в США в рамках проекта Project Texas. По данным компании, она сотрудничает с независимыми европейскими аудиторами из NCC Group, которые и проверяют, как именно TikTok обращается с информацией о жителях Евросоюза, отслеживают утечки информации, верифицируют процесс защиты данных и др. Это служит гарантией того, что сотрудники TikTok получают только ограниченный доступ к информации о гражданах ЕС. Утверждается, что NCC Group будет не только оценивать выстраиваемые системы безопасности, но и обеспечивать мониторинг возможной аномальной активности и гарантии целостности и контроля безопасности данных. 
Источник изображения: TikTok В самой NCC Group заявили, что гордятся, что выбор TikTok пал на них, и утверждают, что пользователи в Европе и Великобритании могут быть уверены в новых стандартах безопасности, задаваемых TikTok, более жёстких, чем те, что требуют Европейские регуляторы. Особый интерес в рамках Project Clover представляет норвежский ЦОД. Одним из его дополнительных преимуществ станет использование 100 % возобновляемой энергии, в основном — от ГЭС. Охлаждение будет осуществляться «естественным» путём благодаря прохладному климату Норвегии, а избыточное тепло этого ЦОД будет поставляться локальным компаниям. Правда, для этого пришлось лишить возможности расширения местное оборонное предприятие.
18.07.2023 [18:04], Сергей Карасёв
Спортивный хакинг вышел в космос — RuVDS и Positive Technologies запустили соревнования по взлому спутникаРоссийский хостинг-провайдер RuVDS и компания Positive Technologies сообщили о запуске состязания по спортивному хакингу в формате CTF (Capture the Flag). Особенность мероприятия заключается в том, что участникам предстоит взломать спутник-сервер, который начал работу на орбите Земли в текущем месяце. Пусковой контейнер со спутником RuVDS был доставлен в космос ракетой-носителем «Союз-2.1б» 27 июня. Подготовкой миссии занималась компания «Стратонавтика», которая разработала «материнский» спутник — «СтратоСат ТК-1». Космический аппарат позволит исследователям изучить работу оборудования, в условиях невесомости, высокой радиации и экстремальных температур. Анонсированные хакерские CTF-состязания включают в себя семь заданий, для выполнения которых участникам потребуется продемонстрировать знание различных аспектов информационной безопасности. Кроме того, энтузиастам предстоит взломать ИИ-систему на основе языковой модели ChatGPT. 
Источник изображения: RuVDS Участникам будут предложены задачи, разработанные специально для CTF-мероприятия, которое проходило на Positive Hack Days в мае 2023 года. Отмечается, что задания разрабатывались таким образом, чтобы объединить интересы самой разной аудитории — от радиолюбителей до опытных хакеров. Новое состязание стартовало сегодня — оно продлится приблизительно 90 часов. Для участия в хакатоне не требуется регистрация, но сам он начнется неожиданно. Победитель получит денежное вознаграждение от RuVDS, а наиболее отличившиеся участники соревнований — подарки от Positive Technologies. UPD: впоследствии выяснилось, что возник сбой, из-за которого RuVDS не полностью удалось реализовать задуманные проекты.
21.06.2023 [18:53], Руслан Авдеев
Из дата-центра SAP снова украли SSD с данными, в пятый раз за два годаСлужба безопасности SAP начала расследование, связанное с появлением на eBay одного из накопителей, пропавших в одном из ЦОД компании. Как сообщает издание The Register, инцидент произошёл ещё в ноябре прошлого года в немецком городе Вальдорф земли Баден-Вюртмеберг. Известно, что из дата-центра компании пропали сразу четыре SSD. Это уже пятый инцидент с исчезновением накопителей из европейских ЦОД SAP за последние два года, передаёт издание. В результате расследования выяснилось, что охрана была организована очень плохо, поскольку никто не проверял людей, покидавших считавшийся защищённым ЦОД. В результате диски переместили в «небезопасное» здание в комплексе строений штаб-квартиры, откуда они и были украдены без особых проблем. В компании отметили, что на дисках не хранилось какой-либо личной информации, но, как оказалось, эти данные не вполне соответствовали действительности. В своё время в SAP утверждали, что подходят к безопасности данных очень серьёзно, и, хотя служебная информация не подлежит разглашению, представители разработчика ПО заверили, что свидетельства утраты данных клиентов или сотрудников отсутствуют. Однако один из четырёх SSD, оказавшийся на eBay, приобрёл сотрудник самой SAP, после чего выяснилось, что накопитель содержал персональные записи о сотне сотрудников компании. Местонахождение трёх оставшихся дисков неизвестно до сих пор. 
Источник изображения: Samu Lopez / Unsplash Хотя свою роль сыграла человеческая ошибка и несоблюдение протоколов безопасности, основной причиной утери всё-таки назвали кражу. Инцидент не может не вызывать беспокойства как у самих разработчиков, так и у их клиентов, поскольку в последние годы SAP активно продвигает собственные облачные решения и продажу ПО по модели услуг, предоставляемых как на базе собственных ЦОД, так и дата-центров партнёров. Инцидент в IT-индустрии не первый и, вероятнее всего, не последний. В 2019 году финская компания Blancco, занимающаяся безопасной очисткой накопителей, обнаружила, что из 159 случайным образом выбранных на eBay накопителях из США и Европы 42 % несли данные, оставшиеся от прежних владельцев. Доступ к ним могли получить даже люди, имеющие базовую компьютерную грамотность. Более того, в 15 % случаев накопители хранили и персональные сведения. Впрочем, даже неправильный вывод из экплуатации может привести к проблемам. Так, банк Morgan Stanley, сэкономив $100 тыс. на утилизации HDD, в итоге потерял $120 млн. Но это касается и другого оборудования. Недавний анализ, проведённый ESET, показал, что выставляемые на продажу сетевые устройства зачастую содержат массу информации, позволяющей как минимум скомпрометировать сети крупных компаний.
11.06.2023 [15:27], Владимир Мироненко
Barracuda порекомендовала клиентам выкинуть заражённые почтовые шлюзы ESG — патчи уже не смогут им помочьПоставщик ИБ-решений Barracuda Networks заявил, что клиентам необходимо немедленно заменить затронутые эксплойтом шлюзы Email Security Gateway (ESG), даже если те установили все доступные патчи. При этом компания пообещала оказывать клиентам, в числе которых Samsung, Delta Airlines, Mitsubishi и Kraft Heinz, необходимую помощь в замене ESG. Шлюзы ESG предназначены для защиты входящего и исходящего трафика электронной почты. Они доступны как в виде физических серверов, так и в виде программных комплексов, в том числе в AWS и Microsoft Azure. Уязвимость в ESG была обнаружена в мае этого года. 18 мая компания заявила о том, что обратилась за помощью к Mandiant, специализирующейся на сложных кибератаках, после того как был обнаружен аномальный трафик, направлявшийся с устройств ESG. 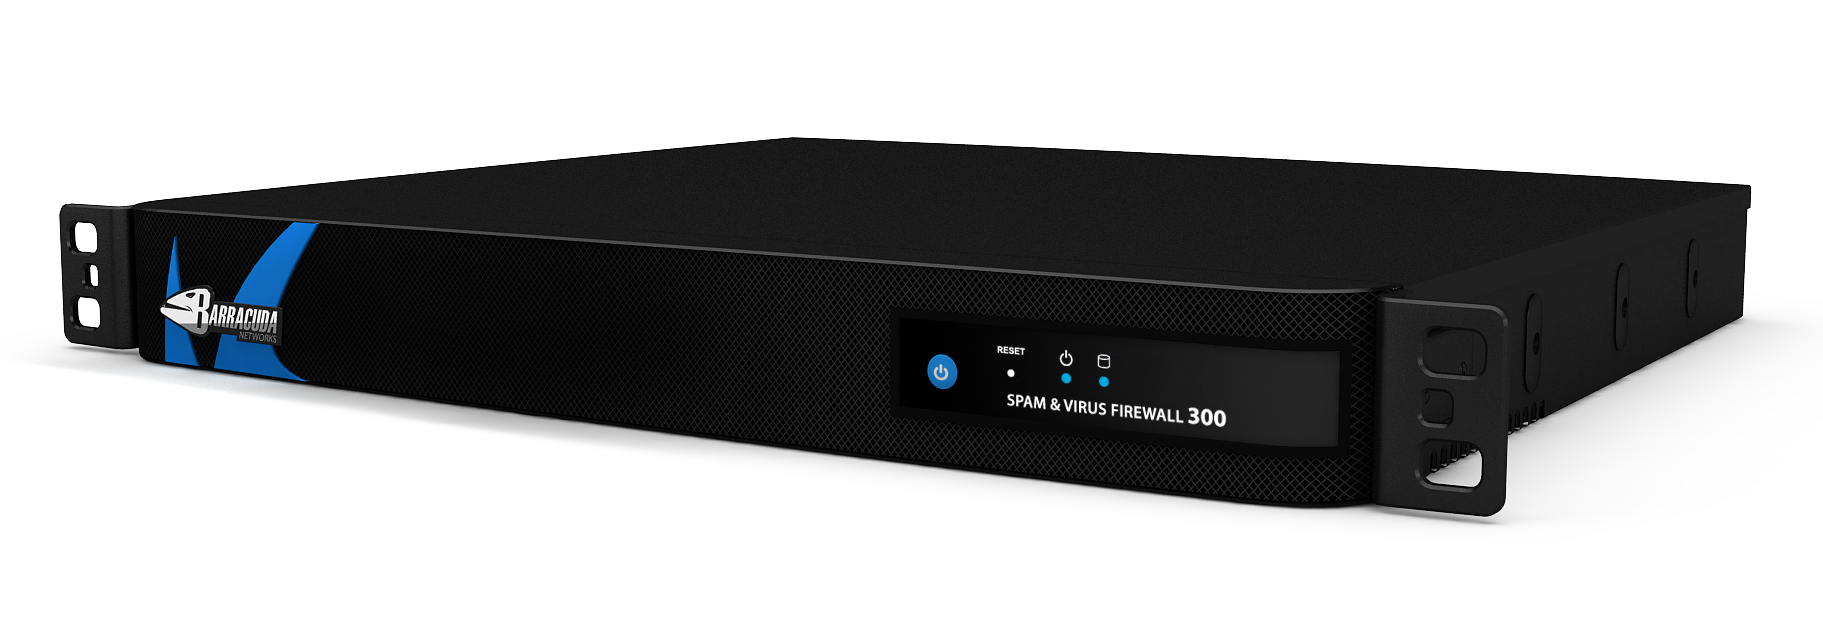
Изображение: Barracuda Networks 19 мая в устройствах была выявлена критическая уязвимость нулевого дня CVE-2023-2868, позволявшая хакерам удалённо выполнять произвольный код на шлюзах ESG. Уязвимость затрагивает версии ПО ESG с 5.1.3.001 по 9.2.0.006, позволяя злоумышленнику добиться удалённого выполнения кода (RCE) с повышенными привилегиями. Расследование Mandiant и Barracuda показало, что уязвимость активно используется хакерами с октября 2022 года. Было установлено, что уязвимость использовалась для получения несанкционированного доступа к множеству шлюзов ESG, на которых сначала размещались бэкдоры Saltwater и Seaspy, а затем модуль Seaside, отслеживающий входящий трафик и устанавливающий оболочку для выполнения команд на удалённом сервере. Всё вместе это даёт возможность хакеру сохранять доступ к серверу или шлюзу даже после устранения уязвимости основного ПО с помощью патча. 20–21 мая компания выпустила патчи против уязвимости, однако это не дало результата, поскольку злоумышленники оставили вредоносное ПО на затронутых системах, которое продолжало действовать. «Если вы не заменили своё устройство после получения уведомления в пользовательском интерфейсе, обратитесь в службу поддержки сейчас, — сообщила компания клиентам. — Рекомендация Barracuda по исправлению в настоящее время заключается в полной замене затронутых ESG». 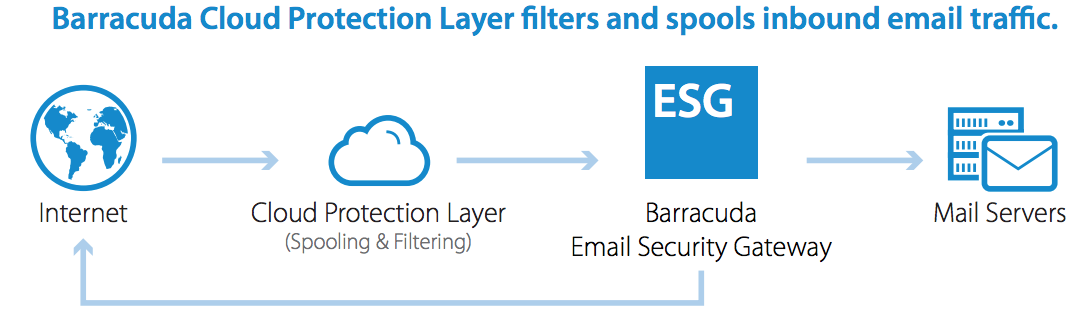
Изображение: Barracuda Networks По словам Rapid7, решение о полной замене «подразумевает, что вредоносное ПО, установленное злоумышленниками, каким-то образом достигает устойчивости на достаточно низком уровне, так что даже очистка устройства не уничтожит доступ к нему злоумышленника». К Сети может быть подключено до 11 тыс. устройств ESG — Rapid7 выявила значительные объёмы вредоносной активности в те же сроки, о которых сообщила Barracuda. В дополнение к прекращению использования и замене уязвимых устройств ESG компания Barracuda рекомендовала клиентам немедленно обновить учётные данные любых устройств или служб, подключавшихся к ESG. Также было предложено провести проверку сетевых журналов, которая может помочь выявить любое потенциальное вторжение.
21.04.2023 [17:10], Руслан Авдеев
ESET: большинство б/у корпоративных маршрутизаторов хранят критически важную информацию о прежних владельцахЭксперты ESET предупредили об опасности продажи бывших в употреблении магистральных роутеров и иного сетевого оборудования, не прошедших предпродажного удаления данных. Как сообщает портал Dark Reading, в компании выяснили, что многие устройства подобного типа хранят большие массивы данных, позволяющие скомпрометировать корпоративные сети. Б/у оборудование всегда было традиционным источником угроз для его бывших владельцев. Проданные или сданные на утилизацию смартфоны, жёсткие диски, принтеры и другое оборудование содержат немало важных сведений. По данным ряда исследований, лишь немногим устройствам очищают память должным образом. Купив маршрутизатор Juniper SRX240H на eBay, один из сотрудников ESET обнаружил, что в памяти устройства сохранилась масса информации о бывшем владельце — разрабатывающей ПО компании из Кремниевой долины. После этого в ESET провели небольшое расследование, купив другие устройства: четыре Cisco Systems ASA 5500, три Fortinet FortiGate и одиннадцать экземпляров Juniper Networks SRX Series Services Gateway. Выяснилось, что девять из них содержали ключевую информацию о конфигурации сетей бывших владельцев, учётные данные, а также некоторые сведениях о клиентах, партнёрах, используемых с сетями приложениях и т.д. Фактически речь шла о полных макетах сетевой инфраструктуры компаний, как внутренней, так и внешней. Извлечённых сведений, по мнению ESET, оказалось достаточно для подготовки атак разных типов. 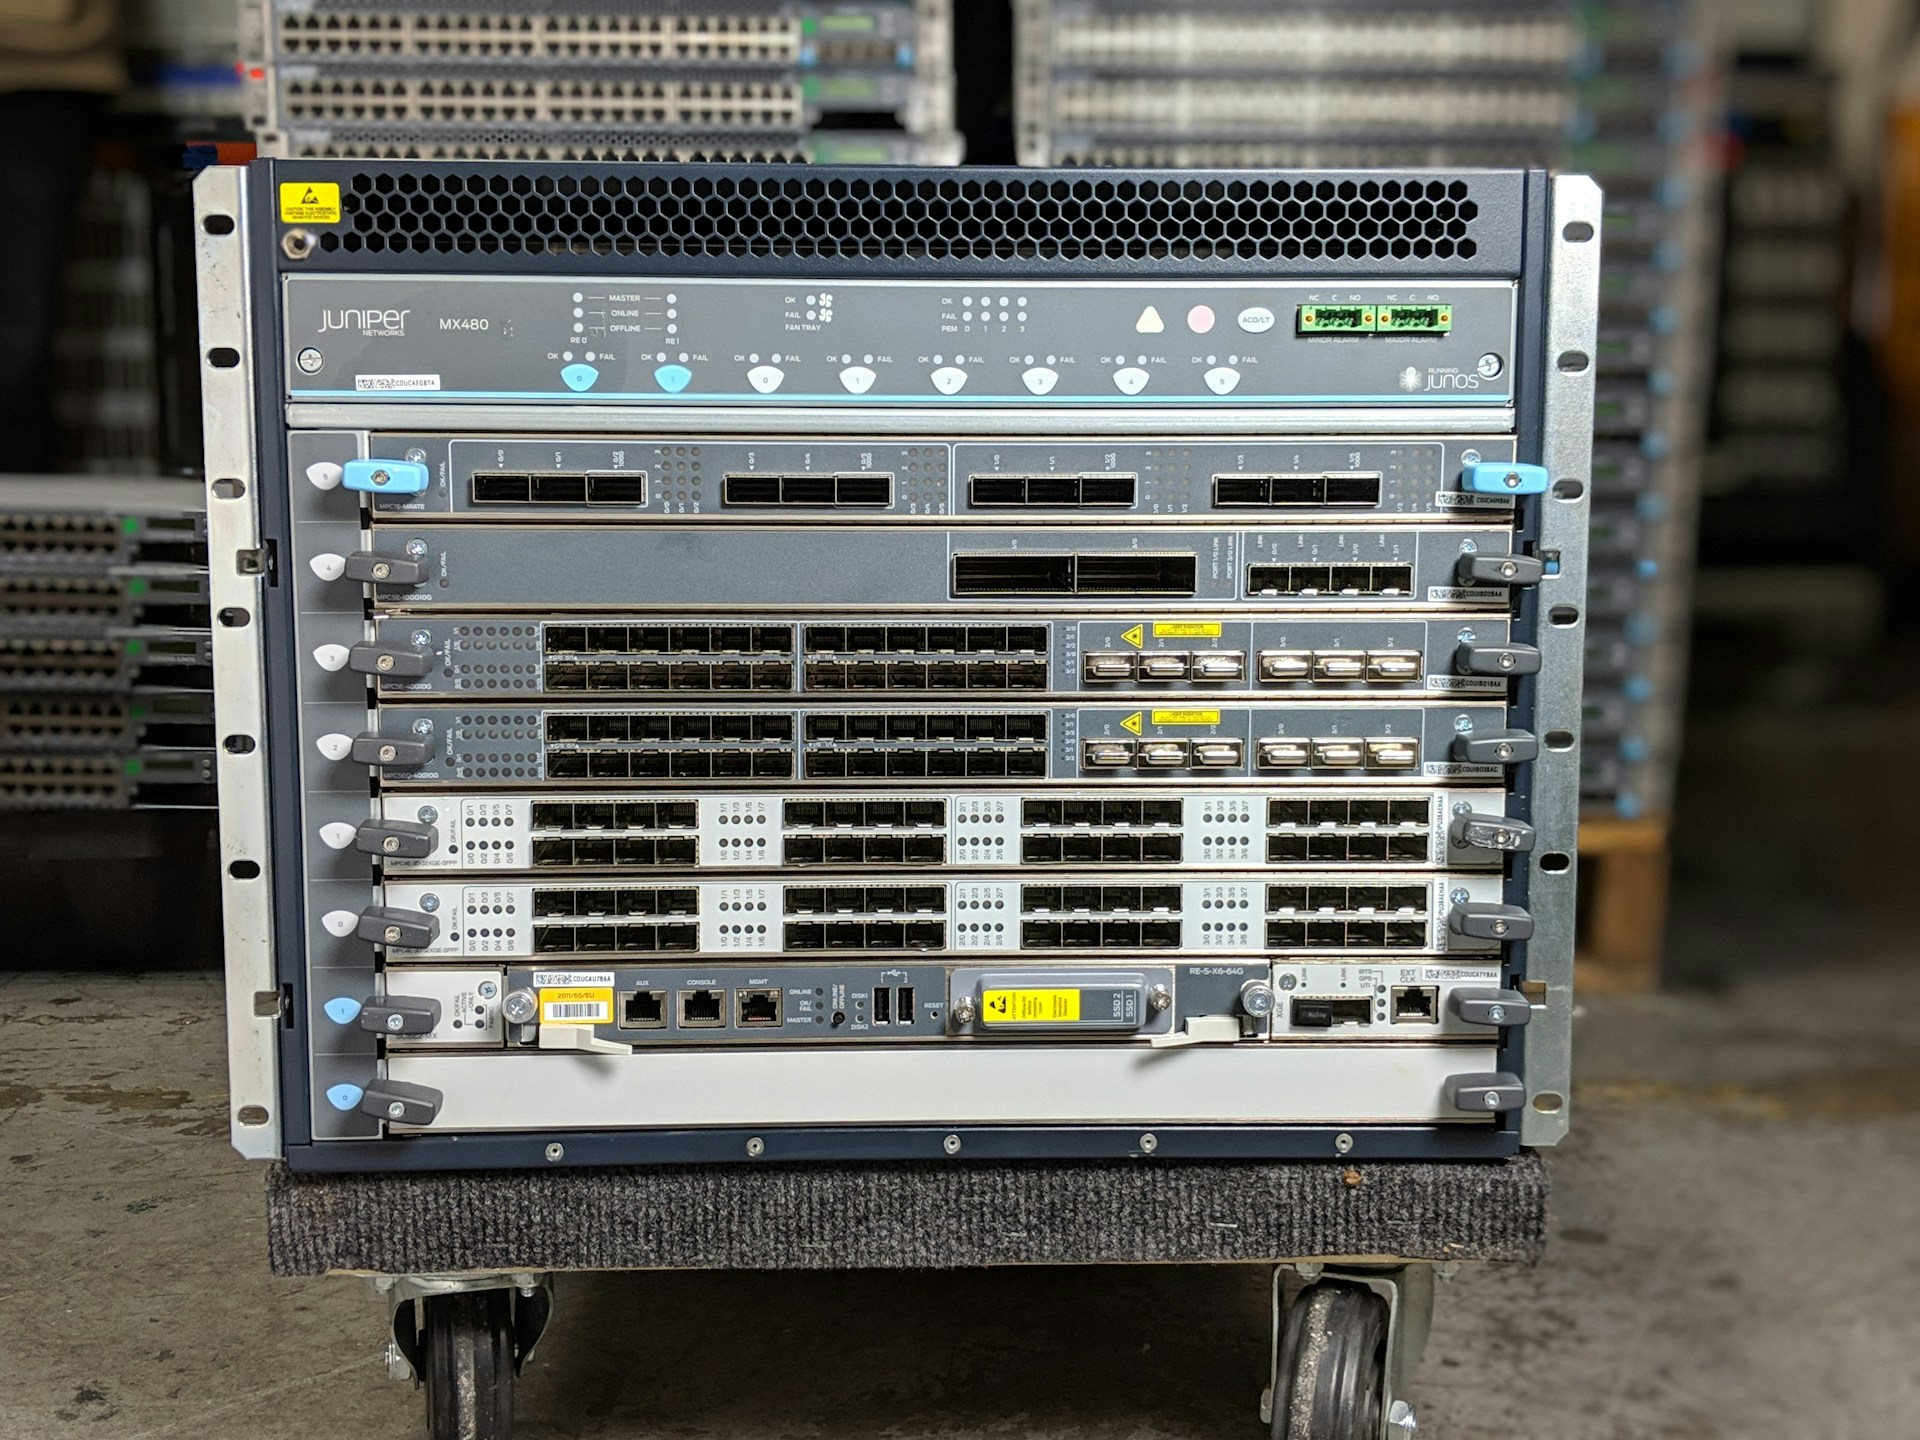
Источник изображения: Joe Murray / Unsplash Конечно, довольно легко оказалось установить и сами компании, некогда владевшие оборудованием. По словам экспертов, маршрутизаторы связаны буквально со всем, что происходит в информационных системах подключённых организаций, включая облачные хранилища, а сведения об используемом ПО и ОС позволяют подобрать подходящие уязвимости и инструменты для их использования. ESET попыталась связаться с бывшими владельцами. И если представители IT-компаний сразу поняли, о чём идёт речь, и даже выплатили вознаграждение, то с компаниями вне технологического сектора оказались не только сложно связаться, но и найти уполномоченных вести дела в случае раскрытия информации. При этом один из маршрутизаторов оказался снабжён доступом для удалённого администрирования из недружественной США страны. Впрочем, эксперты не исключили, что доступ в своё время просто использовался сотрудником на аутсорсе. К счастью, как сообщают в ESET, стереть данные в маршрутизаторах «большой тройки» — Cisco, Fortinet и Juniper — довольно легко, а на сайтах компаний имеются подробные инструкции сброса до заводских настроек.
18.10.2022 [19:00], Сергей Карасёв
AMD, Google, Microsoft и NVIDIA представили Caliptra — проект по повышению безопасности каждого чипаВ ходе саммита OCP (Open Compute Project) анонсирована открытая спецификация Caliptra 0.5, призванная повысить безопасность процессоров, ускорителей, накопителей и практически любых систем-на-чипе (SoC). Речь идёт об аппаратной реализации технологии Root of Trust (RoT). Она предназначена для проверки целостности и подлинности прошивок и другого встроенного, а также системного программного обеспечения.  RoT гарантирует, что только доверенное ПО может исполняться на чипе. Отмечается, что традиционно средства RoT отделены от SoC и обычно обеспечиваются материнской платой. Однако новые бизнес-модели, предполагающие периферийные и облачные вычисления, предъявляют повышенные требования к обеспечению безопасности. Спецификация Caliptra 0.5 как раз и решает данную проблему. 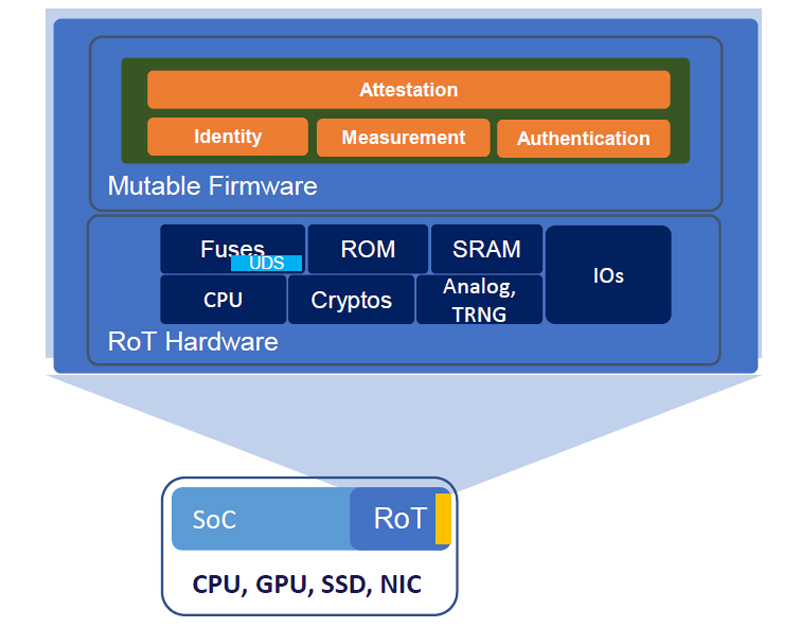
Источник изображений: Caliptra В разработке решения приняли участие AMD, Google, Microsoft и NVIDIA. Спецификация будет поддерживаться различными аппаратными изделиями следующего поколения — CPU, GPU, SSD, NIC и иные ASIC. Отмечается, что Caliptra 0.5 RTL (IP-блоки на базе RISC-V с необходимой обвязкой) распространяется через CHIPS Alliance (Common Hardware for Interfaces, Processors and Systems) — консорциум, который работает над созданием целого спектра открытых решений для SoC и высокоплотных упаковок чипов. 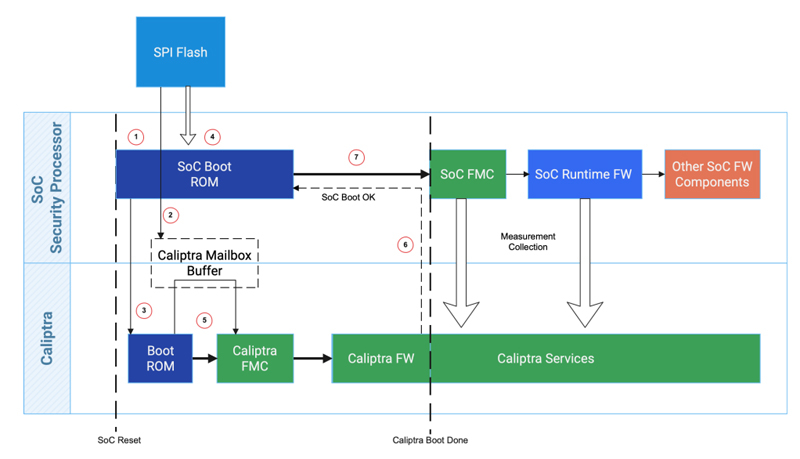 «Существует потребность в улучшенной прозрачности и согласованности низкоуровневой аппаратной безопасности. Мы открываем исходный код Caliptra вместе с нашими партнёрами для удовлетворения этих потребностей», — отмечает Microsoft. Также компания совместно с Google, Infineon и Intel представила Project Kirkland, направленный на создание защищённого канала связи между CPU и TPM с использованием программных средств. 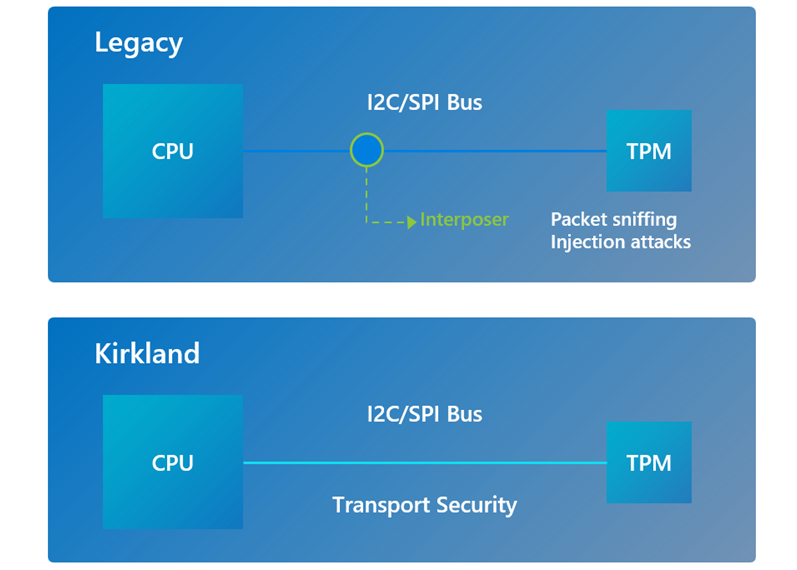
Источник: Microsoft Спецификация Caliptra 0.5 доступна здесь для оценки. На основе отзывов будет выработан окончательный стандарт, отвечающий различным потребностям в зависимости от варианта использования. Кроме того, доступен исходный код, что поможет членам сообщества интегрировать решение в свои микросхемы. Говорится также, что выход спецификации знаменует собой важный шаг вперёд в сторону общеотраслевого сотрудничества в области информационной безопасности.
20.06.2022 [13:27], Владимир Мироненко
TikTok, наконец, перенёс данные пользователей из США в облако Oracle, но резервные копии по-прежнему хранит у себя
bytedance
oracle
oracle cloud infrastructure
software
tiktok
информационная безопасность
конфиденциальность
облако
сша
Видеосервис TikTok сообщил в конце прошлой недели, что в рамках т.н. Project Texas «изменил место хранения пользовательских данных в США по умолчанию» на платформу Oracle и что «100% пользовательского трафика в США направляется в Oracle Cloud Infrastructure» после длившихся более года переговоров двух компаний. Решение направлено на устранение опасений властей США по поводу того, что связи социальной сети с Китаем могут представлять угрозу для национальной безопасности страны. Объявление о переносе данных совпало (и вряд ли случайно) с публикацией итогов расследования ресурса BuzzFeed, которое показало, что сотрудники TikTok в Китае на постоянной основе получали доступ к персональным данным пользователей TikTok в США как минимум в период с сентября 2021 года по январь 2022 года. После этого TikTok сообщил, что все личные данные пользователей из США, включая номера телефонов, даты рождения и черновики видео, теперь хранятся на серверах облака Oracle. Принадлежащий китайской компании ByteDance видеосервис также сообщил, что предложил Oracle заняться разработкой протоколов управления данными, которые помогут в защите конфиденциальной информации. 
Источник изображения: Pixabay По словам TikTok, резервные копии пользовательских данных TikTok из США по-прежнему хранятся на собственных серверах TikTok в Виргинии и Сингапуре, но в конечном итоге они будут удалены в рамках продолжающегося перехода на платформу Oracle. Сроки запланированного удаления копий пока неизвестны. Однако BuzzFeed сообщает, что сотрудники ByteDance в Пекине по-прежнему будут иметь доступ к публичным данным пользователей из США, включая видео, комментарии и профили, что позволит им делать выводы об интересах американцев. Напомним, что в августе 2020 года власти США выступили с угрозой запретить TikTok в США, сославшись на опасения, что правительство Китая будет использовать данные, собранные TikTok, для слежки за гражданами США. К сентябрю ими был подготовлен контракт, в рамках которого компания ByteDance, материнская компания TikTok, должна была продать миноритарную долю в видеосервисе двум американским компаниям, Oracle и Walmart, при этом Oracle брала на себя хранение данных TikTok в США. В итоге сделка была заключена, но воспользовавшись приходом к власти нового президента, ByteDance выторговала себе возможность не продавать долю в TikTok, а лишь перевести данные на хранение в облаке Oracle. Для Oracle обслуживание более чем 100 млн пользователей TikTok в США является возможностью приблизиться к конкурентам Amazon и Microsoft, взявшим под свой контроль более половины рынка. При этом для самой ByteDance сотрудничество с Oracle, похоже, не является оптимальным вариантом. В прошлом году компания стала вторым по величине арендатором ЦОД в США (суммарно 92 МВт), хотя по сравнению с 2020 годом (134 МВт) объём арендованных мощностей снизился. Ранее компания отказалась от услуг Alibaba Cloud за пределами Китая, что заметно повлияло на выручку последней. А в конце прошлого года ByteDance взялась за развитие собственной облачной платформы Volcano Engine. |
|

