Материалы по тегу: sd-wan
|
04.09.2026 [18:44], Руслан Авдеев
Equinix представила решения Fabric One и Inference Exchange для распределённого ИИ-инференса в системах NVIDIA и Together AIКомпания Equinix расширяет платформу ЦОД и межсетевого взаимодействия, добавив взаимодополняющие сервисы, обеспечивающие распределённую эксплуатацию вычислительных ресурсов. Equinix Fabric One обеспечивает подключение между корпоративными площадками, облаками и ИИ-провайдерами, а Equinix Inference Exchange позволяет объединить эталонные решения NVIDIA Enterprise Reference Architectures с открытой платформой для инференса компании Together AI в пределах экосистемы Equinix. Сервисы позволят решить распространённую проблему архитектуры данных, когда корпоративная информация, приложения и пользователи распределены по разным объектам, облакам и юрисдикциям с отдельными правовыми нормами, а обслуживающие эти ресурсы вычислительные системы отделены от них и работают в других локациях. Equinix рассчитывает превратить распределение рабочих нагрузок и управление подключениями в единый управляемый сервис вместо того, чтобы реализовать сетевые подключения в рамках отдельных ИИ-проектов. Fabric One позволит клиентам описывать необходимый результат подключений на естественном языке. Equinix будет самостоятельно определять и организовывать маршрутизацию, облачные подключения, шифрование, управлять отказоустойчивостью и переключением на резервные ресурсы. 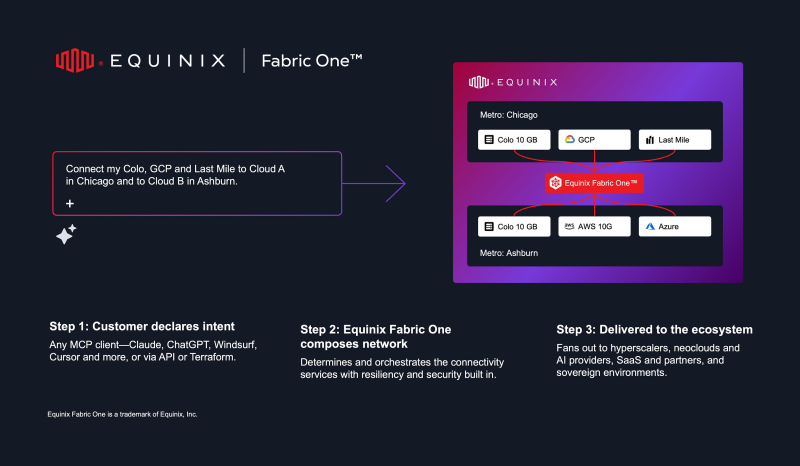
Источник изображения: Equinix Основными партнёрами по интеграции выступят AWS и Google Cloud, Fabric One будет использовать открытые спецификации OpenAPI 3.0 Interconnect, разработанные в рамках программ AWS и Google по организации мультиоблачных сетей, к которым присоединились Microsoft Azure и OCI. Приложения и инфраструктурные агенты смогут программно запрашивать необходимые соединения вместо того, чтобы полагаться на ручную координацию кросс-соединений и ручное предоставление сетевых ресурсов. Inference Exchange представляет собой распределённую платформу для ИИ-инференса. Equinix будет поставлять объекты, электроэнергию, передовые системы охлаждения, обеспечит эксплуатацию инфраструктуры после ввода в эксплуатацию и подключение через Equinix Fabric. NVIDIA обеспечит развёртывание с помощью проверенных эталонных архитектур Enterprise Reference Architectures, а Together AI обеспечит платформу для инференса с более 200 open source ИИ-моделей. Платформа будет поддерживать общие многопользовательские проекты и выделенные среды для отдельных клиентов, которым требуются гарантированные объёмы ресурсов и высокий уровень «изоляции» данных. 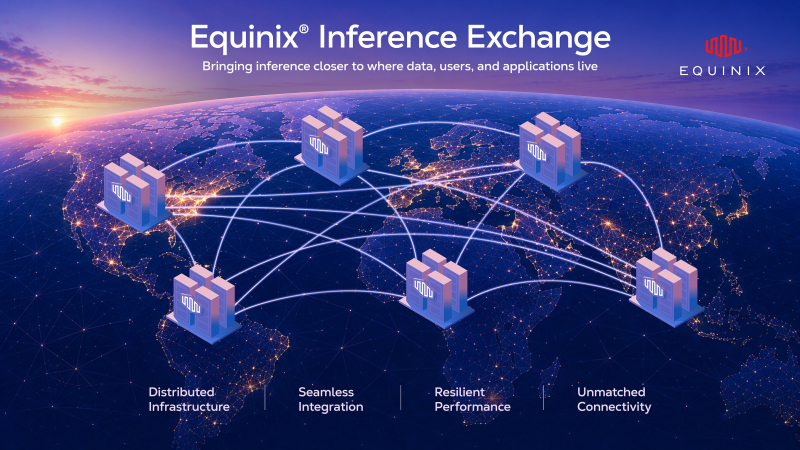
Источник изображения: Equinix По данным Storage Review, платформа Inference Exchange ориентирована на три ключевых топологии развёртывания. Во-первых, для инференса на уровне городских периферийных узлов организации способны запускать модели в рамках агломераций, с быстрым откликом API-обращений к открытым базовым моделям. Во-вторых, её можно использовать для перехода от закрытых проприетарных API на модели с открытым исходным кодом. Наконец, для обеспечения суверенного ИИ и выполнения нормативных требований локальных регуляторов — компании из регулируемых сфер могут обеспечить инференс и обработку данных в пределах заданных географических границ. Предполагается, что бета-тестирование Fabric One начнётся до конца 2026 года, а полная доступность сервиса запланирована на 2027 год, сначала в Северной Америке. Inference Exchange будет доступен в I квартале 2027 года. Стратегическим преимуществом Equinix является инфраструктура компании и плотность сосредоточенной вокруг неё экосистемы. На конец 2025 года она управляла 280 ЦОД на 77 рынках 36 стран. Платформа объединяет более 10,5 тыс. компаний, около 3 тыс. поставщиков облачных и IT-сервисов, а также более 500 тыс. физических и виртуальных интерконнектов. Объекты совредоточены в мегаполисах и городских агломерациях, где пересекаются телеком-операторы, облачные провайдеры, корпорации, платформы с контентом и и финансовые площадки. Для распределённого инференса близость всех игроков может быть важнее масштаба вычислительных ресурсов, поскольку часто корпоративные данные невозможно переместить в удалённый регион из-за требований к задержке, стоимости, управлению, безопасности, юрисдикции и т. п. Fabric One и Inference Exchange координируют два уровня физической инфраструктуры Equinix — на одном находятся объекты International Business Exchange (IBX), предназначенные для разных клиентов, на другом — дата-центры xScale для крупных заказчиков, в том числе гиперскейлеров. Fabric One координирует подключения между разными инфраструктурными доменами, а Inference Exchange позволяет размещать и эксплуатировать мощности для инференса ближе к локациям, где корпоративный спрос максимален. Впрочем, это не сделает инфраструктуру Equinix однородной, поскольку, например, некоторые IBX могут быть ограничены по своим проектным техническим характеристикам. Новые объекты IBX проектируются с расширенными возможностями в контексте электропитания и охлаждения.
02.09.2026 [14:30], Руслан Авдеев
Microsoft и Amazon представили 100-Гбит/с «мост» для простой связи Azure и AWSMicrosoft анонсировала сервис частного прямого подключения облаков Azure и AWS, что позволит упростить клиентам использование сразу нескольких облаков, сообщает The Register, хотя ранее оба провайдера уверяли, что никаких проблем не было раньше. Однако ещё в прошлом году AWS и Google Cloud разработали открытые спецификации для объединения своих сетей. Они же лежат и в основе предлагаемого Microsoft и AWS решения. В Microsoft заявляют, что взаимодействуют с AWS, работая над решением, которое объединяет сервисы Azure Multicloud Interconnect с AWS Interconnect-multicloud. Ранее к последнему сервису присоединилась OCI. Мультиоблачное решение позволяет клиентам создавать частные, высокоскоростные каналы связи между инфраструктурами двух платформ. Совсем недавно для объединения сред Azure и AWS требовалось тщательно координировать физическое сетевое соединение, маршрутизацию, выделение ресурсов, мониторинг и управление инфраструктурой. В результате на поиск решения, которое в теории должно было быть довольно простым, по данным Microsoft, уходили недели или месяцы. 
Источник изображения: Jesper Christiansen/unsplash.com Впрочем, AWS заявляла британскому регулятору, что никаких существенных технических барьеров для мультиоблачной стратегии клиентов нет, и те могут использовать несколько облаков и переходить между облачными провайдерами, «когда захотят». В Microsoft и вовсе говорили, что клиенты мало заинтересованы в мультиоблачной модели, за исключением специализированных случаев — поскольку работать в мультиоблачных средах «непросто и неудобно». Теперь Microsoft заявляет, что Azure Multicloud Interconnect в корне меняет ситуацию, давая клиентам доступен и быстрый способ развёртывания облачных архитектур со 100-Гбит/с каналами с первого дня. При этом возможно увеличение пропускной способности и далее, а открытая спецификация API позволит улучшить совместимость между облачными провайдерами гиперскейл-уровня. Azure Multicloud Interconnect находится в режиме предварительного тестирования, поэтому Microsoft предупреждает, что доступность функций, производительность и сроки внедрения могут измениться по мере приближения коммерческого запуска сервиса. В октябре 2025 года в AWS произошел крупный сбой, который вывел из строя ряд сервисов, включая Fortnite, Alexa и Snapchat. Позже сбои наблюдались и в Microsoft Azure, и в Cloudflare, что вызвало опасения, связанные с использованием лишь нескольких крупных поставщиков интернет-инфраструктуры. Ранее AWS, Google Cloud и Microsoft Azure уже сделали шаг навстречу друг другу, отказавшись от платы за выгрузку данных при переезде в другое облако.
17.04.2026 [23:32], Владимир Мироненко
Храним здесь, запускаем там: OCI и AWS подружили свои облачные сетиOracle и Amazon решили объединить усилия для создания частного высокоскоростного соединения между OCI и AWS. Благодаря установлению связи между Oracle Interconnect и AWS Interconnect–multicloud клиенты обеих компаний получат доступ к быстрому, частному, управляемому соединению для бесперебойного запуска приложений и перемещения данных между OCI и AWS. Как отмечено в пресс-релизе, благодаря созданию ранее облачного сервиса Oracle AI Database@AWS компании впервые предложили клиентам более простой способ запуска Oracle AI Database в ЦОД AWS с теми же функциями, архитектурой и производительностью, что и в локальной среде. «Теперь мы развиваем это направление, устанавливая соединение между нашим популярным межоблачным соединением и AWS Interconnect–multicloud. Это поможет нашим общим клиентам модернизировать свои приложения, объединить данные и открыть новые возможности генеративного ИИ», — сообщила Oracle. Этот шаг отражает переход предприятий к мультиоблачным инфраструктурам, использующим десятки отдельных облачных платформ и сервисов, пишет ресурс SiliconANGLE. Современные ИИ-приложения обычно работают на архитектуре с разделённым стеком — например, компания может использовать высокопроизводительную базу данных в OCI вместе с AWS SageMaker. Изменить что-либо после запуска системы непросто, и без высокопроизводительного моста между двумя облаками клиенты будут сталкиваться с экстремальными задержками, что будет отражаться на возможностях ИИ-приложений. 
Источник изображения: Oracle SiliconANGLE назвал нынешний анонс довольно неожиданным, учитывая, что отношения компаний долгое время были напряжёнными. Однако, похоже, обе компании только выиграют от партнёрства, обеспечив передачу данных между своими облаками как между единой интегрированной платформой. С этой целью Oracle интегрирует свой собственный сервис межсетевого взаимодействия со спецификацией AWS Interconnect-multicloud для создания безопасного и приватного соединения, полностью обходящего публичный интернет. Это позволит компаниям поддерживать развёртывание с разделением стека, так что организации смогут запускать приложение в OCI и хранить его данные в AWS, или наоборот. Примечательно, что Oracle охарактеризовала новое решение как «управляемое» и «нативное», то есть, клиентам не нужно настраивать вручную маршрутизацию или разрабатывать сложные стратегии репликации данных. Соблюдая спецификации AWS, Oracle, по сути, стандартизирует способ взаимодействия своего облака с платформой конкурента. 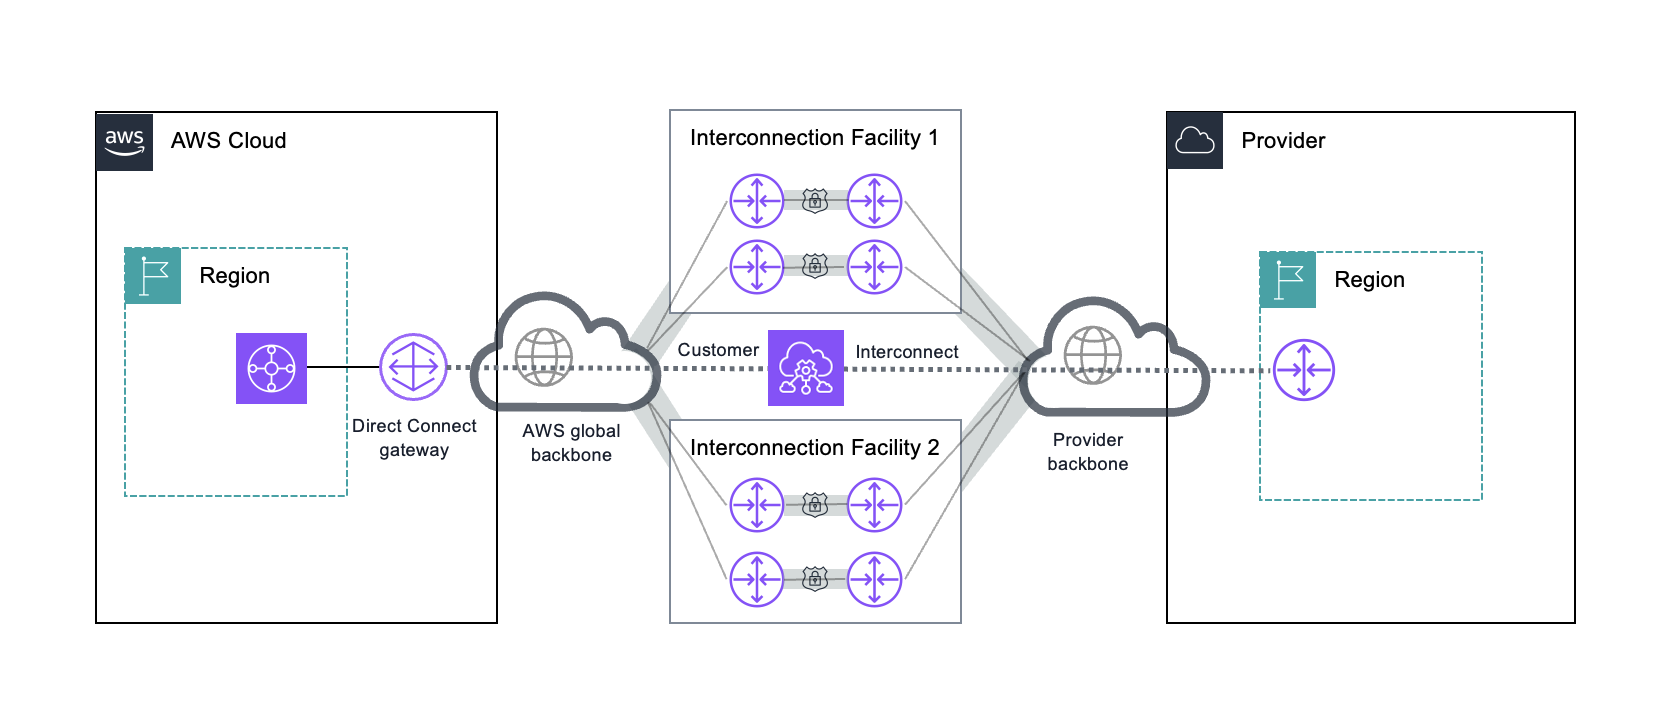
Источник изображения: AWS Роб Стречай (Rob Strechay), ведущий аналитик theCUBE Research и Smuget Consulting, сообщил ресурсу SiliconANGLE, что сегодняшний шаг подчеркивает убеждение в том, что мультиоблачные решения — это уже не просто стратегия, а реальность для каждого предприятия. «Устраняя сложность сетевого взаимодействия между двумя крупнейшими доменами, Oracle и AWS делают межоблачную отказоустойчивость и ИИ-архитектуры гораздо более достижимыми для предприятий», — сказал он. «Будущее ИИ — это когда ваши данные хранятся в одном месте, ваши модели работают в другом, и сеть не мешает, — отметил Стречай. — Это также позволяет организациям легко осуществлять аварийное восстановление в разных облаках. Хотя на бумаге это всегда имело смысл для баз данных, Oracle делает это достижимым на практике без создания масштабного проекта в области сетевых технологий». Следует отметить, что Google Cloud ещё в мае 2023 года запустил мультиоблачное соединение Cross-Cloud Interconnect, а затем, в декабре прошлого года, — выделенное частное соединение с AWS. Со своей стороны, Oracle уже установила межсетевые соединения с Google Cloud и Azure от Microsoft. Oracle отметила, что сотрудничество между OCI и AWS Interconnect–multicloud станет последним дополнением к её комплексным мультиоблачным возможностям, планируя запуск высокопроизводительного канала позже в этом году в регионе AWS us-east-1.
02.12.2025 [09:15], Владимир Мироненко
AWS и Google Cloud подружили свои облачные сети, чтобы интернет падал пореже и не у всех сразуAmazon и Google представили мультиоблачный сетевой сервис, разработанный совместными усилиями и призванный удовлетворить растущий спрос на надёжное подключение, в то время как даже кратковременные перебои в работе интернета могут привести к серьезным сбоям в работе сервисов. Новый сервис объединяет AWS Interconnect – multicloud и Google Cross-Cloud Interconnect, предлагая организациям возможность установления защищённых частных высокоскоростных сетевых соединений между Google Cloud и AWS, что обеспечивает онлайн-бизнесу подстраховку в случае сбоя в работе одного из провайдеров. Кроме того, сервис упрощает одновременное использование облачных услуг обоих провайдеров в рамках одного приложения. Теперь компании смогут за считанные минуты установить соединение между вычислительными платформами через выбранную облачную консоль или API. Как отметила Google Cloud, ранее для подключения провайдеров облачных услуг клиентам приходилось вручную настраивать сложные сетевые компоненты, включая физические соединения и оборудование. Это требовало длительного времени на подготовку и координации с несколькими внутренними и внешними командами, и могло занять недели или даже месяцы. 
Источник изображений: Google Сервис предлагает подключение выбранной ёмкости между двумя облачными регионами обоих провайдеров с четырёхкратным резервированием на уровне ЦОД, пограничных маршрутизаторов и т.д. Оба поставщика осуществляют непрерывный мониторинг для проактивного выявления и устранения проблем, а также совместно управляют резервированием и занимаются эксплуатационной поддержкой. Шифрование MACsec защищает соединения между периферийными маршрутизаторами AWS и Google Cloud. Партнёры также выпустили унифицированный API и открытую спецификацию, предложив другим поставщикам облачных и сетевых услуг фреймворк для интеграции аналогичных мультиоблачных подключений. Благодаря новому сервису клиенты, использующие в работе несколько облаков, получают стандартизированный подход к гибридному перемещению данных, рабочих ИИ-нагрузок и кросс-облачной аналитике. 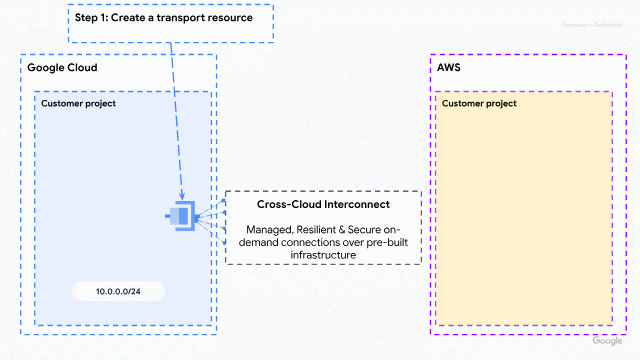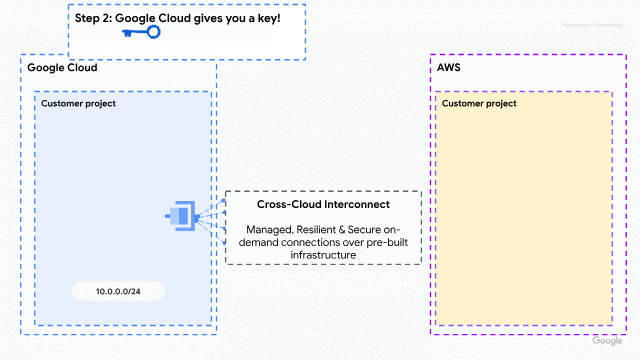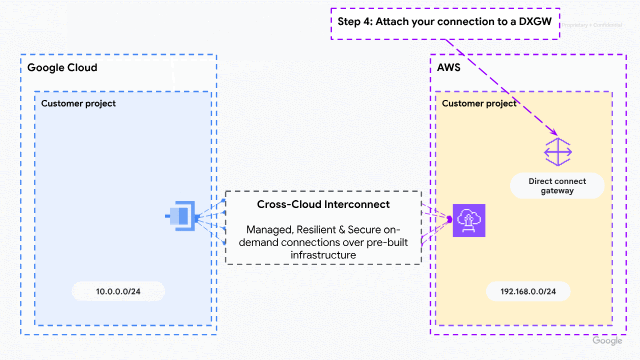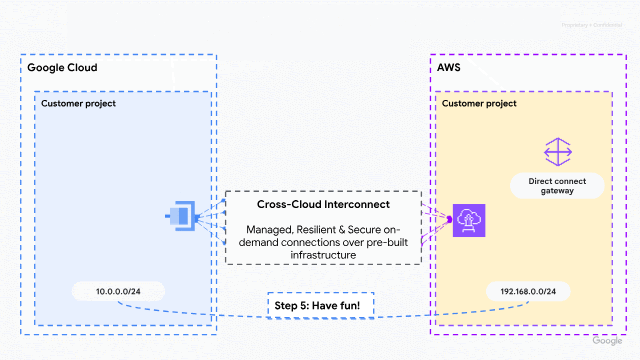 Salesforce в числе первых внедрила эту технологию. В компании отметили, что интеграция Salesforce Data 360 с более широким ИТ-ландшафтом требует надёжного частного подключения. AWS Interconnect – multicloud позволяет наводить критически важные мосты с Google Cloud с той же лёгкостью, что и развёртывание внутренних ресурсов AWS. В октябре в AWS произошел крупный сбой, который вывел из строя ряд сервисов, включая Fortnite, Alexa и Snapchat. В последующие недели сбои наблюдались и в Microsoft Azure, и в Cloudflare, что вызвало опасения по поводу рисков, связанных с использованием лишь нескольких крупных поставщиков интернет-инфраструктуры. AWS планирует развернуть аналогичный сервис с Microsoft Azure в следующем году. Ранее AWS, Google Cloud и Microsoft Azure уже сделали шаг навстречу другу другу, отказавшись от платы за выгрузку данных при переезде в другое облако.
27.07.2025 [14:49], Сергей Карасёв
AAEON представила 2.5GbE-шлюзы FWS-2291 и FWS-2292 на базе Intel Alder LakeКомпания AAEON анонсировала сетевые устройства FWS-2291 и FWS-2292 в настольном форм-факторе, на базе которых могут создаваться универсальные шлюзы безопасности (UTM), решения SD-WAN, универсальное абонентское оборудование (uCPE) и пр. В основу изделий положена аппаратная платформа Intel. Модель FWS-2291 несёт на борту чип Intel Processor N97 поколения Alder Lake-N (четыре ядра; до 3,6 ГГц; 12 Вт), тогда как модификация FWS-2292 наделена чипом Intel Processor N150 серии Alder Lake-N Refresh (четыре ядра; до 3,6 ГГц; 6 Вт). При этом в обоих случаях заявлена совместимость с другими CPU семейств Intel Atom x7000RE, Intel Atom x7000C и Intel Processor N-Series. Есть один слот SO-DIMM для модуля оперативной памяти DDR5 объёмом до 32 Гбайт. Устройство FWS-2291 оборудовано контроллерами Intel I226-V с четырьмя портами 2.5GbE RJ45 и Intel I210-IS с двумя разъёмами SFP, тогда как в оснащение FWS-2292 входит контроллер Intel I226-V с шестью портами 2.5GbE RJ45. В обоих случаях предусмотрены два порта USB 3.2 Gen1 Type-A, консольный порт RJ45 и опциональный интерфейс HDMI. 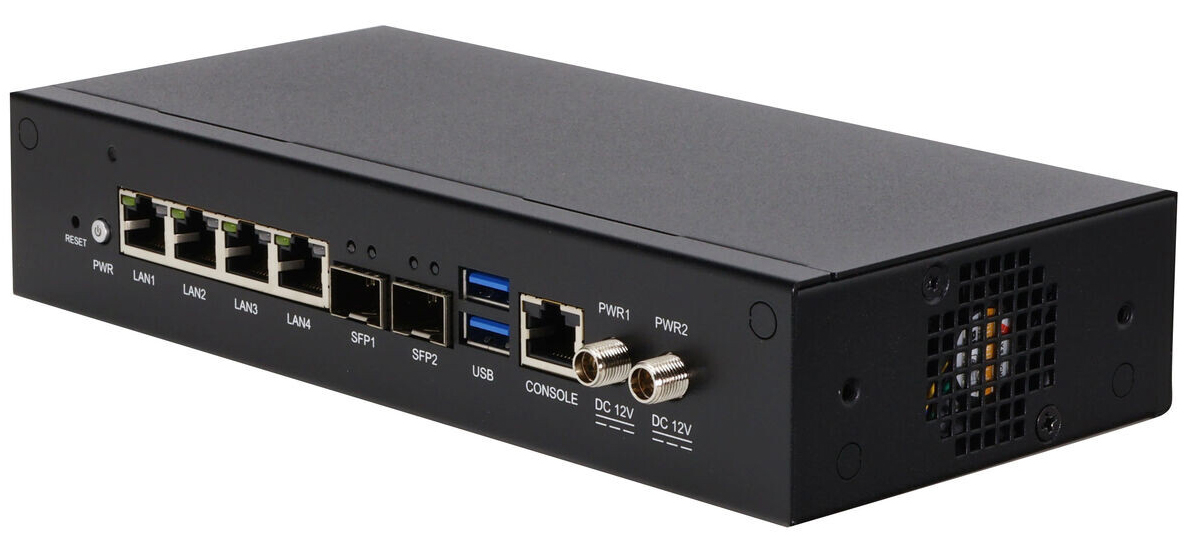
Источник изображений: AAEON Новинки располагают флеш-модулем eMMC вместимостью 32 Гбайт с возможностью расширения до 128 Гбайт, посадочным местом для SFF-накопителя и коннектором M.2 2242 M-Key для SSD. Кроме того, предусмотрены разъёмы M.2 3052 B-Key для сотового модема 4G/5G и M.2 2230 E-Key для модуля Wi-Fi. 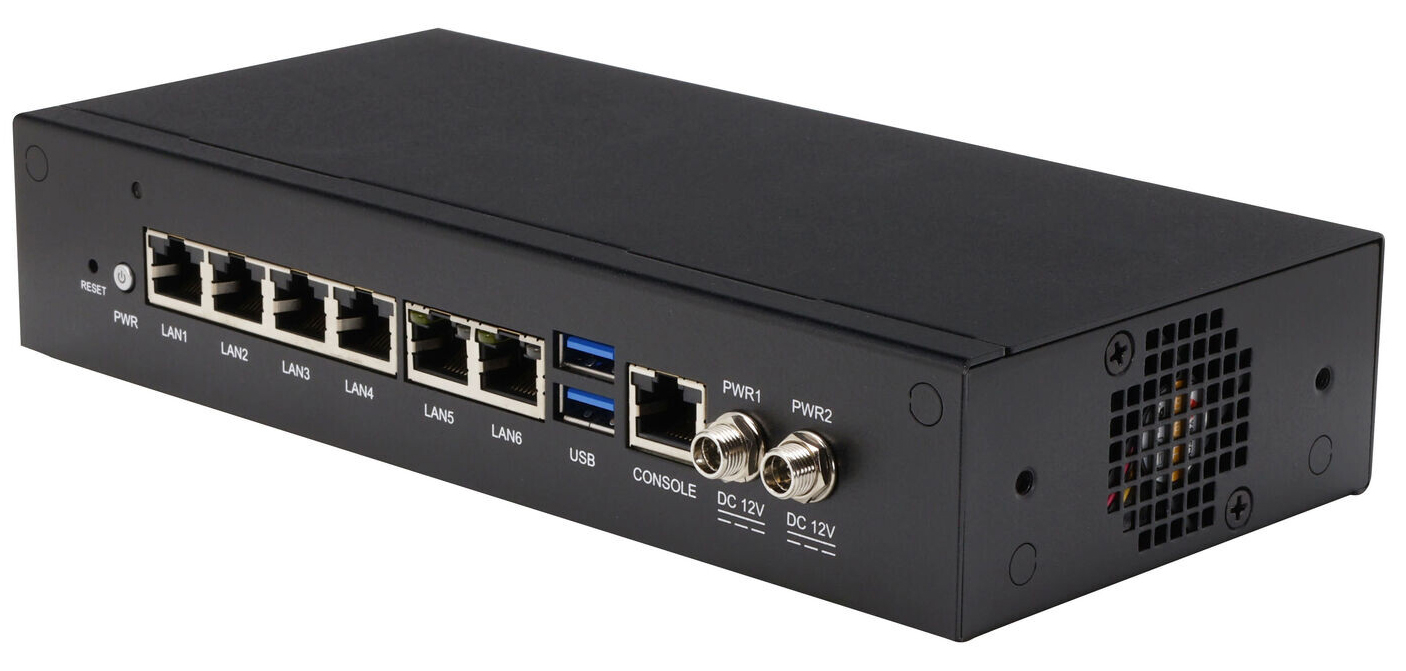 Устройства имеют идентичные размеры — 220 × 105 × 44 мм. Для подачи питания (12 В) служат два коннектора DC с запиранием. Возможна установка опционального модуля TPM 2.0 для обеспечения безопасности. Диапазон рабочих температур простирается от 0 до +40 °C.
05.05.2025 [20:06], Владимир Мироненко
Google и Broadcom совместно обеспечат кибербезопасность своих решенийПоскольку мир становится всё более зависимым от цифровой инфраструктуры, кибербезопасность превратилась из вспомогательной функции в основополагающий элемент, пишет ресурс SiliconANGLE. Следовательно, она должна быть интегрирована на всех уровнях технологического стека — от оборудования до программного обеспечения, сетей и пользовательского опыта. Сотрудничество Google Cloud и Broadcom является наглядным подтверждением этого тезиса. Роберт Садовски (Robert Sadowski), директор по маркетингу продуктов, безопасности и доверию Google Cloud, и Джейсон Роллстон (Jason Rolleston), генеральный менеджер Enterprise Security Group компании Broadcom, в ходе общения на конференции RSAC 2025 рассказали, как Google Cloud и Broadcom объединяют тесную интеграцию, ИИ и десятилетия эволюции ПО для создания решений по кибербезопасности следующего поколения. 
Источник изображения: FlyD/unsplash.com Как пояснил Садовски, компания, разработавшая инновационные технологии для таких продуктов, как Google Search и Android, предлагает возможности своей платформы и решения по обеспечению безопасности предприятиям и партнёрам, таким как Broadcom, чтобы те могли создавать и внедрять инновации в собственные продукты. Аналогичным образом Google поступила с Cloud WAN — полностью управляемой корпоративной платформой для подключения к сетевой инфраструктуре Google. В свою очередь, Роллстон подчеркнул, что Google Cloud WAN — это не просто сетевой продукт, а защищённая, масштабируемая и глобально распределённая магистраль, которая позволяет Broadcom развёртывать решения по периметру служб безопасности в масштабе, обеспечивая низкую задержку, высокую производительность и последовательное применение политик в любой точке мира. По его словам, Broadcom использовала это решение для обнаружения и нейтрализации нисходящих угроз, распространяющихся в нижних звеньях цепочки распределения сети. Собеседники отметили, что хотя ИИ обеспечивает такие инновации, как предиктивная аналитика и обнаружение угроз в реальном времени, он также создаёт огромные объёмы данных и открывает новые векторы атак. Топ-менеджеры сообщили, что Google Cloud и Broadcom изначально интегрируют ИИ в функции безопасности своих продуктов. Это позволяет автоматизировать обнаружение, обеспечить расширенную веб-изоляцию и адаптивное применение политик без ущерба для производительности.
14.04.2025 [08:10], Владимир Мироненко
На 40 % быстрее и дешевле обычного интернета: Google предложила компаниям доступ к своей сетевой инфраструктуре планетарного масштабаGoogle объявила о запуске Cloud WAN, полностью управляемой корпоративной WAN-платформы, которая делает доступной для всех компаний и организаций всемирную сетевую инфраструктуру Google, поддерживающую собственные сервисы компании, включая поисковик, Google Cloud Platform, Gmail, YouTube и т.п. Как отмечалось в исследовании ASPI, в настоящее время гиперскейлеры владеют около 71 % международных подводных линий связи. В то же время они стремительно наращивают ёмкость и количество дата-центров, отмечает Synergy Research. Всё это обеспечивает им практически полный контроль над всей цепочкой предоставления интернет-услуг, от создания до хранения, обработки и передачи данных. Однако Google, представив Cloud WAN, намекнула, что готова «отобрать хлеб» у традиционных телеком-операторов. Компания также запустила программу Verified Peering Provider (VPP), которая ранжирует операторов по качеству и глубине связи с сетями Google, и поменяла подход к работе с IX. Сейчас у Google более 5700 прямых пиринговых подключений и доступ к более чем 60 тыс. ASN. Сеть Google занимает первое место среди провайдеров облачных услуг и шестое место в мировом пиринге. Благодаря 202 точкам присутствия (PoP), более 3,2 млн км оптоволокна и 33 подводным кабелям сеть Google предлагает надёжную отказоустойчивую (заявленный SLA 99,99 %) глобальную WAN-платформу для критически важных для бизнеса приложений, сообщает компания. 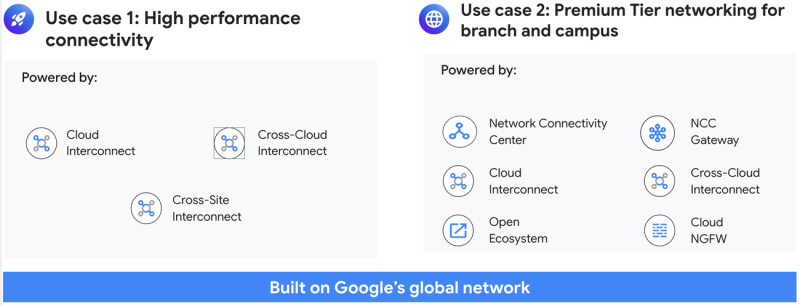
Источник изображений: Google Google Cloud WAN была специально разработана для замены традиционных корпоративных архитектур WAN. Сеть Google подключена ко всем основным игрокам облачных вычислений в мире и всем известным провайдерам крупных ЦОД, что позволяет ей доставлять трафик с высокой скоростью близко к конечному пункту назначения. По словам компании, Cloud WAN обеспечивает до 40 % более низкую задержку по сравнению с общедоступным интернетом и до 40 % экономии общей стоимости владения (TCO) по сравнению с решением WAN, управляемым клиентом (с учётом брандмауэров). Компания отметила, что быстрое развитие ИИ-технологий предъявило дополнительные требования к корпоративным сетям. ИИ-приложения требуют высокораспределённой инфраструктуры. Cloud WAN предлагает унифицированное корпоративное сетевое решение для безопасного и надёжного подключения между любыми корпоративными локациями, приложениями и пользователями, помогая при этом обеспечивать оптимальную производительность и сокращать расходы, говорит Google. 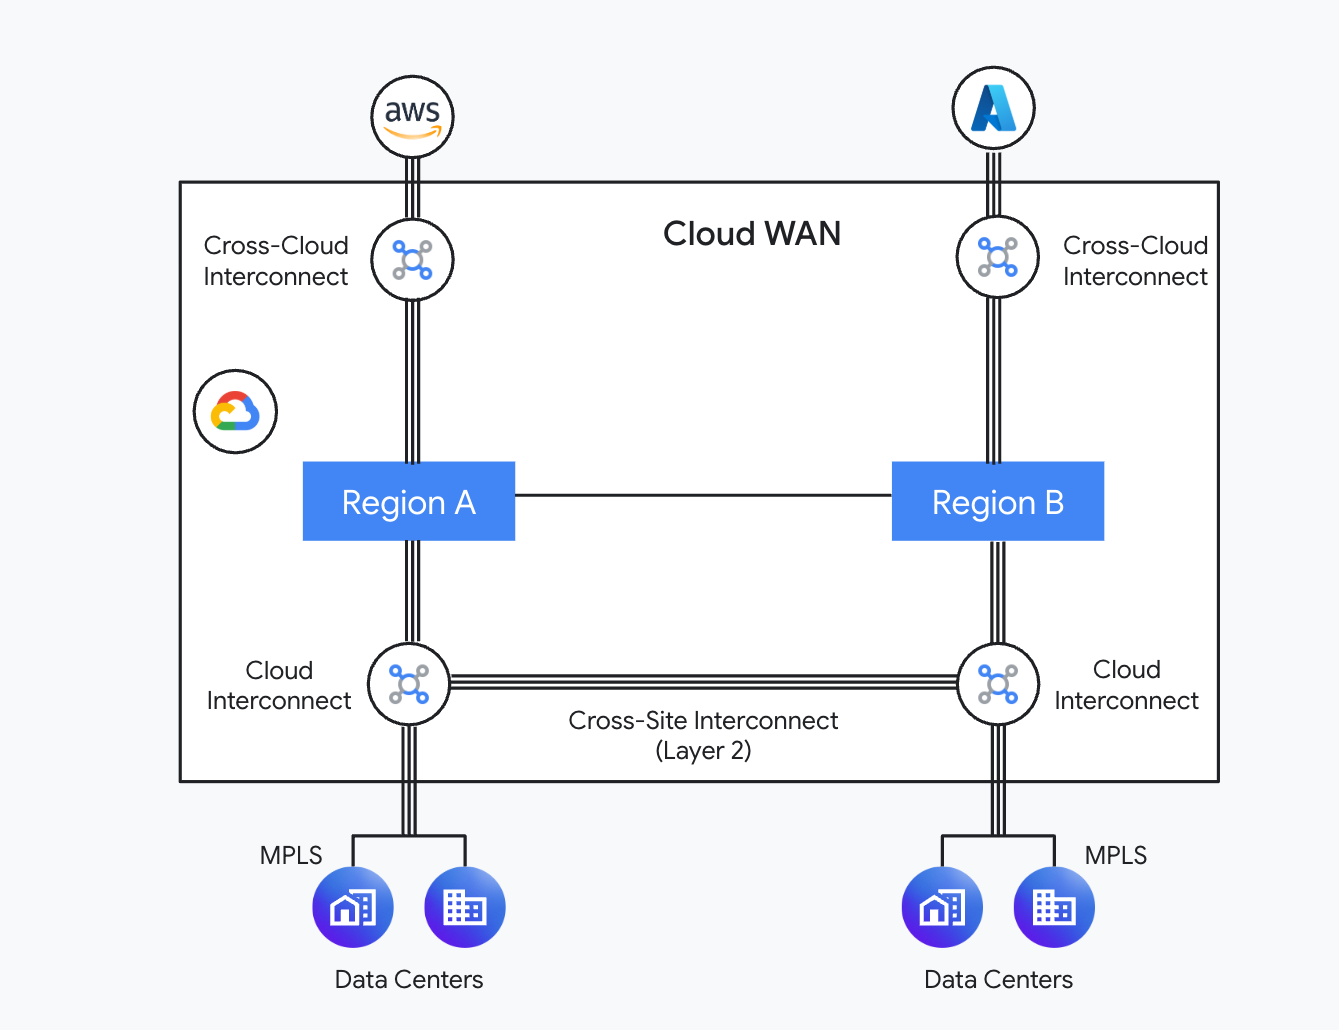 Cloud WAN обеспечивает два основных варианта использования: предоставление высокопроизводительного подключения между географически распределёнными ЦОД организаций, которым необходимо надёжно и экономически эффективно передавать значительные объёмы данных, и подключение филиалов и кампусов через сеть Premium Tier. В первом случае Cloud WAN предлагает несколько сервисов. В рамках Cloud Interconnect предлагаются прямые соединения с низкой задержкой между облачными регионами и собственными ЦОД заказчика в 159 точках по всему миру. Cross-Cloud Interconnect обеспечивает связь облачных регионов Google Cloud Platform с регионами AWS, Microsoft Azure и Oracle Cloud Infrastructure в 21 точке по всему миру. 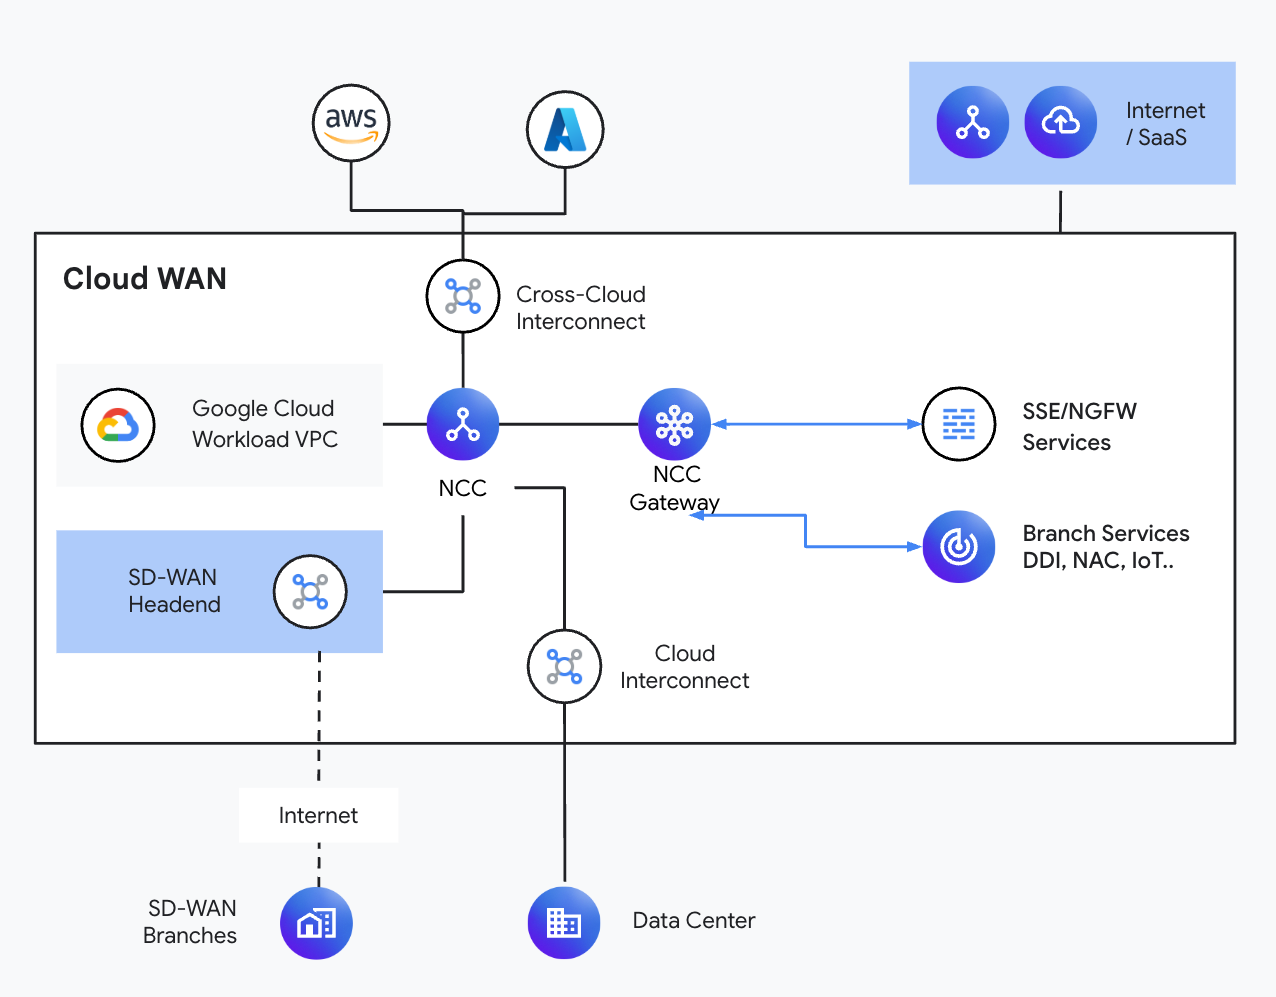 Новая функция Cross-Site Interconnect, которая пока доступна только в некоторых странах в режиме превью, предлагает L2-соединения «точка-точка» между ЦОД заказчика на скорсти 10 Гбит/с или 100 Гбит/с. Така функциональность, по словам Google, нужна для государственных учреждений, операторов связи и предприятий, которым требуется прозрачное L2-подключение. Трафик идёт по каналам с резервированием, так что в случае сбоя какого-либо участка ВОЛС он будет автоматически направлен по другому физическому маршруту. Кроме того, в рамках NCC (Network Connectivity Center) доступна и L3-маршрутизация. Второй вариант использования Cloud WAN — сеть Premium Tier. Она ориентирована на защищённое подлючение филиалов к публичным облакам, ЦОД заказчика и публичному интернету с низкой задержкой. NCC действует как централизованный концентратор, работающий с Cloud VPN и решениями SD-WAN от сторонних поставщиков. NCC доступен в 20 странах мира. В данном случае присоединение к Cloud WAN происходит в географически ближайшей точке доступа. В 2025 году в некоторых регионах Lumen предложит выделенное оптическое подключение («последнюю милю») к Cloud WAN. Lumen также строит выделенные ВОЛС для AWS, Meta✴ и Microsoft.
24.12.2024 [20:50], Сергей Карасёв
МТС представила российское SD-WAN-решение для корпоративных сетейКомпания МТС анонсировала собственный продукт для программно-определяемых распределённых сетей (SD-WAN) корпоративного уровня. Решение, как утверждается, позволяет улучшать сервис и сокращать затраты без потерь качества. Новый продукт предоставляет корпоративным клиентам единую точку управления и мониторинга межофисной сетевой инфраструктуры. Работа осуществляется через личный кабинет, который, по заявлениям МТС, имеет удобный и интуитивно понятный интерфейс. Программно-определяемые сети (SDN) дают возможность в реальном времени определять доступные линии связи и направлять трафик по оптимальным маршрутам. Решение SD-WAN предоставляет VPN поверх любых каналов, средства онлайн-мониторинга сети в режиме 24/7, инструменты управления трафиком на основе приоритетности, автоматическое резервирование каналов и др. Кроме того, реализованы функции межсетевого экрана для контроля киберугроз и фильтрации проходящего трафика. 
Источник изображения: Lightsaber Collection / Unsplash Одним из преимуществ SD-WAN перед программным VPN является то, что новое решение функционирует как продукт оператора связи и не блокируется техническими средствами контроля. Причём за взаимодействие с регулирующими органами отвечает сама МТС. Кроме того, все элементы сети МТС — телекоммуникационные, аппаратные и программные — предоставляются «под ключ» в рамках одного договора на услуги связи. Компоненты SD-WAN работают на оптимально подобранном оборудовании. Предусмотрена также возможность предоставления услуги в виде виртуальных машин на серверах клиента, что позволяет интегрировать SD-WAN в существующую инфраструктуру. В целом, благодаря SD-WAN заказчики с множеством филиалов смогут быстро автоматизировать процесс управления параметрами сети. Для этого достаточно разово произвести настройки в личном кабинете, после чего изменения автоматически распространятся на всю сеть. В результате, компании смогут снизить операционные расходы и время на администрирование. |
|

