Материалы по тегу: сбой
|
27.11.2024 [19:50], Владимир Мироненко
QNAP случайно заблокировала пользователям доступ к их NAS-хранилищам с обновлением ОС QTSПосле выпуска 19 ноября компанией QNAP обновления операционной системы QTS 5.2.2.2950 build 20241114 стали поступать жалобы «от некоторых пользователей, сообщающих о проблемах с функциональностью устройства после установки», пишет Ars Technica. Как сообщила компания, обновление было отозвано, после чего она «провела всестороннее расследование» и повторно выпустила исправленную версию «в течение 24 часов». По словам QNAP, проблемы возникли лишь у ограниченного перечня моделей NAS серий TS-x53D и TS-x51, в том числе TS-453DX, TBS-453DX, TS-251D, TS-253D, TS-653D, TS-453D, TS-453Dmini, TS-451D и TS-451D2, но на форуме сообщества пишут о более широком списке устройств компании, у которых возникли проблемы после обновления ОС QTS. В числе проблем называют отказ владельцам в доступе в качестве авторизованных пользователей, сложности с загрузкой и заявления о неустановленном Python для запуска некоторых приложений и служб. 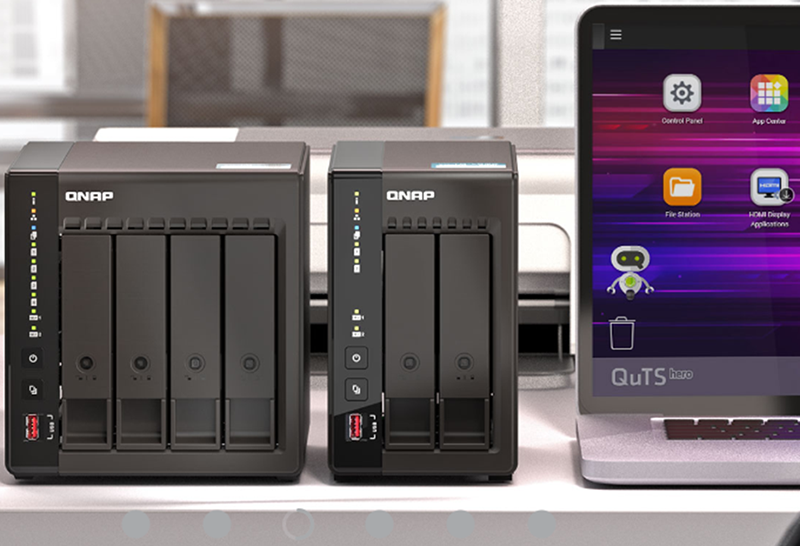
Источник изображения: QNAP QNAP рекомендовала столкнувшимся с проблемами пользователям либо понизить версию ОС своих устройств (предположительно, чтобы затем снова обновиться до исправленного обновления), либо обратиться в службу поддержки за помощью. Как сообщают пользователи на форумах и в социальных сетях, реакция компании не соответствует серьёзности потери доступа ко всей системе резервного копирования. Обновление QTS было направлено, в частности, на устранение недавно обнаруженных уязвимостей в устройствах QNAP, которые нередко подвергаются атакам хакеров. Серьёзная уязвимость, выявленная в феврале 2023 года, позволяла выполнять удаленные SQL-инъекции и потенциально получать административный контроль над устройством. Она затронула почти 30 тыс. устройств QNAP. Ранее DeadBolt, группировка вымогателей, заразила тысячи устройств QNAP, что вынудило компанию автоматически отправлять экстренные апдейты даже клиентам с отключенными автоматическими обновлениями. Исследователи безопасности из WatchTowr сообщили, что обнаружили 15 уязвимостей в операционных системах и облачных сервисах QNAP и известили о них компанию. После того, как QNAP не смогла устранить некоторые из этих уязвимостей в течение 90-дневного периода, WatchTowr опубликовала свои выводы под названием «QNAPping at the Wheel».
19.11.2024 [12:11], Руслан Авдеев
В Балтийском море повреждены интернет-кабели, связывавшие Финляндию и Германию, а также Литву и ШвециюПодводный кабель «Хельсинки-Росток» (Helsinki-Rostock), связывавший Финляндию и Германию, а также кабель, соединявший Литву и шведский остров Готланд, повреждены. По данным Datacenter Dynamics, повреждённые участки кабелей расположены буквально в 10 м друг от друга, но их работа прекратилась в разное время. Кабель из Литвы протяжённостью 218 км, по данным телеком-компании Telia Lietuva, прекратил работу в минувшее воскресенье утром, тогда как 1200-км кабель, принадлежащий и управляющийся финской Cinia Oy, перестал работать только утром в понедельник. Хотя представители телеком-операторов заявляют об обрыве, его точные причины до сих пор не установлены. Cinia Oy заявила, что пока «нет никакой возможности» определить причину инцидента. Тем не менее утверждается, что такие повреждения не происходят без внешнего воздействия, но кто несёт ответственность за произошедшее, пока сказать трудно — в самих компаниях считают вероятным, что повреждения могут быть вызваны якорем или тралом, намеренно или случайно. Принадлежащий OMS Group корабль для прокладки и ремонта кабелей Cable Vigilance уже получил задачу на выход из французского Кале, на устранение проблемы ему понадобится 5–15 дней. В Национальном центре кибербезопасности Финляндии сообщают, что связь в стране не пострадала, поскольку имеются и другие кабельные маршруты по территории Швеции. При этом Литва разом потеряла треть пропускной способности. 
Источник изображения: Miikka Luotio/unsplash.com Кабель Helsinki-Rostock заработал в 2016 году, он предназначен для помощи центральноевропейскому бизнесу в связи с дата-центрами, расположенными в Финляндии и других североевропейских странах. Немецкое и финское министерства иностранных дел уже «выразили озабоченность» происшествием, заявив, что защита общей инфраструктуры имеет критическое значение. Балтийское море вообще довольно сурово к подводной инфраструктуре. В 2022 году от атаки пострадали ветки газопровода «Северный поток» (Nord Stream). В 2023 году были повреждены кабели, связывавшие Финляндию и Швецию с Эстонией, тогда неполадки были устранены в считаные дни. Вина возлагалась на якорь китайского корабля-контейнеровоза, хотя доказать случайный или намеренный характер происшествия и не удалось. В последнее время американская разведка предупреждала о возросшей активности российских кораблей неподалёку от европейской кабельной инфраструктуры. Впрочем, в других регионах тоже не всё спокойно. Так, буквально в начале года из-за инцидентов в Красном море значительно сократился трафик между Азией и Европой. В прошлом году было повреждено сразу несколько кабелей у берегов Вьетнама и Тайваня. Обновлено: По подозрению в повреждении кабелей в Балтийском море задержан китайский сухогруз Yi Peng 3. Как сообщает Newsweek, эксперты-юристы говорят о том, что любое расследование может «занять годы» и создать прецедент на случай будущих диверсий. В Министерстве обороны Германии инцидент назван «гибридными действиями», а его шведские и литовские коллеги заявили о том, что они «глубоко обеспокоены». По данным The Financial Times, следствие изучает историю перемещений судна, направлявшегося из российского порта Усть-Луга в египетский Порт-Саид. В социальных сетях появилась информация, что капитан судна — россиянин, но подтверждения из официальных источников пока не поступало. По данным Marine Traffic, Yi Peng 3 проходил близко от точек обрыва кабелей примерно в то время, когда те перестали работать в воскресенье и понедельник. После этого судно преследовали датские ВМС, а теперь, по имеющимся данным, оно задержано датскими военными. Сообщалось, что судно охранялось патрульным кораблём Y311 SØLØVEN, к месту событий двигался и фрегат HDMS HVIDBJØRNEN. Представитель датских ВМС подтвердил пребывание военных в районе присутствия Yi Peng 3, но отказался комментировать ситуацию.
11.11.2024 [11:59], Руслан Авдеев
Неожиданное автоматическое обновление Windows Server может привести к катастрофическим последствиям для бизнеса и сисадминов
microsoft
software
windows server
windows server 2022
windows server 2025
windows update
операционная система
сбой
В последние дни отмечены случаи неожиданного автоматического обновления систем под управлением Windows Server 2022 до Windows Server 2025. На Reddit появилась информация со ссылкой на жалобы владельцев серверов. При этом отсутствует возможность «откатить» ПО до прежней версии. Хотя с точки зрения обычного пользователя обновление с версии 2022 до 2025 может показаться хорошей новостью, для сотрудников IT-отделов и системных администраторов это обещает массу неприятностей. Обновлённые операционные системы для серверов необходимо кропотливо проверять и тестировать, чтобы убедиться, что всё ПО совместимо с новой версией ОС. По словам пользователя Reddit, системного администратора Fatboy40, все серверы на Windows Server 2022 в его ведении обновились до Windows Server 2025 или «были готовы сделать это». Примечательно, что обновление до Windows Server 2025 вообще-то требует новой лицензии, поскольку ОС позиционируется как принципиально новое поколение операционной системы. Для сравнения — новейшая ОС для ПК Windows 11 24H2 официально считается лишь новым вариантом Windows 11. 
Источник изображения: ThisisEngineering/unsplash.com Как сообщил источник в стороннем сервисе обновлений Heimdal, похоже, обновление ошибочно классифицировали в Microsoft и как «необязательное обновление», и как «обновление безопасности» для систем под управлением Windows Server 2022. По данным Tom's Hardware, в Heimdal сообщили, что проблема обнаружена в репозитории обновлений Microsoft. Уникальный идентификатор обновления (GUID) для Windows Server 2025 не соответствует обычным параметрам для обновления KB5044284, которое и вовсе связано с Windows 11. Вероятно, речь идёт об ошибке на стороне Microsoft, повлиявшей как на скорость выпуска обновления, так и на его классификацию. Проверка Heimdal показала, что номер обновления действительно относится к Windows 11, а не к Windows Server 2025. Хуже всего то, что этот тип обновления Windows Server технически вообще не поддерживается, в отличие, например, от перехода с Windows 10 на Windows 11. В результате системные администраторы не имеют официального способа вернуться к прежней ОС без использования сторонних решений, позволяющих восстановить функциональность системы из бэкапов.
06.06.2024 [15:11], Руслан Авдеев
Virgin Media намерена отсудить €800 тыс. у рыболовов, повредивших её подводный интернет-кабель почти 10 лет назадБританская телеком-компания Virgin Media Wholesale подала в суд на владельцев рыболовецкого траулера Lida Suzanna. По информации Datacenter Dynamic, предположительно именно это судно повредило подводный кабель, соединяющий Ирландию и Великобританию, 26 января 2015 года. Компания подала иск в Ирландии, требуя возместить €800 тыс. ($870 тыс.) ущерба «владельцами и иными заинтересованными лицами», имеющими отношение к траулеру. Проложенный в 1999 году кабель Sirius South протяжённостью 219 км проложен между Дублином и Блэкпулом. Предполагается, что ловившее морских гребешков судно задело дно жёсткими металлическими рамными сетями, повредив телекоммуникационную инфраструктуру. Всего Virgin владеет двумя кабелями между Ирландией и «большим» островом: Sirius South и Sirius North. Последний проложен в пределах Соединённого Королевства между Шотландией и Северной Ирландией. После инцидента оператор быстро переключился на второй кабель, но пользователи заметили падение скорости интернет-доступа. Юристы истцов заявили, что ответчики должны были знать о расположении кабеля, отмеченного на используемых в отрасли картах и в ирландском Морском атласе, поскольку существующие правила обязывают экипаж иметь документы о расположении инфраструктурных цифровых магистралей. Представители владельцев траулера утверждают, что нет никаких доказательств того, что именно этот корабль имеет отношение к инциденту, а за любое повреждение несёт ответственность сама Virgin, не обеспечившая достаточного заглубления и защиты кабеля. 
Источник изображения: Fer Nando/unsplash.com В своё время неисправность устранило принадлежащее Orange Marine судно Pierre de Fermat, спустя несколько дней после происшествия. Всего известны 18 случаев повреждения именно этого кабеля с 1999 года, когда его проложила предшественница Virgin — компания NTL. Ранее Virgin Media подавала иск против другого траулера Willie Joe — тоже за повреждения в минувшие годы. Впрочем, в этом случае дело было улажено в 2022 году. Нарушения целостности подводных интернет-кабелей случаются во всём мире довольно регулярно. Например, недавно были повреждены кабели в Красном море и на западе Африки, из-за чего сократился трафик между континентами. А Великобритания даже приобрела специальный корабль для защиты подводных оптоволоконных и силовых кабелей.
27.10.2023 [17:50], Руслан Авдеев
Пожар в IT-хабе столицы Бангладеша оставил десятки миллионов жителей без СетиВ результате начавшегося в четверг вечером пожара в 14-этажной башне Khawaja Tower в Дакке (Бангладеш) погибло минимум три человека. В здании располагались международные интернет-шлюзы (IIG), дата-центры и точки обмена трафиком (ICX), которые пострадали от пожара. Как сообщает Dhaka Tribune, из-за этого без стабильной связи остались 5 млн пользователей кабельного интернета, а у 23 млн абонентов сотовой связи наблюдаются проблемы с передачей данных и звонками. В результате возгорания проблемы со стационарным интернет-доступом возникли у 5 из 12,5 млн пользователей. Многие полностью потеряли доступ в Сеть, а у тех, у кого он остался, заметно упала скорость соединения. Проблема коснулась и пользователей мобильного интернета: из 119,79 млн пользователей около 24 млн не могут выйти в Сеть, а некоторые лишились и обычных телефонных звонков. Если в норме страна использует полосу порядка 5 Тбит/с, то с отключением многих IIG пропускная способность упала до 1,2 Тбит/с. 
Источник изображения: Bangladesh Fire Service and Civil Defence Комментируя ситуацию, представитель организации ISPAB, представляющей интернет-провайдеров страны, заявил, что ситуация под контролем (пожар полностью потушили сегодня к утру), но доступ операторов в помещения пока ограничен. Уже известно, что из двух расположенных в здании ЦОД один (NRB) пострадал от пожара, а состояние второго (Dhaka Cola) неизвестно. Власти подтверждают, что 9–10 из имевшихся в Khawaja Tower шлюзов не функционируют, при этом каждый обеспечивает транзит данных 50–70 интернет-провайдеров. Всего потеряли возможность предоставлять услуги около 500–700 провайдеров. По данным представителя IIG Forum, многие провайдеры, включая Level Three, Max Hub, Amra Networks, Earthnet, Vargo и Windstream пострадали от пожара и сейчас переключаются на резервные IIG. При этом часть из них обеспечивают подключения мобильным операторам — если некоторые полностью прекратили работу, то другие почти или совсем не пострадали. Впрочем, проблему связности это не решает, поскольку не все абоненты могут полноценно осуществлять даже голосовые звонки. 
Источник: Twitter/NetBlocks Мобильные операторы совместно с операторами ICX-узлов сейчас формируют новую инфраструктуру в другом, безопасном месте. По мнению экспертов, работоспособность быстро восстановить не получится, поскольку имевшееся оборудование пострадало, а новое оперативно не купить из-за дефицита на рынке. Впрочем, по степени влияния инцидент в Дакке пока «проигрывает» самому масштабному на текущий момент сбою ЦОД в Южной Корее, который тоже возник из-за пожара. Как сообщает Datacenter Dynamics, руководство пожарных доложило об отсутствии в здании плана противопожарной безопасности. Точная причина возгорания пока не называется. С огнём, помимо пожарной службы, помогали бороться и другие государственные ведомства — от военных до полиции. Впрочем, это не единичный случай. Только весной зарегистрированы крупные возгорания ЦОД в США, Франции, Нигерии, а о более мелких инцидентах информация иногда не поступает вовсе.
21.09.2023 [18:52], Руслан Авдеев
Энергетический кризис ЮАР привёл к кражам аккумуляторов, генераторов и кабелей на телеком-объектахОператор Vodacom, действующий на территории Южной Африки, наметил планы борьбы с участившимися кражами аккумуляторов, питающих базовые станции и иные инфраструктурные объекты. По данным DataCenter Dynamics, ежемесячно в регионе регистрируется 15–28 инцидентов вандализма, связанных с мобильной инфраструктурой, АКБ крадут по 18–30 раз в месяц. В ЮАР у Vodacom есть 45 млн абонентов, и после каждого инцидента без коммуникаций остаются тысячи человек, а стоимость восстановления связи обходится в лучшем случае в несколько тысяч долларов. Проблема тесно связана с перебоями в электросетях страны и только усугубляет ситуацию — Vodacom Central Region стала использовать резервные источники питания и генераторы для подстраховки, после чего преступники стали красть аккумуляторы, генераторы, кабели и другое вспомогательное оборудование. Только в мае государственная энергоснабжающая компания Eskom предупреждала, что, возможно, число перебоев с подачей энергии вырастет этой зимой (с июня по август) до беспрецедентного уровня, поскольку в Южной Африке продолжается энергетический кризис. В Eskom предупреждали, что отключения за 32-часовой цикл могут достигнуть 16 часов. В Vodacom уже объявили, что усилили меры безопасности на площадках с базовыми станциями, установив камеры видеонаблюдения. Кроме того, начался монтаж станций в антивандальных контейнерах с сигнализаций. 
Источник изображения: Sergio-sq/pixabay.com Также указывается, что некоторые преступники уже предстали перед судом и приговоры за порчу инфраструктуры весьма жёсткие. Например, в мае 2022 года за кражу аккумуляторов базовых станций трое преступников приговорены к 15 годам тюрьмы за каждый эпизод, каждый получил по 30 лет заключения. Аналогичные приговоры выносятся и за кражу генераторов — ущерб для оператора в таких случаях иногда составляет десятки тысяч долларов. Это не единственная проблема телеком-корпораций в Африке и далеко за её пределами. Так, в Ботсване оператор Botswana Telecommunications Corporation (BTC) наметил планы отказа от медных компонентов в своём оборудовании из-за участившихся краж. Проблема коснулась даже относительно благополучных стран вроде Великобритании — в прошлом месяце преступники оставили без интернета Оксфордшир, украв 500 м медного кабеля, причём это далеко не первый случай.
19.10.2022 [21:48], Сергей Карасёв
Пожар в южнокорейском дата-центре Kakao привёл к остановке 32 тыс. серверов, отказу в обслуживании 45 млн человек, падению акций и отставке топ-менеджера компанииИсполнительный содиректор южнокорейской интернет-компании Kakao Намкун Вон (Namkoong Whon) принял решение подать в отставку после массового сбоя в работе сервисов, спровоцированного пожаром в кампусе ЦОД SK C&C Data Center неподалёку от Сеула, принадлежащем SK Group. Возникшие проблемы вызвали недовольство как со стороны многочисленных пользователей, так и со стороны представителей бизнеса и власти. Пожар начался 15 октября 2022 года с возгорания в аккумуляторной в одном из зданий ЦОД. В результате была нарушена работа мессенджера KakaoTalk, аудитория которого составляет 43–47 млн пользователей в Южной Корее (при населении всей страны в почти 52 млн человек). Кроме того, возникли сбои в работе платёжной системы KakaoPay, почтовой службы, такси и других сервисов компании. Не был затронут только сервис Kakao Bank, который размещался в другом дата-центре. По состоянию на 17 октября работоспособность большинства функций KakaoTalk была восстановлена, однако доступность ряда служб всё же оставалась ограниченной. 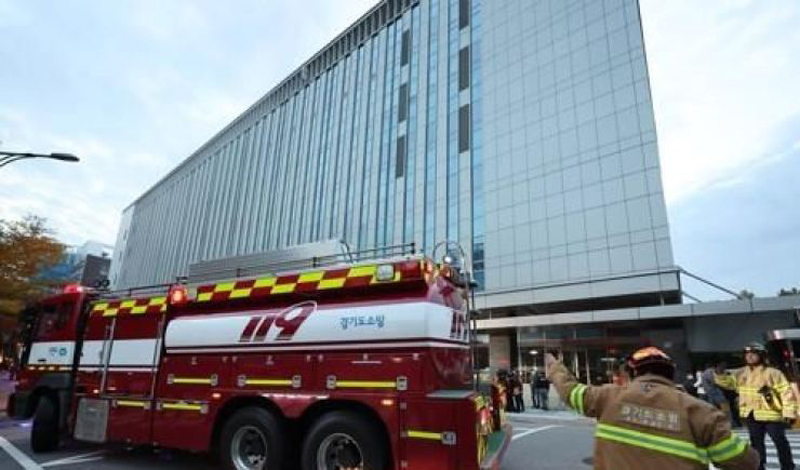
Источник изображения: Yonhap Инцидентом лично заинтересовался президент страны, а стоимость акций Kakao при этом рухнула на 9,5 % — до минимального значения с мая 2020 года. Нарушение работы KakaoTalk негативно сказалось на работе сотен предприятий малого бизнеса, использующих названный мессенджер. Kakao уже сообщила о намерении выплатить компенсации и выяснить причины медленного восстановления работы своих служб. Кроме того, Kakao намерена вложить $325 млн в открытие в 2023 году собственного ЦОД, а в 2024-м будет запущен второй дата-центр. Любопытно, что в том же кампусе находился и дата-центр Naver, ещё одного южнокорейского IT-гиганта, на работу которого инцидент оказал намного меньшее влияние. Основная претензия к Kakao заключается в том, что у компании не были разработаны планы поведения в экстренных ситуациях. В частности, компания оказалась не готова к тому, что ЦОД будет быстро обесточен после начала пожара. При этом, вероятно, это самый крупный инцидент в ЦОД в мире, поскольку речь идёт об остановке сразу 32 тыс. серверов. Нужно отметить, что в течение последнего времени пожары охватили сразу несколько крупных ЦОД. В частности, в марте прошлого года пожар уничтожил дата-центр французской компании OVHcloud в Страсбурге. В результате этого ЧП оказались недоступны в общей сложности 3,6 млн веб-сайтов, в том числе ресурсы ряда правительственных организаций, банков, интернет-магазинов и пр. А пожар, случившийся в ЦОД иранской Telecommunication Infrastructure Company (TIC), практически оставил без доступа в интернет всю страну.
20.07.2022 [15:56], Владимир Мироненко
Аномальная жара привела к сбоям в лондонских дата-центрах Google и Oracle
google cloud platform
hardware
oracle cloud infrastructure
великобритания
облако
охлаждение
сбой
цод
Во вторник, 19 июля, в ЦОД Google Cloud Platform (GCP) в Лондоне произошёл сбой в системе охлаждения, в связи с чем несколько сервисов компании временно вышло из строя. В лондонском регионе облака Oracle тоже возникли проблемы с охлаждением оборудования ЦОД. Сбои произошли из-за рекордной жары в Великобритании — температура превысила +40°C. Некоторые операторы дата-центров были вынуждены принять нестандартные меры, начав обрызгивать водой внешние модули систем кондиционирования, установленные на крыше. Отключение ряда сервисов Google произошло в 18:13 по местному времени (20:13 мск). В журнале статуса оборудования сбой описан как «связанный с охлаждением». Google заявила, что сбой затронул лишь небольшое количество клиентов. В частности, отключение коснулось сервисов Persistent Disk и Autoscaling. Хотя Google утверждает, что сбой продолжался до 22:00 BST (24:00 мск), в означенное время всё ещё поступали жалобы на ошибки в работе Persistent Disk. 
Изображение: pixabay.com / Gam-Ol С подобными проблемами в Лондоне столкнулась и облачная служба Oracle. Проблемы с перегревом у неё начались примерно в 17:00 по местному времени (19:00 мск). Oracle ранее арендовала ресурсы в ЦОД Equinix в лондонском кампусе Слау, но сейчас не раскрывает местонахождение своих мощностей. «В результате несезонных температур в регионе возникла проблема с частью инфраструктуры охлаждения в центре обработки данных на юге Великобритании (в Лондоне), — говорится в сообщении компании. — Это привело к тому, что часть нашей сервисной инфраструктуры пришлось отключить, чтобы предотвратить неконтролируемые сбои оборудования».
15.02.2022 [01:33], Владимир Мироненко
Из-за неисправной IT-системы Horizon были неправомерно осуждены более 700 человек, а некоторые даже получили тюремные срокиВ понедельник, 14 февраля в Лондоне началось публичное расследование по поводу неправомерных приговоров сотням британских почтовых служащих, которые были несправедливо осуждены за кражу, мошенничество или искажение отчётности, хотя истинной причиной оказалась ошибка в IT-системе Horizon, построенной Fujitsu. В период с 2000 по 2014 год пострадало более 700 сотрудников, причём некоторые даже получили тюремные сроки. Система Horizon разворачивалась в местных отделениях почты с 1999 года. Почтовая служба Великобритании в течение многих лет утверждала, что данные Horizon были надёжными, обвиняя менеджеров филиалов в нечестности, когда система ошибочно отражала недостачу. В апреле прошлого года Апелляционный суд отменил неправомерные приговоры 39 сотрудникам. Однако, как оказалось, это лишь верхушка айсберга. Пострадавших из-за неисправности компьютерной системы гораздо больше. 
Изображение: www.royalmail.com Более того, в ходе расследования выяснилось, что государственная почтовая служба знала о ненадёжности Horizon, однако данные из системы всё равно использовались для обвинения почтмейстеров в составлении ложных отчётов и краже денежных средств. По предварительным оценкам, 706 судебных преследований могли быть основаны на данных неисправной компьютерной системы. К настоящему времени приговоры по уголовным делам 72 почтмейстеров были отменены, а другие апелляции находятся на рассмотрении суда. В декабре Министерство по делам бизнеса, энергетики и промышленной стратегии Великобритании выделило почтовой службе £1,013 млрд на покрытие расходов, связанных со скандалом. Министерство выплатит компенсацию тем, чьи уголовные судимости были отменены, а также 2500 почтмейстерам, которые не были привлечены к уголовной ответственности, но которых обязали вернуть деньги почтовой службе в связи с тем, что на счетах возглавляемых ими отделений была выявлена недостача. |
|

