
Материалы по тегу: безопасность
|
29.10.2026 [15:32], Павел Котов
В UEFI найдена критическая уязвимость — под угрозой машины с сетевой загрузкойВ открытом программном продукте TianoCore EDK II, на основе которого многие производители разрабатывают прошивки UEFI, обнаружена критическая уязвимость, сообщает Ars Technica. Уязвимости присвоен номер CVE-2026-97631, степень угрозы — 9,5 балла из 10. Она позволяет выполнять вредоносный код ещё до запуска ОС. Код EDK II используется такими поставщиками прошивок как AMI, Insyde и Phoenix; уязвимый код присутствует в Project Mu — этот вариант EDK II с упором на безопасность развивает Microsoft. Под угрозой значительное число систем. Уязвимость обнаружили Алекс Матросов (Alex Matrosov) из Anthropic и Дэн Холмс-Митра (Dan Holmes-Mitra) из Google, которые договорились не предавать информацию огласке до января 2027 года. В сентябре производитель материнских плат и другого оборудования AMI, однако, опубликовал обновление кода, в котором раскрыл проблему и предложил её решение. После этого информацию обнародовал и проект TianoCore. Общедоступный код с исправлением ошибки создаёт угрозу, что злоумышленники проанализируют его и найдут способ воспользоваться уязвимостью. На разработку и обновление прошивок уйдёт немало времени, учитывая, что под угрозой миллионы систем. 
Источник изображения: Egor Komarov / unsplash.com Уязвимость связана с ошибкой переполнения буфера, при которой ПО производит запись данных за пределами выделенного фрагмента памяти. Проблема обнаружена в компоненте сетевой загрузки систем PXE-Base Code. В процессе загрузки по сети данный компонент принимает сообщения об ошибках ICMP — для такого сообщения выделяются 504 байта памяти, но при этом не проводится проверка длины поступающих данных. Если сообщение оказывается длиннее допустимого, его фрагмент может перезаписаться в соседнем участке памяти. Для атаки злоумышленнику требуется отправить специально сформированное сетевое сообщение на адрес машины в момент её загрузки по сети. Атака способна вызвать сбой во время загрузки, а если злоумышленнику известны особенности конкретной версии прошивки, то возникает возможность и выполнить произвольный код с максимальными привилегиями процессора. Нарушается цепочка доверенной загрузки, которая должна гарантировать, что в процессе исполняется только проверенный код; может открыться доступ к TPM или к зашифрованному диску. После перезагрузки вредоносный код не сохраняется, но при его исполнении на машину может установиться дополнительная полезная нагрузка. На практике для эксплуатации этой уязвимости необходим доступ к локальной сети, например, через скомпрометированную учётную запись, или иные способы присутствия внутри организации. Сама по себе CVE-2026-97631 не открывает возможности проникнуть в сеть. Уязвимость относится только к машинам с сетевой загрузкой, в первую очередь с прошивками на основе EDK II с поддержкой PXE — систем, которые загружаются с внутренних накопителей, это не касается. Среди коммерческих продуктов Intel, которые продолжают получать обновления безопасности, моделей под угрозой не обнаружено, заявили в компании. В собственный эталонный код она уязвимый компонент EDK II не включает, но это могут делать производители материнских плат или компьютеров. К продукции Arm уязвимость отношения не имеет, подчеркнули там. Организациям, в которых используются машины с сетевой загрузкой, рекомендовали обратиться к поставщикам прошивок, уточнить, есть ли угроза для соответствующего оборудования, и в какие сроки ожидать исправления. При наличии возможности следует временно отключить загрузку по сети. Ранее в системах защиты электронной почты Cisco обнаружили активно используемую уязвимость, которая эксплуатируется при помощи вредоносных писем. Шесть серьёзных уязвимостей обнаружены в оборудовании MikroTik — Роскомнадзор рекомендовал провайдерам проверить это оборудование. Более трети систем управления инфраструктурой в российских ЦОД работают на уязвимом ПО, показало исследование.
29.10.2026 [01:22], Владимир Мироненко
IBM представила инструменты для контролируемого использования ИИ-агентов в бизнес-системахIBM анонсировала новые возможности, которые помогут разработчикам, IT-специалистам и экспертам по безопасности внедрять ИИ-агентов в бизнес-системы, обеспечивая чёткое разграничение полномочий и подотчётность. Компания предлагает инструменты для обнаружения агентов, проверки их подлинности, контроля доступа и оценки производительности, которые позволят понимать, кто является владельцем каждого агента, ограничивать его доступ к ресурсам, а также отслеживать действия агентов в существующих приложениях и инфраструктуре. Согласно прогнозам Gartner, к 2028 году типичная компания из списка Fortune 500 будет использовать более 150 тыс. ИИ-агентов. При этом лишь 13 % организаций считают, что у них выстроена надлежащая система управления ИИ-агентами — персистентные учётные данные, неясная принадлежность агентов и разрозненные механизмы контроля существенно затрудняют управление ими, особенно когда агенты взаимодействуют друг с другом, используют различные инструменты и работают в разных командах, на различных платформах и в облачных средах. 
Источник изображения: Igor Omilaev/unsplash.com «Чтобы агенты могли выполнять реальные задачи в критически важных для компании системах, необходима операционная модель ИИ. Она должна связывать агентов с данными, приложениями и инфраструктурой бизнеса, обеспечивая такой же уровень дисциплины, как и при работе с самыми важными корпоративными системами», — сообщил Динеш Нирмал (Dinesh Nirmal), старший вице-президент IBM Software. Он отметил, что предлагаемая компанией операционная модель для ИИ состоит из четырёх взаимосвязанных ключевых компонентов: агентов, данных, автоматизации и гибридной инфраструктуры. В основе этой модели лежат доверие и контроль, необходимые каждому агенту: подтвержденная идентификация, предоставление доступа исключительно в рамках необходимых полномочий, а также единая среда для обнаружения, защиты и оценки агентов — независимо от того, где они были созданы. Сообщается, что возможности платформы IBM HashiCorp Vault, позволяющей централизованно хранить, распределять и контролировать доступ к конфиденциальной информации, теперь будут распространяться на ИИ-агентов, предоставляя им защищённые краткосрочные учётные данные, которые ограничивают возможности каждого агента строго необходимой функциональностью. Платформа объединяет управление идентификацией агентов с контролем учётных данных, помогая организациям делегировать задачи при чётком определении полномочий и ответственности. При использовании вместе с HashiCorp Vault система идентификации агентов (Agent Identity) создает достоверный реестр для каждого агента: кто им владеет, каков его статус в жизненном цикле и какими правами он обладает. Это решение, призванное дополнить уже существующие инвестиции в идентификацию и безопасность, передает контекст прав доступа в механизмы управления учётными данными Vault. В результате обеспечивается принцип минимальных привилегий, а также возможность немедленного отзыва доступа, если агент пытается выполнить несанкционированное действие. Использование в Vault краткосрочных учетных данных и принципа минимальных привилегий позволяет дополнительно ограничить как круг доступных агенту ресурсов, так и продолжительность действия его прав. Дополнительные возможности включают:
Компаниям также необходимо видеть все имеющиеся у них агенты, независимо от того, где они были созданы. Платформа IBM watsonx Orchestrate работает в рамках всей экосистемы ИИ — а не только в среде одного конкретного поставщика, — предоставляя организациям единое пространство для обнаружения, защиты и оценки своих агентов. Её функциональные возможности включают:
Получив доступ к API и инструментам компании, агенты должны располагать сведениями о существующих ресурсах и связи различных систем. Платформа IBM Integration Intelligence Hub предоставляет необходимые данные через механизм Unified Context Engine. Благодаря этому агенты могут, например, устранять неполадки (например, зависшие сообщения) или развёртывать API, опираясь на уже имеющуюся инфраструктуру. Навыки (skills), политики утверждения и механизмы аудита позволяют держать действия агентов под контролем. Вместо того чтобы перестраивать ИТ-ландшафт под нужды ИИ, организации могут задействовать агентов в уже существующих системах, от которых зависит их бизнес. Инструменты Agent Identity и HashiCorp Vault также интегрируются с защищённой средой исполнения NVIDIA OpenShell. В совокупности они обеспечивают для агентов защищённую среду выполнения, а также подтвержденную идентификацию и временные учетные данные для каждого из них — благодаря этому любое действие можно отследить, ограничить и проверить. Инструменты IBM HashiCorp Vault 2.2, Agent Identity, watsonx Orchestrate уже общедоступны.
28.10.2026 [10:42], Андрей Крупин
Представлено отечественное решение для безопасной работы с ИИ — Solar AI FirewallКомпания «Солар» (дочернее предприятие «Ростелекома», работающее в сфере информационной безопасности) выпустила Solar AI Firewall — программный комплекс для безопасного взаимодействия с системами искусственного интеллекта в корпоративной среде. Solar AI Firewall представляет собой шлюз безопасности для работы с внешними и внутренними ИИ-сервисами. Решение помогает контролировать доступ к моделям и проверять передаваемые данные. Система выявляет персональные данные, реквизиты и ключи доступа, а также помогает обнаруживать потенциально опасные инструкции — например, попытки подменить исходные инструкции или обойти ограничения модели. В зависимости от настроек политики шлюз может маскировать чувствительные данные, блокировать запросы или задерживать их обработку до решения специалиста по информационной безопасности. В дополнение к вышеперечисленному Solar AI Firewall проверяет права доступа к ИИ, применяет заданные службой ИБ правила для организации, подразделений, пользователей и приложений, а также позволяет устанавливать лимиты на запросы, токены и бюджет. Программный комплекс поддерживает сценарии работы с корпоративными ИИ-ассистентами и агентами, в том числе использующими RAG — поиск по корпоративным базам знаний с передачей найденного контекста в модель. Шлюз проверяет запросы и передаваемые материалы, а также позволяет ограничивать действия агентов: например, блокировать команды на удаление файлов, если они запрещены политиками безопасности. 
Источник изображения: «Солар» / rt-solar.ru Solar AI Firewall можно развернуть в контуре организации и интегрировать в существующую инфраструктуру несколькими способами. Например, подключить к ИИ-шлюзу в качестве дополнительного защитного слоя или настроить получение копий трафика от NGFW и прокси-серверов по протоколу ICAP. Кроме того, поддерживается работа продукта в режиме копии трафика. Решение взаимодействует с локальными и внешними ИИ-сервисами через OpenAI-совместимый API. Это позволяет интегрировать продукт в существующую инфраструктуру без полной перестройки её архитектуры. В экосистеме «Солара» шлюз может функционировать в связке с SWG-системой Solar webProxy и передавать инциденты в Solar Dozor. Solar webProxy помогает контролировать доступ к веб-ресурсам, а Solar Dozor — выявлять нарушения политик передачи данных. Таким образом клиенты могут контролировать доступ к ИИ-сервисам и снижать риски утечек корпоративных данных. По данным «Солара», за 2025 год объем корпоративной информации, которую сотрудники отправляют в общедоступные ИИ-сервисы, вырос в 30 раз. Кроме того, защищённость платформ на базе искусственного интеллекта становится предметом внимания регуляторов. Приказ ФСТЭК России №117, вступивший в силу 1 марта 2026 года, затрагивает безопасность ИИ в государственных информационных системах.
27.10.2026 [16:38], Андрей Крупин
K2 Cloud запустил аттестованный контур для подключения к государственным информационным системамОблачный провайдер K2 Cloud (входит в экосистему брендов системного интегратора «К2Тех») представил готовое решение для бизнеса, взаимодействующего с государственными информационными системами (ГИС). Новый сервис позволяет размещать адаптер подключения в уже аттестованной инфраструктуре, полностью снимая с компаний задачу самостоятельного построения защищённого контура. Ранее для легального подключения к ГИС организации были обязаны создавать собственную защищённую среду, что требовало значительных капитальных затрат. Решение от K2 Cloud размещается в инфраструктуре, которая уже соответствует требованиям приказа ФСТЭК №117. Это позволяет сократить путь от подачи заявки до получения аттестата до двух месяцев. Экономическая выгода для бизнеса составляет до 60 %: совокупная стоимость владения (TCO) на горизонте двух лет оказывается существенно ниже по сравнению с развёртыванием собственного контура. 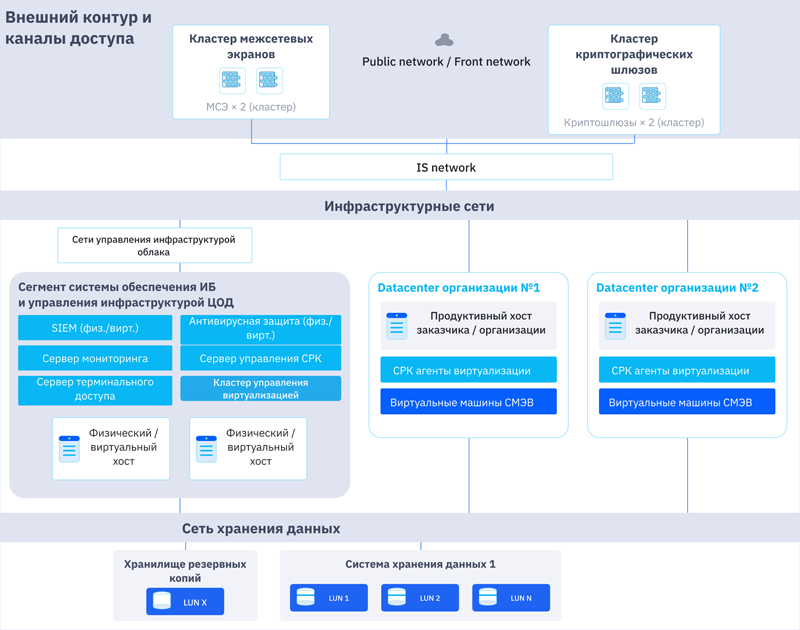
Архитектура облака ГИС (источник изображения: k2.cloud) Продукт ориентирован на три сценария использования: первичное подключение к государственным системам; доработку и модернизацию уже имеющегося контура; обязательную переаттестацию по новым требованиям приказа №117. В рамках нового контура доступно подключение к ключевым государственным платформам, включая СМЭВ, ЕСИА, РНИС, АИС «Таксомотор», ЕГИСЗ и систему «Электронная путёвка». Сервис актуален для финансовых организаций, логистики, медицины, туризма, курьерских служб и других отраслей, обязанных по закону обмениваться данными с государством. Сервис закрывает полный цикл работ: от определения требований и установки средств защиты до помощи с аттестацией, непосредственного подключения к ГИС и последующей технической поддержки.
27.10.2026 [14:24], Андрей Крупин
Разработчик VMmanager закрыл уязвимость нулевого дня после масштабной атаки с применением ИИКомпания ISPsystem (входит в «Группу Астра») нейтрализовала последствия масштабной кибератаки на платформу серверной виртуализации VMmanager. Инцидент был вызван уязвимостью нулевого дня (0-day) в сборке VMmanager 6 Hosting. Особенность атаки заключалась в использовании злоумышленниками ИИ: алгоритмы динамически адаптировали тактику под особенности инфраструктуры провайдеров и параллельно перебирали векторы нападения. Эксплуатация уязвимости стала возможной из-за особенности веб-сервера nginx пропускать подобные запросы. В результате взлома под удар попали автоматизированные системы выдачи виртуальных машин в открытом контуре. 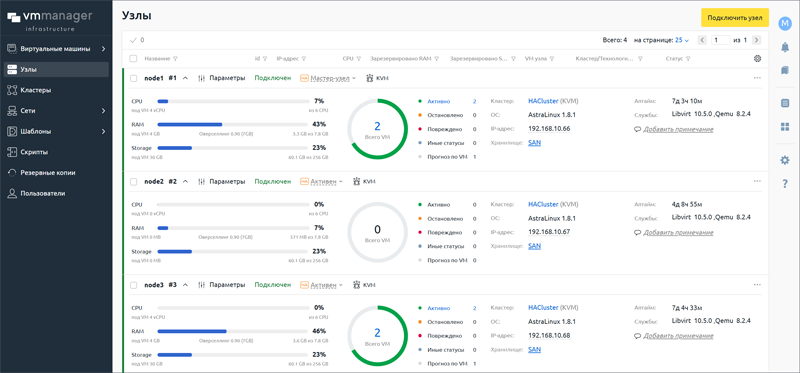
Источник изображения: ispsystem.ru В ходе расследования ISPsystem перестроила жизненный цикл управления уязвимостями, внедрив модель превентивного экспресс-реагирования и непрерывного автоматизированного ИИ-пентеста. Обновления безопасности получили все ключевые продукты экосистемы: VMmanager, DCImanager, BILLmanager и DNSmanager. Детальный технический разбор инцидента опубликован на сайте разработчика.
23.10.2026 [13:48], Павел Котов
Google Cloud представила Agent Compute Engine — сервис для запуска ИИ-агентовПлатформа Google Cloud анонсировала сервис Agent Compute Engine, оптимизированный для размещения ИИ-агентов, сообщает SiliconANGLE. ИИ-агенты традиционно функционируют в песочницах — здесь размещаются приложения, данные и инструкции пользователей, необходимые для выполнения поставленных задач. Эти среды оснащены механизмами кибербезопасности, блокирующими вредоносные действия. В сервисе Agent Compute Engine такие песочницы реализованы в виде микровиртуальных машин (microVM) — эта технология сочетает аппаратную эффективность контейнеров с уровнем безопасности традиционной виртуализации. В Google использовали возможности гипервизоров по изоляции ВМ друг от друга, чтобы предотвратить распространение вредоносов. Микро-ВМ работают на специально настроенном оборудовании без сохранения состояния. Для хранения данных используется неизменяемая файловая система. Целостность прошивки оборудования проверяется с помощью чипов кибербезопасности Titan, а его CPU имеют средства защиты от атак по сторонним каналам. У microVM есть лишь ограниченный доступ к ресурсам хранения данных — если злоумышленники установят контроль над одной из песочниц, они не смогут ни прочитать, ни удалить их. Сеть, соединяющая оборудование с остальной инфраструктурой ЦОД, также имеет дополнительную защиту: трафик проходит через несколько прокси-серверов. 
Источник изображения: Ameer Basheer / unsplash.com Когда ИИ-агент завершает работу, песочница, в которой он функционировал, должна оставаться доступной, потому что его могут активировать снова. Такие простаивающие песочницы могут потреблять значительный объём ресурсов и приводить к росту затрат. Agent Compute Engine отслеживает переход песочницы в состояние простоя и отключает её, а когда песочница снова становится востребованной, сервис оперативно её активирует. «Это позволяет разместить на одном физическом узле значительно больше microVM для агентов, чем при использовании традиционных ВМ. Мы дополнили решение необходимыми для работы агентов функциями: созданием снимков и форками, возможностями перемотки и отката состояния. Это позволяет эффективно использовать систему без дублирования ресурсов», — пояснили в Google Cloud. Некоторые агенты для доступа к приложениям используют учётные данные пользователей — эти данные хранятся вне песочницы, в которой запущен агент, подчеркнули в Google. За счёт этого злоумышленники, даже получив контроль над песочницей, не смогут похитить конфиденциальную информацию. Когда агенту требуется войти в приложение, служба Google Cloud Agent Gateway извлекает соответствующие учётные данные и передаёт их в приложение от имени агента. В ближайшие месяцы Agent Compute Engine заработает с новой версией Agent Gateway — последняя служба помогает клиентам блокировать небезопасный трафик агентов, и она получит функцию маршрутизации моделей. Каждый запрос агента станет направляться к той модели, которая сможет обработать его наиболее эффективно. В Agent Gateway также появится инструмент для контроля расходов, связанных с инференсом.
22.10.2026 [17:32], Андрей Крупин
Релиз «Кибер Бэкап» 19: интеграция с VMmanager, RuPost, Zabbix, расширенная поддержка PostgreSQL и многое другоеКомпания «Киберпротект» сообщила о выпуске новой версии программного комплекса «Кибер Бэкап» 19, предназначенного для резервного копирования IT-систем любой сложности. В обновлённом релизе продукта существенно расширены возможности защиты данных в СУБД на основе PostgreSQL. К существующим механизмам резервного копирования добавлены новые технологии, ускоряющие работу с данными и расширяющие сценарии восстановления. Важным изменением стала интеграция с библиотекой libpgprobackup (результат совместной работы с Postgres Professional). Теперь администраторы могут выбирать между ней и фирменным многопоточным механизмом файлового бэкапа. Добавлена поддержка инструмента walsummary (сводка изменений WAL-журналов), что ускоряет инкрементные бэкапы и восстановление на нужный момент времени. Также реализована поддержка кластеров высокой доступности Patroni и отечественной СУБД Jatoba с многопоточным резервированием для сокращения окна бэкапа. 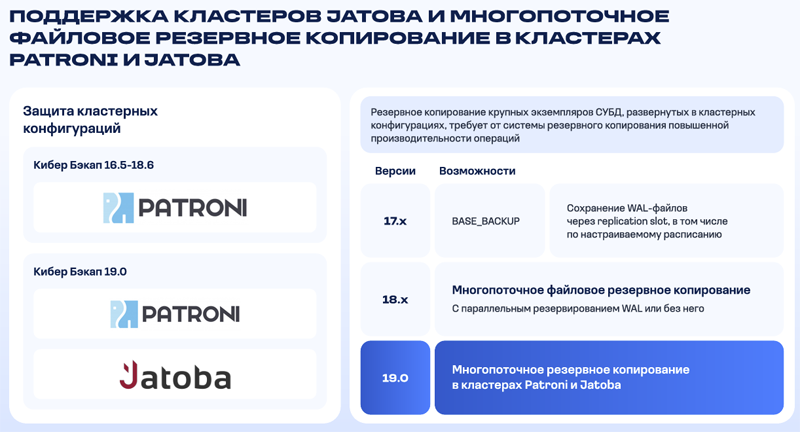
Источник изображений: «Киберпротект» / cyberprotect.ru Существенное развитие получили инструменты защиты виртуальных сред. Появилась нативная поддержка отечественной платформы управления виртуальной инфраструктурой VMmanager. Резервное копирование теперь выполняется на уровне гипервизора без установки агентов в гостевые ОС. Также реализована миграция V2V. Сетевой трафик при работе с VMware снижен более чем в 2,5 раза, а для остальных платформ (кроме Hyper-V) — более чем в 10 раз благодаря новому алгоритму сжатия. 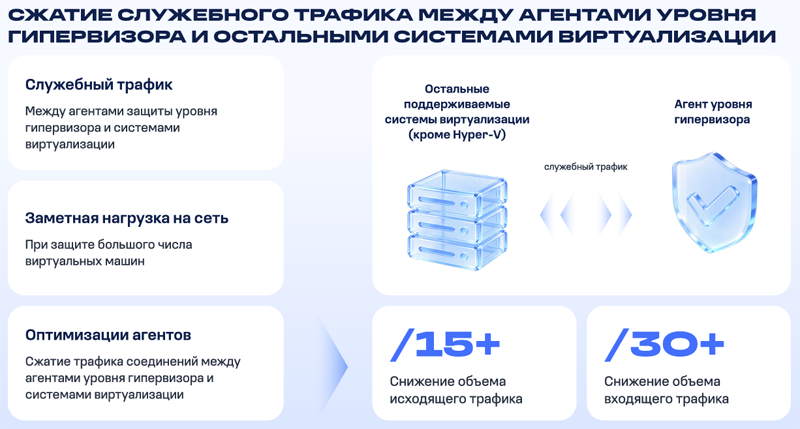 Доработкам подверглась защита корпоративной почты. «Кибер Бэкап» 19-й версии реализована глубокая интеграция с отечественной почтовой системой RuPost: поддерживается полное и инкрементное копирование ящиков, писем и календарей с возможностью восстановления на Linux-серверы. Также значительно улучшена масштабируемость для среды VK WorkSpace — теперь один сервер управления поддерживает до 85 000 почтовых ящиков. 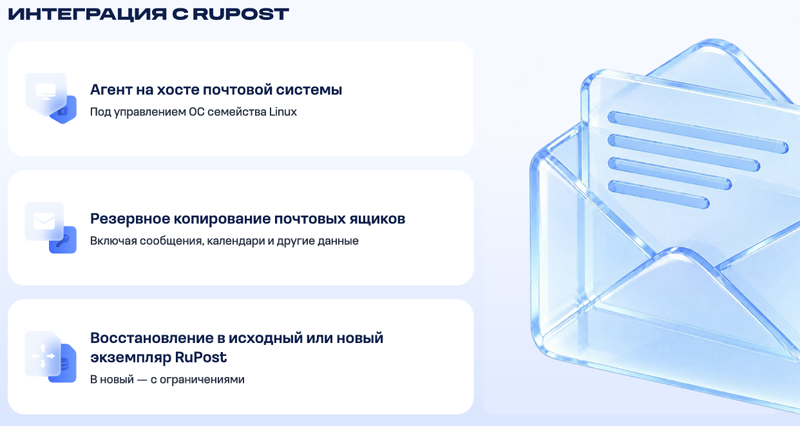 В числе прочего был полностью обновлён движок уведомлений, рассчитанный на высокие нагрузки в инфраструктурах с десятками тысяч защищаемых объектов. Появилась возможность отправлять служебные оповещения в мессенджер «Макс». Для централизованного мониторинга реализована передача метрик и логов в Zabbix (в комплекте поставляется готовый шаблон контрольной панели). Для защиты от вирусов-вымогателей добавлена интеграция с решением AMT InfoDiode — благодаря технологии однонаправленной передачи данных оно позволяет на физическом уровне изолировать резервные копии от основной сети, полностью исключая возможность их изменения или удаления даже в случае компрометации контура. 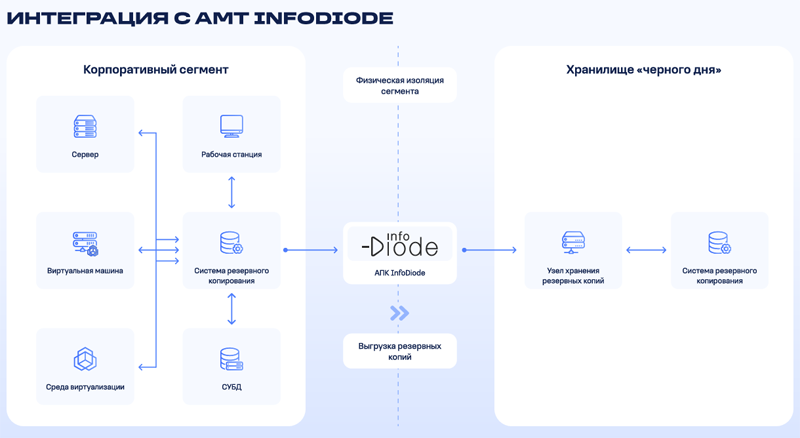 Отдельное внимание разработчиками было уделено изменениям в лицензировании продукта: текстовые лицензионные ключи заменены на лицензионные файлы, защищённые цифровой подписью «Киберпротекта». Лицензионные файлы активируются путём привязки лицензий к инсталляции сервера управления, что исключает возможность их использования на других инсталляциях. Кроме того, с релизом «Кибер Бэкап» 19 были исправлены ошибки и недоработки в коде программного решения. С полным списком изменений и улучшений можно ознакомиться в разделе «Что нового» прилагаемой к продукту документации. Система резервного копирования и восстановления данных «Кибер Бэкап» зарегистрирована в реестре российского ПО Минцифры России и может использоваться организациями для реализации стратегии технологической независимости от импортных решений.
22.10.2026 [15:07], Павел Котов
Red Hat и NVIDIA расширили партнёрство для обеспечения безопасности ИИ-агентовRed Hat объявила о расширении сотрудничества с NVIDIA. Цель партнёрства — обеспечить клиентам безопасность ИИ-агентов, контроль доступа к ИИ-моделям и развёртывание рабочих нагрузок на инфраструктуре Vera Rubin, пишет SiliconANGLE. В центре внимания — решение Red Hat AI Factory with NVIDIA, которое объединяет средства управления средой выполнения агентов, ПО для инференса моделей и аппаратную поддержку в гибридных облачных средах. Red Hat работает над интеграцией эталонной архитектуры NVIDIA OpenShell в свои ИИ-платформы как встроенной функциональности. Предложенный подход направлен на устранение двух основных рисков: выхода ИИ-агентов за пределы установленных для них границ, а также их компрометации злоумышленниками — например, посредством внедрения вредоносных запросов или атак на цепочку поставок. Компании стремятся вынести механизмы контроля безопасности за пределы доступности ИИ-агентов, а в ряде случаев и за пределы ОС на хосте. OpenShell выступает в качестве песочницы — изолированной среды выполнения для ИИ-агентов. На более низком уровне работает система безопасности NVIDIA Sentry на базе DPU BlueField; для мониторинга рабочих нагрузок используется ПО DOCA Argus на отдельном устройстве. Argus анализирует определённые структуры памяти хоста, определяя, какие процессы запущены, с какими файлами производится работа, и какие используются сетевые соединения. При обнаружении угрозы система безопасности может инициировать применение политик BlueField, которые изолируют скомпрометированную рабочую нагрузку. Эта архитектура опирается на реализованную в Red Hat OpenShift 4.22 поддержку платформы BlueField-3. Она позволяет отделить рабочие нагрузки ИИ на CPU серверов от сетевых функций и сервисов безопасности, работающих на Arm-процессорах модулей BlueField. Таким образом, если злоумышленник скомпрометирует хост, элементы управления инфраструктурой останутся защищёнными. Sentry может изолировать скомпрометированный ИИ-агент за считанные миллисекунды. Перенос функций мониторинга и управления сетью на DPU снижает нагрузку на основные процессоры сервера, высвобождая ресурсы для выполнения ИИ-задач. 
Источник изображения: NVIDIA Партнёрство также связано с вопросами инфраструктуры моделей, необходимых агентам для принятия решения и выполнения действий. Эталонный проект включает средства контроля доступа в рамках схемы «модель как услуга» (Model-as-a-Service) и ИИ-шлюз с технологиями инференса, такими как vLLM, llm-d, NVIDIA Dynamo и микросервисы NVIDIA NIM. Основанное на NVIDIA Inference Hub решение поддерживает самостоятельный выбор моделей пользователями, возможности задавать политики доступа, ограничивать частоту запросов и разграничивать возможности по подписке. Функции управления доступом и выполнения моделей разделены — это даёт клиентам возможность контролировать квоты, распределять затраты и поддерживать производительность в гибридных средах. Компании объявили о совместной поддержке моделей NVIDIA Nemotron, в том числе Nemotron 3.5 Super VL, в среде vLLM. В Red Hat отметили механизмы квантования и спекулятивного декодирования, позволяющие снижать задержку при запуске моделей без потери точности. Версия Red Hat Enterprise Linux for NVIDIA теперь поддерживает процессоры Vera и готова к работе с платформой Vera Rubin. Партнёры стремятся обеспечить совместимость ОС и платформы к моменту выхода нового оборудования. В RHEL for NVIDIA 26.03 для поддержки новой платформы внесены изменения в набор базовых пакетов; при этом сохранены стандартное пользовательское окружение и средства безопасности, включая SELinux. Когда поддержка оборудования будет включена в основное ядро Linux, клиенты смогут перейти на стандартную версию RHEL без переустановки системы. Сценарии использования, эталонные решения и функции работы с агентами доступны у партнёров, в том числе Cisco, Dell и Lenovo; продолжается работа по нативной интеграции OpenShell.
21.10.2026 [14:48], Павел Котов
ICANN тестирует решение для доступа правоохранительных органов к закрытым данным WHOISICANN начала тестировать схемы аутентификации, которые позволят правоохранительным органам направлять срочные запросы на получение закрытой информации WHOIS, сообщает The Register. Механизм предназначен для особых случаев: чтобы предотвратить угрозу жизни людей или критически важной инфраструктуре, а также пресечь случаи жестокого обращения с детьми. Регистраторы доменных имён собирают информацию о своих клиентах. Ранее эти данные были общедоступными в системе WHOIS; сейчас доступна услуга по подмене контактных данных клиентов, чтобы обеспечить конфиденциальность. В последние годы, в частности, с принятием в ЕС «Общего регламента по защите данных» (GDPR), регистраторы обязаны скрывать сведения в WHOIS. Из-за этого у правоохранительных органов возникают трудности — они не могут связаться с владельцев домена, если, например, ресурс по соответствующему адресу используется для размещения вредоносного ПО или управления им, а также для проведения фишинговых атак. Основаниями для срочного запроса данных WHOIS могут быть «прямая угроза жизни, серьёзного телесного вреда, угроза критической инфраструктуре или эксплуатация детей». Организация сформировала для этих целей «Группу по механизмам аутентификации для правоохранительных органов». В ходе ежегодной конференции ICANN представители группы рассказали о достигнутом прогрессе. Её работа носит преимущественно технический характер. Когда будет выработан механизм для подачи запросов, отвечающие за формирование политики другие группы ICANN определят нормы его допустимого использования и сопутствующие вопросы. 
Источник изображения: icann.org На данный момент предпочтительный подход ICANN предусматривает использование протокола SAML (Security Assertion Markup Language). Прошедшие процедуру аутентификации сотрудники правоохранительных органов смогут входить в систему RDRS (Registration Data Request Service) и подавать заявки на получение доступа к непубличной информации WHOIS. Этот механизм уже тестируется совместно с ФБР и Интерполом; не исключаются и другие способы аутентификации, которые откроют доступ к RDRS и другим ведомствам. Задача рабочей группы — создать спецификацию, которую смогут применять эти организации. ICANN будет направлять поступившие по каналам RDRS запросы соответствующим регистраторам, через которых приобретались домены. У регистратора будут 24 ч., чтобы рассмотреть заявку, или в сложных случаях до 72 ч. Если регистратор сочтёт, что запрос не соответствует критериям срочности, он будет вправе его отклонить. Чтобы не допустить перегрузки системы, ICANN планирует обязать правоохранительные органы назначать сотрудников, уполномоченных подавать такие запросы. Для контроля за наличием полномочий будет использоваться специальный токен, передаваемый в процессе аутентификации по протоколу SAML. Обсуждается также аспект защиты личности сотрудников правоохранительных органов, которые направляют запросы через RDRS — если в запросах на получение данных WHOIS будут фигурировать адреса электронной почты сотрудников, они могут стать объектами преследования. Ранее Number Resource Organization, координирующая работу региональных регистраторов (RIR), объявила о намерении пересмотреть критерии формирования новых RIR — инициатива призвана пресечь злоупотребления и нарушения в глобальной системе IP-адресации.
20.10.2026 [15:47], Владимир Мироненко
Хакеры взломали серверы российских хостинг-провайдеров и похитили данные клиентов через брешь в VMmanager 6Хостинг-провайдер FirstVDS сообщил о взломе части своей инфраструктуры через уязвимость в системе управления виртуализацией VMmanager 6, принадлежащей «Группе Астра» (разработчику операционной системы Astra Linux). В результате хакеры получили доступ к паролям, SSH-ключам, токенам доступа к облачным сервисам, конфигурационным файлам, истории вводимых команд, криптокошелькам и пользовательским документам. Взлом был зафиксирован 17 октября. 18 октября FirstVDS разослал клиентам уведомление о взломе вместе с инструкциями о необходимых действиях. Расследование инцидента продолжается. Как сообщает провайдер, злоумышленники запустили на части серверов его инфраструктуры программу для кражи данных, которая подключала диски клиентских виртуальных серверов в режиме только для чтения, копировала с них различные данные и переправляла их на сервер злоумышленников. Атака затронула только часть узлов виртуализации, на которых работали пострадавшие клиентские серверы. После обнаружения атаки провайдер отключил внешний доступ к системе управления виртуализацией, через которую она была проведена, а также заблокировал адрес сервера злоумышленников. По словам FirstVDS, вендор уже выпустил промежуточные патчи и работает над окончательным исправлением. Пока уязвимость не будет полностью устранена, доступ к системе останется закрытым. 
Источник изображения: Kevin Ku / unsplash.com Как сообщает РБК, об атаке на инфраструктуру под управлением VMmanager 6 публично заявили и другие хостинг-провайдеры. Согласно анализу, опубликованному на сайте провайдера ForestsNet, панели VMmanager заражались заранее — с 11 по 16 октября, а активная фаза атаки пришлась на ночь с 16 на 17 октября. Атакующие располагали списком серверов и их IP-адресов, адресами e-mail клиентов, административными паролями (root-прав) и паролями для удалённого управления (VNC-консолей). Следов кражи данных провайдер не обнаружил, но «не может полностью исключить» возможность доступа к ним. Компания MHost заявила, что отключила оборудование сразу после обнаружения атаки и поэтапно восстанавливает серверы. Хостинг-провайдер YaColo из Кемерова сообщил, что 18 октября атака затронула «несколько панелей» проекта в Кемерове, Москве и Санкт-Петербурге. При этом компания отметила, что прямых доказательств кражи данных нет. Изначально разработчиком системы являлась компания ISPsystem, контроль над которой «Группа Астра» получила в марте 2022-го, купив 70 % акций. В «Группе Астра» заявили Forbes, что им «известно об инциденте, связанном с уязвимостью в одной из сборок VMmanager», отметив, что сейчас проводят проверку в контакте с заказчиками. Необходимые исправления уже выпущены, заказчикам рекомендуется установить их. «Все необходимые меры по устранению причин и последствий атаки принимаются, проверка продолжается. Техническая поддержка помогает с конкретными инсталляциями», — сообщили в компании. Для минимизации угроз в период разрешения инцидента специалисты компании призвали в обязательном порядке выполнить ряд защитных действий. На межсетевом экране внутри инфраструктуры необходимо закрыть как входящие, так и исходящие соединения к самой платформе и узлам виртуализации для всех, за исключением доверенных администраторов и технической поддержки ISPsystem. Одновременно с этим следует разрешить SSH-доступ к узлам и платформе управления исключительно с доверенных адресов, а также оперативно сменить все пароли. В числе пользователей на сайте вендора указаны хостинг-провайдеры и облачные компании PSB Hosting (10 тыс. и более виртуальных машин), 4VPS (более 27 тыс.), VPS.one, notbad.cloud, «ОБЛАКО.РУ» и др. Также среди пользователей —медицинские центры Минздрава, МИАЦ Томской области, Уральский федеральный университет, «Алеф-банк», «Электросети Кубани» и т.д. По словам источника РБК, VMmanager изначально создавалась для хостинг-провайдеров и лишь позднее вышла на корпоративный рынок, причём для этих двух сегментов система работает по-разному. |
|

