
Материалы по тегу: безопасность
|
24.09.2026 [14:43], Андрей Крупин
Yandex B2B Tech расширила экосистему сервисов для бизнесаКомпания Yandex B2B Tech в рамках конференции Yandex Scale 2026 представила ряд новых продуктов и сервисов для корпоративного сегмента. Среди ключевых анонсов — новое направление информационной безопасности, платформа для объединения работы с данными, автономные ИИ-агенты для разработки и расширенная версия корпоративного ИИ-ассистента. ИБ-направление Yandex B2B Tech получило название Yandex Security. Компания сосредоточится не только на защите облачной инфраструктуры клиентов, но и будет развивать решения для гибридной, локальной и мультиоблачной безопасности. Также Yandex B2B Tech усилила свой продуктовый портфель новыми продуктами: среди них — инструменты для беспарольной авторизации и поиска избыточных прав доступа в системе. 
Источник изображений: yandex.cloud Сервисы Yandex Security позволяют защищать инфраструктуру, размещённую у разных облачных провайдеров. Клиентам доступен мониторинг безопасности мультиоблачной архитектуры в едином интерфейсе. В нём автоматически собираются все данные о защите инфраструктуры: мониторинг доступов к системе, анализ рисков и ошибок в конфигурации и многое другое. Всё это позволяет устранить «слепые зоны» и видеть полную картину безопасности в едином интерфейсе независимо от того, в каком облаке размещены ресурсы. Yandex B2B Tech также анонсировала DataLens Platform — платформу, которая объединяет все этапы работы с данными: от загрузки и хранения до визуализации и ИИ-аналитики. Решение позволяет работать с данными компании в одном месте, быстро находить их источники и получать инсайты с помощью ИИ-агента. Общедоступный релиз продукта запланирован на начало 2027 года. Сначала DataLens Platform будет доступна в Yandex Cloud. Позднее Yandex B2B Tech планирует выпустить версии продукта для размещения в собственной инфраструктуре компании и для гибридного сценария. 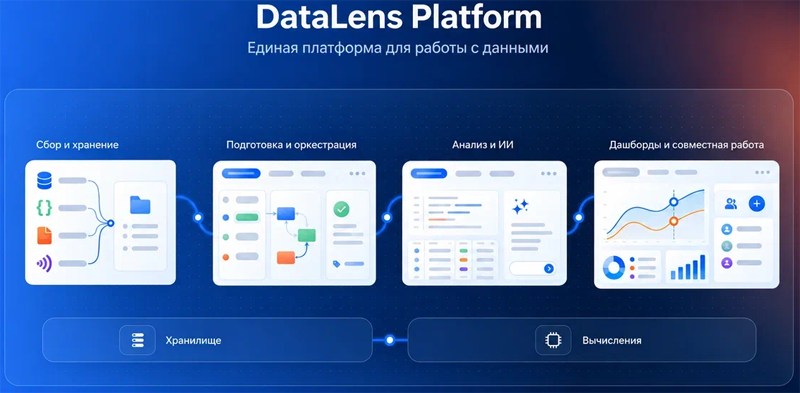 На платформе SourceCraft появилась возможность подключать и настраивать автономных ИИ-агентов — например, для разработки и проверки безопасности кода, или создавать агентов с собственными специализациями под ключ. Каждый агент работает под собственной учётной записью как самостоятельный участник команды, выполняет поручение и передаёт результат на проверку. Если ему не хватает данных или требуется согласование, он сам обращается к пользователю. Наконец, ещё одно крупной новинкой стала «Алиса AI Про» для бизнеса — расширенная версия корпоративного ИИ-ассистента, предлагающая более 120 навыков для сотрудников разных профессий и более 20 плагинов для подключения к внешним приложениям. 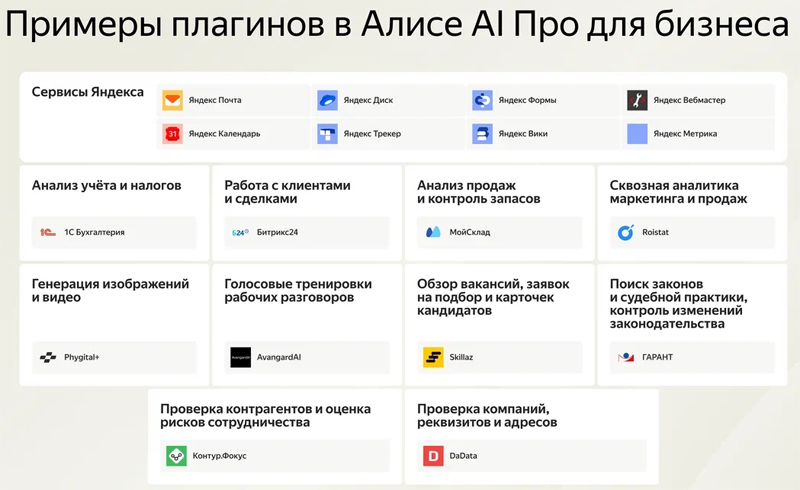 «Алиса AI Про» способна решать сложные многосоставные задачи. Её можно использовать практически в любом отделе, от дизайна и маркетинга до бухгалтерии, HR и юридического департамента. Достаточно сформулировать поручение простым языком, и помощник выполнит его, используя те же приложения, которыми обычно пользуется сам сотрудник — например, CRM-системы или сервисы для работы с документами и бухучёта. Для решения задач «Алиса AI Про» сама создаёт себе команду специализированных ИИ-агентов. Пока они собирают информацию и работают с документами и корпоративными системами, ИИ-помощник координирует их работу, проверяет и объединяет результаты. С запуском «Алисы AI Про» компании смогут выбирать между двумя версиями ассистента. «Алиса AI для бизнеса», которую «Яндекс» представил в начале сентября, пригодится тем, кому нужно готовое решение. «Алиса AI Про» — тем, у кого есть потребность развернуть продукт на собственной инфраструктуре и настроить его под конкретные задачи.
16.09.2026 [15:58], Руслан Авдеев
Систему защиты email от Cisco можно взломать с помощью emailЗлоумышленники активно эксплуатируют критическую уязвимость в виртуальных и физических устройствах Cisco Secure Email Gateway, предназначенных для защиты почтовых сервисов. «Дыра» позволяет получить root-доступ к устройствам с помощью вредоносных писем, сообщает The Register. Уязвимость выявили в ходе работы с обращениями в техподдержку Technical Assistance Center. Уязвимость CVE-2026-76461 с рейтингом CVSS 9,8касается виртуальных и физических устройств независимо от их конфигурации. По данным Cisco, единственный способ устранить проблему — установить обновление безопасности. Проблема кроется в механизме обработки входящей почты в Cisco AsyncOS. Злоумышленнику не нужно взламывать саму систему, достаточно отправить специально сформированное письмо через уязвимый шлюз. Если всё сработает «как следует», он сможет отдавать команды, обладая правами администратора. Специалисты Cisco сообщили, что информация об активной эксплуатации уязвимости появилась у них только в сентябре. При этом в компании пока хранят молчание о том, кто именно стоит за атаками, давно ли они начались и сколько организаций скомпрометировано. Есть некоторые признаки того, что пострадали как минимум некоторые облачные клиенты Cisco. Компания провела расследование и напрямую связалась с клиентами, у которых имелись признаки эксплуатации уязвимости. Облачные клиенты уже получили обновлённую версию AsyncOS 16.5.0-780. 
Источник изображения: Andy Makely/unsplash.com Самостоятельно администрирующим работу устройств придётся потрудиться дополнительно. Cisco советует проверять логи на признаки подозрительной активности, но даже отсутствие таких признаков не значит, что систему не скомпрометировали. Как только злоумышленники получают root-доступ, они могут переписывать логи, скрывая следы. Поэтому администраторам стоит проверять также сетевые журналы и журналы межсетевых экранов, не полагаясь только на данные шлюза. Для виртуальных устройств, предположительно скомпрометированных, компания рекомендует сохранить состояние, логи, образы дисков и другие данные для дальнейшего расследования, после чего развернуть новую виртуальную машину с исправленным вариантом ПО, заново восстановить конфигурацию и заменить учётные и криптографические данные. Cisco устранила уязвимость в версиях AsyncOS 15.5.5-014, 16.0.4-302 и 16.5.0-780, хотя клиентам настоятельно рекомендуется использовать именно последнюю версию. Впрочем, потенциальных целей для атак ещё много — в понедельник Shadowserver Foundation сообщала о более 400 устройств Cisco Secure Email Gateway, доступных для атак из Сети. Уязвимость включили в реестр Known Exploited Vulnerabilities американского федерального агентства CISA, а федеральным гражданским ведомствам США (не относящимся к военным структурам и спецслужбам) предписали устранить её до 17 сентября. CVE-2026-76461 появилась менее чем через год после того, как злоумышленники использовали ещё одну «дыру» в безопасности AsyncOS — CVE-2025-20393 для взлома устройств Cisco Secure Email Gateway. В итоге уязвимость получила максимальную оценку в 10 баллов. Впрочем, это мелочь по сравнению с советом Barracuda Networks выбросить скомпрометированные шлюзы ESG (Email Security Gateway).
09.09.2026 [23:59], Андрей Крупин
«Группа Астра» анонсировала доверенную ИИ-среду для бизнесаРоссийский разработчик инфраструктурного ПО «Группа Астра» представил комплексную экосистему решений для корпоративного искусственного интеллекта. В рамках нового технологического направления «Астра ИИ» компания предложила рынку набор ИИ-платформ — от инфраструктурных для запуска больших моделей до прикладных агентных, а также методологию их внедрения. По данным «Группы Астра», отечественный рынок искусственного интеллекта по итогам 2025 года вырос на 31 % и достиг 316,1 млрд руб. Сегмент генеративного ИИ оценивается в 58 млрд руб. (рост почти в пять раз за год). Несмотря на то, что технологию внедряют 97 % организаций, лишь 10–15 % довели её до промышленной эксплуатации, а более 90 % не получили экономического эффекта. Ключевым барьером остаётся доверие: 79 % предприятий критической информационной инфраструктуры (КИИ) запрещают использование публичных генеративных сервисов из-за регуляторных ограничений. Это порождает проблему «теневого ИИ», когда сотрудники используют сторонние сервисы, создавая риски утечки данных. 
Источник изображения: astra.ru Ответом «Группы Астра» стал фокус на безопасных on-premise-решениях, многоуровневой архитектуре моделей (суверенные российские разработки, проверенный open source и фронтир-модели), а также глубокой интеграции со стеком безопасности Astra Linux с прицелом на сертификацию во ФСТЭК России. В состав разрабатываемого «Группой Астра» ИИ-стека включены продукты под разные этапы жизненного цикла ПО:
Источник изображения: Numan Ali / unsplash.com Доверенная агентная ОС Astra Linux обеспечивает безопасное функционирование, управление и изоляцию ИИ-агентов, их данных и ресурсов на основе уровней целостности и отвечает требованиям 187-ФЗ, 243-ФЗ, приказов ФСТЭК России № 117, а также № 235 и № 239, регламентирующих работу значимых объектов КИИ. Инструментарий безопасности включает управление политиками для ИИ-агентов под конкретную задачу, запуск агентов в ограниченной среде, контроль критических действий, защиту агентов от атак и взлома, защиту информационных систем от вредоносных действий недоверенной модели, а также мониторинг и логирование всех операций агентов. Параллельно развивается слой удобства для пользователя: голосовое управление, умный поиск, умный каталог и нативное обучение. Платформу «Астра ИИ [Код]» уже могут применять частные и госкомпании, работающие с данными под регулированием 152-ФЗ и требованиями к КИИ; для широкого внедрения продукт будет доступен с IV квартала 2026 года. Сроки релиза остальных решений не раскрываются.
07.09.2026 [14:03], Владимир Мироненко
В MikroTik RouterOS нашли шесть серьёзных уязвимостей — пора срочно обновить роутерыКоманда CERT Polska, созданная для реагирования на инциденты кибербезопасности на базе Национального научно-исследовательского института Польши (NASK), сообщила об обнаружении шести уязвимостей в MikroTik RouterOS. Сочетание двух из них позволяет злоумышленнику получить полный контроль над устройством без аутентификации, если устройство поддерживает удалённый доступ по протоколу SSH. Данные уязвимости затрагивают SSH-сервер и клиент, службу тестирования пропускной способности, обработку сертификатов X.509 и интерфейс WebFig. В связи с этим MikroTik выпустила исправления в версиях 7.25beta3, 7.24.2, 7.23.4 и 6.49.21, уведомив об этом пользователей, но не рассказав об уязвимостях. об Администраторам рекомендуется обновить свои устройства, а затем проверить конфигурацию на наличие неизвестных пользователей, скриптов, задач планировщика, прокси-серверов и туннелей. 
Источник изображения: MikroTik CERT Polska также опубликовала описание трёх самых серьёзных из этих уязвимостей:
Используя уязвимость, злоумышленник, зная имя пользователя и открытый модуль ключа пользователя, может создать другой ключ и войти через SSH, не имея соответствующего закрытого ключа. Полученные привилегии эквивалентны привилегиям целевой учётной записи.
RouterOS некорректно обрабатывала имена пользователей, начинающиеся с запрещённого символа, в механизме входа через SSH. Используя специально созданное имя пользователя, злоумышленник может повысить свои привилегии. В результате сессия получает полные административные привилегии в системе RouterOS.
Сервис проверки пропускной способности позволял неаутентифицированному соединению перейти в состояние, которое должно быть доступно только после входа в систему. В сочетании с двумя отдельными уязвимостями — утечкой неинициализированных данных буфера пакетов и полным переполнением при проверке размера — это позволяет либо осуществить утечку памяти ядра, либо удалённую DoS-атаку, приводящую к перезагрузке системы. По данным CERT Polska, указанные уязвимости RouterOS активно использовались в реальных атаках, проведённых в последние дни. Обновление до последней версии ОС обеспечивает защиту от взлома. В нём MikroTik использует механизм, который при запуске RouterOS сканирует конфигурацию на наличие известных признаков несанкционированных изменений, отключает распознанные подозрительные записи конфигурации, записывает критическое сообщение в журнал и устанавливает предупреждение (маркер Flagged). Этот механизм обнаруживает только выбранные следы после компрометации — отсутствие маркера не является доказательством безопасности устройства, поскольку могут существовать и другие необнаруженные уязвимости. CERT Polska рекомендует немедленно обновить RouterOS до одной из версий, содержащих легальные обновления: 7.25beta3, 7.24.2, 7.23.4 или 6.49.21. «После обновления проверьте журналы на наличие сообщения о компрометации устройства и значения помеченного маркера в выводе команды /system/device-mode/print. Также проверьте конфигурацию на наличие неизвестных пользователей, скриптов и других неопознанных изменений», — сообщила команда польских программистов. В случае отсутствия возможности установки патча, следует отключить открытые службы или заблокировать доступ к ним со всех адресов за пределами доверенных сетей управления. Это относится, в частности, к SSH, WWW/WWW-SSL и серверу проверки пропускной способности. Также рекомендуется не инициировать TLS-соединения с устройства и не использовать встроенные SSH-клиенты (/system ssh и /system ssh-exec), особенно когда связь проходит через незащищённые сети или направлена на незащищённые хосты.
01.09.2026 [16:08], Андрей Крупин
UserGate представила межсетевой экран NGFW X10 для работы в экстремальных температурных условияхUserGate объявила о выпуске межсетевого экрана NGFW X10. Решение предназначено для защиты автоматизированных систем управления технологическими процессами (АСУ ТП) и может эксплуатироваться при температуре окружающего воздуха от −40 до +60 °C и отн. вл. 80 %. UserGate NGFW X10 монтируется на DIN‑рейку, имеет габариты 58,5 × 146 × 150 мм и весит 1,4 кг. В основу устройства положены 4‑ядерный Arm‑процессор с частотой 1,8 ГГц, 16 Гбайт DDR4 и SSD ёмкостью 128 Гбайт. Сетевое соединение обеспечивают шесть портов RJ-45 (два из них поддерживают bypass) и один интерфейс SFP+. Также доступепн один порт USB 3.0 Type-A. Максимальная потребляемая мощность — 24 Вт. Функциональные возможности брандмауэра включают контроль состояния сессий, систему предотвращения вторжений (IPS), идентификацию пользователей, дешифрование SSL, защиту от DoS-атак, контентную фильтрацию (более 230 млн URL в 88 категориях), блокировку по GeoIP, поддержку протоколов динамической маршрутизации (OSPF, BGP, RIP) и построение защищённых VPN-каналов (IKEv2). Реализована поддержка 35 протоколов АСУ ТП, в том числе BACnet, DNP3, IEC 104, MMS, Modbus, OPC UA, Profinet IO over DCE/RPC, S7Comm и S7Comm Plus. Производительность решения достигает 1780 Мбит/с на L4-трафике, 100 Мбит/с на уровне приложений (L7 + IPS), пропускная способность функций NGFW — 40 Мбит/с. Поддерживается обработка до 7700 новых соединений в секунду и до 500 тысяч одновременных сессий. 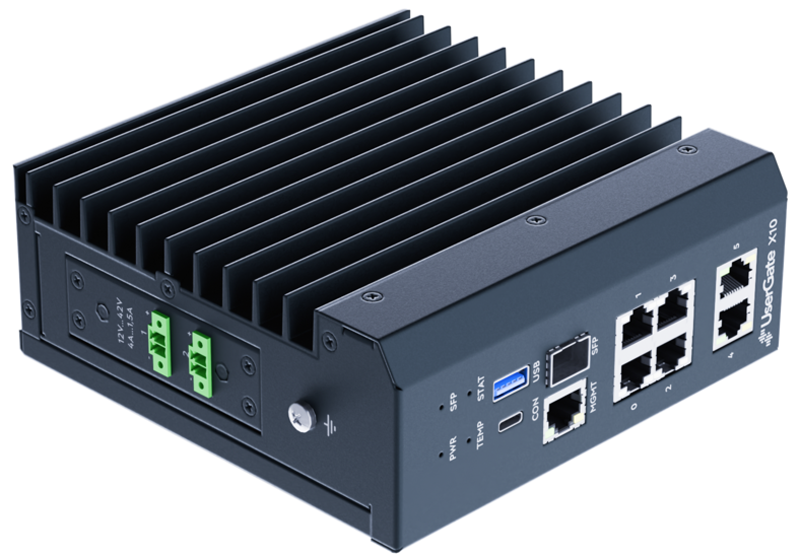
Межсетевой экран UserGate NGFW X10 (источник изображения: usergate.com) Устройство сертифицировано ФСТЭК России по 4 уровню доверия. Выданный ведомством сертификат подтверждает соответствие NGFW X10 требованиям к межсетевым экранам профилей защиты A, Б, Г и Д 4-го класса, а также статус системы обнаружения вторжений (СОВ) уровня сети 4-го класса. Программное обеспечение брандмауэра внесено в реестр Минцифры России, что позволяет использовать комплекс на значимых объектах критической информационной инфраструктуры (КИИ) и в госзакупках. Дизайн и схемотехнику аппаратной платформы NGFW X10 разрабатывало конструкторское бюро UserGate. Производство устройств осуществляется в Санкт-Петербурге, включая монтаж элементов на материнскую плату и селективную пайку, а также все виды входного и выходного контроля.
28.08.2026 [17:48], Руслан Авдеев
Google и Microsoft захватили уже треть email в ИнтернетеПо данным компании Live Direct Marketing, число крупных организаций, имеющих почтовые серверы на собственном хостинге, за последние 10 лет сократилось вдвое. Если верить DNS-записям, их в значительной степени вытеснили Google Workspace и Microsoft 365, сообщает The Register. Исследователи проанализировали записи MX, DMARC и SPF в массивах данных, собираемых OpenINTEL, с учётом списков Tranco о наиболее востребованных доменах. Учитываются операторы почтовых сервисов, платформы для рассылки и SaaS. Используемые данные охватывают период с 2016 года, но полной картины о всех используемых почтовых серверах получить всё равно не получится. Тем не менее, можно сделать вывод о том, что в 2016 году собственные почтовые серверы использовали 44,6 % из миллиона наиболее популярных доменов, а теперь речь идёт всего о 22,4 %. Число собственных почтовых серверов стремительно сокращается, на 0,5 п.п. каждые 30 дней. Они по-прежнему доминируют в общей массе, но им на пятки уже наступают сервисы Google Workspace с долей 21,8 % и Microsoft 365 с долей 16,8 %. В компании подчеркнули — факт того, что на долю двух техногигантов приходится 38,6 % электронной почты, является весьма тревожным. Ближайшие конкуренты в лице Proofpoint и Яндекс 360 занимают всего 1,9 % и 1,6 % соответственно. 
Источник изображения: Brett Jordan/unsplash.com Подчёркивается, что уже не первый год ведутся дискуссии об избыточной централизации DNS и CDN, но связанные с электронной почтой сервисы движутся по тому же пути, хотя это и менее заметно со стороны. Когда работа email более трети популярных доменов зависят от двух провайдеров, обеспечивающих получение и отправку почты, сбой, изменение фильтрации и смена политики у любого из них сразу отражается на всей экосистеме. В отличие от CDN, у электронной почты практически нет «запасных вариантов» — отклонённое сообщение просто исчезает. 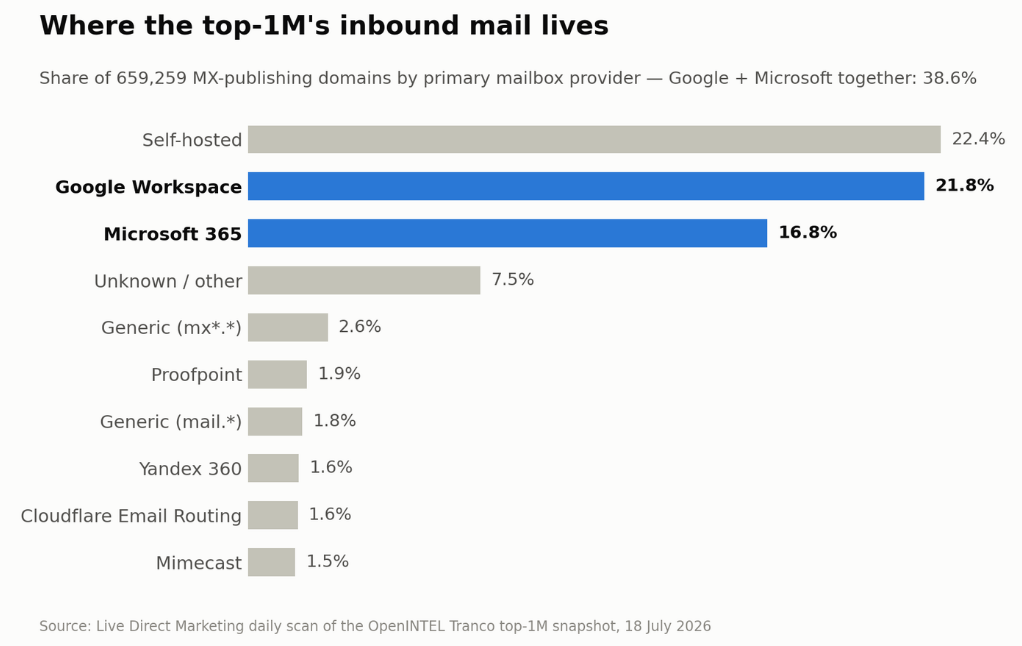
Источник изображения: RIPE Labs Кроме того, чем меньше независимых операторов остаётся, тем больше проблем возникает у оставшихся, поскольку системы доставки e-mail в мире становятся всё более оптимизированными под двух крупнейших игроков. Любой, кто пытается развернуть собственный почтовый сервер в 2026 году, знает, с какими проблемами приходится столкнуться. Google и Microsoft используют фильтры, выявляющие сообщения из ненадёжных с их точки зрения источников. Если они не принимают сообщения от самостоятельно настроенных серверов, то их собственные сервисы становятся всё более привлекательными, поскольку компаниям, которым важна корректность доставки email, будут переходить к провайдерам, у которых вероятность доставки сообщений выше. Ещё один повод для беспокойства — халатное обращение с записями DMARC. Исследование показало, что более половины из таких записей либо не задают реальную политику отсева писем, либо просто «наблюдают» за нарушениями, не требуя блокировать подозрительные письма. Такой низкий уровень применения DMARC сохраняется несмотря на то, что в 2024 году Google и Yahoo изменили требования к отправителям массовых рассылок, обязав использовать соответствующие записи.
12.08.2026 [13:19], Андрей Крупин
Более трети систем управления инфраструктурой российских ЦОД работают на уязвимом ПОСпециалисты компании «Информзащита» представили результаты масштабного исследования безопасности дата-центров. Выяснилось, что 34 % систем управления инженерной инфраструктурой (Building Management System, BMS) в ЦОД функционируют на устаревших версиях прошивок. В ходе анализа выборки из 66 395 устройств более чем у трети оборудования было зафиксировано использование неактуального ПО. Ситуацию усугубляет факт того, что проблема носит комплексный характер: 84 % BMS обмениваются данными по небезопасным протоколам (в частности, BACnet используется примерно в 42 % случаев), около 800 устройств содержат известные эксплуатируемые уязвимости из каталога KEV (Known Exploited Vulnerabilities). При этом главная угроза исходит от lateral movement — перемещения злоумышленника из уже скомпрометированного IT-сегмента сети. Так, 14 % контроллеров BMS находятся всего в одном сетевом переходе от систем, связанных с внешней сетью. 
Источник изображения: Flipsnack / unsplash.com По данным специалистов, высокая доля устаревшего ПО во многом обусловлена спецификой эксплуатации инженерных систем. Обновление прошивки для контроллера охлаждения или системы мониторинга электропитания требует согласования со службой эксплуатации и проверки совместимости со всем парком датчиков. Цена ошибки в дата-центре критически высока: некорректная работа BMS способна затронуть энергоснабжение, резервные генераторы и пожарную автоматику. Кроме того, значительная часть оборудования проектировалась для закрытых технологических сетей без механизмов аутентификации. Эксперты рекомендуют владельцам инфраструктуры ЦОД отказаться от иллюзии защищённости закрытого периметра. Приоритетными мерами должны стать полная инвентаризация активов с привязкой к версиям прошивок, изоляция технологического сегмента через микросегментацию и контроль удалённого доступа подрядчиков. Там, где обновление невозможно, необходимо внедрять компенсирующие меры: мониторинг команд в промышленных протоколах (BACnet, MODBUS) и строгий контроль отклонений от штатного поведения систем. Для сравнения, исследование аналогичной инфраструктуры годом ранее показывало ещё более тревожную картину: тогда 72 % компаний эксплуатировали BMS с известными уязвимостями, а у 66 % организаций присутствовали дыры, ранее использовавшиеся в ransomware-атаках.
07.08.2026 [17:27], Сергей Карасёв
Impact Drones готовит автономные дроны-перехватчики для защиты ЦОДНа фоне продолжающихся атак беспилотников на дата-центры стартап Impact Drones анонсировал проект по созданию автономных дронов-перехватчиков для защиты различных объектов гражданской инфраструктуры. Это могут быть ЦОД, аэропорты, электросетевые сооружения и пр. Как сообщает ресурс Datacenter Dynamics, фирма Impact Drones базируется в Сан-Франциско (Калифорния, США). Она основана Джаспером Лортихе (Jasper Lortije) и Алессандро Фиуме (Alessandro Fiume). Лортихе имеет опыт работы в аэрокосмической отрасли: он участвовал в создании навигационных систем, функционирующих в условиях отсутствия сигналов GNSS. В свою очередь, Фиуме ранее работал в отделе продаж Bloomberg. Стартап получает финансовую поддержку от бизнес-акселератора Y Combinator. 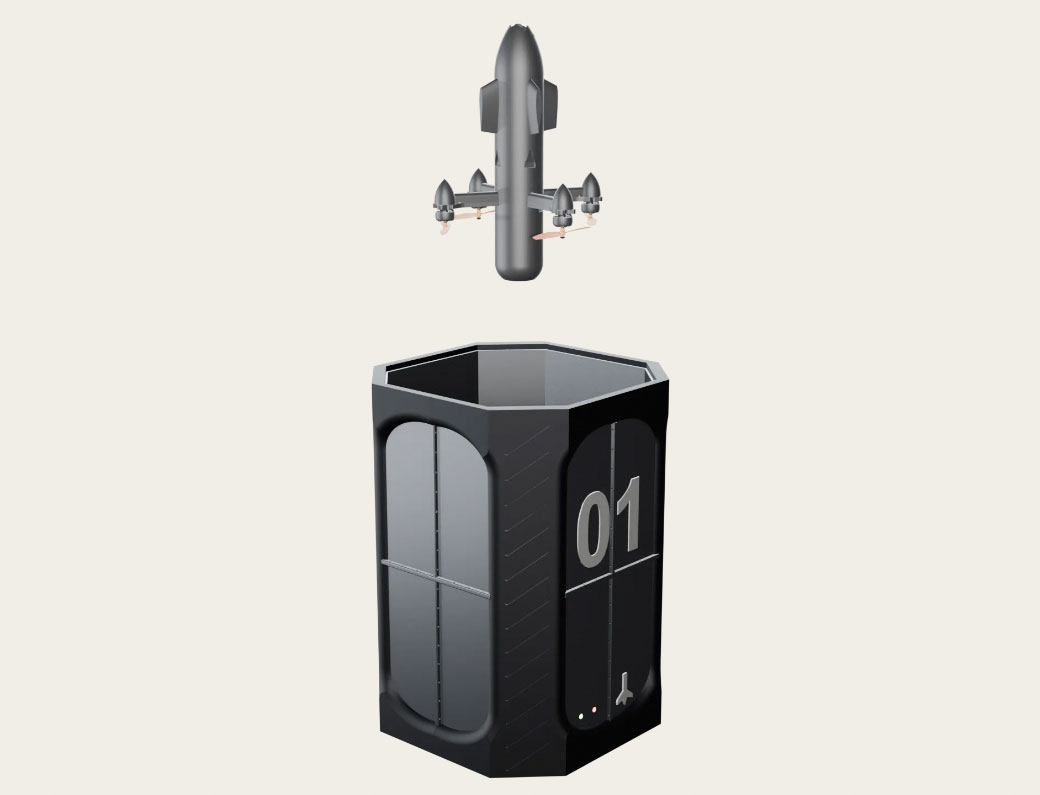
Источник изображения: Impact Drones Предполагается, что самоуправляемые беспилотники-перехватчики Impact Drones будут размещаться в специальных герметичных контейнерах на территории защищаемого объекта. Система предполагает применение различных датчиков для обнаружения враждебных БПЛА. В случае идентификации угрозы производится автоматический запуск беспилотника Impact Drones, который вылетает из контейнера, пробивая его верхнюю крышку. Дальнейший полёт осуществляется с использованием визуальной системы навигации, не зависящей от спутниковых сигналов GPS. Таким образом, дроны смогут выполнять свои задачи даже в условиях действия средств РЭБ. Стартап намерен вывести на рынок две модели перехватчиков — Hunter и Sable. Первая предназначена для ближнего боя, вторая — для поражения целей на больших расстояниях. Hunter выполнен по схеме квадрокоптера: внешне он напоминает снаряд с четырьмя винтами в тыльной части. Этот дрон спроектирован для борьбы с медленными низколетящими угрозами. Sable относится к самолетному типу: аппарат оснащён турбодвигателем и дельтовидным фюзеляжем, благодаря чему может развивать высокую скорость. Беспилотник способен преследовать быстро движущиеся цели. Начать пробные поставки перехватчиков Impact Drones рассчитывает в III квартале текущего года.
07.08.2026 [00:35], Владимир Мироненко
Уязвимости BMC не устраняются более десяти летТысячи серверов могут быть взломаны с помощью уязвимостей, имеющихся в BMC-контроллерах, причём, о некоторых из них известно более десяти лет, сообщается в исследовании компании runZero. runZero обнаружила в BMC, поставляемых HPE, Supermicro, Avocent, Huawei, Lenovo, Dell и другими компаниями, в дополнение к уязвимостям, о которых сообщалось ещё в 2013 году, более десятка новых брешей, пишет Ars Technica. Чтобы оценить масштабы угрозы, runZero провела два сканирования. В первом случае сканировались все BMC, подключённые к интернету, а во втором было проведено внутреннее обследование устройств в корпоративных сетях. Внешнее сканирование выявило более 86 тыс. BMC, которые предоставляли доступ к сервису управления для широкой публики. Более 54 % из них содержали одну или несколько критических уязвимостей. До 75 тыс. BMC содержали баг CVE-2013-4786, уязвимость в протоколе аутентификации IPMI 2.0, которая позволяет взламывать пароли учётных записей BMC администратора в автономном режиме. В свою очередь, внутреннее сканирование 126 761 BMC выявило, что почти 29 % из них имели одну или несколько критических уязвимостей. 
Источник изображения: Kevin Ku/unsplash.com runZero не будет раскрывать подробности об уязвимостях до тех пор, пока они не будут исправлены. Уязвимости относятся к следующим классам:
runZero выпустила инструмент с открытым исходным кодом OOBscan для сканирования всего парка серверов компании с целью обнаружения растущего списка уязвимостей BMC, которые она каталогизировала. Помимо запуска OOBscan, администраторы могут обеспечить защиту, установив длинные, уникальные имена пользователей и сложные пароли, отключив IPMI и KCS, где это возможно, изолировав BMC, избегая размещения нескольких адаптеров в общей VLAN. «BMC по-прежнему представляют собой недооценённый риск», — сообщила runZero, отметив, что исследование указывает на то, что «экосистема значительно отстаёт с точки зрения качества кода и архитектуры». Вместе с тем нельзя не отметить, что доступ к сетевым интерфейсам BMC из Сети крайне не рекомендуется всеми поставщиками оборудования. Кроме того, рекомендуется использовать для них выделенную сеть и открывать доступ к контроллерам только по необходимости.
27.07.2026 [08:42], Руслан Авдеев
Airbus переезжает во французское облако Scaleway
airbus
microsoft
scaleway
software
евросоюз
импортозамещение
информационная безопасность
конфиденциальность
облако
Airbus выводит свои программные среды из американских облаков. 900 приложений перенесут в облако французского облачного провайдера Scaleway, приоритет будет отдан 70 критически важным продуктам, сообщает The Register. Американские облачные платформы не в состоянии полноценно защитить цифровые «активы» Airbus от США, поэтому компания стремится как можно скорее вернуть их в Евросоюз. Проблема в том, что доля локальных облачных провайдеров на европейском рынке годами остаётся на уровне 15 %. Сам факт перехода Airbus во французское облако свидетельствует, что цифровой суверенитет стал реальным коммерческим драйвером. Никто не намерен размещать данные там, где к ним могут получить доступ власти других стран. В перечень критически важных систем для переноса вошли ERP компании, CRM и др., включая производственное ПО, но не, к примеру, системы управления цепочками поставок, хотя Airbus имеет 18 тыс. поставщиков по всему миру. Дело в том, что «вернуть домой» управление цепочками поставок даже труднее, чем 900 приложений. В процессе работы с поставщиками постоянно передаются данные между компаниями, 17 998 из которых используют продукты Microsoft. Даже если управление будет осуществляться через некий портал, расположенный в Евросоюзе, данные всё равно будут храниться в сторонних системах тысяч компаний. При этом в ближайшее время Airbus не сможет отказаться от продуктов Microsoft, поскольку альтернатив им практически нет — компания годами пытается пересесть с Microsoft Office на Google Workspace. 
Источник изображения: Abhishek Singh/unspalsh.com Кроме того, обрести полноценный суверенитет не даст рост востребованности ИИ, а в этой области США по-прежнему лидируют. Тем временем Airbus имеет «шестивекторную стратегию» наращивания ИИ-компетенций, но прибегать к помощи структур из США она намерена очень избирательно. Там, где можно обойтись без ИИ, она будет пытаться избежать его использования, а где он действительно нужен, вероятно, будут применяться локальные продукты на собственных мощностях. Airbus уже показала, что рынок облачных сервисов может работать в условиях цифрового суверенитета. Компания сделала это «дедовским» способом, объявив о тендере — это событие само по себе уже переформатирует рынок, завязанный на гиперскейлеров. А вот замену Microsoft Office/Google Workspace компания вряд ли проведёт в ближайшее время, поскольку вряд ли найдётся хоть один исполнитель, способный полностью удовлетворить все требования авиагиганта. Подобное суверенное «офисное» ПО потребовало бы создания стартапа глобального уровня с участием многих компаний. Консолидированный заказ со стороны Airbus и других крупных игроков потребовал бы сотрудничества многих частников, что стало бы проверкой реального стремления европейцев к цифровому суверенитету. Как только появится рынок суверенного ПО, Евросоюзу будет легче рассматривать и перспективы борьбы с американской гегемонией и в других сферах, включая ИИ. |
|

