
Материалы по тегу: dlp
|
12.11.2026 [15:31], Андрей Крупин
DLP-система SecureTower дополнилась модулем DCAP для защиты данных «в покое»Компания «Фалконгейз» объявила о выпуске новой версии программного решения SecureTower 8.0 Titanium, предназначенного для защиты конфиденциальной информации в корпоративных сетях. SecureTower, по словам создателей, представляет собой полнофункциональную систему предотвращения утечек данных (Data Loss Prevention, DLP), посредством которой обеспечивается контроль максимального количества возможных каналов утечки информации. Продукт обладает арсеналом средств для мониторинга активности сотрудников и служит инструментом управления репутационными, операционными и правовыми рисками. Решение не требует изменения сетевой структуры организации. Перехват данных осуществляется централизованно либо с помощью агентов, устанавливаемых на рабочие станции в удалённом режиме. Платформа SecureTower зарегистрирована в реестре отечественного ПО. 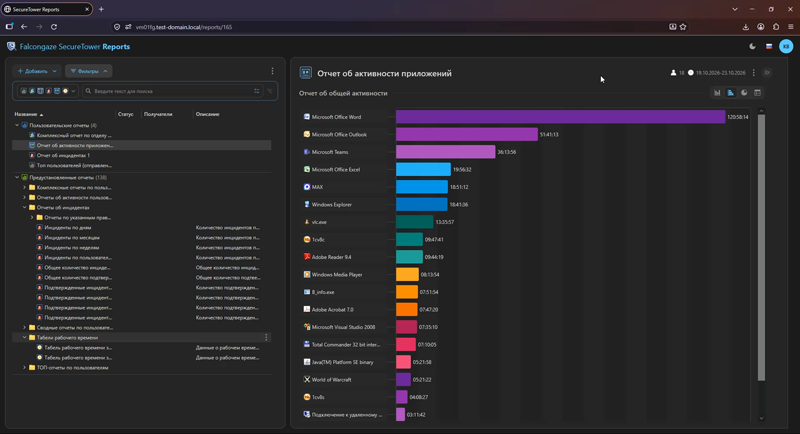
Веб-консоль SecureTower 8.0 Titanium (здесь и далее источник изображений — falcongaze.com) Главным нововведением SecureTower 8.0 Titanium стал модуль DCAP (Data-Centric Audit and Protection), предназначенный для аудита и защиты неструктурированных данных — файлов в сетевых папках, на файловых серверах, в общих ресурсах и облачных хранилищах. Теперь программный комплекс осуществляет контроль конфиденциальной информации не только в движении, но и в покое, информируя ИБ-службу в соответствии с заданными политиками о том, где хранятся данные, кто имеет к ним доступ, и нет ли у сотрудников избыточных прав. Система находит важные документы на рабочих станциях, присваивает им класс и уровень критичности и следит, чтобы конфиденциальная информация находилась только в разрешённых директориях. 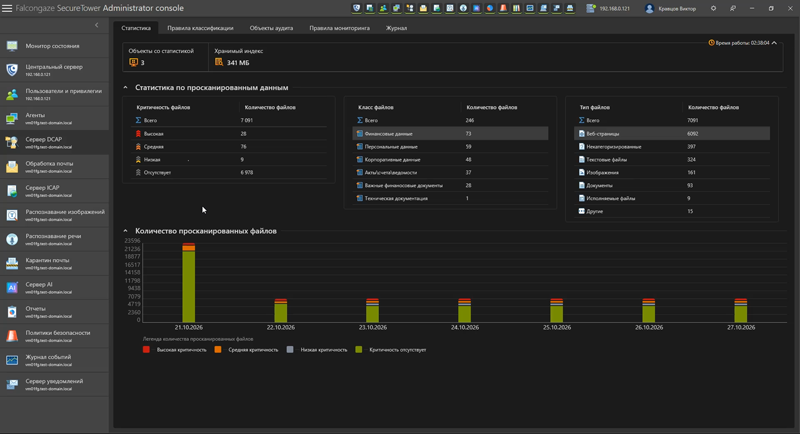
Модуль DCAP В числе прочих значимых доработок SecureTower 8.0 Titanium разработчиком отмечаются веб-консоль, повышающая мобильность сотрудников отдела ИБ, средства мониторинга используемых персоналом ИИ-сервисов и агент для macOS, в котором реализованы функции перехвата сетевого трафика и контроля печати. В дополнение к этому в новой версии DLP-системы добавлена блокировка отправки файлов, в том числе по содержимому, в мессенджерах Max и Aitu, появился перехват сообщений, файлов и звонков в «1С Коннект», а также перехват звонков в веб-версиях Telegram, Mac, Teams и «Контур.Толк» с распознаванием речи. 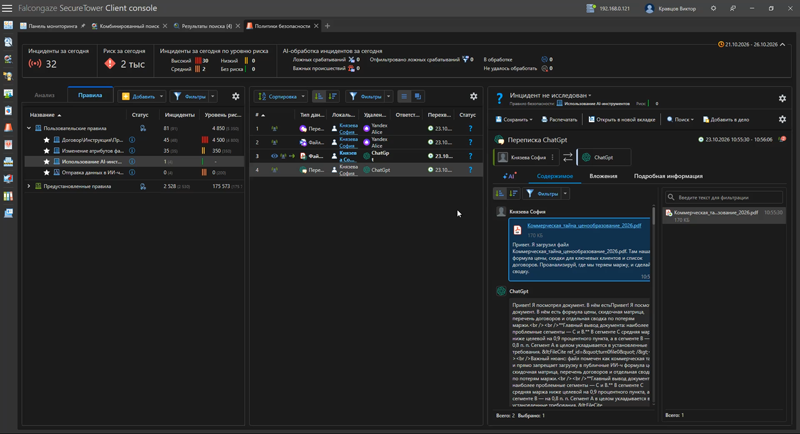
Модуль перехвата ИИ-сервисов Из других нововведений: расширены условия запуска записи экрана и микрофона в аудио/видеомониторинге; добавлена история местоположений сотрудников в модуле «Оборудование и программы» с возможностью настройки уведомлений об отклонениях в местоположении и конфигурации ПК на почту и в Telegram; появилась возможность блокировки подключения к недоверенным Wi-Fi-сетям; функциональность карантина почтовых писем стала доступна для организаций, использующих в работе Microsoft Exchange; добавлена возможность выбора типов данных для распознавания речи и др.
19.02.2026 [15:11], Андрей Крупин
Система «Гарда DLP» получила расширенные средства контроля каналов обмена даннымиКомпания «Гарда» (входит в «ИКС Холдинг») сообщила о выпуске обновлённого решения для защиты данных «Гарда DLP» 6.4. Программный комплекс «Гарда DLP» позволяет видеть полную картину коммуникаций в организации, блокирует передачу конфиденциальных документов, помогает выявлять признаки корпоративного мошенничества и автоматизировать выявление инцидентов. Система поддерживает работу с платформами Windows, macOS, Linux, обеспечивает контроль 20+ каналов коммуникаций и мониторинг шифрованного HTTPS-трафика, предоставляет единую веб-консоль для управления включёнными в состав продукта инструментами, а также помогает привести IT-инфраструктуру в соответствие требованиям 152-ФЗ, 21 и 17 приказов ФСТЭК. Продукт зарегистрирован в реестре отечественного ПО и подходит для задач импортозамещения. 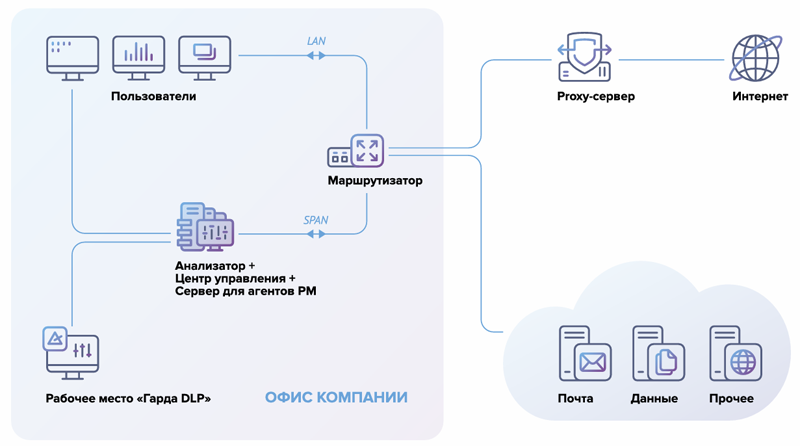
Принцип работы «Гарда DLP» (источник изображения: garda.ai) В новой версии DLP-системы реализован контроль возможных утечек при помощи браузерной версии Telegram через технологию OCR (то есть за счёт распознавания текста и файлов на рабочем компьютере пользователя), усилена аналитика по действиям сотрудников и добавлена функция перехвата паролей в офисных документах и архивах. 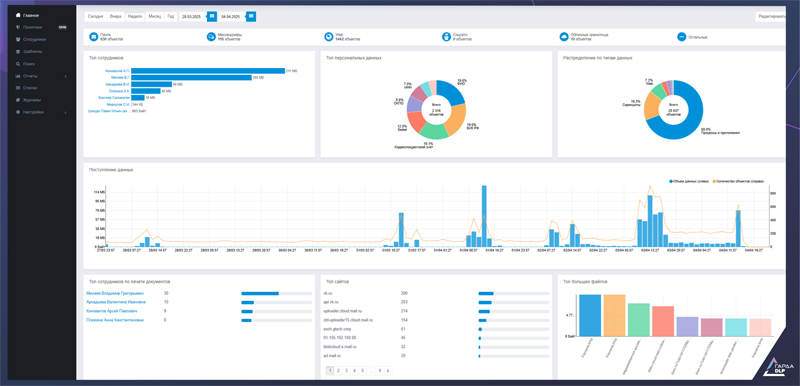
Пользовательский интерфейс «Гарда DLP» (источник изображения: garda.ai) Чтобы облегчить выполнение требований регуляторов для финансовых компаний, в обновлённой редакции «Гарда DLP» добавлены встроенные политики безопасности по отраслевым стандартам. Они позволяют регистрировать угрозы, которые описаны в PCI DSS и ГОСТ Р 57580 сразу после установки и запуска системы. Кроме того, разработчики внедрили в продукт полноценную событийно-инцидентную модель в соответствии с ГОСТ Р ИСО/МЭК ТО 18044-2007 по менеджменту инцидентов, единую для всех продуктов защиты данных «Гарды». В системе появились новые сущности — «Угроза» и «Уровень критичности», которые автоматически присваиваются событиям безопасности. Такая градация упрощает приоритизацию и создаёт более точную картину рисков: за большим количеством зафиксированных нарушений можно увидеть реальное число критичных инцидентов.
11.02.2026 [18:07], Андрей Крупин
Система расследования инцидентов Staffcop Enterprise дополнилась файловым сканером и функцией перехвата данных в MaxРоссийский разработчик «Атом безопасность» (входит в группу компаний «СКБ Контур») сообщил о выпуске новой версии системы расследования инцидентов в корпоративной среде Staffcop Enterprise. Staffcop Enterprise предназначен для расследования инцидентов внутренней информационной безопасности (событий, связанных с действиями персонала на рабочих станциях). Программный комплекс обеспечивает комплексный контроль и анализ активности пользователей для проактивного расследования и предотвращения инцидентов ИБ. Продукт адаптирован для выявления и расследования утечек данных, мошенничества и других инцидентов, произошедших из-за действий сотрудников. Система Staffcop Enterprise разработана для интеграции в любую IT-инфраструктуру, обладает гибкими настройками и масштабируемостью, соответствует федеральным требованиям по информационной безопасности и имеет все необходимые сертификации, включая регистрацию в реестре отечественного ПО. 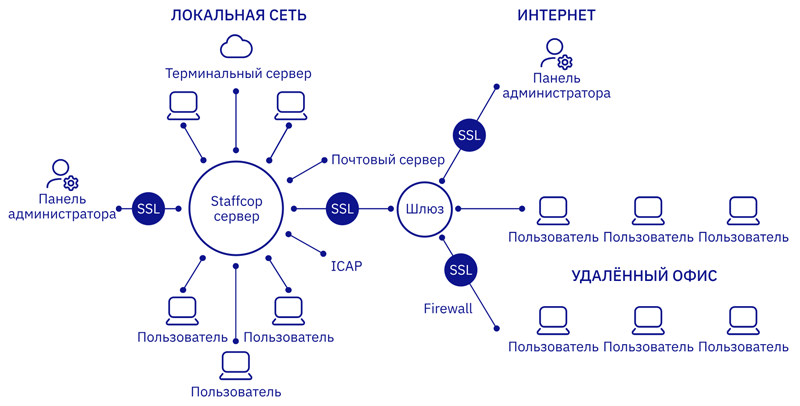
Архитектура Staffcop Enterprise (источник изображения: staffcop.ru) Обновлённый Staffcop Enterprise получил файловый сканер для инвентаризации и категоризации данных на рабочих станциях и в хранилищах, а также модуль перехвата данных в мессенджере Max на Windows для контроля переписки, выявления попыток утечки и нерегламентированных каналов передачи информации. В числе прочего разработчики включили в состав программного комплекса новый драйвер контроля клавиатуры для более надёжного перехвата ввода паролей при входе в систему, обновили утилиту удалённой установки агентов, реализовали поддержку средств аутентификации «Рутокен» на Windows для контроля использования токенов, оптимизировали алгоритмы обработки данных и внесли ряд других изменений, повысивших стабильность и надёжность функционирования продукта.
11.07.2025 [08:18], Владимир Мироненко
ГК «Гарда»: лишь треть российских компаний использует решения для защиты данныхСогласно исследованию ГК «Гарда», проведенном в апреле 2025 года, среди российских компаний большей популярностью из числа решений для защиты данных пользуются системы классов DLP (Data Leak Prevention, защита от утечки данных) и DAG/DCAP (Data Access Governance и Data-Centric Audit and Protection, контроль доступа и аудит с фокусом на данных), в то время как технологии защиты баз данных (DBF, Data Base Firewall) применяются реже. Виной этому является низкая осведомленность о таких решениях, несмотря на их высокую эффективность, отметили исследователи. В опросе приняли участие представители более 100 компаний из финансовой и промышленной отраслей, здравоохранения, ретейла и e-commerce, ИТ, а также транспортно-логистических и государственных организаций, большей частью со штатом более 1000 сотрудников (64 %). Две трети (67 %) участников опроса отдают предпочтение комплексным платформам, которые объединяют инструменты защиты (например, DBF и DAM, Database Activity Monitoring) с системами хранения, обработки и анализа данных. Такой подход характерен для финансового сектора, ИТ, промышленности, госсектора, а также сферы ретейла и e-commerce. 
Источник изображения: Arif Riyanto/unsplash.com Системы автоматизация поиска и классификации данных пока внедрили лишь 11 % компаний. Хотя более 85 % респондентов знакомы с каталогами данных, лишь треть использует их в своей деятельности. В свою очередь, маскирование данных применяют ⅔ компаний. Половина из них использует только динамическое маскирование, менее четверти — сочетают динамическое маскирование со статическим. Такие технологии больше всего получили распространение в ИТ, промышленном и финансовом секторах, меньше всего — в ретейле и e-commerce. Опрос показал, что взаимодействие между бизнесом и ИБ-подразделениями по-прежнему является «узким» местом. Чаще всего респонденты отмечали замедление процессов, а также проблемы с выдачей прав доступа и синхронизацией критичных активов. Лишь у 23 % компаний нет проблемам во взаимодействии с ИБ-командами. Как отметили в ГК «Гарда», реагирование на инциденты в сфере информационной безопасности в большинстве организаций уже либо автоматизировано полностью (23 %), либо реализовано в полуавтоматическом режиме с ручным подтверждением (39 %). По словам Ильи Лушина, директора по продуктам защиты данных группы компаний «Гарда», это говорит о постепенном росте зрелости ИБ-процессов, снижении ложноположительных срабатываний и стремлении перейти от мониторинга событий к реальной защите данных.
05.05.2025 [20:33], Татьяна Золотова
Рынок DLP-систем взлетел на 40 % после принятия закона о штрафах за утечки персональных данныхПо данным ИБ-компании «Стахановец», закупки систем противодействия утечкам данных увеличились на 35–40 %. На это повлияло принятие закона об ужесточении наказания за потерю информации и введение оборотных штрафов. В итоге вложения компаний в кибербезопасность в 2025 году могут составить до 47 млрд руб., в следующем году — до 58 млрд руб. Госдума приняла закон об ужесточении ответственности за утечки персональных данных 26 ноября 2024 года, он вступит в силу 30 мая 2025 года. Если оператор не уведомит вовремя Роскомнадзор о планах обработать персональные данные, ему грозит штраф: от 5 тыс. до 10 тыс. руб. для граждан, от 30 тыс. до 50 тыс. руб. для должностных лиц и от 100 тыс. до 300 тыс. руб. для организаций. В целом новые штрафы за утечки персональных данных составят от 1 % до 3 % годового оборота компании, но не менее 25 млн и не более 500 млн руб. 
Источник изображения: unsplash.com / Kasia Derenda По данным ГК «Б1», сейчас рынок решений для защиты данных составляет примерно 10 % от всех продуктов в сфере кибербезопасности (примерно 21 млрд руб.); к 2027 году доля может вырасти до 17 %. Как сообщает «Стахановец», с момента подписания законопроектов об ужесточении наказания за утечку персональных данных спрос на их DLP-систему (Data Loss Prevention, софт для защиты компаний от утечек) вырос на 35–40 %. Как сообщал ранее ФСТЭК, по итогам 2024 года у около 47 % из 170 российских организаций критической информационной инфраструктуры защита от киберугроз находится в критическом состоянии. Лишь у 13 % из них установлен минимальный базовый уровень защиты, а у примерно 40 % — низкий. |
|

