
Материалы по тегу: виртуализация
|
23.10.2026 [13:48], Павел Котов
Google Cloud представила Agent Compute Engine — сервис для запуска ИИ-агентовПлатформа Google Cloud анонсировала сервис Agent Compute Engine, оптимизированный для размещения ИИ-агентов, сообщает SiliconANGLE. ИИ-агенты традиционно функционируют в песочницах — здесь размещаются приложения, данные и инструкции пользователей, необходимые для выполнения поставленных задач. Эти среды оснащены механизмами кибербезопасности, блокирующими вредоносные действия. В сервисе Agent Compute Engine такие песочницы реализованы в виде микровиртуальных машин (microVM) — эта технология сочетает аппаратную эффективность контейнеров с уровнем безопасности традиционной виртуализации. В Google использовали возможности гипервизоров по изоляции ВМ друг от друга, чтобы предотвратить распространение вредоносов. Микро-ВМ работают на специально настроенном оборудовании без сохранения состояния. Для хранения данных используется неизменяемая файловая система. Целостность прошивки оборудования проверяется с помощью чипов кибербезопасности Titan, а его CPU имеют средства защиты от атак по сторонним каналам. У microVM есть лишь ограниченный доступ к ресурсам хранения данных — если злоумышленники установят контроль над одной из песочниц, они не смогут ни прочитать, ни удалить их. Сеть, соединяющая оборудование с остальной инфраструктурой ЦОД, также имеет дополнительную защиту: трафик проходит через несколько прокси-серверов. 
Источник изображения: Ameer Basheer / unsplash.com Когда ИИ-агент завершает работу, песочница, в которой он функционировал, должна оставаться доступной, потому что его могут активировать снова. Такие простаивающие песочницы могут потреблять значительный объём ресурсов и приводить к росту затрат. Agent Compute Engine отслеживает переход песочницы в состояние простоя и отключает её, а когда песочница снова становится востребованной, сервис оперативно её активирует. «Это позволяет разместить на одном физическом узле значительно больше microVM для агентов, чем при использовании традиционных ВМ. Мы дополнили решение необходимыми для работы агентов функциями: созданием снимков и форками, возможностями перемотки и отката состояния. Это позволяет эффективно использовать систему без дублирования ресурсов», — пояснили в Google Cloud. Некоторые агенты для доступа к приложениям используют учётные данные пользователей — эти данные хранятся вне песочницы, в которой запущен агент, подчеркнули в Google. За счёт этого злоумышленники, даже получив контроль над песочницей, не смогут похитить конфиденциальную информацию. Когда агенту требуется войти в приложение, служба Google Cloud Agent Gateway извлекает соответствующие учётные данные и передаёт их в приложение от имени агента. В ближайшие месяцы Agent Compute Engine заработает с новой версией Agent Gateway — последняя служба помогает клиентам блокировать небезопасный трафик агентов, и она получит функцию маршрутизации моделей. Каждый запрос агента станет направляться к той модели, которая сможет обработать его наиболее эффективно. В Agent Gateway также появится инструмент для контроля расходов, связанных с инференсом.
20.10.2026 [15:47], Владимир Мироненко
Хакеры взломали серверы российских хостинг-провайдеров и похитили данные клиентов через брешь в VMmanager 6Хостинг-провайдер FirstVDS сообщил о взломе части своей инфраструктуры через уязвимость в системе управления виртуализацией VMmanager 6, принадлежащей «Группе Астра» (разработчику операционной системы Astra Linux). В результате хакеры получили доступ к паролям, электронным ключам для удалённого входа на сервер (SSH-ключи), токенам доступа к облачным сервисам, конфигурационным файлам, истории вводимых команд, криптокошелькам и пользовательским документам. Взлом был зафиксирован 17 октября. 18 октября FirstVDS разослал клиентам уведомление о взломе вместе с инструкциями о необходимых действиях. 
Источник изображения: Kevin Ku / unsplash.com Расследование инцидента продолжается. Как сообщает провайдер, злоумышленники запустили на части серверов его инфраструктуры программу для кражи данных, которая подключала диски клиентских виртуальных серверов в режиме только для чтения, копировала с них различные данные и переправляла их на сервер злоумышленников. Атака затронула только часть узлов виртуализации, на которых работали пострадавшие клиентские серверы. После обнаружения атаки провайдер отключил внешний доступ к системе управления виртуализацией, через которую она была проведена, а также заблокировал адрес сервера злоумышленников. По словам FirstVDS, вендор уже выпустил промежуточные патчи и работает над окончательным исправлением. Пока уязвимость не будет полностью устранена, доступ к системе останется закрытым. Как сообщает РБК, об атаке на инфраструктуру под управлением VMmanager 6 публично заявили и другие хостинг-провайдеры. Согласно анализу, опубликованному на сайте провайдера ForestsNet, панели VMmanager заражались заранее — с 11 по 16 октября, а активная фаза атаки пришлась на ночь с 16 на 17 октября. Атакующие располагали списком серверов и их IP-адресов (уникальных сетевых адресов), адресами электронной почты клиентов, административными паролями (root-паролями) и паролями для удалённого управления экраном сервера (VNC-консолей). Следов кражи данных провайдер не обнаружил, но «не может полностью исключить» возможность доступа к ним. Компания MHost заявила, что отключила оборудование сразу после обнаружения атаки и поэтапно восстанавливает серверы. Хостинг-провайдер YaColo из Кемерова сообщил, что 18 октября атака затронула «несколько панелей» проекта в Кемерове, Москве и Санкт-Петербурге. При этом компания отметила, что прямых доказательств кражи данных нет. Изначально разработчиком системы являлась компания ISPsystem, контроль над которой «Группа Астра» получила в марте 2022-го, купив 70 % акций. В «Группе Астра» заявили Forbes, что им «известно об инциденте, связанном с уязвимостью в одной из сборок VMmanager», отметив, что сейчас проводят проверку в контакте с заказчиками. Необходимые исправления уже выпущены, заказчикам рекомендуется установить их. «Все необходимые меры по устранению причин и последствий атаки принимаются, проверка продолжается. Техническая поддержка помогает с конкретными инсталляциями», — сообщили в компании. Для минимизации угроз в период разрешения инцидента специалисты компании призвали владельцев всех инсталляций в обязательном порядке выполнить ряд защитных действий. На межсетевом экране внутри инфраструктуры необходимо закрыть как входящие, так и исходящие соединения к самой платформе и узлам виртуализации для всех, за исключением доверенных администраторов и технической поддержки ISPsystem. Одновременно с этим следует разрешить SSH-доступ к узлам и платформе управления исключительно с доверенных адресов, а также оперативно сменить все пароли. По словам источника РБК, VMmanager изначально создавалась для хостинг-провайдеров и лишь позднее вышла на корпоративный рынок, причём для этих двух сегментов система работает по-разному. Поскольку в основе хостинговой и корпоративной версий VMmanager лежит общий код, уязвимость, скорее всего, присутствует в обеих, предположили в Cloud.ru. В числе пользователей на сайте вендора указаны хостинг-провайдеры и облачные компании PSB Hosting (10 тыс. и более виртуальных машин), 4VPS (более 27 тыс.), VPS.one, notbad.cloud, «ОБЛАКО.РУ» и др. Также среди пользователей —медицинские центры Минздрава, МИАЦ Томской области, Уральский федеральный университет, «Алеф-банк», «Электросети Кубани» и т.д.
09.10.2026 [23:52], Павел Котов
Девять из десяти клиентов VMware задумались об уходе из-за высоких ценДевять из десяти клиентов VMware, принявших участие в опросе Unisphere Research по заказу поставщика услуг независимой поддержки Rimini Street, заявили, что из-за роста стоимости лицензий они вынуждены рассматривать альтернативные варианты, передаёт The Register. В опросе участвовали 269 руководителей, менеджеров и специалистов организаций, использующих решения VMware — он проходил с декабря 2025 по февраль 2026 года. 54 % респондентов в качестве причины отказа указали прекращение поддержки бессрочных лицензий. В целом же стоимость остаётся главным фактором при принятии решений о планах на использование технологий виртуализации: 73 % опрошенных отметили, что приоритетной задачей для них является экономия средств. В качестве препятствий для перехода на альтернативы опрошенные перечислили операционную сложность (40 %), трудности управления решениями от разных поставщиков (38 %), необходимость обеспечить безопасность при расширении поверхности атаки (37 %) и требования к квалификации сотрудников (37 %). Клиентам необходимы свобода выбора, гибкость и контроль над своими стратегиями виртуализации, считает операционный директор Rimini Street Кит Костелло (Keith Costello) — компания предоставляет услуги независимой поддержки для VMware. 60 % опрошенных рассматривали возможность развёртывания нескольких гипервизоров; 48 % заявили об отсутствии планов переносить какие-либо ресурсы на платформу VMware Cloud Foundation (VCF). 
Источник изображения: VMWare Broadcom договорилась о покупке VMware в 2022 году и закрыла сделку в ноябре 2023 года. К ноябрю 2024 года аналитики Gartner пришли к выводу, что положение клиентов в результате слияния ухудшилось. В мае 2025 года клиенты облачных сервисов European Cloud Competition Observatory (ECCO) и отраслевая ассоциация CISPE заявили, что Broadcom после поглощения VMware повысила цены на её продукты на величину в 8–15 раз относительно прежних расценок. В Broadcom тогда пояснили, что работают над реализацией целей ЕС по созданию суверенных облачных сред, и компания стремится помочь клиентам «ускорить инновации, расширить возможности выбора и преодолеть наиболее сложные технологические задачи». На альтернативы VMware уже начала переходить крупные клиенты, в частности, Foxconn. В июне британский розничный гигант Tesco объявил о переходе на альтернативные VMware решения и о намерении продолжить судебное разбирательство в отношении Broadcom — слушания начнутся не ранее ноября 2027 года. К 2029 году, спрогнозировали в Gartner, более половины предприятий начнут реализацию пилотных проектов с использованием альтернатив решениям VMware; при этом подразделение Broadcom по-прежнему отнесли к числу лидеров на двух ключевых рынках. «К 2029 году 55 % предприятий запустят пилотные проекты по внедрению альтернативных продуктов для распределённых гибридных инфраструктур с целью заменить решения на основе VMware и перейти механизму гибридной облачной инфраструктуры — в 2026 году их будет 26 %», — гласит прогноз.
06.10.2026 [17:55], Сергей Карасёв
РТК-ЦОД создал Центр сертификации доверенной ИТ-инфраструктуры
hardware
виртуализация
информационная безопасность
резервное копирование
россия
ростелеком
сервер
схд
РТК-ЦОД, ИТ-сервис-провайдер полного цикла, создал Центр сертификации доверенной ИТ-инфраструктуры на базе системы добровольной сертификации «Доверенная цифровая среда» ПАО «Ростелеком». Компания будет проводить независимые испытания программных и аппаратных решений, чтобы подтвердить возможность их применения на объектах критической информационной инфраструктуры (КИИ). Соответствующий меморандум подписали вице-президент по развитию информационных систем «Ростелекома» Виталий Трепыхалин и технический директор РТК-ЦОД Алексей Забродин на форуме «Цифровые решения». Сфера компетенций Центра сертификации РТК-ЦОД охватывает серверное оборудование и системы хранения данных (СХД), платформы виртуализации, системы резервного копирования и восстановления данных. Особое внимание уделяется сертификации доверенных программно-аппаратных комплексов (ПАК), которые в соответствии с постановлением Правительства РФ № 1912 должны быть внедрены на всех объектах КИИ до 2030 года. Центр готов к работе с широким кругом вендоров, заинтересованных в объективном подтверждении заявленных характеристик своей продукции. При успешном прохождении тестов производитель решения получит сертификат соответствия в рамках системы добровольной сертификации. Испытания оборудования будут проводиться на базе собственной R&D-лаборатории РТК-ЦОД, действующей с 2020 года. На сегодняшний день в лаборатории по собственным программам и методикам испытаний (ПМИ) проводится полный цикл тестирований серверов, СХД, сетевого оборудования, платформ виртуализации, систем резервного копирования, программного обеспечения, решений для информационной безопасности. Лаборатория обладает мощной универсальной испытательной инфраструктурой, расположенной в двух ЦОДах уровня Tier 3. За время её работы специалисты провели тестирование более 150 видов ИТ-решений для проектов РТК-ЦОД и внешних заказчиков. 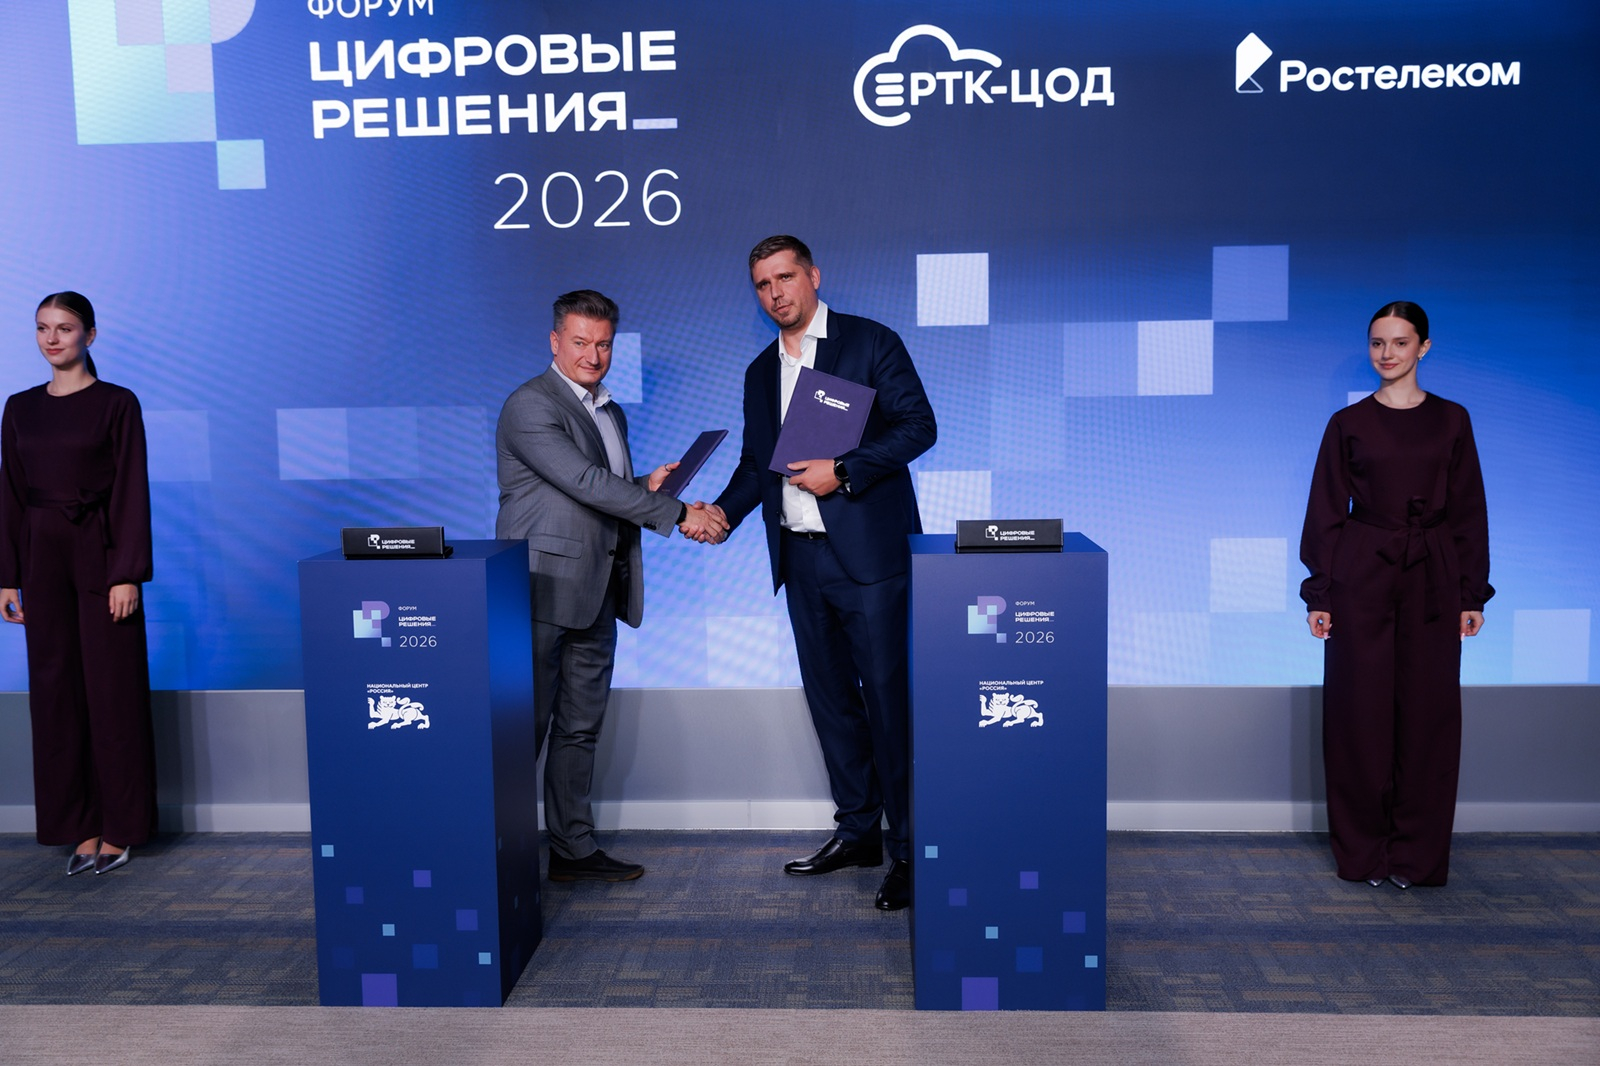
Источник изображения: РТК-ЦОД «Инфраструктурный ИТ-ландшафт "Ростелекома" — это сложный комплекс взаимосвязанных программно-технических компонентов. В такой инфраструктуре значимы не только техническая подготовленность, но и умение всех вовлечённых сторон выстраивать взаимодействие в рамках выбранной архитектуры, учитывая её принципы и предъявляемые требования по надёжности. Нам важно выстраивать прозрачный контур проверки для серверов, СХД, виртуализации и доверенных ПАК. Убеждён, что наше соглашение с "РТК-ЦОД" позволит на новом уровне подтверждать применимость решений на объектах критической информационной инфраструктуры», — заявил вице-президент по развитию информационных систем «Ростелекома» Виталий Трепыхалин. «Мы видим свою роль в том, чтобы дать рынку надёжный инструмент объективной оценки ИТ-продукции. Сертификация позволяет вендорам подтвердить заявленные характеристики решений, а для заказчика наличие сертификата становится знаком качества и доказательством того, что продукт проверен реальными испытаниями по единым правилам, а не только красиво описан в маркетинговых материалах. Кроме того, тестирование часто помогает выявить слабые места — какие процессы или функции нужно доработать до вывода продукта на рынок. Так сертификация становится драйвером развития отрасли и повышения качества доверенных ИТ-решений», — отметил технический директор РТК-ЦОД Алексей Забродин.
30.09.2026 [10:00], Сергей Карасёв
Orion soft представил собственный протокол доставки виртуальных рабочих столов и приложений в обновлении TermitРазработчик инфраструктурного ПО для Enterprise-бизнеса Orion soft выпустил обновление платформы терминального доступа и VDI Termit 2.6. Ключевым обновлением релиза стал собственный протокол Pulsar, который обеспечивает устойчивую передачу данных на нестабильных каналах. «Мы решили писать протокол с нуля, так как использование Open Source означало зависимость от решений, изначально не заточенных под Enterprise, и создавало архитектурные ограничения, а реверс-инжиниринг привёл бы к нестабильности системы. Собственная разработка дала нам полный контроль над транспортным уровнем, позволила реализовать многопоточность, когда звук, картинка и команды управления передаются параллельно и не блокируют друг друга. Это даёт надёжную работу даже на нестабильных каналах», — рассказал Константин Прокопьев, лидер продукта Termit Orion soft. Протокол Pulsar в Termit 2.6 обеспечивает поддержку удалённых рабочих столов и приложений для Linux в сценариях терминального доступа и VDI, проброс принтеров и буфера обмена (текст и файлы), поддержку аутентификации через Kerberos. Реализована также встроенная панель инструментов и система мониторинга подключения в клиенте. Для компаний переход на Termit с протоколом Pulsar означает возможность полноценного импортозамещения удалённых рабочих мест на базе Linux без потери в стабильности передачи данных и безопасности. 
Источник изображения: Orion soft Протокол интегрирован в Termit 2.6 как опциональный инструмент для подключения к Linux-системам в режиме удалённых рабочих столов и приложений. В I квартале 2027 года он должен полностью заменить X2Go, а в общей перспективе 2027 года — стать основным протоколом для Windows и веб-клиента. В версии 2.6 Termit усилена также ИБ-функциональность. Появилась гибкая ролевая модель с гранулярной настройкой ролей. Есть возможность использовать встроенные роли администратора, специалиста поддержки и ИБ-аудитора, а также дополнительно настраивать собственные роли в соответствии с организационной моделью компании. Это актуально, например, для распределённых инсталляций, где администраторы из разных площадок не должны взаимодействовать с ресурсами друг друга, или для служб поддержки с разными уровнями доступа. В части ИБ-функциональности реализован также контекстный доступ к рабочей среде. Система распознает, подключается ли сотрудник из доверенной внутренней сети или из внешней, и в зависимости от этого выдаёт доступ к разрешённому списку приложений. Дополнительно доработан механизм аутентификации: реализована поддержка аутентификации без пароля, только по смарт-картам и Kerberos, добавлена возможность изменять очерёдность факторов, чтобы запрашивать одноразовый код до пароля. Это снижает вероятность атак на корпоративные каталоги, когда злоумышленник пытается заблокировать учётную запись путём ввода неправильных данных, а также позволяет компаниям более гибко настраивать политики безопасного доступа. Обновления в Termit 2.6 также делают удобнее работу системных администраторов. Возможность управления питанием по расписанию позволяет эффективнее использовать вычислительные ресурсы, сохраняя скорость их выдачи при необходимости и пиковых нагрузках. Функция автоматических запланированных операций позволяет снизить зависимость от ручных действий, упростить обслуживание и масштабирование инфраструктуры, повысить общую стабильность и предсказуемость работы системы. Реализована также поддержка обновлений шаблонов в системе виртуализации zVirt — и при обновлении шаблона не нужно пересоздавать весь пул виртуальных машин. Система получила обновления и в части удобства для конечных пользователей. Появилась возможность перенести сессию с любого устройства на текущее устройство сотрудника, что обеспечивает непрерывность бизнес-процессов, например, при гибридном формате работы. «В развитии Termit мы держим фокус на понятном и удобном пользовательском опыте. Для администраторов мы расширяем возможности автоматизации и сокращаем количество повторяющихся операций. С точки зрения конечных пользователей мы стремимся к тому, чтобы их рабочее окружение не зависело от конкретных рабочих машин. В результате система позволяет сокращать трудозатраты, упрощать обслуживание инфраструктуры и сохранять высокий уровень эффективности и скорости рабочих процессов», — добавил Константин Прокопьев, лидер продукта Termit Orion soft.
22.09.2026 [09:37], Владимир Мироненко
VMware отказалась от развития решений для SmartNIC и DPUVMware без особого шума свернула свои амбициозные планы в отношении SmartNIC/DPU, не вызвавшие интереса у клиентов, пишет The Register. Умеш Махаджан (Umesh Mahajan), вице-президент и генеральный менеджер подразделения сетевых приложений и безопасности Broadcom, сообщил о прекращении работы компании «в этом сегменте». Гиперскейлеры активно используют DPU и SmartNIC для выполнения задач по обеспечению безопасности, управлению сетью и т.д, разгружая ядра основного CPU, которые можно сдавать в аренду клиентам. Перенос вспомогательных задач на SmartNIC также способствует повышению уровня изоляции и безопасности; например, AWS подчеркивает преимущества собственной системы Nitro, которая в том числе отвечате за функции гипервизора. В своей стратегии по развитию частных облаков VMware исходила из предположения, что клиентам нужна локальная (on-premise) версия публичного облака — по крайней мере, с точки зрения операционной модели. Ещё будучи независимой компанией, VMware предположила, что клиенты оценят подход гиперскейлеров к аппаратному обеспечению, и адаптировала свою платформу для работы на SmartNIC. Изначально в рамках Project Monterey компания нацелилась на перенос части функций NSX, а со временем также планировала более полно реализовать функции vSAN и управления хостом. 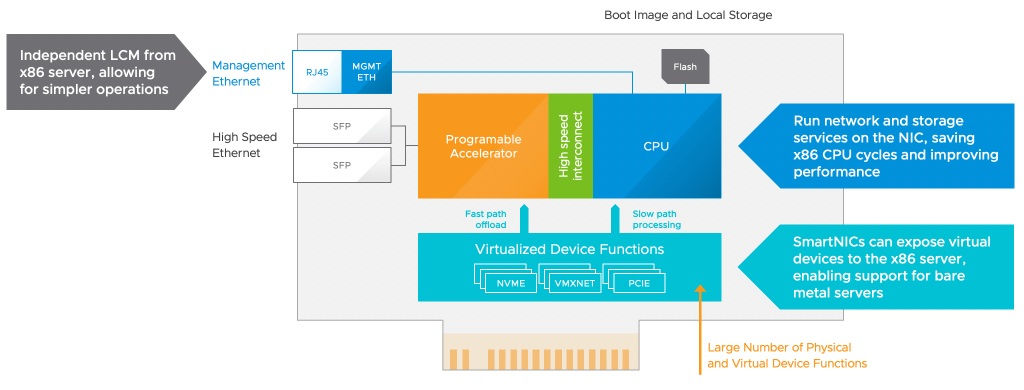
Источник изображений: VMware По словам Махаджана, VMware обеспечила работу своих продуктов на решениях AMD и NVIDIA, но с DPU Intel возникли трудности, поскольку для этого потребовалось вмешательство в микрокод. И даже когда VMware смогла решить эту проблему, покупатели не проявили к продукту интереса. «Клиенты продолжали обсуждать эту тему, но не покупали продукт», — отметил Махаджан, добавив, что в связи с этим дальнейшие затраты на разработку стало сложно обосновывать. 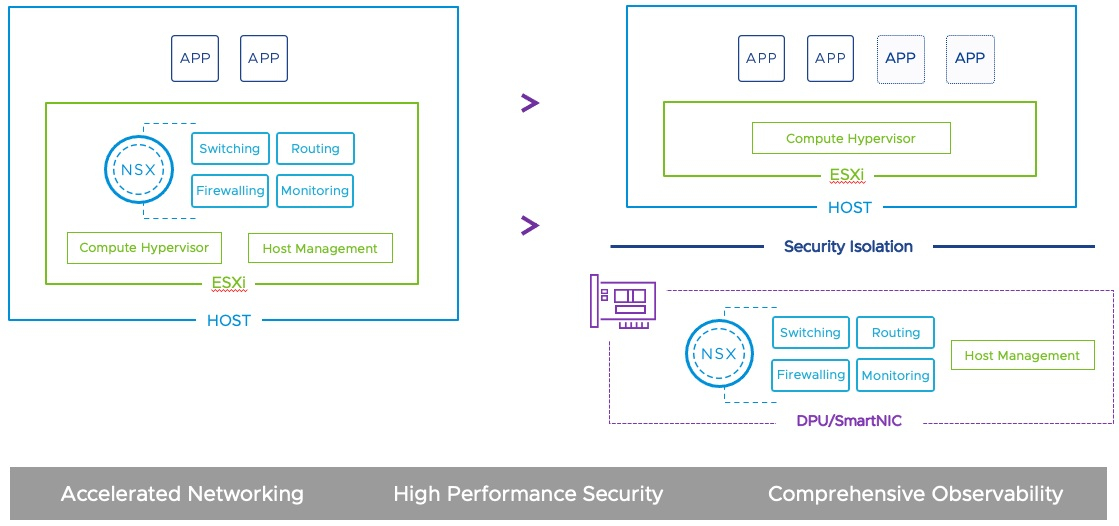 Между тем обычные сетевые карты (NIC) эволюционировали и увеличили пропускную способность до такой степени, что преимущества SmartNIC стали менее очевидными. В итоге VMware прекратила продажи распределённого брандмауэра. «VMware опередила отрасль в использовании DPU/SmartNIC для разгрузки и повышения эффективности инфраструктуры ЦОД; однако формирование полноценной экосистемы вокруг SmartNIC шло медленно», — сообщил изданию The Register представитель VMware. Он добавил, что компонент Distributed Services Engine для SmartNIC, остаётся частью VCF и будет получать поддержку. 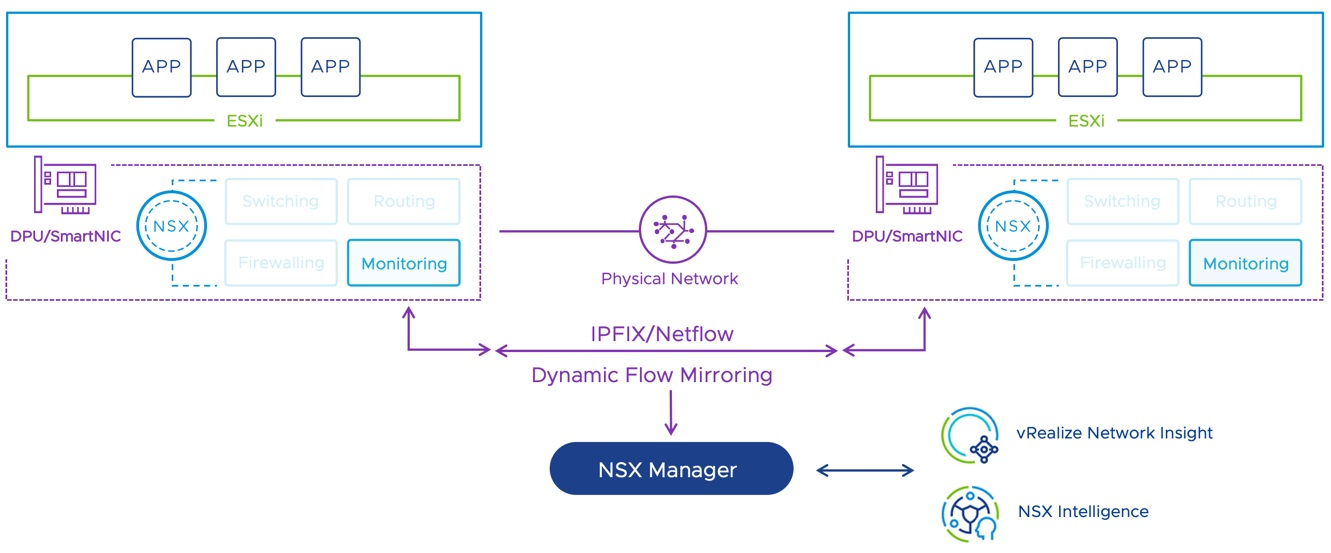 «Мы также продолжаем искать способы упростить взаимодействие с клиентами и при необходимости корректировать наш подход к продуктам, — сообщил представитель компании. — Например, мы разработали функцию прямой разгрузки (direct offloading) для ускорения сетевого трафика с помощью адаптеров ConnectX-7; этот механизм отличается от Distributed Services Engine». Он также упомянул инновации VMware в таких областях, как многоуровневое хранение данных в памяти (memory tiering), глобальная дедупликация и концепция AI Factory. NVIDIA также использует термин AI factory для обозначения комплекса аппаратных средств — включая SmartNIC/DPU, — необходимых для выполнения инференса. VMware и NVIDIA связывают партнёрские отношения. VMware также начала сотрудничать с AMD, чьи стоечные ИИ-системы Helios также используют SmartNIC. VMware почти наверняка не собирается окончательно отказываться от SmartNIC, считает The Register. А поскольку в таких решениях часто используются Arm-процессоры, наработки, созданные в рамках проекта Distributed Services Engine, могут найти применение в версии VMware ESXi on Arm.
11.09.2026 [22:24], Владимир Мироненко
Broadcom закрыла публичный доступ к VDDK, усложнив миграцию с VMwareBroadcom удалила ранее общедоступные страницы загрузки комплекта разработки Virtual Disk Development Kit (VDDK). При попытке загрузки по прежнему адресу на страницах VDDK 8 и 9, а также на целевой странице продукта теперь отображается сообщение об ошибке 404. В середине августа пользователи Reddit и форумов поставщиков начали сообщать о неработающих ссылках. В ответ на обращения клиентов в службе поддержки Broadcom подтвердили, что VDDK больше недоступен для общего использования или загрузки. При этом существующие копии VDDK по-прежнему работоспособны. Компания ShapeBlue, предоставляющая услуги Apache CloudStack (альтернатива VMware), задокументировала это изменение 25 августа. «Поставщик вправе менять порядок распространения своего SDK, — сообщили в ShapeBlue, согласно данным The Register. — Но делать это молча, в то время как руководство администратора Apache CloudStack и инструкции по установке других проектов по-прежнему предписывают пользователям переходить по ссылке, которая больше не работает, — это уже совсем другое дело». В ShapeBlue отметили, что последствия такого шага ощущаются неравномерно: «Крупному поставщику решений для резервного копирования, имеющему партнёрские отношения с VMware, есть к кому обратиться. А вот небольшая консалтинговая фирма из трёх человек, команда open source проекта или клиент, самостоятельно переносящий свои рабочие нагрузки, остаются лишь с сообщением на форуме и ошибкой 404». 
Источник изображений: Broadcom VDDK — это комплект средств разработки (SDK), представляющий собой, согласно Broadcom, «набор библиотек и утилит, позволяющих создавать приложения для доступа к виртуальным дискам и управления ими», а также инструмент, «предоставляющий API для резервного копирования и восстановления, клонирования и выполнения других операций с виртуальными дисками». Благодаря этим возможностям VDDK может использоваться при переносе виртуальных машин (ВМ) из среды VMware в другие системы виртуализации. Конкуренты VMware включили VDDK в состав своих инструментов для миграции. Среди них есть Microsoft Azure Migrate, Red Hat Migration Toolkit, Nutanix Move, а также иные утилиты миграции с VMware, включая virtv2v и nbdkit. Лицензия VDDK усложняет задачу миграции. Библиотеку запрещено повторно распространять с другими продуктами, поэтому ни один дистрибутив Linux или открытый проект не предоставляет её. Во всех случаях пользователю предоставляется ссылка на страницу загрузки продукта, которую Broadcom теперь удалила. Компаниям пришлось внести свои изменения в рекомендации по миграции с VMware. В частности, Microsoft обновила руководство по процессу миграции Azure. Ранее она предписывала устанавливать VDDK в Azure Migrate Appliance, теперь же в случае отсутствия доступа к VDDK она предлагает вернуться к миграции на основе агентов. Red Hat сообщила, что VDDK является проприетарным ПО Broadcom, поэтому она не может размещать или распространять сам пакет, в связи с чем изучает долгосрочные альтернативы для устранения зависимости от VDDK, а пока настоятельно рекомендует сделать резервную копию образа VDDK, если таковой имеется.  В письме The Register компания VMware обосновала свои действия следующим образом: «Доступ к VDDK по-прежнему открыт для избранных партнёров по технологическому альянсу (Technology Alliance Partners, TAP) в рамках лицензированного сценария использования, которым всегда было резервное копирование и восстановление <…> VDDK не является компонентом, на который клиенты имеют безусловное право. Это SDK, распространяемый на условиях собственной лицензии для разработчиков; он никогда не входил в комплект поставки при покупке ПО Broadcom». Позиция VMware заключается в том, что пользователи не должны рассчитывать на возможность использования VDDK, а миграция считается сценарием использования, не предусмотренным лицензией на этот инструмент (хотя он по-прежнему доступен в составе продуктов партнёров TAP), пишет The Register. Ресурс отметил, что сервисные компании, занимающиеся миграцией сред VMware, уже нашли обходные пути, позволяющие переносить ВМ без использования VDDK. Решение VMware прекратить публичную загрузку VDDK совпало по времени с изменениями в политике лицензирования, из-за которых некоторые клиенты Broadcom начали подумывать о сокращении объемов использования её продуктов или о переходе на платформы конкурентов. Ресурс отметил, что перенос ВМ — это один из самых простых этапов миграции. Гораздо сложнее и затратнее перестройка или замена всей среды виртуализации, включая сети, хранилища и системы безопасности. В VMware это понимают и предлагают инструмент для аварийного восстановления (Site Recovery), который тоже может служить средством миграции. Так что ограничение доступа к VDDK мало что меняет для тех, кто решил отказаться от VMware.
03.09.2026 [18:23], Владимир Мироненко
Proxmox открыла офис в США и запустила круглосуточную поддержку — VMware тут же пообещала вернуть недорогую версию vSphere StandardVMware вскоре выпустит обновлённую версию vSphere Standard, пакета виртуализации серверов начального уровня, который годами не получал существенных изменений и почти не рекламировался с момента сделки Broadcom в 2023 году. Пол Тернер (Paul Turner), главный директор по продуктам подразделения VMware Cloud Foundation заявил изданию The Register, что компания скорректировала политику, в рамках которой VMware «слишком сильно фокусировалась на VCF». Последние три года VMware в основном была сосредоточена на пакете частного облака VCF. Хотя vSphere Standard и ещё один пакет начального уровня vSphere Enterprise Plus формально числились в списке продуктов VMware, им на веб-сайте посвящалось всего несколько слов. При этом VMware и её партнёры не предлагали клиентам продлить подписки на продукты начального уровня и предпочитали предлагать только те варианты, которые предполагали переход на VCF. Попутно VMware отказалась от более чем полусотни других продуктов и нарушила обещание поддерживать «вечные» лицензии. Broadcom продавала другой, более компактный пакет — vSphere Foundation — почти исключительно тем клиентам, которые приобрели VCF, но нуждались в чем-то меньшем для некоторых площадок. «Мы это исправили», — сказал Тернер, комментируя отказ от прежней нацеленности на VCF. Последний крупный релиз vSphere 8 Standard от VMware состоялся в 2022 году. В 2025 году VMware выпустила vSphere 9 вместе с VCF 9, но без vSphere Standard. По словам Тернера, это решение было принято, поскольку VMware решила сосредоточиться на повышении безопасности VCF. 
Источник изображения: VMware Рам Велага (Ram Velaga), президент подразделения Broadcom Infrastructure Software Group, рассказал The Register, что решение VMware сосредоточиться на VCF было обусловлено желанием изменить распространённое мнение о том, что публичные облака являются естественной средой для рабочих нагрузок, и доказать, что частные облака более экономичны и проще в эксплуатации. Он утверждает, что выпуск на рынок нового недорогого решения для виртуализации серверов в то время мог запутать клиентов. Велага сообщил, что vSphere Standard подходит для пользователей, работающих с примерно 128 ядрами. А Тернер упомянул многоуровневую иерархию памяти как возможную функцию новой версии продукта. Заявления Тернера и Велаги прозвучали в тот день, когда Proxmox, поставщик open source платформы виртуализации и контейнеризации, объявил об открытии североамериканского офиса и начале круглосуточной поддержки. До этого австрийская компания осуществляла поддержку своих продуктов только в рабочее время. Пользователи vSphere характеризуют решения Proxmox как идеальную замену для базовой виртуализации серверов. Тернер заявил, что новый vSphere Standard лучше и более отказоустойчив, чем Proxmox, назвав введение круглосуточной поддержки как признак того, что зрелость решений Proxmox значительно отстаёт от VMware и ее партнёров. Больше деталей о новом vSphere Standard будет в середине октября. Тогда же станет известно, как VMware будет выводить vSphere Standard на рынок, поскольку она отказалась от большинства своих партнёров по каналу продаж. Тернер также выразил мнение, что утверждение The Register о незаинтересованности VMware в клиентах с низким уровнем дохода является неверным.
03.09.2026 [09:14], Владимир Мироненко
VMware: RISC-V никому не нужен, а Arm до зрелости ещё несколько летВ Broadcom считают, что Arm-серверы не будут занимать значительную долю рынка в корпоративном секторе ещё, как минимум, три-пять лет. Об этом заявил Рам Велага (Ram Velaga), с 1 января возглавляющий подразделение корпоративного ПО Broadcom, включающее бывшие бизнес-подразделения VMware, Symantec и CA. VMware по-прежнему является наиболее широко используемым поставщиком средств виртуализации корпоративных серверов, и её пользователи в ближайшее время не смогут использовать Arm–серверы без того, чтобы Arm-платформы не превратились в самодостаточный обособленный сегмент — сценарий, который мало кому понравится, отметил The Register. Велага заявил, что миссия VMware не изменится при его руководстве. «Мы будем слоем абстракции для CPU и GPU, независимо от набора инструкций», — сказал он. В настоящее время VMware виртуализирует серверы, хранилища и сети, но только на архитектуре x86. Также компания расширила свою деятельность в области виртуализации GPU, поддерживая ускорители NVIDIA, AMD и Intel. 
Источник изображения: VMware Кроме того, VMware уделяет внимание решениям, связанным с SmartNIC/DPU, где как раз обычно используются Arm-процессоры. Ещё в 2020 году компания начала проект Project Monterey по переносу части функций NSX на такие устройства. Речь в первую очередь про брандмауэры и средства обнаружения вторжений. Работая над этим проектом, VMware также продвигалась к созданию гипервизора для Arm-серверов и недавно представила превью этой технологии. Но… и пять лет назад компания занималась тем же, хотя тогда поддержка ограничивалась лишь процессорами Ampere Altra. Велага допустил, что Arm, вероятно, станет частью корпоративного ИТ-рынка. Вместе с тем он выразил мнение о том, что пройдёт несколько лет, прежде чем серверы Arm займут значительную долю рынка в корпоративном секторе, и поэтому VMware нет смысла спешить с портированием своего гипервизора. Он добавил, что клиенты VMware совершенно не заинтересованы в процессорах, построенных на RISC-V. Велага рассказал, что около 60 % из $5 млрд ежегодных расходов на исследования его подразделения идёт на обновление текущих продуктов VMware. Оставшаяся часть средств направляется на разработку новых продуктов, таких как анонсированная на днях ИИ-фабрика VMware AI Factory. ИИ сейчас в тренде. Серверы на базе Arm — нет. Поэтому нетрудно догадаться, куда VMware направит средства для R&D в ближайшие годы, пишет The Register.
31.08.2026 [23:26], Владимир Мироненко
Балканизация виртуализации: VMware теряет клиентов из-за стратегии Broadcom, но та не собирается ничего менятьСогласно прогнозу ресурса The Register, VMware вот-вот потеряет статус бесспорного лидера рынка виртуализации после 20-летнего господства, но её это ничуть не волнует. Это также свидетельствует о завершении значительных инноваций в традиционной виртуализации серверов в масштабах всей отрасли. Конец господства VMware наступит постепенно, хотя и неотвратимо, в период до октября 2027 года, который включает три даты, которые десятки тысяч клиентов VMware отметили в своих календарях, чтобы напомнить себе о необходимости сменить платформу виртуализации или сократить использование VMware. И на ежегодной конференции пользователей VMware подразделение Broadcom, вероятно, не будет снова убеждать их остаться, полагает The Register. Пользователи VMware, которые рассматривают возможность перехода на другие платформы, в основном полагались на vSphere и vCenter, которые позволяли им виртуализировать и управлять небольшим парком серверов. Broadcom больше не предлагает эти продукты — теперь только в составе VMware Cloud Foundation (VCF). 
Источник изображений: VMware Broadcom утверждает, что продаёт VCF по более низкой цене, чем до приобретения VMware, но в абсолютных цифрах этот пакет всегда значительно дороже, чем отдельные решения для тех, у кого нет необходимости использовать все его компоненты. Поэтому многие пользователи VMware стремятся сократить применение VMware, чтобы в случае приобретения VCF они могли перенести виртуальные машины, которые в нём не нуждаются, на другие платформы. До перехода в собственность Broadcom у VMware было около 350 тыс. клиентов и более половины рынка виртуализации серверов. Broadcom заявила, что заинтересована лишь в 10–30 тыс. клиентах, нуждающихся в VCF. Окончательно позиция Broadcom полностью прояснится в ближайшие три даты, утверждает The Register. Первая дата — 22 ноября 2026 года — третья годовщина поглощения VMware. Поскольку Broadcom известна своими масштабными и сложными изменениями после покупки компаний-разработчиков ПО, дальновидные клиенты VMware поспешили приобрести многолетние подписки до завершения сделки по покупке VMware. Срок действия многих из этих контрактов скоро истечёт.  Вторая дата — 31 марта 2027 года, когда истекает срок действия контрактов VMware со многими участниками программы Cloud Service Provider (VCSP), после чего они не смогут напрямую предоставлять облачные виртуальные машины на базе VCF. Поэтому клиентам, использующим облачные решения на базе VMware, приходится искать новую платформу, почти всегда после приобретения лицензии VCF напрямую у Broadcom. Многие бывшие партнёры VMware пытаются перевести своих клиентов на другую платформу. Третья и последняя дата — 11 октября 2027 года, последний день поддержки VCF 8. Это тоже заставит пользователей VMware принять решение — обновиться до VCF 9 или поискать альтернативу. Многие пользователи либо рассматривают возможность перехода, либо пытаются избежать новой покупки лицензий VMware. Также следует отметить уход таких компаний, как Tesco и Allstate, которые явно недовольны Broadcom — настолько, что готовы отстаивать свои права в суде. Rimini Street сообщила The Register, что её услуга поддержки VMware в настоящее время является самой быстрорастущей, хотя и с низкой начальной базы. Cisco создала собственный гипервизор NFVIS-for-UC, Citrix выпустила новую версию платформы для виртуализации XenServer 9, HPE предлагает клиентам Morpheus, а Acronis и Parallels пытаются переманить бывших партнёров VMware и предоставить им возможность арендовать облачные виртуальные машины для тех, кто ушёл из VMware.  Вместе с тем пользователи знают, что не найдут лучшей платформы виртуализации. Это признают и конкуренты VMware. Red Hat, Acronis, Sangfor, Nutanix, SUSE и многие другие признали в беседе с The Register, что их решения не могут полностью сравниться с продуктами VMware и что у них не такой сильной команды экспертов в области виртуализации. Некоторые просто предлагают привлекательный интерфейс для Linux KVM, работая с небольшими клиентами VMware, но особых амбиций не питают. Кому-то достаточно и возможностей Proxmox, который всё более популярен благодаря развитию контейнеризации. В нижнем сегменте рынка конкуренты VMware стремятся убедить клиентов в том, что их платформы достаточно хороши для базовой виртуализации серверов, а их бизнес достаточно стабилен, чтобы оставаться на рынке в долгосрочной перспективе. Sangfor — практически единственная компания, предлагающая услуги по многоуровневому распределению памяти, конкурирующие с VMware, хотя и не склонна обсуждать своё китайское происхождение и любые возражения, которые в связи с этим могут возникнуть у некоторых покупателей.  В верхнем сегменте поставщики продвигают свои дистрибутивы Kubernetes, поскольку считают виртуализацию зрелой технологией, которая не выиграет от инноваций, кроме как обеспечения возможности обработки самых актуальных рабочих нагрузок, которыми в настоящее время является ИИ. Крупные игроки, такие как SUSE, Nutanix и Red Hat, позиционируют себя как идеальные решения для будущих рабочих нагрузок и обладают высокой компетенцией в размещении существующих виртуализированных приложений. Как полагает The Register, VMware не объявит о существенных изменениях в своей стратегии. Компания скорее будет делать упор на контейнеры и ИИ, на распределение памяти как противоядие от высоких цен на оборудование и, возможно, начнёт активнее развивать поддержку Arm в облаках гиперскейлеров. Компания твёрдо уверена, что никто никогда не предложит клиентам действительно лучший способ запуска, управления и защиты их виртуальных машин. |
|

