
Материалы по тегу: виртуализация
|
31.08.2026 [23:26], Владимир Мироненко
Балканизация виртуализации: VMware теряет клиентов из-за стратегии Broadcom, но та не собирается ничего менятьСогласно прогнозу ресурса The Register, VMware вот-вот потеряет статус бесспорного лидера рынка виртуализации после 20-летнего господства, но её это ничуть не волнует. Это также свидетельствует о завершении значительных инноваций в традиционной виртуализации серверов в масштабах всей отрасли. Конец господства VMware наступит постепенно, хотя и неотвратимо, в период до октября 2027 года, который включает три даты, которые десятки тысяч клиентов VMware отметили в своих календарях, чтобы напомнить себе о необходимости сменить платформу виртуализации или сократить использование VMware. И на ежегодной конференции пользователей VMware подразделение Broadcom, вероятно, не будет снова убеждать их остаться, полагает The Register. Пользователи VMware, которые рассматривают возможность перехода на другие платформы, в основном полагались на vSphere и vCenter, которые позволяли им виртуализировать и управлять небольшим парком серверов. Broadcom больше не предлагает эти продукты — теперь только в составе VMware Cloud Foundation (VCF). 
Источник изображений: VMware Broadcom утверждает, что продаёт VCF по более низкой цене, чем до приобретения VMware, но в абсолютных цифрах этот пакет всегда значительно дороже, чем отдельные решения для тех, у кого нет необходимости использовать все его компоненты. Поэтому многие пользователи VMware стремятся сократить применение VMware, чтобы в случае приобретения VCF они могли перенести виртуальные машины, которые в нём не нуждаются, на другие платформы. До перехода в собственность Broadcom у VMware было около 350 тыс. клиентов и более половины рынка виртуализации серверов. Broadcom заявила, что заинтересована лишь в 10–30 тыс. клиентах, нуждающихся в VCF. Окончательно позиция Broadcom полностью прояснится в ближайшие три даты, утверждает The Register. Первая дата — 22 ноября 2026 года — третья годовщина поглощения VMware. Поскольку Broadcom известна своими масштабными и сложными изменениями после покупки компаний-разработчиков ПО, дальновидные клиенты VMware поспешили приобрести многолетние подписки до завершения сделки по покупке VMware. Срок действия многих из этих контрактов скоро истечёт.  Вторая дата — 31 марта 2027 года, когда истекает срок действия контрактов VMware со многими участниками программы Cloud Service Provider (VCSP), после чего они не смогут напрямую предоставлять облачные виртуальные машины на базе VCF. Поэтому клиентам, использующим облачные решения на базе VMware, приходится искать новую платформу, почти всегда после приобретения лицензии VCF напрямую у Broadcom. Многие бывшие партнёры VMware пытаются перевести своих клиентов на другую платформу. Третья и последняя дата — 11 октября 2027 года, последний день поддержки VCF 8. Это тоже заставит пользователей VMware принять решение — обновиться до VCF 9 или поискать альтернативу. Многие пользователи либо рассматривают возможность перехода, либо пытаются избежать новой покупки лицензий VMware. Также следует отметить уход таких компаний, как Tesco и Allstate, которые явно недовольны Broadcom — настолько, что готовы отстаивать свои права в суде. Rimini Street сообщила The Register, что её услуга поддержки VMware в настоящее время является самой быстрорастущей, хотя и с низкой начальной базы. Cisco создала собственный гипервизор NFVIS-for-UC, Citrix выпустила новую версию платформы для виртуализации XenServer 9, HPE предлагает клиентам Morpheus, а Acronis и Parallels пытаются переманить бывших партнёров VMware и предоставить им возможность арендовать облачные виртуальные машины для тех, кто ушёл из VMware.  Вместе с тем пользователи знают, что не найдут лучшей платформы виртуализации. Это признают и конкуренты VMware. Red Hat, Acronis, Sangfor, Nutanix, SUSE и многие другие признали в беседе с The Register, что их решения не могут полностью сравниться с продуктами VMware и что у них не такой сильной команды экспертов в области виртуализации. Некоторые просто предлагают привлекательный интерфейс для Linux KVM, работая с небольшими клиентами VMware, но особых амбиций не питают. Кому-то достаточно и возможностей Proxmox, который всё более популярен благодаря развитию контейнеризации. В нижнем сегменте рынка конкуренты VMware стремятся убедить клиентов в том, что их платформы достаточно хороши для базовой виртуализации серверов, а их бизнес достаточно стабилен, чтобы оставаться на рынке в долгосрочной перспективе. Sangfor — практически единственная компания, предлагающая услуги по многоуровневому распределению памяти, конкурирующие с VMware, хотя и не склонна обсуждать своё китайское происхождение и любые возражения, которые в связи с этим могут возникнуть у некоторых покупателей.  В верхнем сегменте поставщики продвигают свои дистрибутивы Kubernetes, поскольку считают виртуализацию зрелой технологией, которая не выиграет от инноваций, кроме как обеспечения возможности обработки самых актуальных рабочих нагрузок, которыми в настоящее время является ИИ. Крупные игроки, такие как SUSE, Nutanix и Red Hat, позиционируют себя как идеальные решения для будущих рабочих нагрузок и обладают высокой компетенцией в размещении существующих виртуализированных приложений. Как полагает The Register, VMware не объявит о существенных изменениях в своей стратегии. Компания скорее будет делать упор на контейнеры и ИИ, на распределение памяти как противоядие от высоких цен на оборудование и, возможно, начнёт активнее развивать поддержку Arm в облаках гиперскейлеров. Компания твёрдо уверена, что никто никогда не предложит клиентам действительно лучший способ запуска, управления и защиты их виртуальных машин.
29.08.2026 [00:25], Владимир Мироненко
NVM Express обновил спецификации: улучшены безопасность, управляемость и устойчивость SSD для ИИ и облаковКонсорциум NVM Express объявил об обновлении всех 11 спецификаций NVMe, добавив такие улучшения, как поддержка постквантовой криптографии, виртуализация SSD и миграция в реальном времени для лучшей поддержки виртуализированных сред. Согласно пресс-релизу, эти обновления представляют собой следующий шаг в эволюции технологии NVMe, с расширениями в области безопасности, управления и устойчивости для удовлетворения растущих потребностей ресурсоёмких приложений в средах ИИ, облачных вычислений, корпоративных и клиентских средах. Как известно, протокол NVMe (Non-volatile memory express) перешёл на ежегодный цикл выпуска. Майк Эллисон (Mike Allison), старший директор компании Samsung и член совета директоров NVM Express, сообщил ресурсу EE Times, что обновление объединяет результаты работы за год по существующим спецификациям, а не вводит совершенно новые. Обновлённые спецификации включают базовую спецификацию NVMe 2.4, спецификации наборов команд (NVM Command Set 1.3, ZNS Command Set 1.5, Key Value Command Set 1.4, Subsystem Local Memory Command Set 1.3, Computational Programs Command Set 1.3), спецификации транспортного уровня (NVMe over PCIe Transport 1.4, NVMe over RDMA Transport 1.3, NVMe over TCP Transport 1.3), спецификации интерфейса управления NVMe-MI (NVM Express Management Interface 2.2) и загрузки NVMe Boot 1.4. 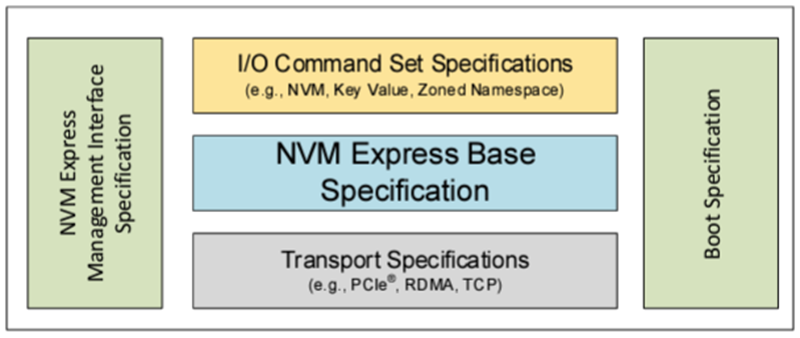
Источник изображения: NVM Express «Последние спецификации NVMe вводят фундаментальные средства обеспечения безопасности в постквантовую эпоху, одновременно упрощая управление устройствами и повышая устойчивость, обеспечивая перспективность хранилищ NVMe в корпоративных, облачных, ИИ и клиентских средах», — заявила Амбер Хаффман (Amber Huffman), президент NVM Express. Это первая версия NVMe, в которой одобренные NIST постквантовые криптографические алгоритмы встроены непосредственно в канал передачи данных между хостом и SSD. В документе также формализуется шифрование Key-Per-I/O (KPIO), безопасность передачи данных TLS 1.3 для сетевых хранилищ и новая архитектура виртуализации, позволяющая локальным PCIe SSD участвовать в миграции ВМ в режиме реального времени без вмешательства гипервизора — предоставляя корпоративным покупателям хранилищ стандартизированную цель для включения в спецификации закупок до наступления сроков соблюдения федеральных требований, которые начнут действовать через 149 дней, пишет ресурс Techtimes. Наиболее значимым обновлением ресурс The Register назвал возможность миграции NVM-подсистемы, экспортируемой через PCIe, что расширяет существующую виртуализацию NVMe на локально подключаемые PCIe SSD. Это достигается путём абстрагирования физических дисков в виртуализированные NVM-подсистемы, определяемые хостом, что позволяет перемещать виртуальные машины без переконфигурации хранилища. «Благодаря миграции подсистем NVM, твердотельные накопители NVMe могут предоставлять экспортированные подсистемы NVM, скрывающие сложность базового оборудования», — говорит Майк Эллисон (Mike Allison), старший директор компании Samsung и член совета директоров NVM Express. «Вместо взаимодействия с физическими контроллерами и пространствами имен, хост видит только экспортированные контроллеры и пространства имен. Это создает чёткое разделение между тем, что видит ВМ, и тем, что происходит “под капотом”», — пояснил он. 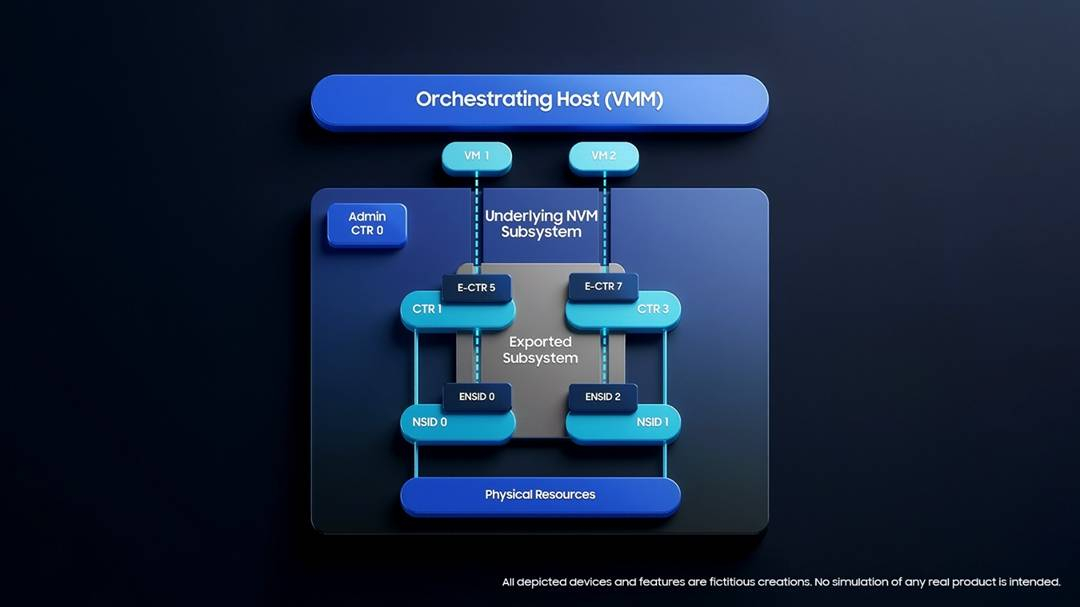
Источник изображения: NVM Express Также появилось ограничение производительности. Эта функция направлена на оптимизацию производительности хранилища за счёт QoS на стороне контроллера, что позволяет устанавливает ограничения на пропускную способность и IOPS непосредственно на NVMe-накопителях. QoS на аппаратном уровне обеспечивает стабильную производительность приложений, защищает от конфликтов ресурсов и повышает эффективность в многопользовательских средах. Функция добавляет новые элементы управления для распределения полосы пропускания PCIe и IOPS между несколькими контроллерами, совместно использующими этот транспорт. Эллисон отметил, что ранее NVMe не имел возможности определять, какой контроллер получит какую часть пропускной способности PCIe и IOPS. Дополнительные улучшения NVMe в управлении включают адресацию подсистемы на хосте, отчёты об объёме памяти блока высвобождения, отчёты о состоянии NVMe-MI и переработанную архитектуру NVMe-MI, которая уменьшает избыточные структуры данных и потребление памяти. В релизе также добавлена поддержка нового форм-фактора EDSFF E2 и улучшено поведение управления посредством I2C. Также был добавлен мониторинг напряжения (Voltage Monitoring), обеспечивающий более полную информацию о состоянии устройств NVMe благодаря встроенной телеметрии, позволяя выявлять аномалии до того, как они повлияют на производительность или надёжность. Также появилась функция восстановления подсистемы NVMe до заводских настроек по умолчанию, которая упрощает сброс и конфигурирование устройства хостами. Кроме того, были внесены улучшения в функциональность блокировки. Если ранее настройки блокировки терялись после выключения и включения питания, то теперь они сохраняются после перезагрузки. Также были добавлены отдельные элементы управления блокировкой для виртуализированных сред.
28.07.2026 [13:30], Владимир Мироненко
Foxconn отказывается от VMware в пользу Arcfra NeutreeТайваньский контрактный производитель электроники Foxconn начал использовать вместо ПО VMware решения сингапурского поставщика гиперконвергентной инфраструктуры (HCI) Arcfra для некоторых рабочих нагрузок виртуализации GPU, в том числе, связанных с ИИ, в некоторых удалённых офисах, пишет The Register. На прошлой неделе Arcfra выпустила обновление платформы Neutree, предоставляющей модель как услугу (model-as-a-service), добавив возможности нативной виртуализации GPU и управления моделями. По словам компании, Foxconn внедрила Neutree «для модернизации распределённой заводской инфраструктуры и улучшения способов доставки, управления и наблюдения за ИИ-моделями в различных средах». Также Foxconn использует Neutree для «ускорения развертывания моделей, повышения оперативной прозрачности и создания масштабируемой основы для будущих задач в области ИИ и интеллектуального производства». 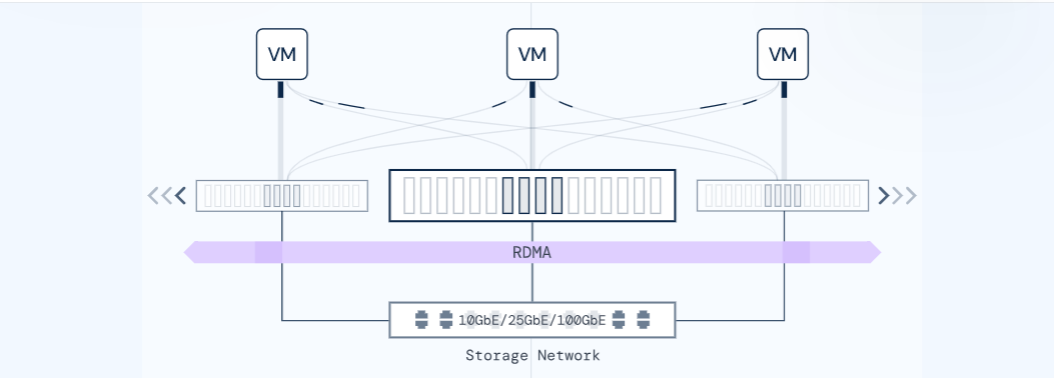
Источник изображения: Arcfra Foxconn придаёт ИИ большое значение в реализации своих планов. В прошлом году председатель правления Янг Лю (Young Liu) высоко оценил возможности генеративного ИИ для значительного улучшения работы заводов компании. Как сообщили в Arcfra ресурсу The Register, устаревшая система виртуализации VMware с SAN, на которую полагались филиалы Foxconn, становилась все более сложной в управлении и масштабировании в распредлённой глобальной сети, что приводило к высоким затратам на строительство и значительному увеличению эксплуатационных расходов и расходов на техническое обслуживание. В Arcfra полагают, что Foxconn развернула их платформу «в своих филиалах в материковом Китае, Тайване, Вьетнаме и Северной Америке» и использует её для критически важных систем интранета, управления производством, ERP и управления производственными линиями. Arcfra также размещает среды DevTest и VDI-нагрузки Foxconn. В 2025 году Arcfra вошла в список лучших решений аналитической компании Gartner для полнофункционального ПО HCI. Компания Broadcom, владеющая VMware, изменила стратегию, нацелившись на крупные компании, такие как Foxconn, утверждая, что подавляющее большинство целевых клиентов используют её флагманский пакет решений Cloud Foundation. Но The Register отметил, что многие крупные бренды решили отказаться от услуг VMware, среди них Tesco, Western Union, Allstate Insurance — и теперь Foxconn.
14.07.2026 [16:30], Андрей Крупин
Состоялся релиз UserGate InfraTwin — отечественного решения для создания цифровой копии сетевой инфраструктурыКомпания «Юзергейт» объявила о выпуске на рынок нового продукта — платформы виртуального цифрового двойника сетевой инфраструктуры UserGate InfraTwin (uInfraTwin). UserGate InfraTwin позволяет создавать виртуальную копию сетевого окружения, в которой можно безопасно изменять конфигурации и тестировать обновления до их широкого развёртывания в корпоративной среде. Решение поддерживает хранение пользовательских сценариев, интеграцию аппаратных платформ в виртуальное окружение и воспроизведение пользовательского трафика. Благодаря встроенной функциональности эмулятора и симулятора, поддерживается возможность моделирования вносимых в IT-инфраструктуру улучшений, доработок и изменений. 
Источник изображения: Alvaro Reyes / unsplash.com Программный комплекс uInfraTwin может использоваться для проведения непрерывного аудита аппаратной и программной составляющих инфраструктуры, контроля работы и эффективности взаимодействия различных систем. Кроме того, с его помощью IT-администраторы и службы информационной безопасности могут прогнозировать результаты внедрения новых систем и сервисов, искать и анализировать уязвимости, а также расследовать киберинциденты. Состав uInfraTwin и его функциональность могут быть расширены за счёт добавления новых модулей и образов решений, используемых заказчиками. Их разработку «Юзергейт» будет осуществлять как по запросу, так и в рамках программы развития продукта. В дальнейшем компания намерена обеспечить возможность самостоятельной разработки образов силами сторонних вендоров, партнёров-интеграторов и заказчиков.
06.07.2026 [10:58], Сергей Карасёв
Стандарт TP4193 расширит возможности виртуализации хранилищ на базе NVMe SSDКомпании Samsung, Google и другие отраслевые игроки сообщили о разработке стандарта TP4193: PCIe Exported NVM Subsystem Migration, призванного расширить возможности и повысить эффективность виртуализации хранилищ на базе SSD. Новая спецификация принята в рамках протокола NVMe (Non-Volatile Memory Express). Samsung отмечает, что обычно виртуализация хранилища реализуется поверх SSD — например, на уровне гипервизора или ПО хоста. Такой подход обеспечивает гибкость, однако сопряжён с определёнными недостатками. В частности, возрастает сложность самого гипервизора: ему приходится управлять сопоставлением пространств имён, изоляцией, миграцией и перенаправлением административных команд. Кроме того, могут возникать определённые трудности при миграции. Наконец, увеличиваются задержки из-за удлинения пути ввода-вывода. Спецификация TP4193 призвана устранить перечисленные ограничения. Традиционно области хранения данных на SSD выделяются виртуальным машинам с помощью механизма прямого назначения — обычно он реализуется в виде логического разделения на уровне PCIe. Это можно сделать двумя способами: посредством предоставления нескольких физических функций PCIe (PF) или при помощи технологии Single-Root I/O Virtualization (SR-IOV) Extended Capability, которая логически разделяет SSD на одну физическую и несколько виртуальных функций (VF). Для хоста интерфейс контроллера NVMe, предоставляемый через VF, неотличим от интерфейса на базе PF. В результате виртуальная машина получает доступ к функции PCIe так, будто она подключена локально. 
Источник изображения: Samsung Однако у схемы прямого назначения есть ряд ограничений и недостатков. Каждый регистр NVMe передаётся в виртуальную машину «как есть», в связи с чем эта машина получает доступ ко всем свойствам SSD, включая сведения о модели и уникальных идентификаторах. Кроме того, может передаваться информация о других контроллерах и пространствах имён — даже если они напрямую недоступны для ВМ. Стандарт TP4193: PCIe Exported NVM Subsystem Migration устраняет недостатки программной виртуализации. Вместо добавления хостом абстракций поверх «сырого» SSD сам накопитель предоставляет логические, виртуализированные конструкции хранилища с определяемым поведением. Иными совами, при таком подходе хост становится оркестратором, а не исполнителем. При использовании вместе с другими функциями PCIe и NVMe новый механизм даёт возможность упростить гипервизор, нормализует топологию и атрибуты виртуализированного SSD, предлагает стандартизованное определение конфигурации виртуального накопителя и обеспечивает ряд других преимуществ.
03.07.2026 [10:02], Владимир Мироненко
Citrix анонсировала XenServer 9 — альтернативу решениям VMwareCitrix выпустила новую версию платформы для виртуализации XenServer 9. Как передаёт The Register со ссылкой на полученный пресс-релиз компании, ПО «создано для организаций, активно пересматривающих свою стратегию виртуализации в условиях ценового давления», то есть для тех, кто подыскивает альтернативу VMware. Это можно расценивать как заявление о решении вернуться на общий рынок виртуализации, поскольку XenServer 9 предлагает поддержку любых нагрузок, обеспечивая при этом более тесную операционную согласованность в средах Citrix DaaS. В свою очередь, немецкий ресурс igor´sLAB отметил, что на XenServer 8.4 по-прежнему указан в качестве актуальной версии, а XenServer 9 описывается как «публичная предварительная версия», полный релиз которой, как сообщается, ожидается не раньше конца 2026 года. Впрочем, ISO-образы новинки уже доступны для скачивания. XenServer пользовался популярностью в начале 2010-х годов, но не выдержал конкуренции с VMware и Hyper-V. Уже в 2014 году аналитики Gartner предположили, что Citrix перестала пытаться конкурировать за рабочие нагрузки, отличные от собственных продуктов для виртуализации рабочих столов и сетевой безопасности. После поглощения в 2022 году двумя частными инвестиционными компаниями Citrix вошла в состав Cloud Software Group (CSG) в качестве подразделения под названием XenServer. На прошлой неделе она сообщила о возвращении XenServer «под эгиду Citrix». Как стало известно The Register, это фактически означало прекращение существования XenServer как бизнес-подразделения. 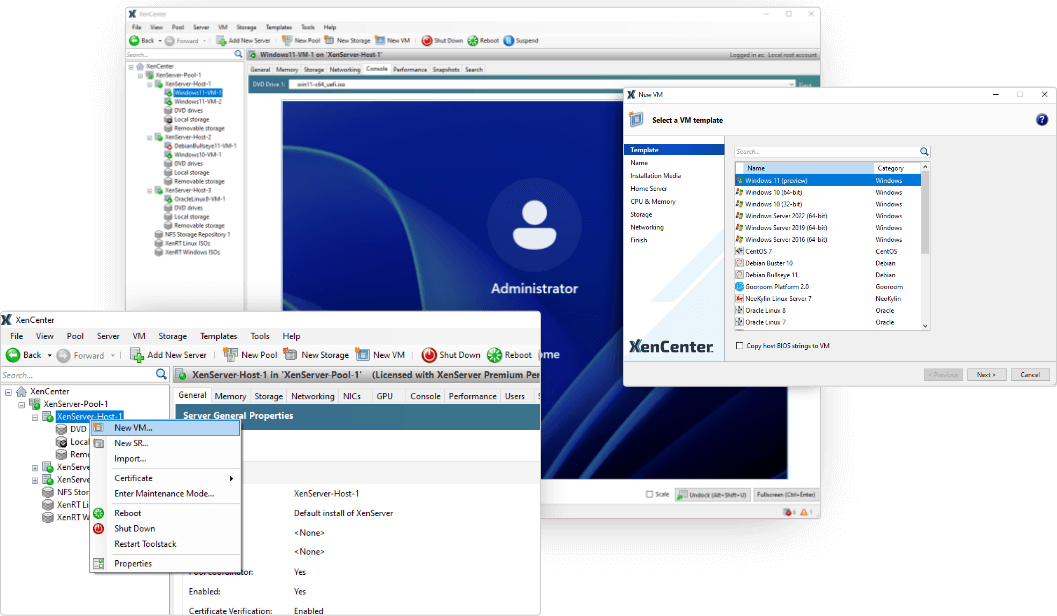
Источник изображений: XenServer / Citrix Citrix позиционирует новый продукт как центральный элемент своей стратегии по привлечению клиентов, пересматривающих свои расходы на инфраструктуру и управление ею. Многие крупные организации переоценивают стоимость и сложность запуска критически важных для бизнеса рабочих нагрузок в локальных и гибридных средах. XenServer 9 предлагается для клиентов, которые хотят сохранить эти рабочие нагрузки внутри компании, упростив при этом повседневное администрирование. При этом XenServer 9 включён в лицензии, которыми обладают многие решения Citrix — Citrix Platform Licence, Universal Hybrid Multi Cloud и Citrix for Private Cloud, охватывая развёртывания до 10 тыс. сокетов без дополнительной платы, что соответствует масштабу крупных корпоративных сред. Для команд с обширной инфраструктурой это означает, что Citrix хочет, чтобы XenServer рассматривался не только для нишевых развёртываний, но и для широкого внутреннего использования. Основные улучшения в новом релизе включают оптимизацию NUMA для повышения производительности ВМ, поддержку безопасной загрузки хоста, новую ОС для управляющего домена, улучшенную обработку сетевых имён хоста, использование недавно выпущенного открытого гипервизора Xen 4.21. Также сообщается об обновлении ядра Dom0 до версии 6.x. Поддерживаемые гостевые ОС включают Windows 10/11, Windows Server 2016 и нове, RHEL/Rocky Linux, SUSE, Debian/Ubuntu, а также Gooroom 2 — Linux-дистрибутив Министерства науки и технологий Южной Кореи. 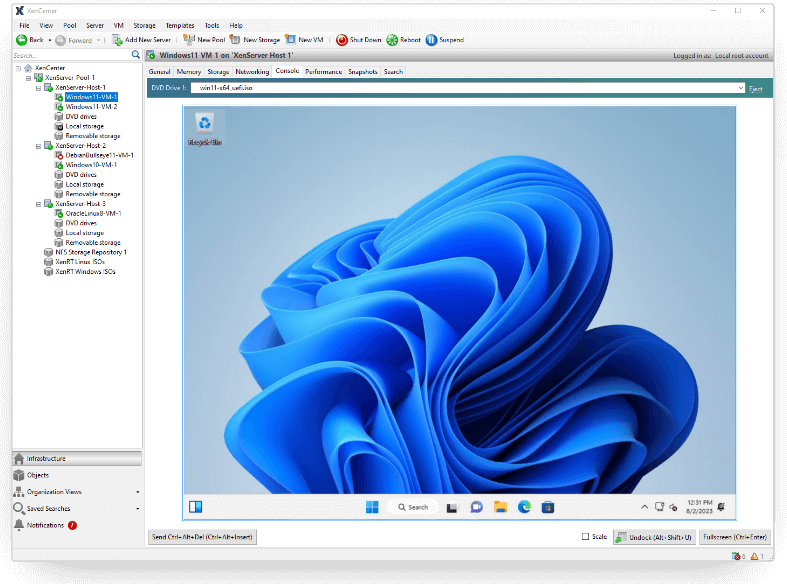 Citrix обещает пятилетнюю поддержку XenServer 9. Вместо классической долгосрочной поддержки и текущих релизов платформа предполагает использование модели непрерывных обновлений. Citrix заявила, что это должно помочь организациям снизить риски, связанные с обновлениями продуктовых систем, особенно в распределённых или крупномасштабных средах, где простои и проблемы совместимости могут быть сложными в разрешении. Управление драйверами и жизненным циклом также было улучшено для уменьшения сбоев во время обновлений и замены оборудования. «XenServer 9 — это прагматичный ответ на давление, с которым сегодня сталкиваются команды разработчиков инфраструктуры, — заявила Citrix. — Это отражает рыночную реальность, в которой стоимость, простота эксплуатации и стабильность являются тесно взаимосвязанными требованиями, которые необходимо учитывать совместно». Вместе с тем, как отметил The Register, включение XenServer 9 в лицензии не всем придётся по душе, поскольку, как правило, они охватывают пакеты многих продуктов, некоторые из которых пользователи не всегда используют или не хотят, и это может повлечь за собой значительное повышение цен. Citrix обосновывает свою систему лицензирования тем, что она проще, чем покупка отдельных продуктов, и утверждает, что пакеты означают, что клиенты получают большую выгоду и более простую эксплуатацию. Но VMware использует те же аргументы, и это не всегда находит позитивную поддержку у клиентов.
02.07.2026 [10:30], Сергей Карасёв
GPU-серверы в 2026 году: когда видеокарта окупается, а когда достаточно VPSИнтерес к GPU-серверам вырос вместе с нейросетями и локальным запуском моделей. Но видеокарта нужна не каждому проекту. В одних задачах GPU сокращает обработку с часов до минут, в других остаётся дорогим ресурсом, который почти не используется. Специалисты AdminVPS отмечают: перед выбором сервера бизнесу важно оценивать не только запас мощности, но и характер нагрузки. Главное отличие GPU от CPU — не «больше мощности», а другой тип вычислений. Центральный процессор лучше подходит для последовательной логики: работы сайта, базы данных, API, CRM, интернет-магазина или бота. В таких проектах важны стабильные vCPU, RAM, быстрый NVMe-диск и корректно настроенное окружение. Если нагрузка связана с веб-сервисом, Docker-контейнерами, аналитикой или внутренними инструментами, обычно достаточно обычного виртуального сервера. 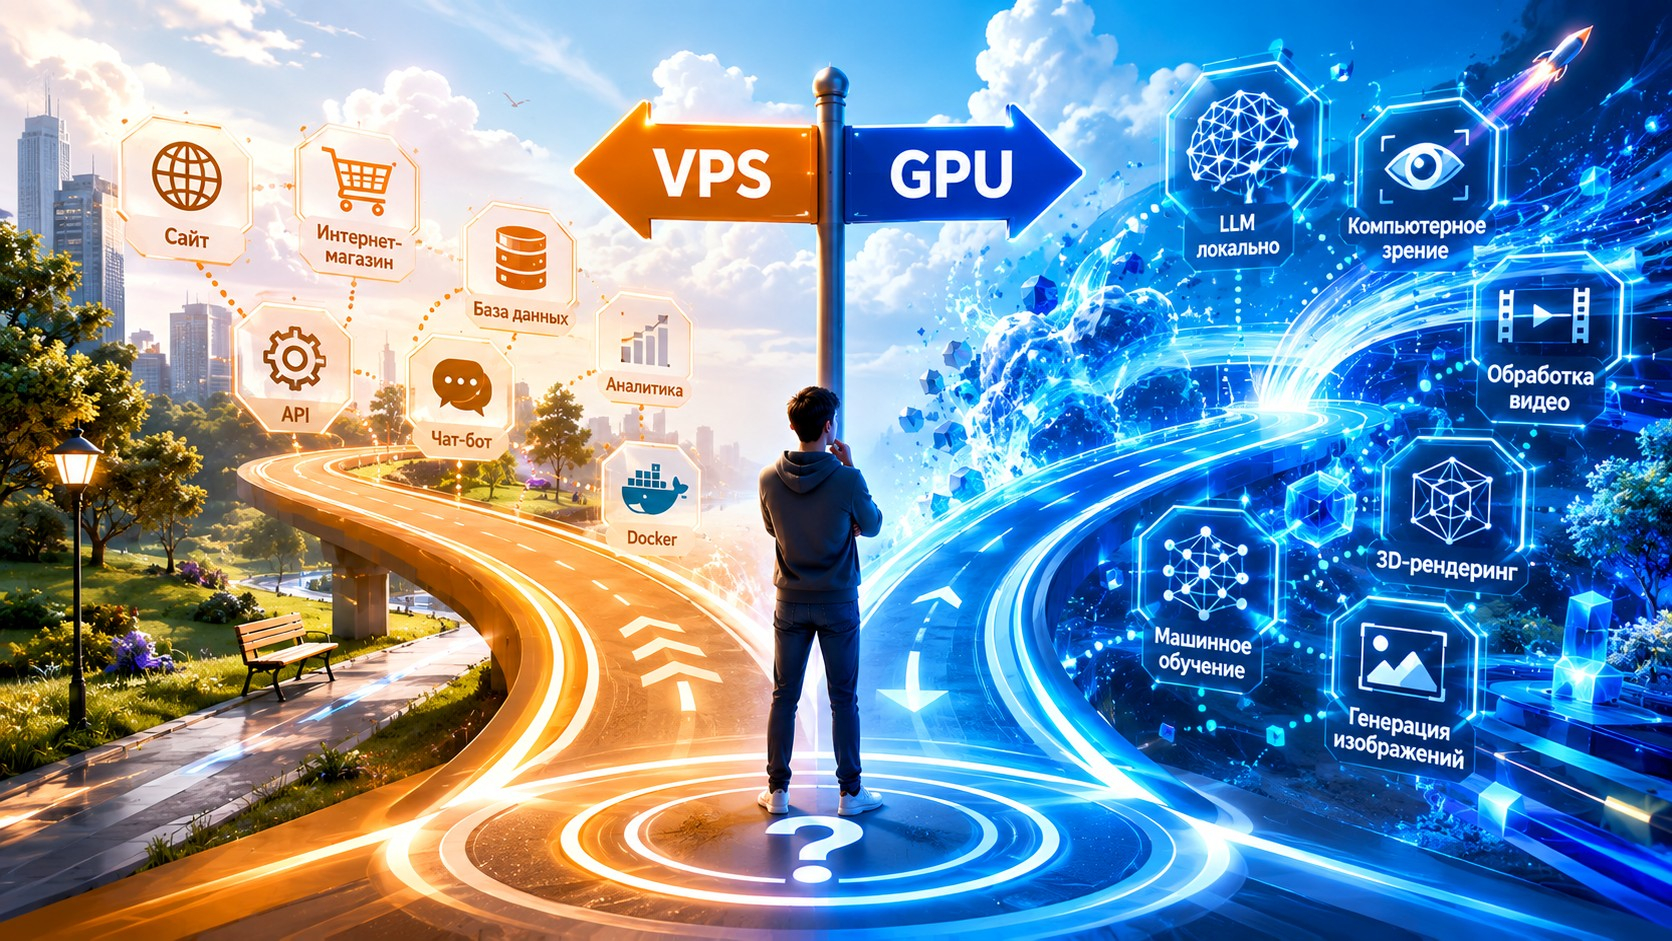
Перекрёсток выбора: VPS или GPU (Источник изображений: AdminVPS) GPU нужен там, где задача хорошо распараллеливается: обучение ML-моделей, инференс локальных LLM, обработка изображений и видео, 3D-рендеринг, компьютерное зрение, распознавание объектов, большие массивы однотипных вычислений. В таких сценариях видеокарта берёт на себя тысячи параллельных операций, с которыми CPU справляется заметно медленнее. 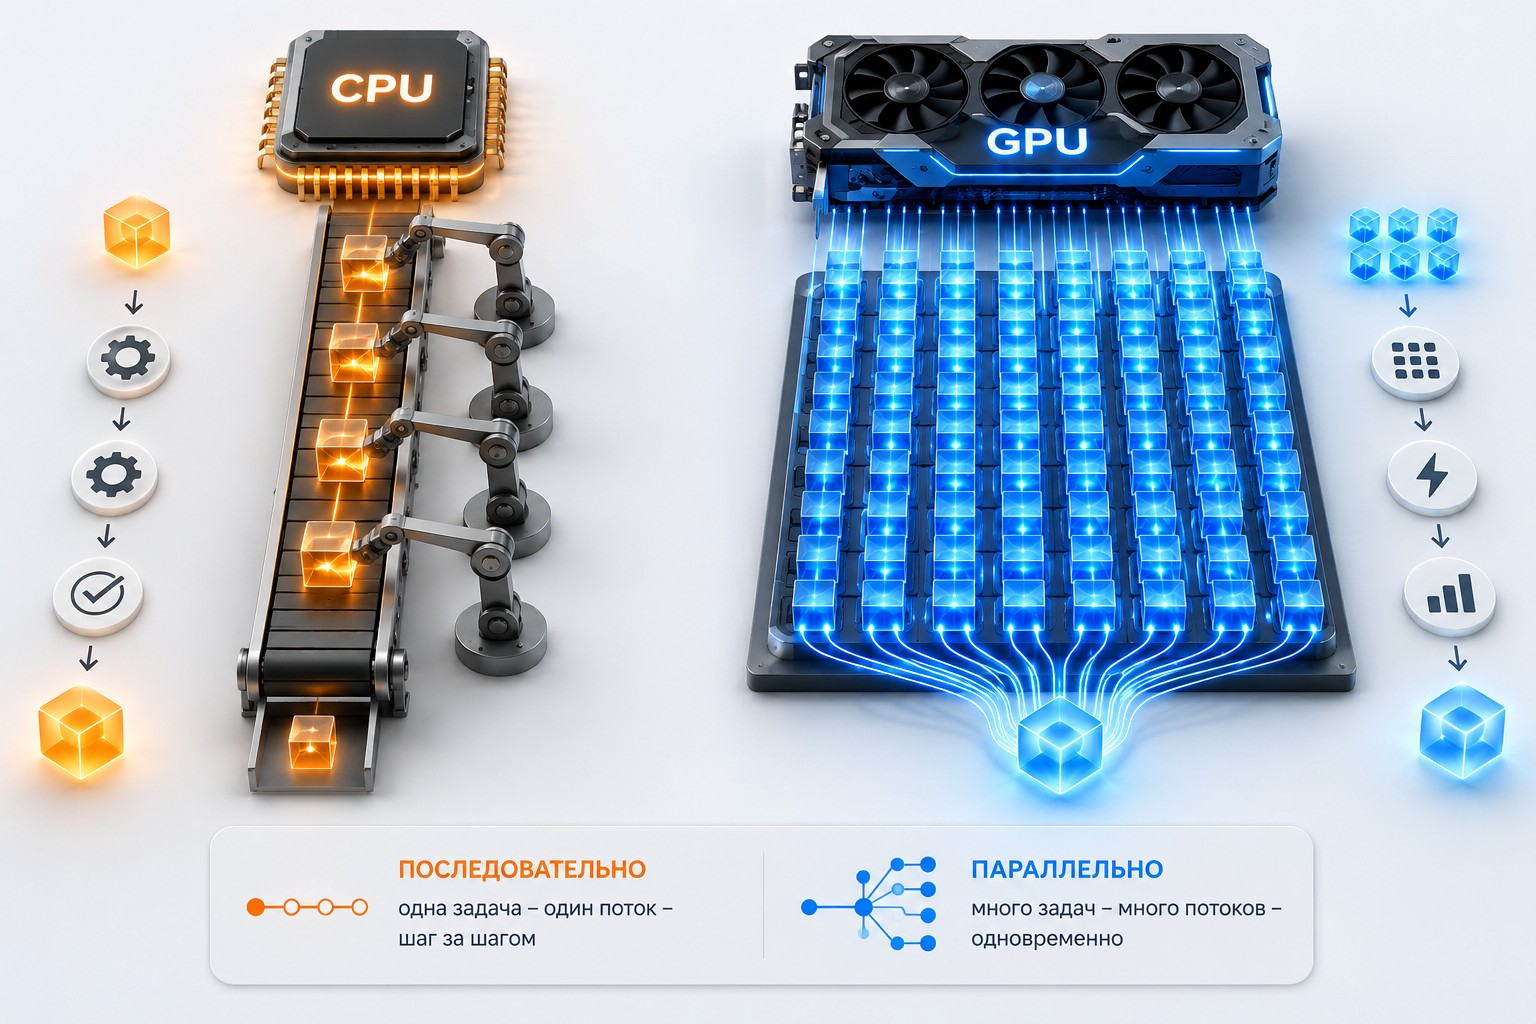
Сравнение процессоров: CPU против GPU Есть простой критерий: если проект использует готовые AI-сервисы через API, GPU на собственном сервере чаще всего не нужен. Нагрузка уходит на внешнюю платформу, а серверу остаются бизнес-логика, хранение данных, авторизация и интерфейс. Здесь важнее надёжный VPS, резервное копирование и возможность масштабировать CPU/RAM. Для таких задач рациональнее выбрать конфигурацию без видеокарты — например, сервер VPS с балансом производительности и стоимости. 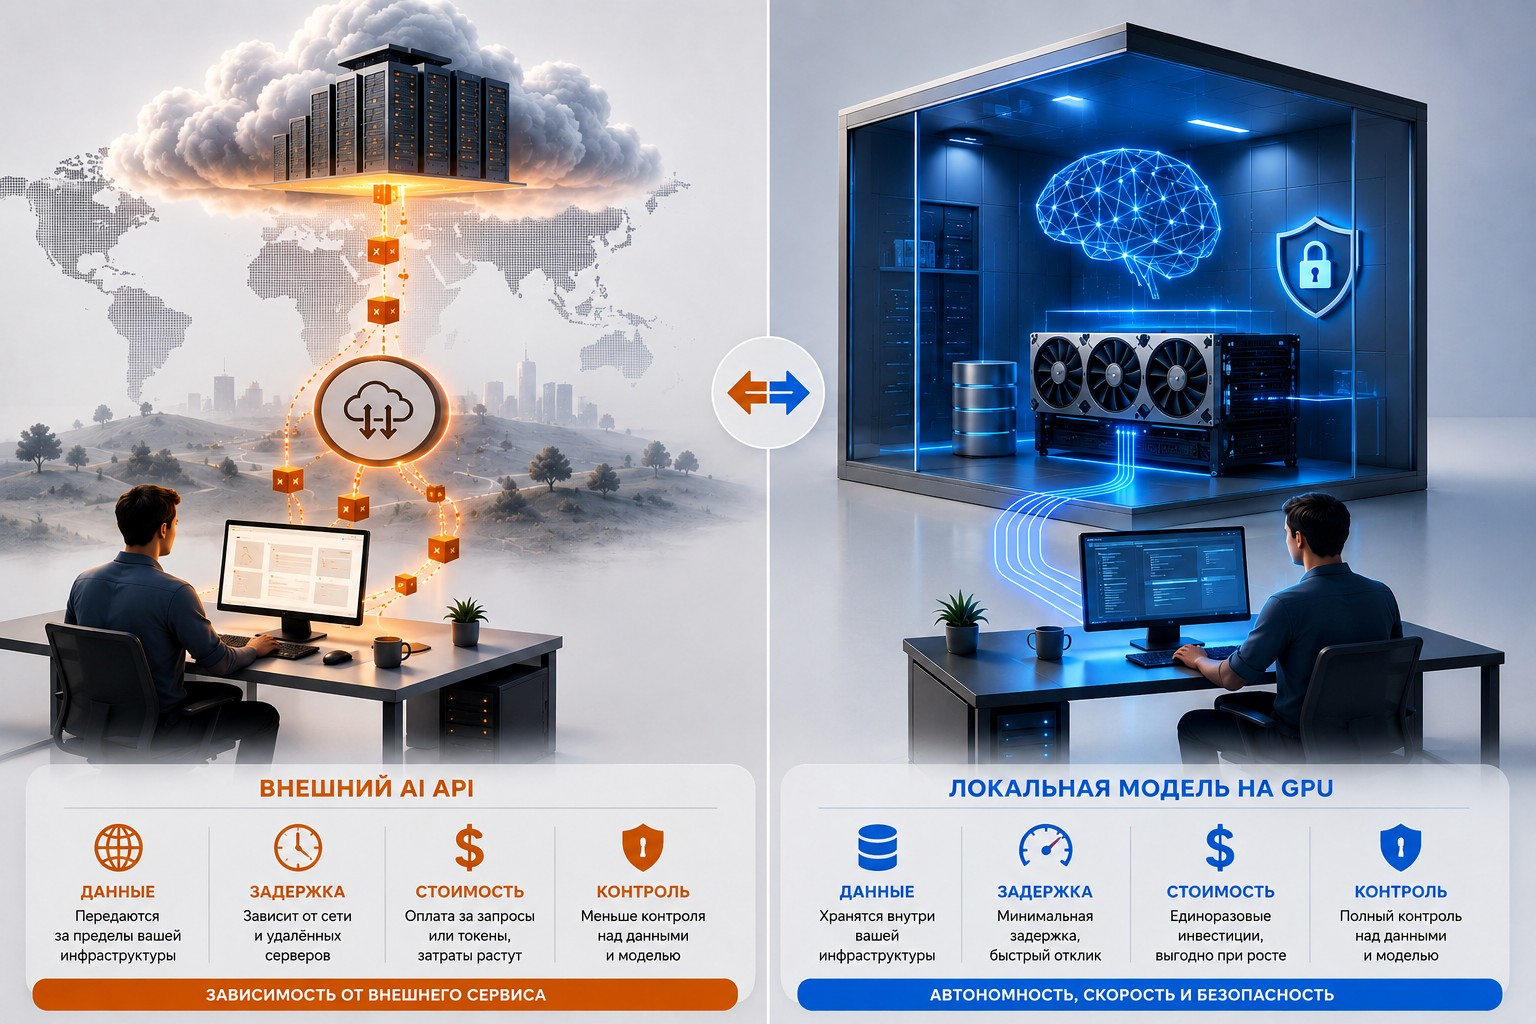
Сравнение внешнего API и локальных серверов Другая ситуация — когда модель нужно запускать локально: важна скорость ответа, работа с внутренними данными, контроль окружения или запуск вычислений без привязки к стороннему сервису. Тогда сервер с графическим ускорителем становится рабочим инструментом. В AdminVPS GPU-серверы комплектуются NVMe-накопителями и защищены от DDoS. Для инференса моделей в реальном времени важна техподдержка 24/7, которая помогает с настройкой драйверов и CUDA-окружения. 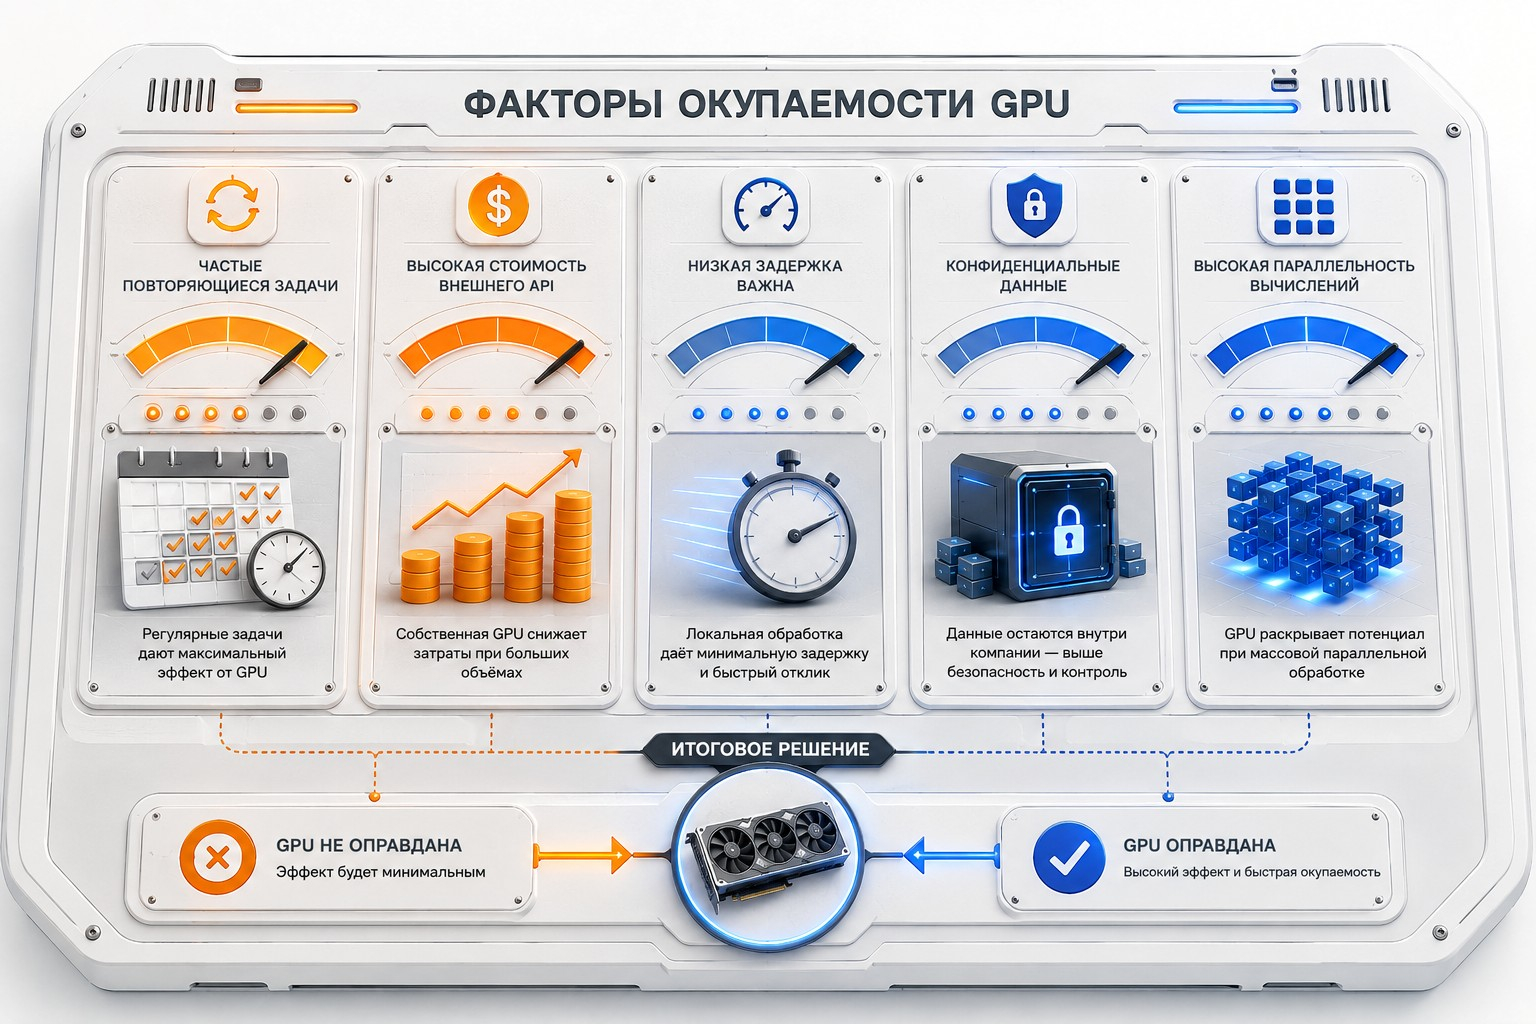
Факторы окупаемости GPU Перед переходом стоит ответить на несколько вопросов: есть ли у приложения параллельные вычисления; поддерживает ли стек CUDA или GPU-фреймворки; как долго идут расчёты на CPU; насколько часто они запускаются; что станет узким местом после ускорения — видеокарта, диск, память или сеть. Правильная стратегия — не сразу брать самый мощный сервер, а сопоставить инфраструктуру с задачей. Для сайтов, CRM, API, ботов и большинства корпоративных сервисов обычный VPS остаётся более экономичным решением. GPU-сервер нужен тогда, когда вычисления упираются в параллельную обработку данных, а ускоритель влияет на скорость продукта или себестоимость операций. Оценить конфигурации под ресурсоёмкие задачи можно в разделе VPS сервер с GPU на сайте AdminVPS.
16.06.2026 [10:00], SN Team
«Базис» и Т2 развернули первое в России импортонезависимое телеком-облако
базис
биллинг
виртуализация
импортозамещение
информационная безопасность
облако
сделано в россии
сети
теле2
«Базис», крупнейший российский разработчик ПО для управления динамической ИТ-инфраструктурой и Т2, российский оператор мобильной связи, запустили первое в стране телеком-облако отечественного производства. Теперь PCRF (функция правил политики тарификации) Т2 работает на базе отечественной платформы виртуализации Basis Dynamix. Проект стартовал в середине 2025 года. Технические специалисты Т2 и «Базиса» интегрировали платформу Basis Dynamix с системами хранения данных и адаптировали гипервизор под кластерную архитектуру сетевых функций. Также команды оптимизировали ресурсоемкость решения: вместо стандартного развертывания выделенных модулей безопасности для каждого кластера, специалисты настроили единый узел защиты всего сайта. Это кратно снизило потребность Т2 в сетевом оборудовании. После ухода с рынка иностранных вендоров рынок мобильных операторов лишился профильного инфраструктурного ПО. Т2 в течение нескольких лет проводила аудит рынка. При выборе решения оператор сделал ставку на производительность и отказоустойчивость ядра. Техническим фундаментом стала платформа Basis Dynamix. Гибкая архитектура решения позволила инженерам адаптировать процессы под требования телеком-инфраструктуры и напрямую интегрировать специфические механизмы управления трафиком, необходимые для стабильной работы мобильной сети. 
Источник изображения: «Базис» / Денис Насаев В 2026 году «Базис» завершит подготовку инфраструктуры еще в 10 вычислительных центрах Т2 — это позволит оператору масштабировать работу функции PCRF на все регионы присутствия. Созданная технологическая база даст возможность поэтапно перевести остальные сетевые компоненты на отечественное ПО в соответствии с требованиями регулятора. «До старта этого проекта на российском рынке отсутствовал практический опыт применения отечественных enterprise-платформ в качестве телеком-облака. Требования операторов связи в корне отличаются от запросов корпоративного бизнеса. Нам пришлось обеспечить полное резервирование всех без исключения компонентов и интегрировать специализированные механизмы аппаратного ускорения трафика. Совместно с инженерами Т2 мы фактически переизобрели архитектуру развертывания нашей платформы, найдя баланс между строгими требованиями ИБ и необходимостью экономии аппаратных ресурсов под узлы управления», — прокомментировал коммерческий директор «Базиса» Иван Ермаков. «Исторически мы решали инфраструктурные задачи покупкой комплексных узлов связи, но сегодня перешли к самостоятельному построению ИТ-ландшафта на базе независимых программных компонентов. Главным вызовом стала оптимизация нового программного стека: нам потребовалось достичь высоких показателей производительности сети при рациональном использовании аппаратных ресурсов. За несколько лет мы провели масштабную ревизию архитектурных стандартов и в ходе проекта совместно с вендором эффективно адаптировали платформу под нужды бизнеса. Успешный запуск в Санкт-Петербурге доказал надежность выбранного нами подхода», — отметил заместитель генерального директора по технической инфраструктуре Т2 Алексей Дмитриев.
10.06.2026 [14:00], Сергей Карасёв
Новый релиз Basis Dynamix Enterprise 4.6: автоматическая балансировка нагрузки, связанные клоны и поддержка современных протоколов работы с СХД«Базис», лидер российского рынка ПО для управления динамической инфраструктурой, объявляет о выпуске новой версии платформы серверной виртуализации Basis Dynamix Enterprise 4.6. Релиз сосредоточен на трёх ключевых направлениях: автоматической балансировке нагрузки между вычислительными узлами, экономии дискового пространства за счёт связанных клонов и поддержке современных протоколов работы с системами хранения данных. Всего в новую версию вошло более 60 улучшений и доработок. Динамическая балансировка нагрузкиВ Basis Dynamix Enterprise 4.6 добавлен механизм Distributed Resource Scheduler (DRS), который обеспечивает взаимодействие платформы и модуля Basis Resource Optimizer. Вместе они балансируют нагрузку на вычислительных узлах — следят за состоянием инфраструктуры и при необходимости перераспределяют виртуальные машины между узлами для более равномерного использования ресурсов кластера, что позволяет снизить простои оборудования. 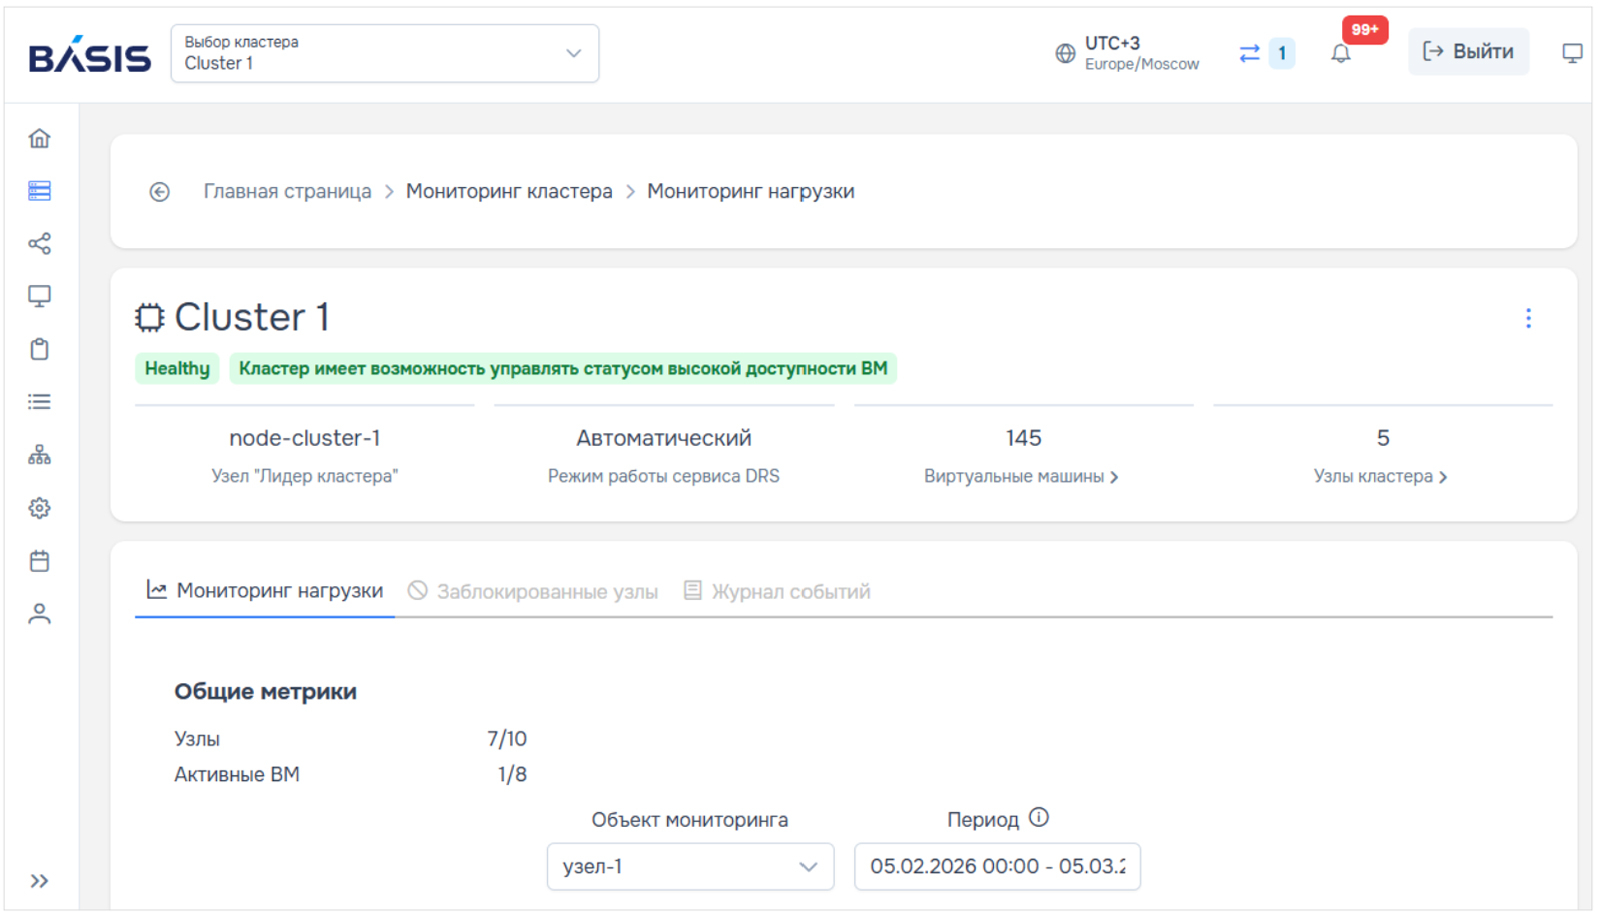
Центральная панель кластера Basis Resource Optimizer (Изображения «Базис») Basis Resource Optimizer анализирует метрики потребления процессора и памяти и на их основе формирует рекомендации: о переносе виртуальных машин между узлами для равномерной загрузки, об изменении количества vCPU и объема оперативной памяти, а также следит за соблюдением правил размещения — Affinity (держать ВМ на одном узле) и Anti-Affinity (разносить по разным узлам). В зависимости от выбранного режима и настроек правила рекомендации применяются автоматически или после подтверждения оператора. Операции, которые требуют перезагрузки виртуальной машины, например, изменение выделенных ей ресурсов, можно выполнять в заранее заданные интервалы. За это отвечает сервис технических окон: администратор задаёт разовые или повторяющиеся расписания, и подобные задачи планируются на ближайшее разрешённое окно в период минимальной нагрузки. 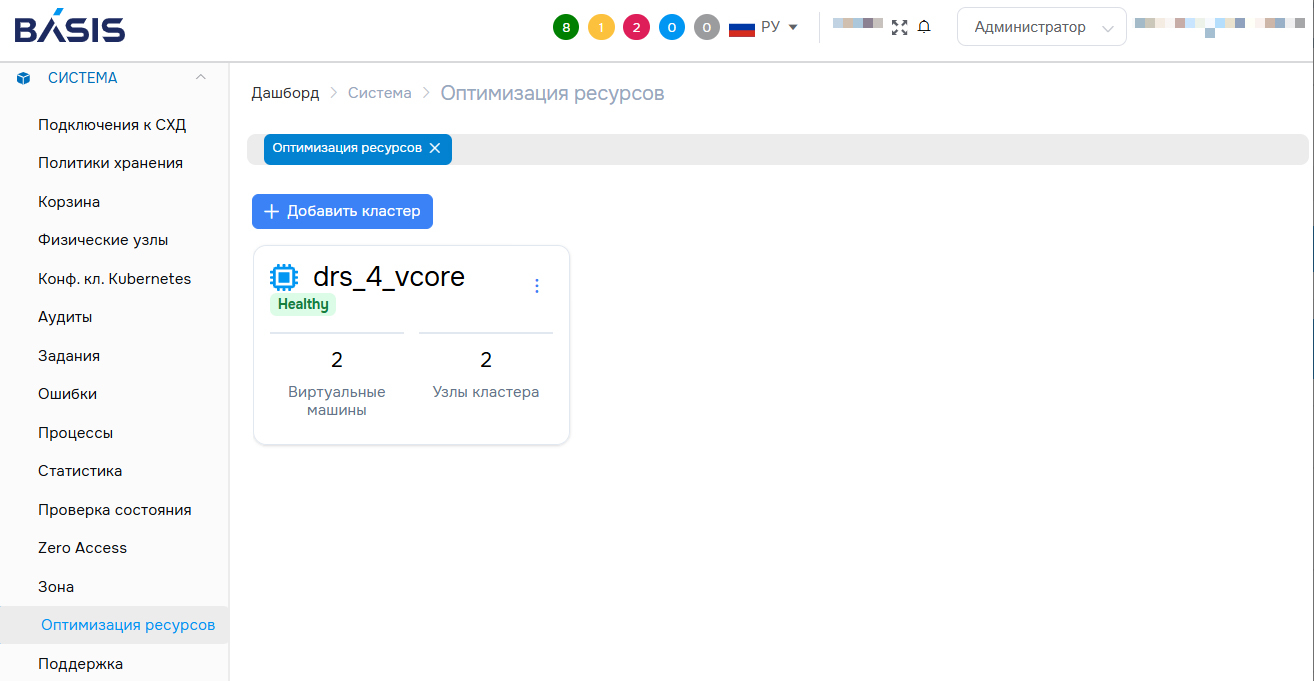
Распределенный планировщик ресурсов Basis Dynamix Enterprise DRS в составе Basis Dynamix Enterprise устанавливается в кластере управления. Администратор может создавать планировщики внутри отдельных зон, добавлять и удалять узлы из их области действия, запускать и останавливать механизм через API. Это позволяет администраторам заказчика настраивать политики балансировки под особенности конкретной инфраструктуры — от компактных кластеров до крупных геораспределённых установок. Связанные клоны и экономия дискового пространстваДля хранения данных на локальных дисках вычислительных узлов (Local SEP) в платформе появилась поддержка тонких дисков и связанных клонов. Если виртуальная машина создаётся из образа, размещённого в том же пуле, её диск становится зависимым потомком этого образа — фактическое копирование данных не выполняется, а изменения записываются по принципу copy-on-write. Это сокращает расход дискового пространства при массовом развёртывании однотипных ВМ — например, в сценариях VDI, на тестовых стендах или в сервис-провайдерских инсталляциях. Параллельно внедрена поддержка механизма «множественный образ» (MultiImage), который объединяет ссылки на копии одного шаблонного образа, размещённые в разных пулах хранения. Это позволяет создавать связанные клоны из одного источника на различных СХД и снижает зависимость операций развёртывания от состояния отдельного пула. 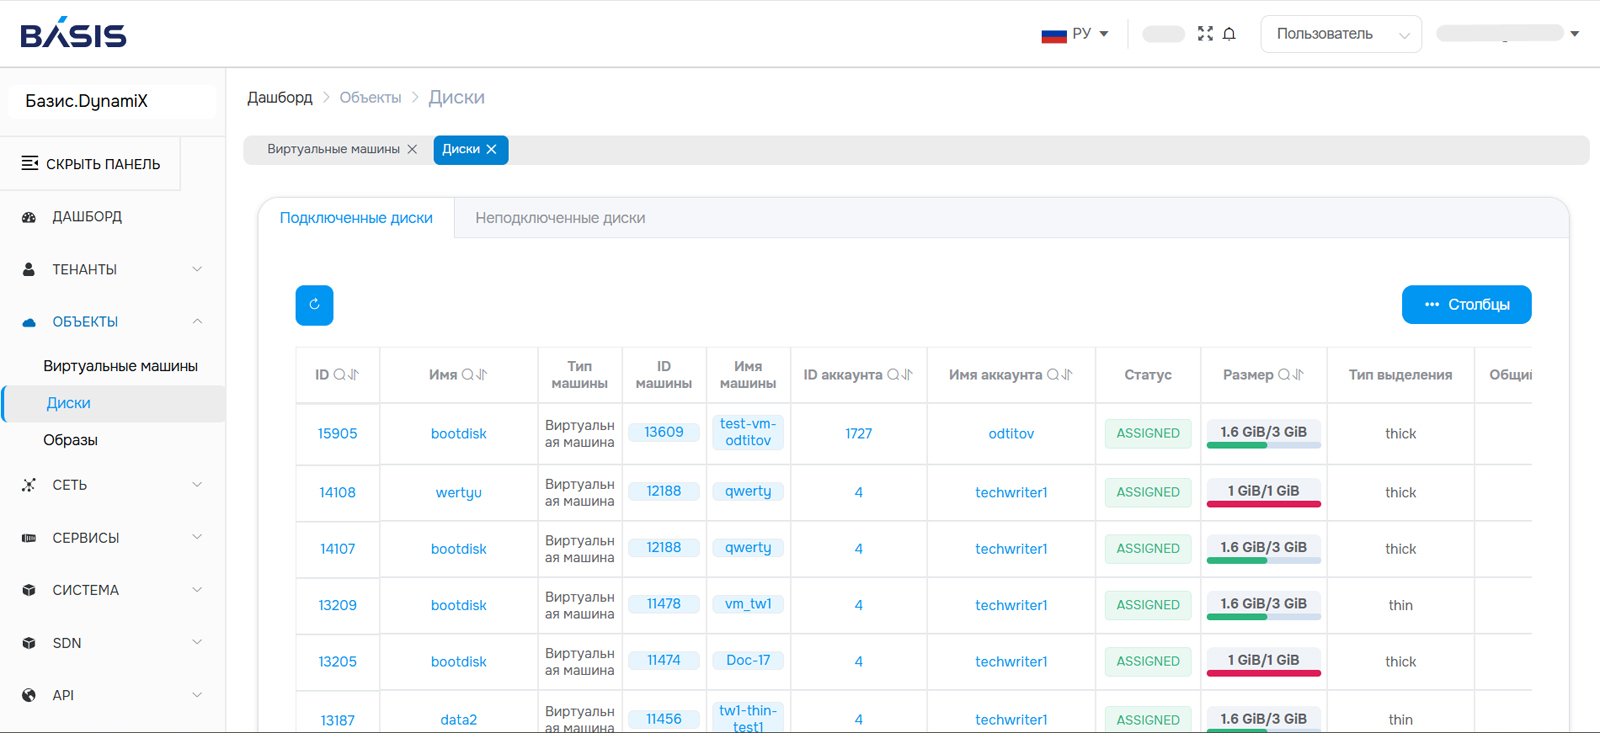
Доступные в Basis Dynamix Enterprise диски виртуальных машин В административном портале для пулов с тонкими дисками выводятся параметры физического лимита и фактически записанного объёма с цветовой индикацией заполнения: пул подсвечивается жёлтым при заполнении от 75% и красным при 90% и выше — администратор сразу видит, где требуется вмешательство. Поддержка NVMe-over-TCPПлатформа получила поддержку протокола NVMe-over-TCP для систем хранения данных, подключённых через SEP SHARED и SEP Tatlin в режиме RDM. Этот сетевой протокол обеспечивает доступ к блочным устройствам с производительностью, близкой к локальному NVMe, при использовании стандартной Ethernet-инфраструктуры — без необходимости развёртывания отдельной фабрики Fibre Channel или специализированного оборудования RDMA. Поддержка NVMe-over-TCP расширяет совместимость Basis Dynamix Enterprise с современными СХД и даёт заказчикам возможность строить высокопроизводительные системы хранения на привычной сетевой инфраструктуре. Управление через виртуальный контроллерВ новом релизе расширен набор инструментов для администрирования и эксплуатации платформы. В частности, была добавлена возможность администрирования Basis Dynamix Enterprise при помощи виртуальных узлов управления (контроллеров). Благодаря этому пользователи могут не выделять физические узлы для управляющего слоя платформы, если её размер не превышает 40 узлов. Также появилась возможность осуществлять резервное копирование управляющего узла классическими инструментами, быстрее проводить его восстановление в случае выхода из строя за счёт хранения узла на СХД, и перемещать виртуальные машины между узлами для управления нагрузкой. Помимо этого, в Basis Dynamix Enterprise 4.6 переработаны интерфейсы создания виртуальных машин и управления зонами, упрощено развёртывание новых инсталляций, расширены сетевые возможности и обновлены сервисные компоненты платформы. «В новом релизе мы сделали ещё один заметный шаг от ручного администрирования к автоматизированному управлению инфраструктурой, независимо от её размеров и сложности. Планировщик ресурсов DRS снимает с администратора рутинную задачу балансировки нагрузки, связанные клоны и тонкие диски сокращают расход дискового пространства, а поддержка NVMe-over-TCP открывает доступ к современным архитектурам хранения без изменения сетевой инфраструктуры. Это последовательное движение к платформе, которая берёт на себя всё больше задач эксплуатации и оставляет администраторам пространство для развития сервисов», — прокомментировал Дмитрий Сорокин, технический директор компании «Базис».
03.06.2026 [09:00], Сергей Карасёв
Гибкие сетевые настройки и информационная безопасность: обновление Basis SDNКомпания «Базис», лидер российского рынка ПО управления динамической инфраструктурой, представила версию 1.2 продукта Basis SDN, первого самостоятельного российского решения для организации программно-определяемых сетей (SDN). Акцент в новом релизе сделан на информационной безопасности: обновлена логика работы правил обработки трафика, реализовано детальное журналирование на уровне бэкенда, улучшена интеграция со сторонним ПО, работающим с политиками и событиями безопасности. Basis SDN переводит управление сетевой инфраструктурой организации (сегментация, маршрутизация, коммутация и т.д.) с уровня «железа» на программный уровень, упрощая реализацию сложных сценариев работы сети. Новые инструменты для гибкой настройки сетевой инфраструктурыВ релизе Basis SDN 1.2 добавлены шаблоны наиболее популярных сервисов, включая NTP, IMAP, RDP и др., с предустановленными протоколами и портами назначения для быстрой настройки типовых правил безопасности без ручного указания параметров. Их можно объединять в группы с сервисами, созданными пользователем самостоятельно, что в результате заметно упрощает для ИБ-специалистов заказчика создание и изменение этих правил. 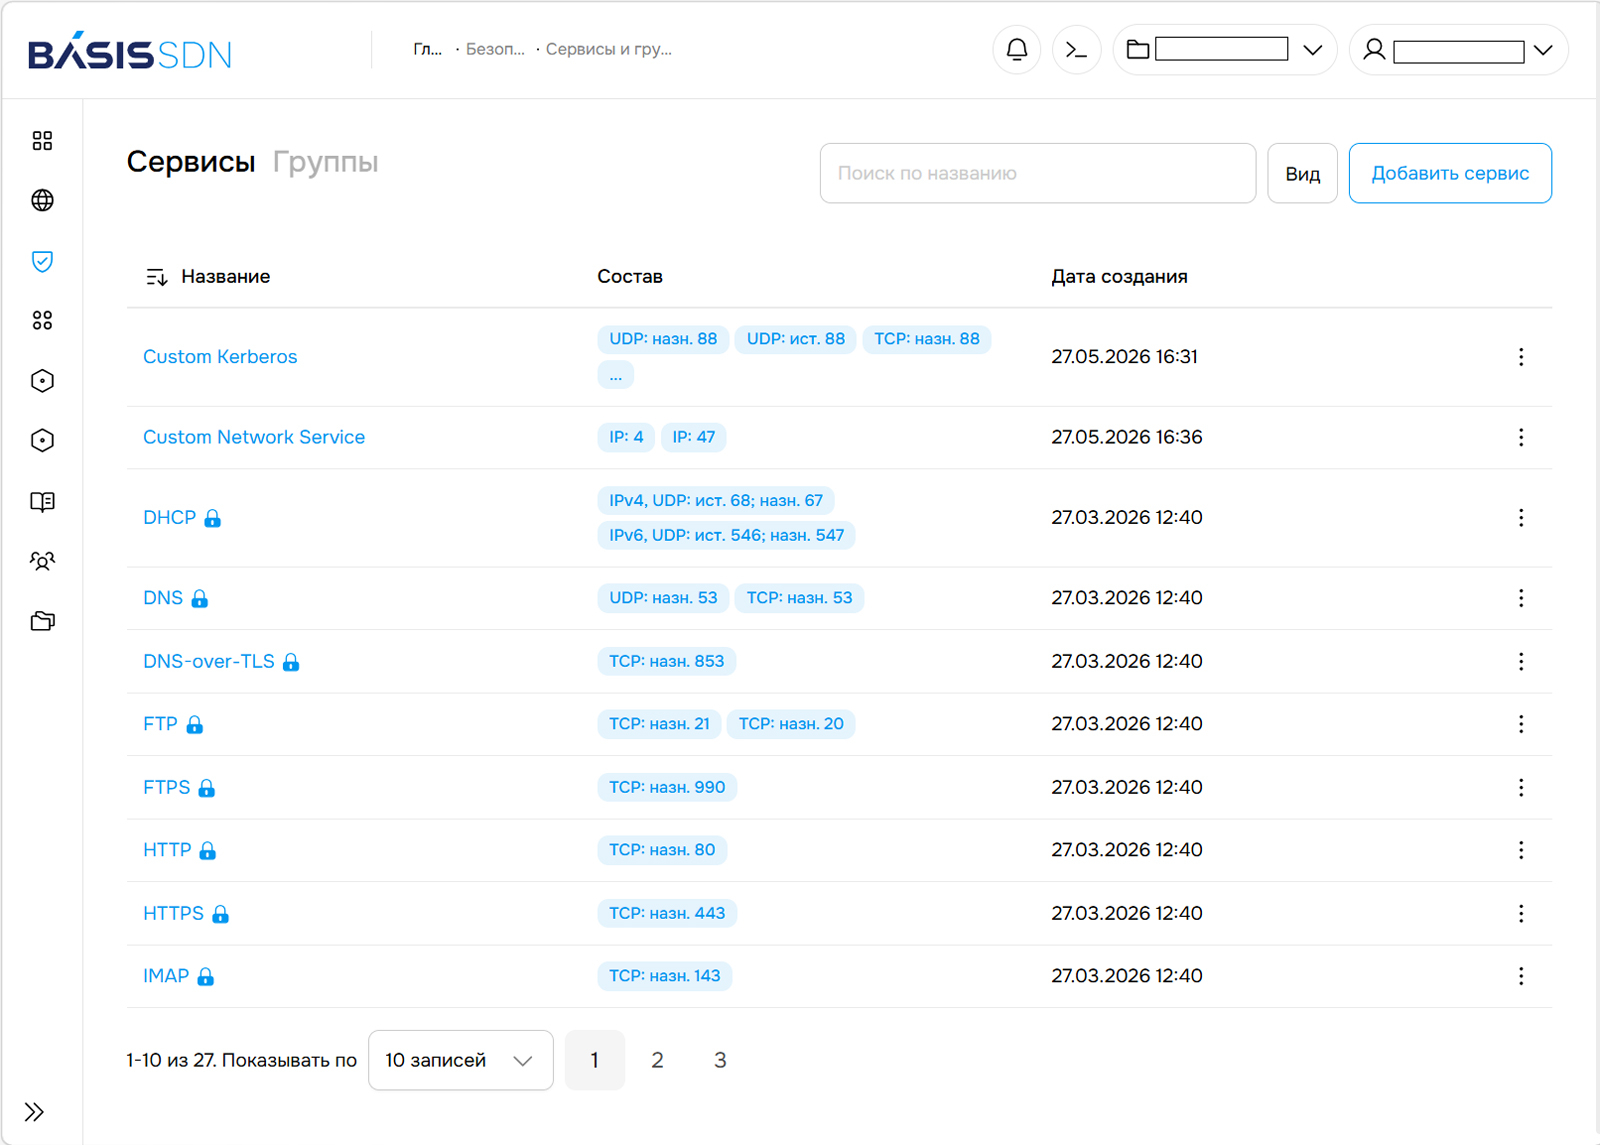
Предустановленные и пользовательские сервисы (Источник изображений: «Базис») Также в Basis SDN реализована возможность создавать сервисы не только на транспортном, но и на сетевом уровне, т. е. можно добавлять IP-протоколы в создаваемый сервис по числовому идентификатору (например, 4 — IP-in-IP, 47 — GRE, 50 — ESPP и др.). Это даёт дополнительную гибкость сетевой инфраструктуре заказчиков, поскольку они могут использовать внутри собственной сети различные специфические протоколы для решения конкретных задач, например, GRE позволяет создать виртуальный туннель для изолированной передачи IPv6-трафика внутри IPv4-сети. В релизе 1.2 появились группы безопасности — универсальные объекты, в которые можно добавлять порты, сети, адреса IPv4 и IPv6, MAC-адреса и другие компоненты инфраструктуры. Администратор Basis SDN может самостоятельно создать такой объект и затем оперировать им, например, при настройке политик безопасности. 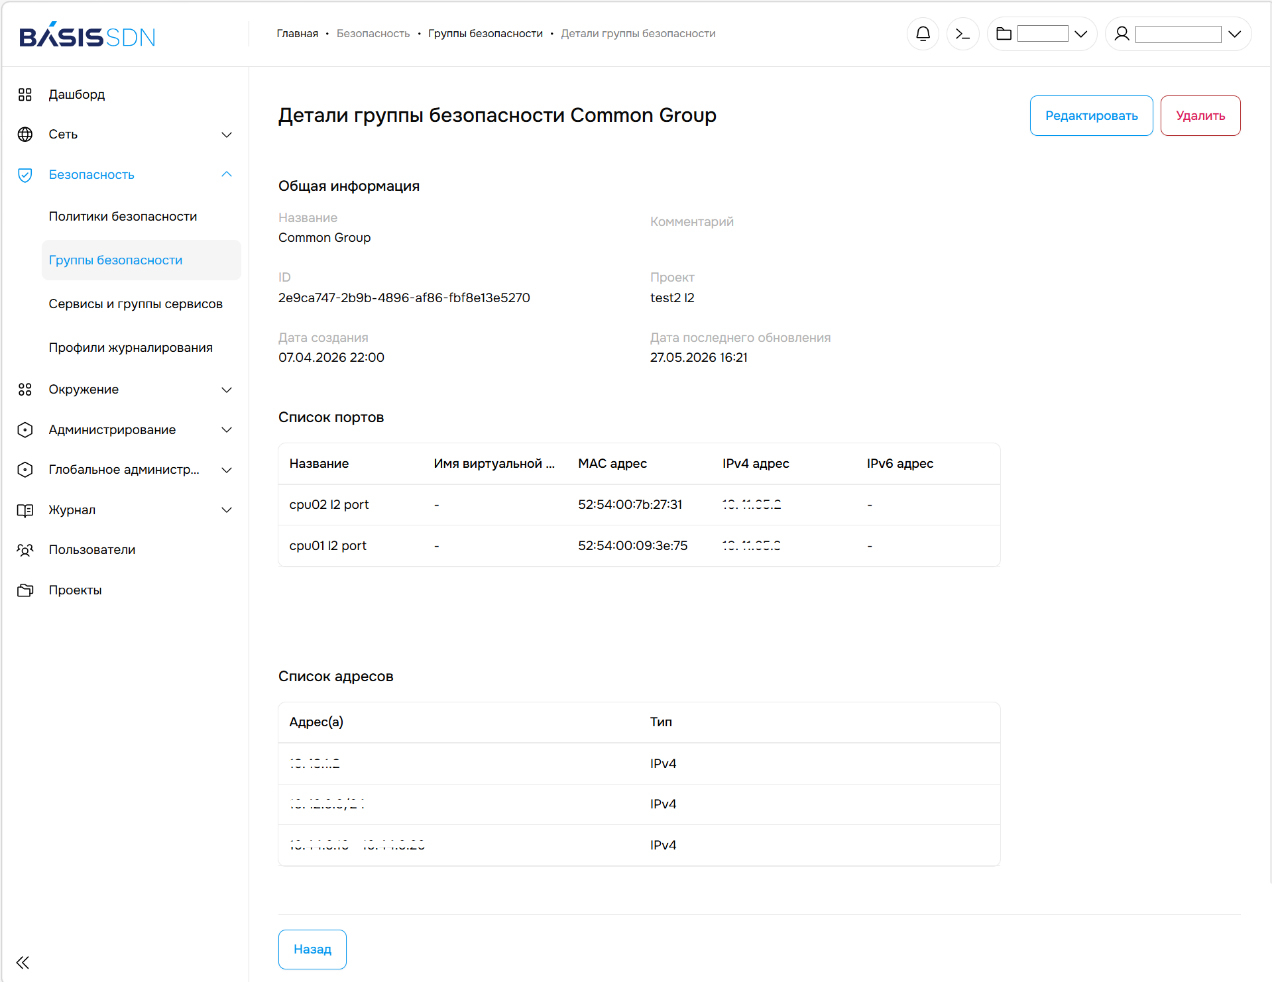
Группы безопасности Basis SDN Улучшенное журналирование событий для контроля за происходящим в сети организацииЗаписи в журнале правил безопасности обновлённого Basis SDN содержат более подробную информацию о событии: какое правило сработало, время срабатывания, тип трафика, протокол, адрес и порт источника, адрес и порт назначения, данные транспортного уровня и т. д. Эта информация упрощает для ИБ-специалистов выявление и анализ аномалий внутри сети организации. 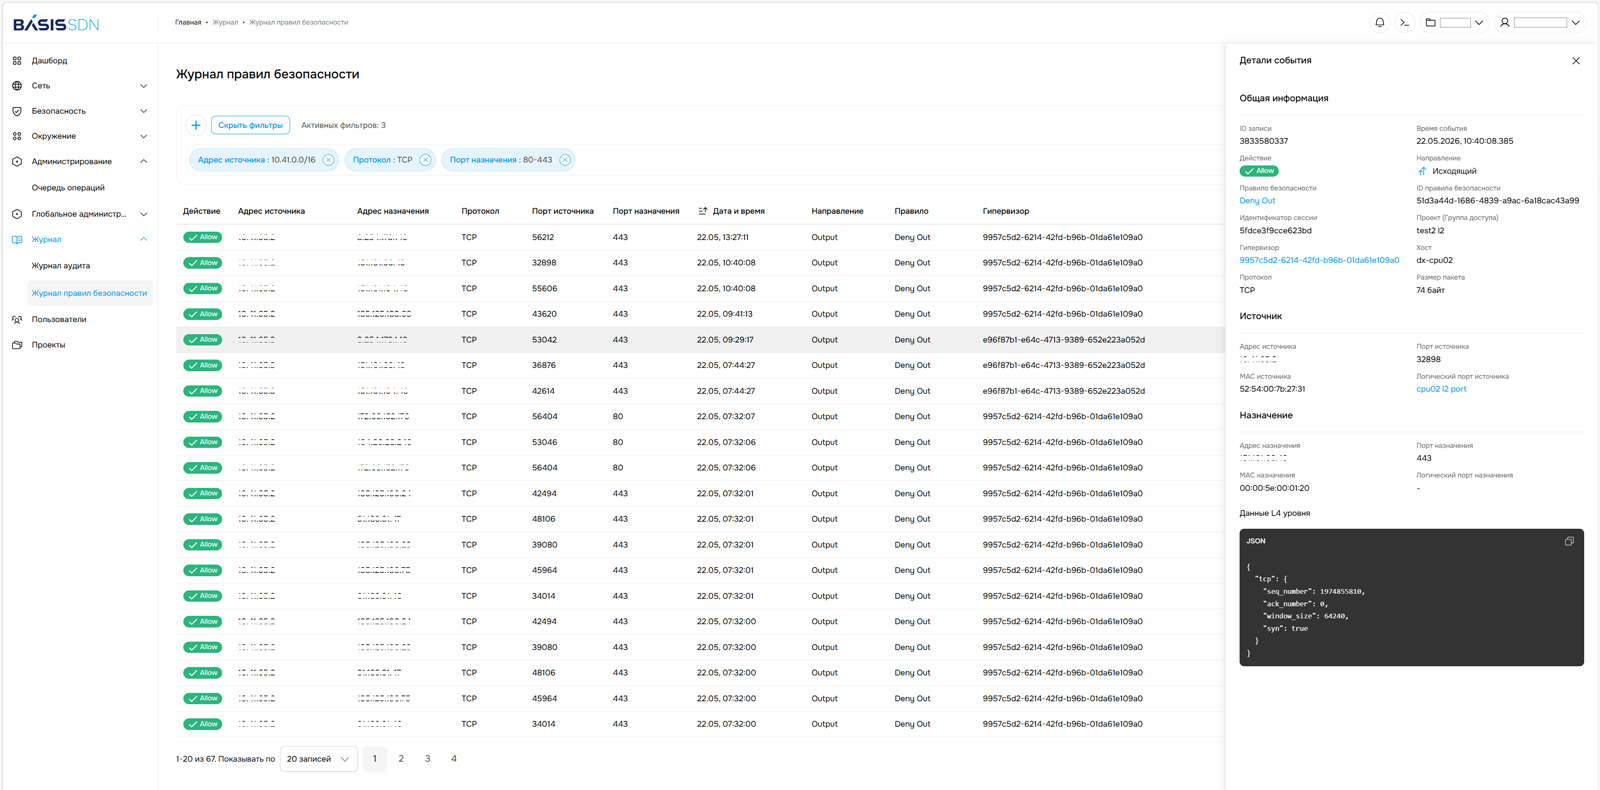
Запись в журнале правил безопасности Необходимую специалистам гибкость журналирования трафика в Basis SDN обеспечивает наличие профилей. В профиле журналирования можно управлять интенсивностью логирования трафика для новых и уже установленных сессий, а также задавать направление логирования: только входящий трафик, только исходящий, двунаправленный. Профили применяются к правилам безопасности и трафику «на лету», без перезапуска. Фильтрация записей в журнале правил безопасности Basis SDN реализована через специальный API. Такой подход позволяет специалистам искать нужные данные в журнале по их значениям, в том числе искать внутри диапазона портов, по маскам подсетей и т. д. Такой поиск намного более эффективен по сравнению с текстовым, поскольку, например, если правило действует для диапазона портов с 22 по 80, его можно найти по любому порту внутри этого диапазона, а не только по граничным значениям «22» или «80» как в текстовой форме записи. Аналогичный подход реализован для самих правил безопасности, что даёт возможность быстро находить необходимые правила и обеспечивает качественную интеграцию со сторонними решениями, работающими с сетевыми политиками безопасности (NSPM). 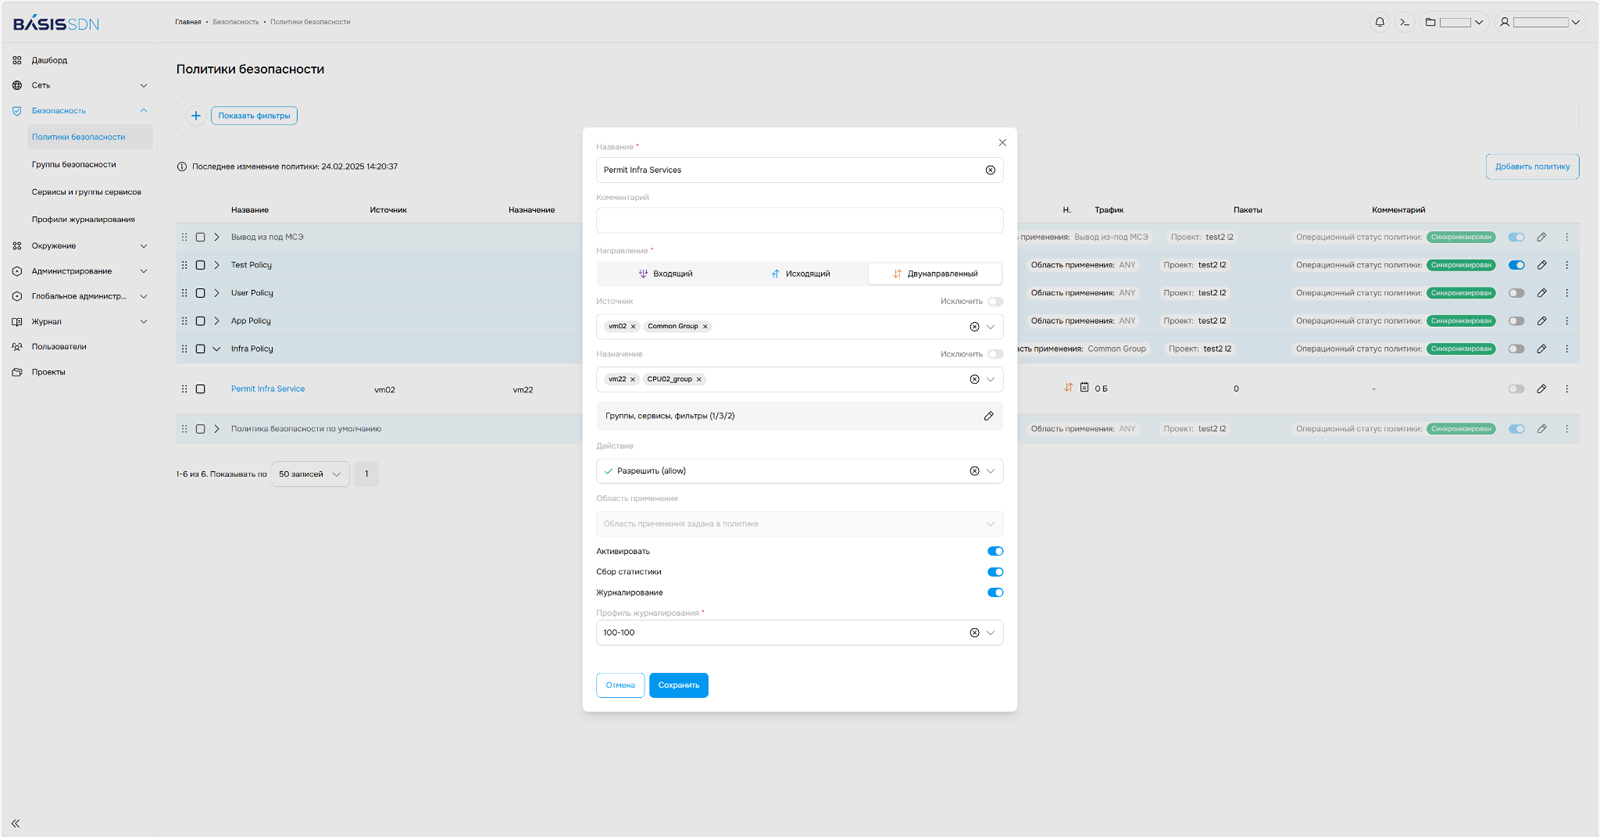
Политики и правила безопасности Для эффективного взаимодействия Basis SDN с современными решениями класса SIEM была реализована отправка событий правил безопасности на внешние серверы в формате RAW и CEF. Поддержка формата CEF избавляет ИБ-специалистов от необходимости самостоятельно размечать события, что значительно облегчает обработку данных. При необходимости специалисты заказчика могут дополнительно настроить фильтрацию передаваемых из Basis SDN данных по уровню критичности сработавшего правила. Соответствующие настройки есть как для журнала правил безопасности, так и для журнала аудита. 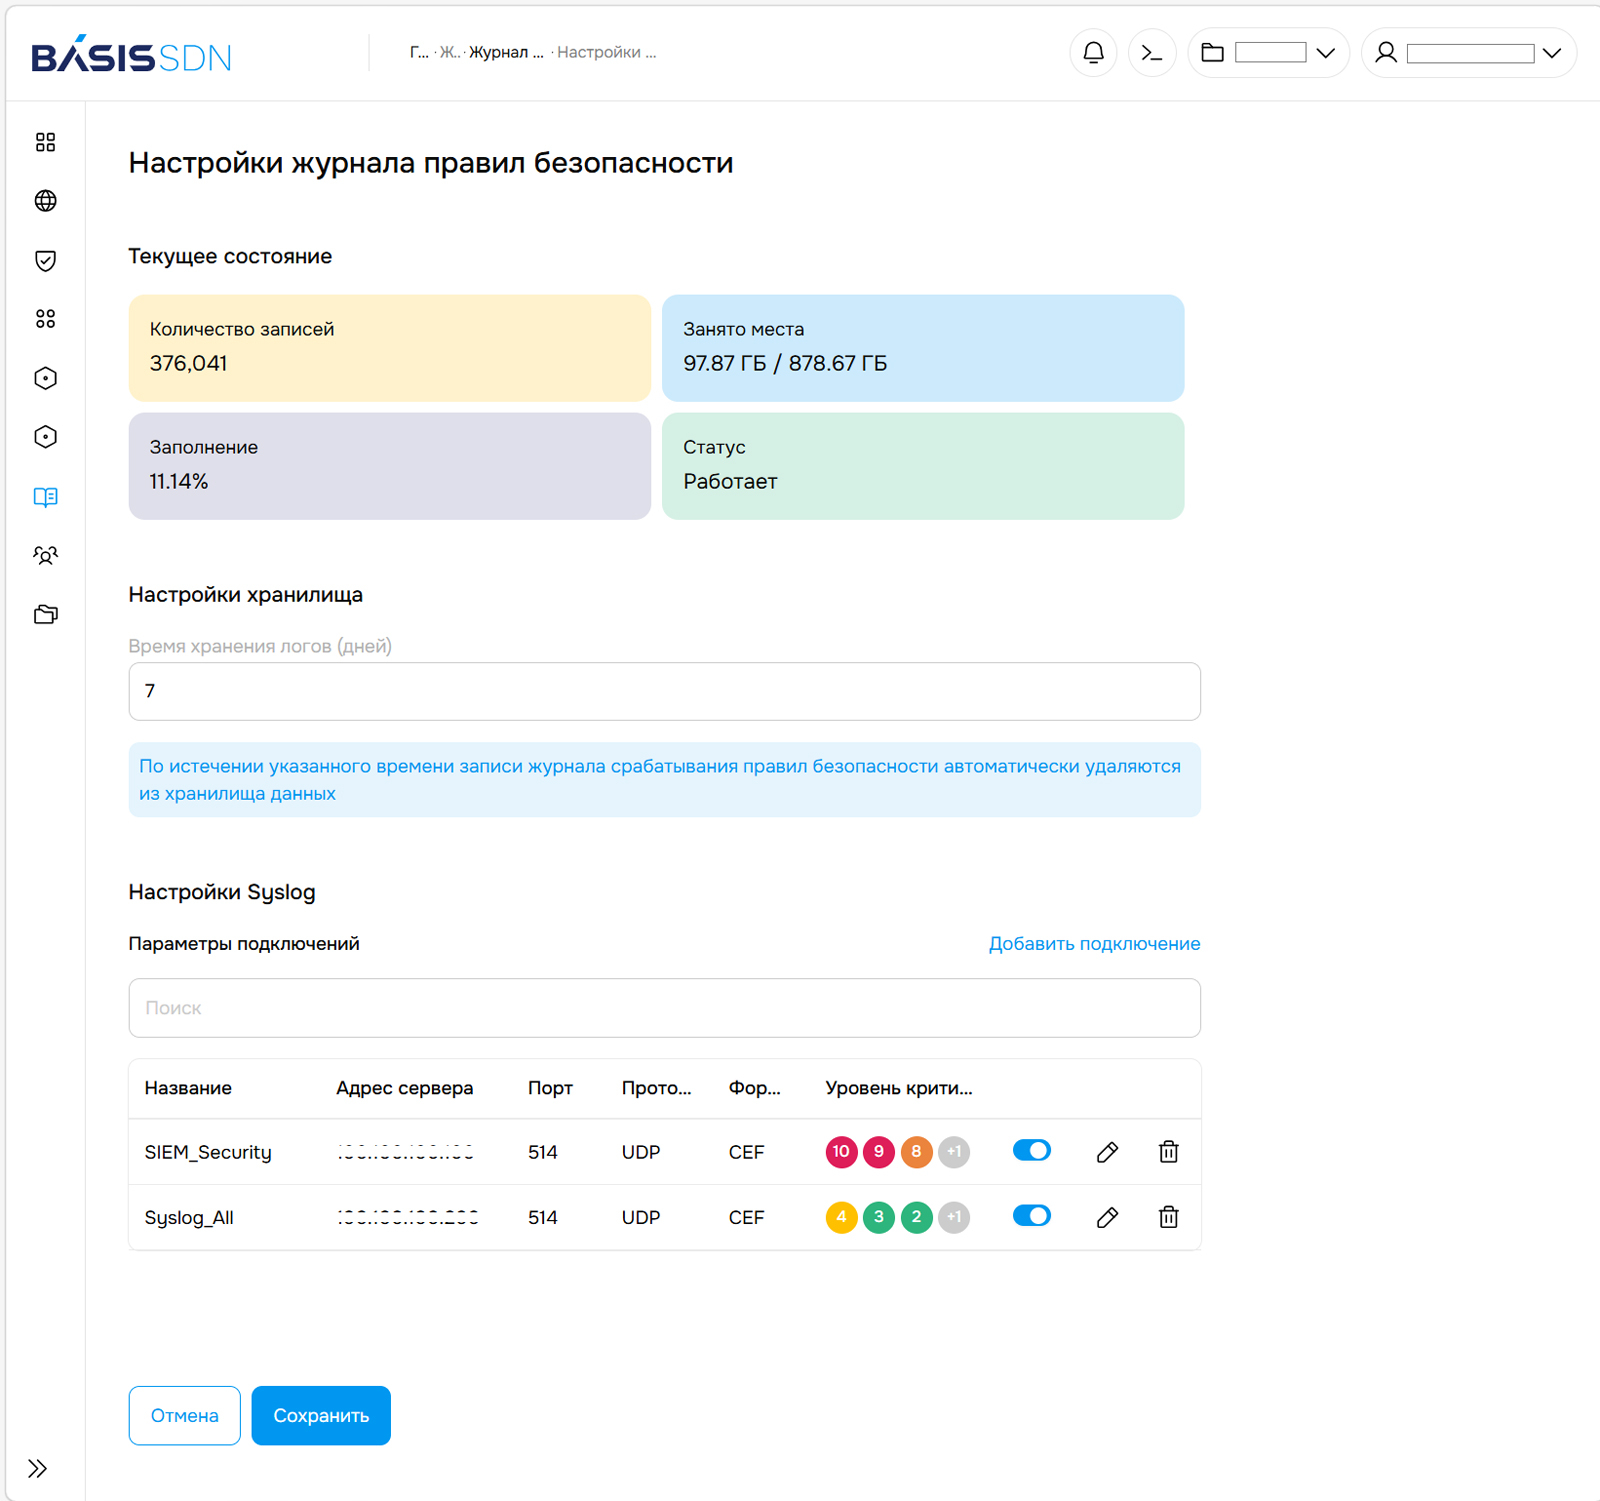
Настройки журнала правил безопасности «За год, прошедший с момента презентации Basis SDN, мы расширили функциональность решения до уровня мировых аналогов и сделали работу с ним более простой и удобной. В новом релизе мы не просто добавили ряд инструментов, а обновили логику работы Basis SDN: реализовали двунаправленные правила, создали несколько областей их применения и упорядочили наследование между этими областями. Получившаяся архитектура Basis SDN не уступает мировым аналогам и качественно опережает решения, построенные на открытом ПО», — отметил Дмитрий Сорокин, технический директор компании «Базис». |
|

