
Материалы по тегу: контейнеризация
|
31.08.2026 [23:26], Владимир Мироненко
Балканизация виртуализации: VMware теряет клиентов из-за стратегии Broadcom, но та не собирается ничего менятьСогласно прогнозу ресурса The Register, VMware вот-вот потеряет статус бесспорного лидера рынка виртуализации после 20-летнего господства, но её это ничуть не волнует. Это также свидетельствует о завершении значительных инноваций в традиционной виртуализации серверов в масштабах всей отрасли. Конец господства VMware наступит постепенно, хотя и неотвратимо, в период до октября 2027 года, который включает три даты, которые десятки тысяч клиентов VMware отметили в своих календарях, чтобы напомнить себе о необходимости сменить платформу виртуализации или сократить использование VMware. И на ежегодной конференции пользователей VMware подразделение Broadcom, вероятно, не будет снова убеждать их остаться, полагает The Register. Пользователи VMware, которые рассматривают возможность перехода на другие платформы, в основном полагались на vSphere и vCenter, которые позволяли им виртуализировать и управлять небольшим парком серверов. Broadcom больше не предлагает эти продукты — теперь только в составе VMware Cloud Foundation (VCF). 
Источник изображений: VMware Broadcom утверждает, что продаёт VCF по более низкой цене, чем до приобретения VMware, но в абсолютных цифрах этот пакет всегда значительно дороже, чем отдельные решения для тех, у кого нет необходимости использовать все его компоненты. Поэтому многие пользователи VMware стремятся сократить применение VMware, чтобы в случае приобретения VCF они могли перенести виртуальные машины, которые в нём не нуждаются, на другие платформы. До перехода в собственность Broadcom у VMware было около 350 тыс. клиентов и более половины рынка виртуализации серверов. Broadcom заявила, что заинтересована лишь в 10–30 тыс. клиентах, нуждающихся в VCF. Окончательно позиция Broadcom полностью прояснится в ближайшие три даты, утверждает The Register. Первая дата — 22 ноября 2026 года — третья годовщина поглощения VMware. Поскольку Broadcom известна своими масштабными и сложными изменениями после покупки компаний-разработчиков ПО, дальновидные клиенты VMware поспешили приобрести многолетние подписки до завершения сделки по покупке VMware. Срок действия многих из этих контрактов скоро истечёт.  Вторая дата — 31 марта 2027 года, когда истекает срок действия контрактов VMware со многими участниками программы Cloud Service Provider (VCSP), после чего они не смогут напрямую предоставлять облачные виртуальные машины на базе VCF. Поэтому клиентам, использующим облачные решения на базе VMware, приходится искать новую платформу, почти всегда после приобретения лицензии VCF напрямую у Broadcom. Многие бывшие партнёры VMware пытаются перевести своих клиентов на другую платформу. Третья и последняя дата — 11 октября 2027 года, последний день поддержки VCF 8. Это тоже заставит пользователей VMware принять решение — обновиться до VCF 9 или поискать альтернативу. Многие пользователи либо рассматривают возможность перехода, либо пытаются избежать новой покупки лицензий VMware. Также следует отметить уход таких компаний, как Tesco и Allstate, которые явно недовольны Broadcom — настолько, что готовы отстаивать свои права в суде. Rimini Street сообщила The Register, что её услуга поддержки VMware в настоящее время является самой быстрорастущей, хотя и с низкой начальной базы. Cisco создала собственный гипервизор NFVIS-for-UC, Citrix выпустила новую версию платформы для виртуализации XenServer 9, HPE предлагает клиентам Morpheus, а Acronis и Parallels пытаются переманить бывших партнёров VMware и предоставить им возможность арендовать облачные виртуальные машины для тех, кто ушёл из VMware.  Вместе с тем пользователи знают, что не найдут лучшей платформы виртуализации. Это признают и конкуренты VMware. Red Hat, Acronis, Sangfor, Nutanix, SUSE и многие другие признали в беседе с The Register, что их решения не могут полностью сравниться с продуктами VMware и что у них не такой сильной команды экспертов в области виртуализации. Некоторые просто предлагают привлекательный интерфейс для Linux KVM, работая с небольшими клиентами VMware, но особых амбиций не питают. Кому-то достаточно и возможностей Proxmox, который всё более популярен благодаря развитию контейнеризации. В нижнем сегменте рынка конкуренты VMware стремятся убедить клиентов в том, что их платформы достаточно хороши для базовой виртуализации серверов, а их бизнес достаточно стабилен, чтобы оставаться на рынке в долгосрочной перспективе. Sangfor — практически единственная компания, предлагающая услуги по многоуровневому распределению памяти, конкурирующие с VMware, хотя и не склонна обсуждать своё китайское происхождение и любые возражения, которые в связи с этим могут возникнуть у некоторых покупателей.  В верхнем сегменте поставщики продвигают свои дистрибутивы Kubernetes, поскольку считают виртуализацию зрелой технологией, которая не выиграет от инноваций, кроме как обеспечения возможности обработки самых актуальных рабочих нагрузок, которыми в настоящее время является ИИ. Крупные игроки, такие как SUSE, Nutanix и Red Hat, позиционируют себя как идеальные решения для будущих рабочих нагрузок и обладают высокой компетенцией в размещении существующих виртуализированных приложений. Как полагает The Register, VMware не объявит о существенных изменениях в своей стратегии. Компания скорее будет делать упор на контейнеры и ИИ, на распределение памяти как противоядие от высоких цен на оборудование и, возможно, начнёт активнее развивать поддержку Arm в облаках гиперскейлеров. Компания твёрдо уверена, что никто никогда не предложит клиентам действительно лучший способ запуска, управления и защиты их виртуальных машин.
12.08.2026 [23:15], Андрей Крупин
Состоялся релиз ОС «Альт Оркестрация» — неизменяемой платформы для организации Kubernetes-кластеровКомпания «Базальт СПО» представила продукт экосистемы «Альт» — специализированную программную платформу «Альт Оркестрация» (ALT Orchestra), предназначенную для организации Kubernetes-кластеров и построения контейнерной инфраструктуры. «Альт Оркестрация» построена на базе Talos Linux и обладает атомарной архитектурой. Процесс обновления ОС реализован как единая неделимая операция. Это исключает риск получить частично обновлённую или неработоспособную систему, гарантирует, что состояние любой ноды в кластере всегда будет предсказуемым и соответствовать известному рабочему состоянию. В дистрибутив платформы включены только компоненты, библиотеки и службы, необходимые для Kubernetes-кластеров. Минимальный набор компонентов и отсутствие пакетного менеджера уменьшают потенциальные уязвимости. 
Рабочее окружение платформы «Альт Оркестрация» (источник изображения: basealt.ru/alt-orchestra) С целью обеспечения максимальной защиты от взлома и цифровых угроз в ОС «Альт Оркестрация» реализованы средства интеграции с аппаратным модулем TPM, функции шифрования дисков и безопасной загрузки платформы с запуском ПО, подписанного доверенным ключом. Управление системой осуществляется через API. Традиционный доступ через shell и SSH отсутствует. 
Рабочее окружение платформы «Альт Оркестрация» (источник изображения: basealt.ru/alt-orchestra) В числе потенциальных пользователей ОС «Альт Оркестрация» называются государственные предприятия и организации финансового сектора, которым необходимо решение для развёртывания приложений с высокими требованиями к доступности и безопасности, облачные провайдеры и хостинговые компании, а также DevOps-команды. «Альт Оркестрация» зарегистрированная в реестре отечественного ПО. Физическим лицам право использования продукта предоставляется безвозмездно. Юридическим лицам, государственным, муниципальным органам и иным хозяйствующим субъектам для работы с системой необходимо приобретение соответствующей лицензии.
30.06.2026 [23:50], Владимир Мироненко
Microsoft выпустила публичное превью WSL Containers для запуска контейнеров Linux в WindowsMicrosoft выпустила первую публичную предварительную версию WSL Containers (WSLC) в рамках релиза WSL 2.9.3. Это новейшее расширение Windows Subsystem for Linux на Windows 11 позволяет разработчикам запускать контейнеры непосредственно в Windows без сторонних утилит. Компания отметила, что контейнеры стали важной частью современной разработки — от облачных приложений и рабочих нагрузок ИИ до конвейеров тестирования и развёртывания. WSL Containers упрощает этот процесс, предоставляя встроенный, готовый к использованию в корпоративной среде способ создания, запуска и управления контейнерами Linux в Windows без дополнительных инструментов. Для работы с WSL Containers доступны утилита wslc (или container.exe), похожая на docker, и API. Предварительная версия WSLC включает в себя все возможности управления жизненным циклом контейнеров, различные сетевые возможности, поддержку GPU, интеграцию SDK для C++ и C#/WinRT, а также другие инструменты и возможности, включая поддержку API в MSBuild и CMake. Благодаря API можно встроить операции в контейнерах непосредственно в нативные приложения Windows, определяя этапы создания контейнера непосредственно в файлах проекта. 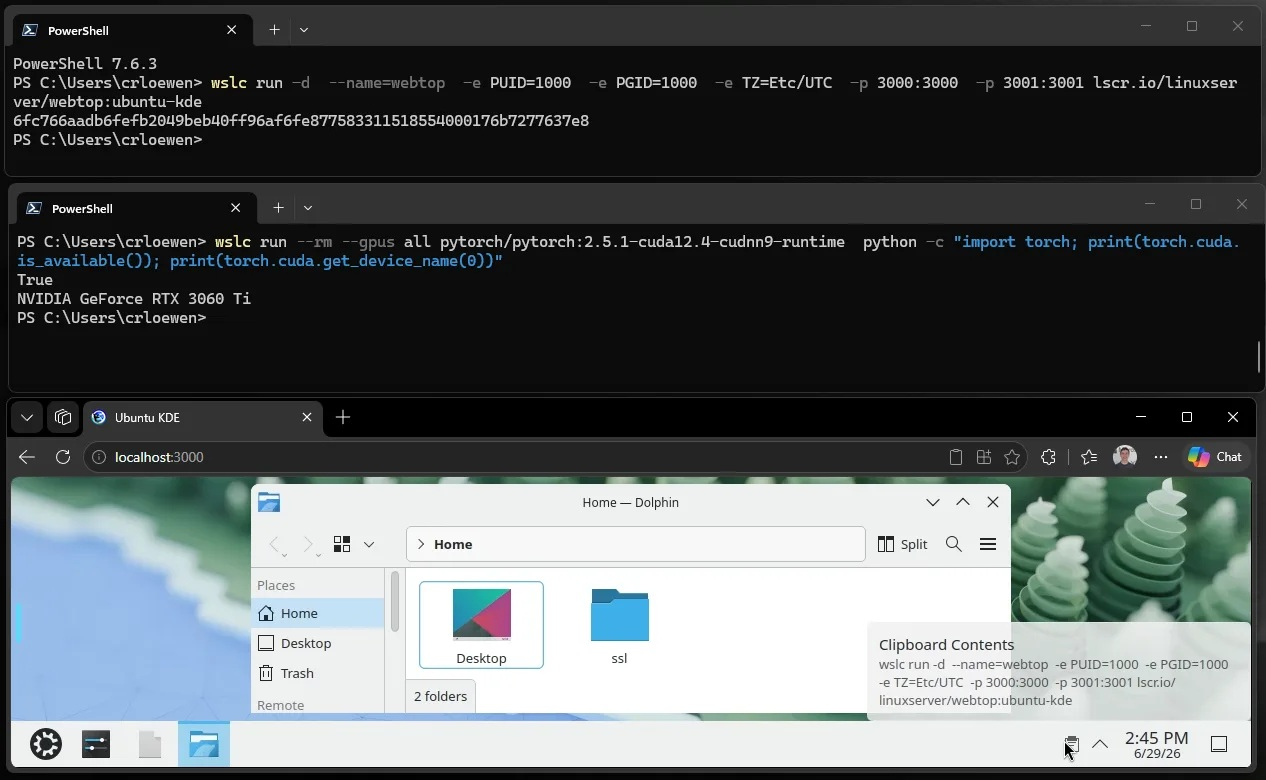
Источник изображения: Microsoft Также компания добавила VirtIOFS в качестве новой файловой системы по умолчанию для контейнеров WSL, что обеспечивает до двух раз более высокую производительность по сравнению с прошлой версией. Дополнительно были улучшены сетевые возможности и высвобождение неиспользуемой памяти. Заодно Microsoft представила экспериментальный сетевой режим Consomme, который обеспечивает улучшенную совместимость с различными сетевыми конфигурациями, направляя сетевой трафик Linux напрямую через Windows (т.е. с применением всех политики и т.п. самой Windows). Как отметил The Register, ни одна из этих возможностей не будет включена по умолчанию в WSL. «Поскольку эти изменения затрагивают критически важные пути, такие как доступ к файловой системе и сети, на данный момент они включены только в контейнерах WSL», — сообщила Microsoft.
28.06.2026 [22:32], Владимир Мироненко
Платформа HPE Supercomputing Programming Software упростит работу с мультивендорными системами ИИ и HPC
amd
hpc
hpe
intel
nvidia
open source
software
ии
контейнеризация
конфиденциальность
разработка
утилизация
Компания HPE представила новую унифицированную программную платформу HPE Supercomputing Programming Software, предназначенную для того, чтобы помочь клиентам справляться с растущей сложностью работы с HPC-средами мультивендорных систем, обеспечивая согласованность между системами HPE. HPE отметила, что разработка приложений для работы на HPC-платформах, таких как кластеры HPE Cray GX5000, требует от разработчиков использования языков программирования и фреймворков, специфичных для конкретной архитектуры чипа. Клиенты используют пакеты, предлагаемые AMD, Intel или NVIDIA, и т.д., и задача клиента — убедиться, что они совместимы с её платформой Cray. HPE будет сотрудничать с производителями чипов для объединения их инструментов разработки в рамках новой платформы, заявил Джим Лухан (Jim Lujan), вице-президент по системной инженерии HPE в интервью HPCwire. По его словам, с помощью HPE Supercomputing Programming Software компания предоставит, по сути, контейнеры с поддержкой их экосистем. HPE берёт на себя обеспечение первой линии поддержки, когда у клиентов возникают проблемы — вместо того, чтобы просто переправлять сообщения производителям чипов, сказал Лухан. Он также отметил, что HPE всё больше переходит на open source, дополняя проприетарные компоненты софтом из открытой экосистемы, что расширяет возможности клиентов. Нынешнее обновление поддерживает Kubernetes, а также открытые инструменты разработки AMD и NVIDIA. 
Источник изображения: HPE HPE Supercomputing Programming Software предлагает простой подход к многовендорным средам и процессу интеграции, помогая ускорить циклы развёртывания и минимизировать риск нестабильности системы. Платформа поддерживает серверы HPE ProLiant, включая модели HPE ProLiant DL и XD, оптимизированные для различных задач обучения, настройки и ИИ-инференса, что обеспечивает согласованный и упрощённый опыт работы на разных платформах для крупных предприятий. Новый программный стек также обеспечивает больше возможностей для разработки клиентами приложений ИИ и HPC с многопользовательским режимом, важность которого возросла в основном из-за требований суверенитета, предъявляемых компаниями, организациями и государственными учреждениями, находящимися за пределами США. HPE добавила многопользовательский режим в инструмент Smart Update Manager (SUM), чтобы клиенты могли изолировать свои данные, а также его поддержку в уже поставленных потребителям коммутаторах Slingshot 400 и СХД Cray E2000. «В последнее время наблюдается большой спрос на многопользовательский режим и его поддержку, — сообщил Лухан. — Мы всегда поддерживали множество пользователей, но теперь есть желание добиться большей изоляции данных и их разделения для некоторых наших клиентов». HPE также расширила свою программу вывода из эксплуатации систем, включив в нее серверы с воздушным охлаждением для ИИ и HPC. Согласно данным компании, в в 2025 году 85 % серверов, прошедших через центры обновления, были переработаны и возвращены в активное использование, а 1,7 Эбайт данных были надёжно удалены.
14.05.2026 [16:47], Владимир Мироненко
Virtuozzo предложила инфраструктурную систему V/IS для ИИ, которая поможет справиться с ростом цен на ПО VMwareКомпания Virtuozzo, специализирующаяся в области разработки ПО для инфраструктурных систем, представила своё видение эффективной ИИ-инфраструктуры, «созданной с помощью ИИ и использующей ИИ для обработки ИИ-нагрузок». V/IS представляет собой гиперконвергентную систему, объединяющую в единой архитектуре вычислительные ресурсы, хранилище данных и сети, включая операционную систему нового поколения, а также функции оркестрации, управления, автоматизации и защиты. V/IS включает следующие компоненты:
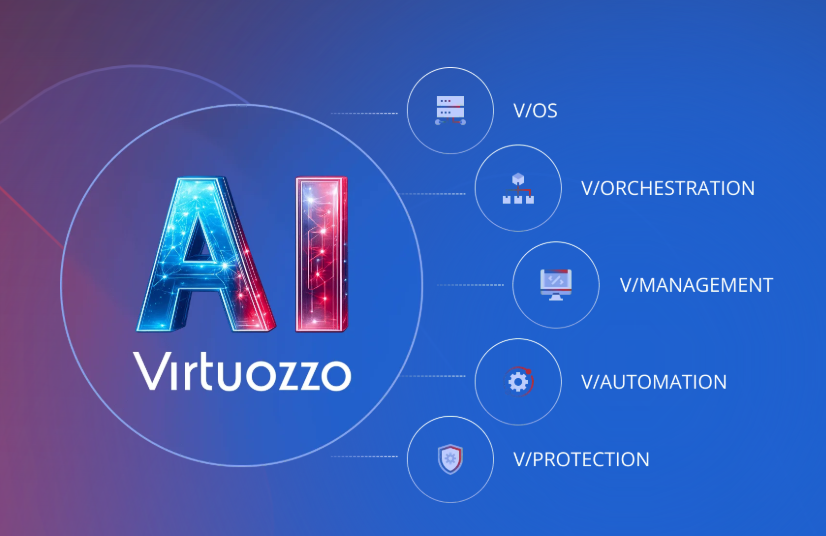
Источник изображений: Virtuozzo Virtuozzo также позиционирует свою платформу как способ для поставщиков услуг быстро запускать услуги AIaaS (AI-as-a-Service) и GPUaaS (GPU-as-a-Service). Инфраструктура поддерживает как обучение ИИ, так и задачи инференса, а интегрированные инструменты учёта и выставления счетов призваны помочь поставщикам быстрее монетизировать ресурсы GPU. В последней версии продукта Virtuozzo в панель администратора были добавлены функции учёта и управления GPU. 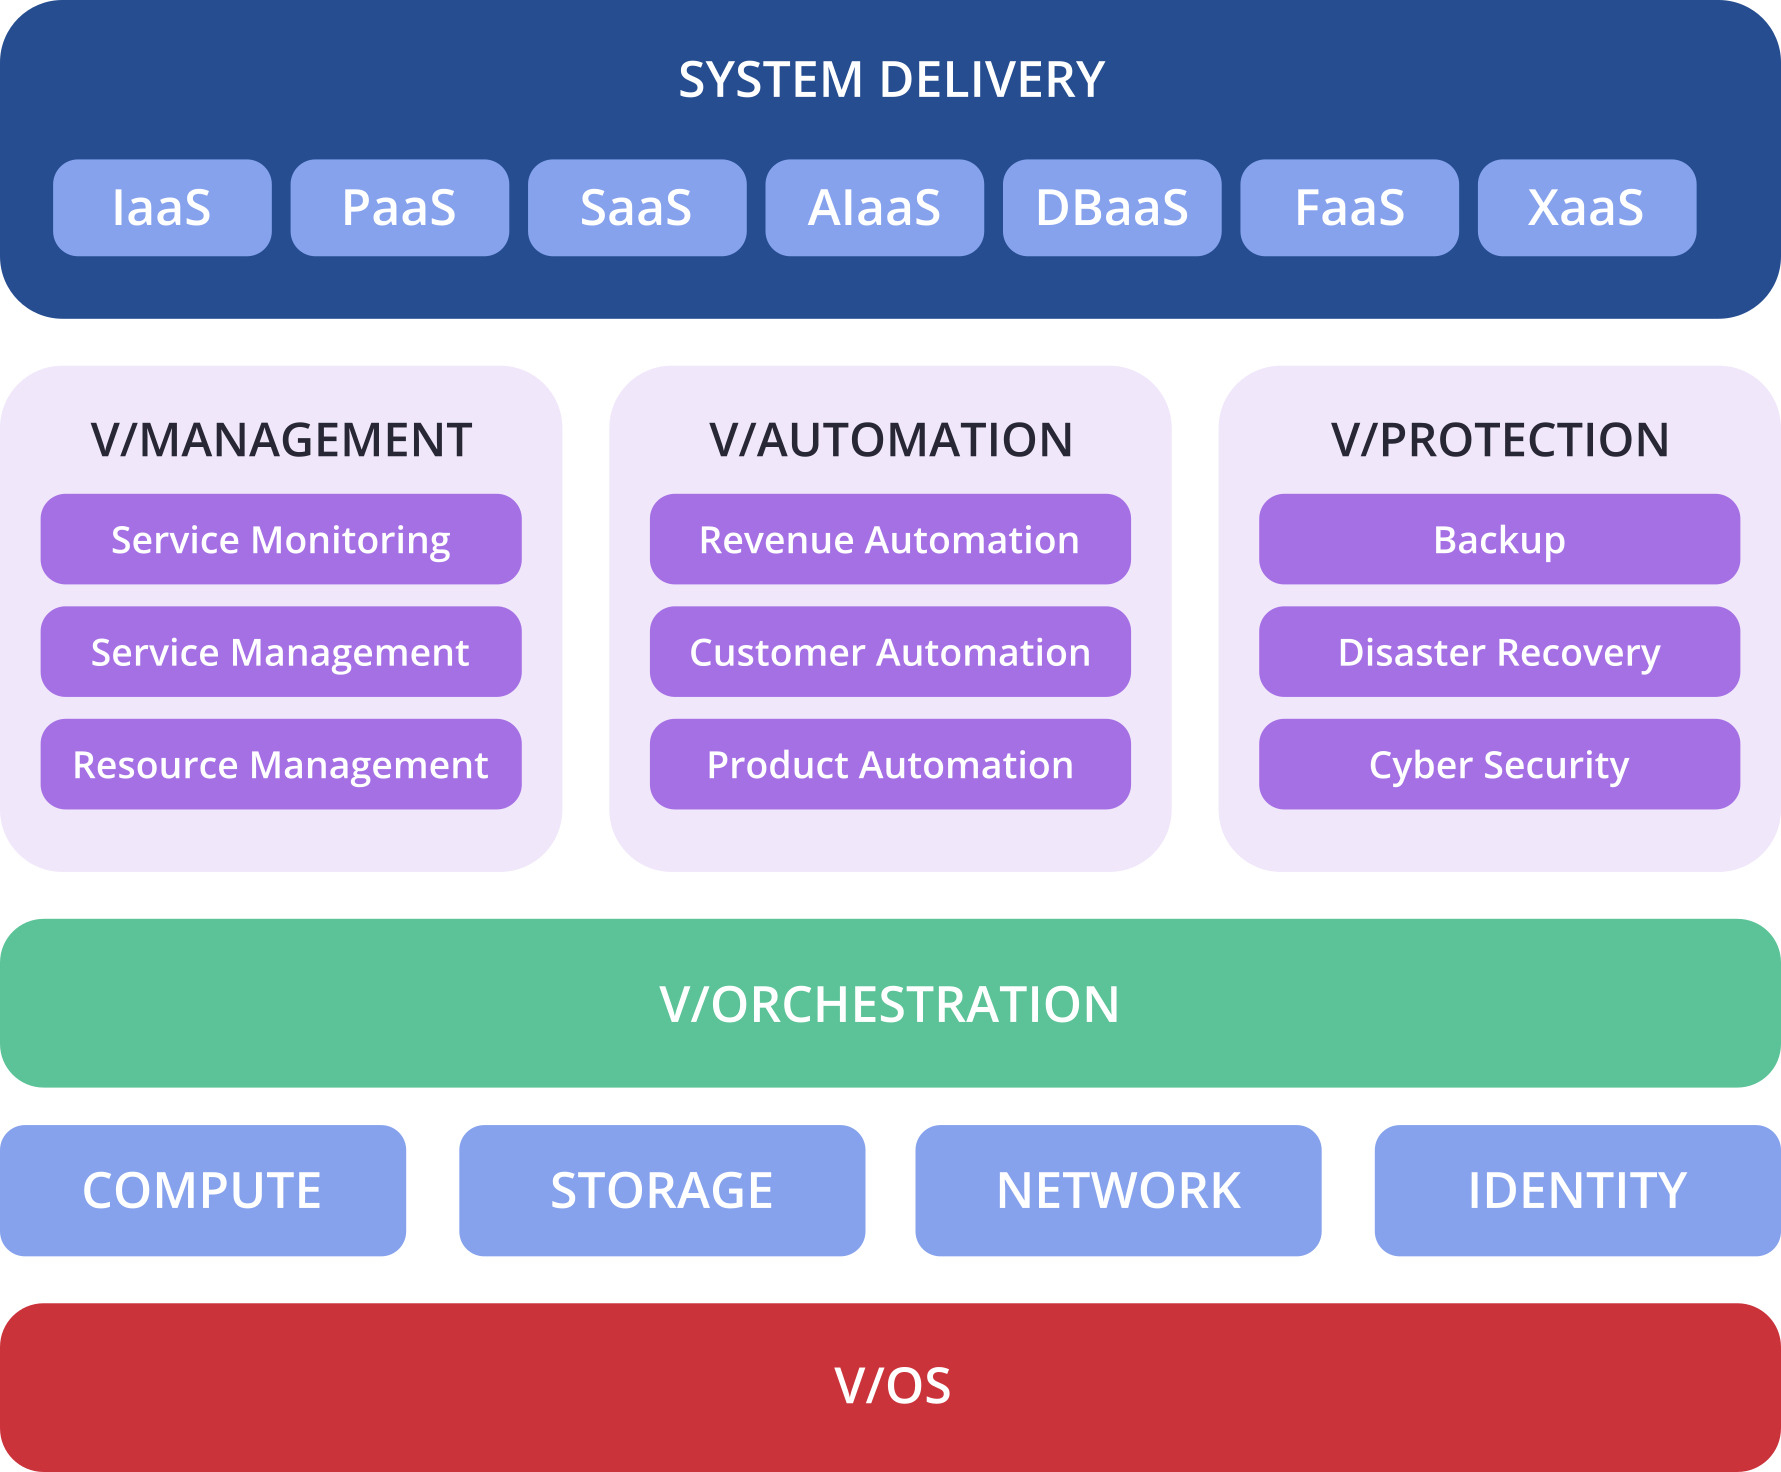 Компания заявила, что повышение эффективности использования GPU и инфраструктуры поможет организациям справиться с ростом цен на продукты VMware после приобретения VMware компанией Broadcom. Как сообщает Blocks & Files, штат Virtuozzo насчитывает более 250 сотрудников. Компания работает в более чем в 80 странах и имеет около 550 партнёров MSP и партнёров по каналам продаж.
12.05.2026 [16:33], Руслан Авдеев
Космический DevSecOps: Red Hat и Voyager Technologies успешно протестировали микро-ЦОД на борту МКС
linux
red hat
red hat enterprise linux
software
гибридное облако
ии
контейнеризация
космос
микро-цод
мкс
периферийные вычисления
Red Hat и Voyager Technologies объявили об успешном развёртывании в космическом микро-ЦОД LEOcloud Space Edge IaaS на борту МКС программных платформы RHEL Linux 10.1 и образа Red Hat Universal Base Image (UBI). Проект предназначен для развития орбитальных ЦОД и периферийных вычислений в космосе. Предлагаемое решение позволяет запускать контейнеризированные и связанные с ИИ нагрузки на орбите, ближе к источнику получаемых в космосе данных. Использование версии Red Hat Enterprise Linux на аппаратной площадке Space Edge Micro Datacenter позволяет снизить задержки и операционные издержки, в то же время обеспечивая более проактивную защиту периферийных сред, говорит компания. По словам Red Hat, космос стал «новым фронтиром» для гибридных облаков, на котором успех зависит от наличия надёжной, доверенной облачной инфраструктуры, где бы ни генерировались данные. Появление орбитальных ЦОД (ODC) требует открытых инноваций и чрезвычайно высокой отказоустойчивости. Взаимодействие компаний направлено на решение уникальных для космических сред проблем: оптимизацию работы систем при дефиците электроэнергии и аппаратных ресурсов, обработку данных при задержках и перебоях связи, предоставление Linux корпоративного уровня. Интеграция соответствующих задач с наземными DevSecOps-практиками даст возможность Red Hat и Voyager помочь различным организациям расширять свои гибридные облака с повышением стабильности и операционной надёжности. 
Источник изображения: NASA/unsplash.com Сегодня компании закладывают основу для новой эры вычислений в космосе, где облачные возможности будут распространяться от земной поверхности к низким околоземным орбитам, на Луну и т.д. Соответствующий подход позволит переносить DevSecOps-практики, стратегии контейнеризации и проактивные механизмы безопасности в передовые операционные среды. Компании выделили несколько ключевых технологических особенностей платформы:
Voyager расширяет DevSecOps-практики в космос благодаря использованию «движка» для запуска контейнеров Podman и Ansible Automation Platform для автоматизации задач, с контейнеризированными приложениями, работающими от земли до орбиты и инструментами, оптимизированными с помощью ИИ. В сентябре 2025 года сообщалось, что прототип орбитального ЦОД Axiom Space и Red Hat для экспериментов с периферийными вычислениями прибыл на МКС, а в октябре того же года основатель Amazon Джефф Безос (Jeff Bezos) пророчил эпоху космических ЦОД гигаваттного масштаба. Этой весной SpaceX подала заявку на вывод в космос миллиона спутников-ЦОД, а у Amazon, раскритиковавшей инициативу. Похоже, имеются собственные планы на этот счёт.
15.04.2026 [09:16], Владимир Мироненко
HCI-платформа Arcfra AECP обещает наполовину снизить TCO по сравнению с VMware VCFПосле приобретения VMware компанией Broadcom и последовавшим за этим изменением лицензионной политики, сопровождаемым ростом цен, компании начали отказываться от продуктов VMware, подыскивая более приемлемые по стоимости альтернативы. В качестве одной из них ресурс Blocks & Files назвал Arcfra Enterprise Cloud Platform (AECP) — полнофункциональное программно-определяемое инфраструктурное решение сингапурского стартапа Arcfra, которое даже успело попасть в подборку Market Guide for Full-Stack Hyperconverged Infrastructure Software от Gartner. Решение AECP ориентировано на корпоративные облачные платформы. Оно объединяет вычислительные ресурсы, хранилище данных, сети, виртуализацию, оркестрацию контейнеров (Kubernetes), безопасность и возможности аварийного восстановления в единый программный стек и поддерживает развёртывание в локальных ЦОД, на периферии, на колокейшн-площадках или в распределённых облаках. AECP построено на облачной операционной системе Arcfra (ACOS) с модульными компонентами, такими как Arcfra Virtualization Engine (AVE), Arcfra Network Storage (ABS) и Arcfra Kubernetes Engine. AECP версии 6.3 обеспечивает более 11 млн IOPS, более 130 ГиБ/с и задержку менее 100 мкс на кластере из трёх узлов. По словам компании, платформа позволяет снизить общую стоимость владения (TCO) более чем на 50 % по сравнению с решением VMware VCF. 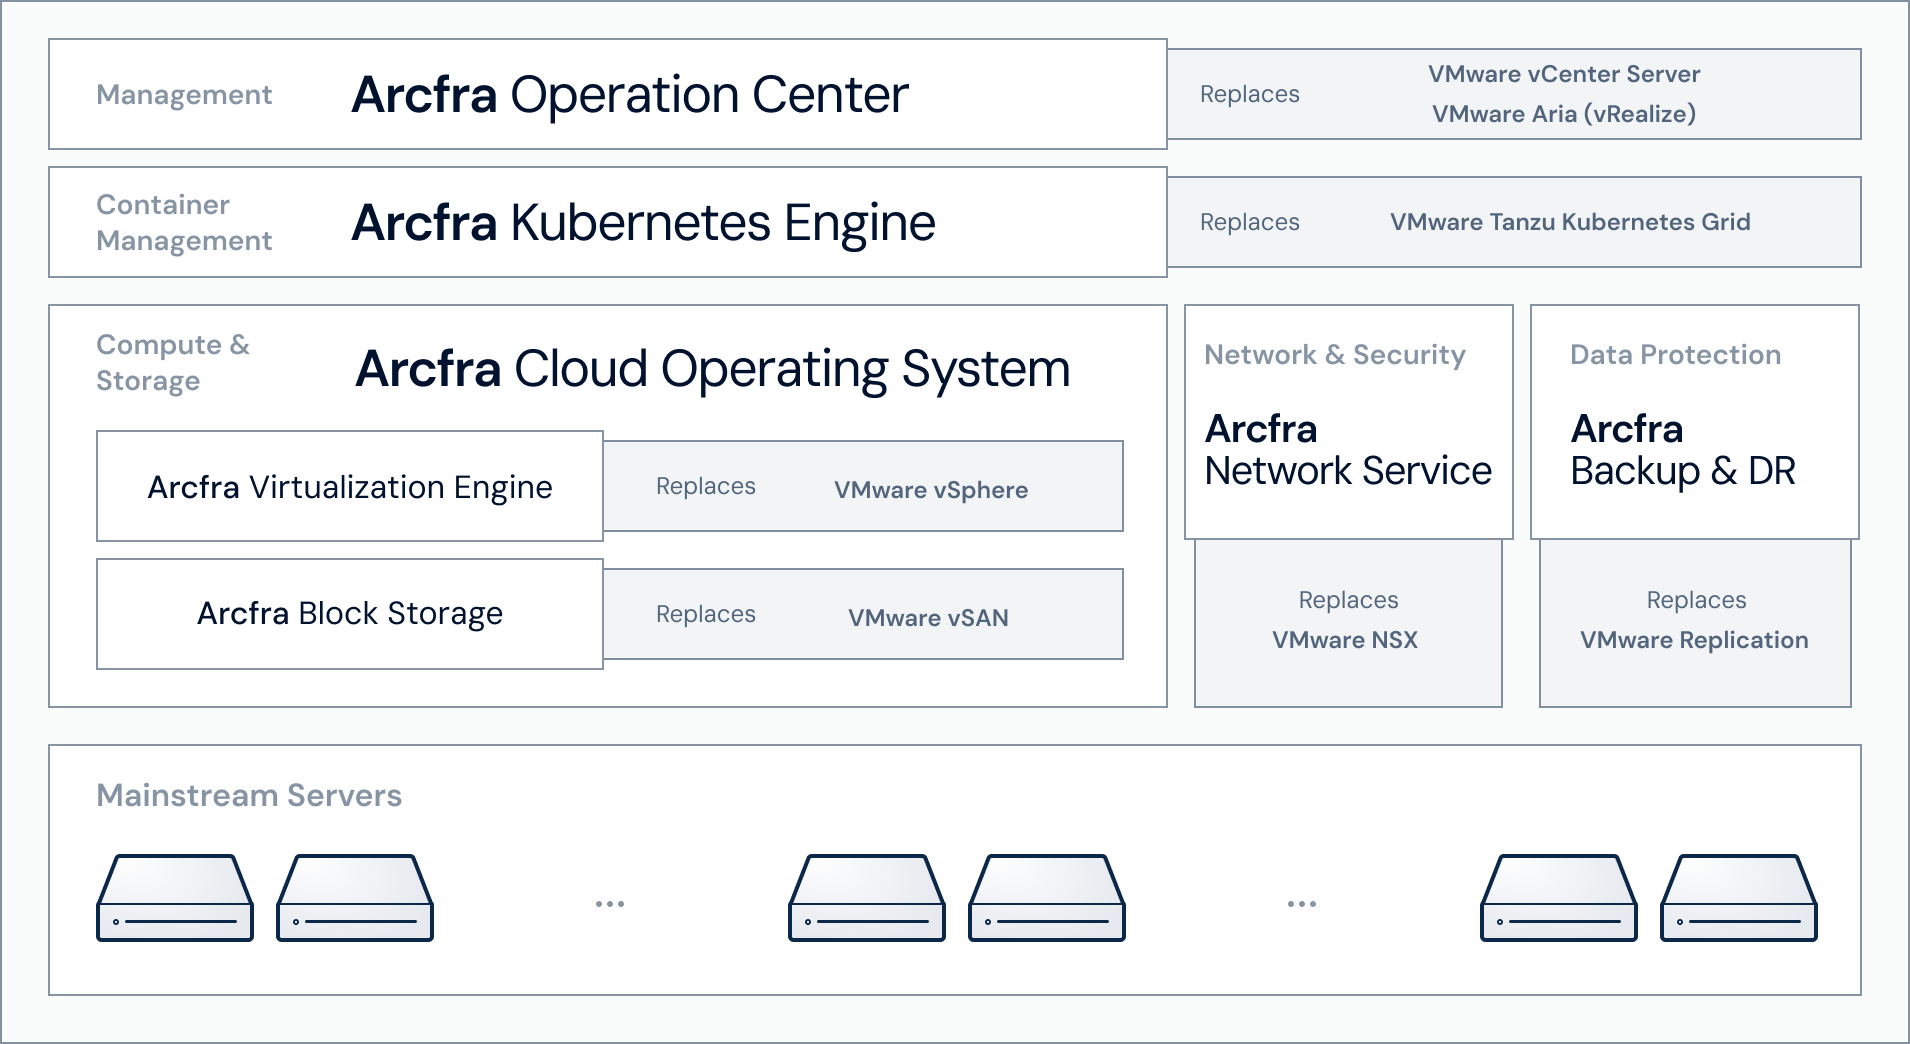
Источник изображения: Arcfra Blocks & Files полагает, что AECP и ACOS являются прямым развитием ПО компании SmartX, чей глобальный бизнес и интеллектуальную собственность приобрела Arcfra в 2024 году. SmartX продолжает работать в Китае, в то время как Arcfra фокусируется на деятельности за пределами Китая, в основном на Азиатско-Тихоокеанском регионе, предлагая клиентам альтернативу VMware, конкурирующую с решениями HPE Morpheus, Nutanix, Proxmox, Oracle Virtualization и Scale Computing. Среди её клиентов — Foxconn, платформы электронной коммерции Cafe24 и ConnectWave, а также банки, страховые компании и т.д. Arcfra также расширяет своё присутствие в Европе и Америке. В I квартале 2026 года Arcfra объявила о запуске Neutree, готовой к использованию open source платформы для организации MaaS (ИИ-модель как услуга). Эта платформа «объединяет управление моделями, инференс и рабочие процессы, чтобы сделать корпоративный ИИ более развёртываемым, управляемым и масштабируемым в реальных условиях».
14.04.2026 [22:34], Андрей Крупин
«Группа Астра» представила неизменяемый режим Astra Linux Server для контейнерных сред«Группа Астра» сообщила о включении в состав серверной операционной системы Astra Linux Server неизменяемого режима работы программной платформы. При активации неизменяемого режима базовая файловая система Astra Linux Server остаётся неизменной во время работы. Системные компоненты, исполняемые файлы и настройки ОС формируются из предварительно подготовленных образов и не могут быть изменены в процессе эксплуатации. Всё прикладное ПО запускается исключительно в контейнерах. Режим поддерживает работу как отдельных узлов с Docker и Podman, так и полноценных Kubernetes-кластеров. Подобный подход уже реализован в ряде зарубежных Linux-дистрибутивов — Fedora CoreOS, openSUSE MicroOS, Ubuntu Core и других. Astra Linux Server предлагает собственную реализацию, адаптированную под российские требования к защите информации, с сохранением всех встроенных средств защиты Astra Linux Special Edition 1.8, сертифицированных ФСТЭК России. 
Источник изображения: astra.ru Неизменяемый режим снижает поверхность атаки: в состав образа входят только необходимые компоненты ядра, средства защиты и инструменты контейнеризации. Системные файлы защищены от вредоносного ПО, несанкционированных изменений и ошибок администратора. Действия администратора в рабочем режиме ограничены, что обеспечивает дополнительный контроль над состоянием ОС. Режим поддерживает работу в полностью закрытых контурах без постоянного доступа к внешним репозиториям. Неизменяемый режим Astra Linux Server ориентирован на Enterprise-сегмент — организации с большим парком серверов, высокими нагрузками и потребностью в масштабировании: финансовый сектор, промышленность, здравоохранение, транспортную отрасль и государственный сектор.
10.12.2025 [09:39], Владимир Мироненко
HPE позиционирует стек Morpheus в качестве альтернативы VMwareHPE обновила облачный портфель GreenLake и объединила сетевые решения Aruba и Juniper, чтобы предложить клиентам возможности AIOps для обеих платформ, а также высокоскоростное подключение для обработки ИИ-нагрузок. Президент и генеральный директор HPE Антонио Нери (Antonio Neri) заявил, что одной из самых серьёзных проблем является растущая стоимость виртуализации. Именно эту проблему решает платформа Morpheus, передаёт The Register. Технический директор и исполнительный вице-президент по гибридным облакам Фидельма Руссо (Fidelma Russo) сообщила, что ошибочно полагать, что предприятия стремятся просто заменить гипервизор. Она отметила, что компании ищут современную платформу, способную работать с традиционными виртуальными машинами (ВМ), контейнерами и рабочими нагрузками эпохи ИИ с тем же уровнем отказоустойчивости, безопасности и автоматизации, который они ожидают от облака. По словам Руссо, инструменты управления Morpheus и OpsRamp от HPE, а также ПО для аварийного восстановления Zerto представляют собой «полностью интегрированную альтернативную платформу корпоративного уровня, охватывающую ВМ, контейнеры и физическое оборудование». Фактически HPE предлагает альтернативу платформе VMware от Broadcom, хотя Руссо прямо её не назвала. 
Источник изображения: ThisisEngineering / Unsplash Платформа Morpheus, приобретённая HPE в позапрошлом году, теперь поддерживает программно-определяемые сети (SDN) с нулевым доверием для виртуальных машин с гипервизором HVM (VM Essential) — на базе технологий Juniper Networks, приобретённой HPE в этом году. Также Morpheus предлагает полную поддержку Kubernetes и контейнерных рабочих нагрузок в рамках HVM для унифицированных операций с виртуальными машинами и контейнерами. Интегрированная с Morpheus система управления данными Apstra Data Center Director от Juniper обеспечивает автоматическую настройку коммутаторов при перемещении или миграции виртуальных машин, а OpsRamp интегрируется с Apstra Data Center Director и Compute Ops Management, объединяя управление и аналитику по всему стеку. «Благодаря этой интеграции… у нас теперь полностью автоматизированный стек, который устраняет проблемы, возникающие между виртуальными машинами и устойчивостью сети, что было ещё одним ключевым требованием, о чём мы говорили клиентам», — сообщила Руссо. Сообщается, что теперь поддерживаются распределённые кластеры с серверами в разных локациях, что позволяет поддерживать рабочие нагрузки даже при полном отключении одной из площадок. Синхронная репликация обеспечивается Alletra Peer Persistence. HPE также сообщила, что Morpheus VM Essentials будет работать с Veeam Data Platform v13 для резервного копирования на уровне гипервизора, что обеспечит быстрое восстановление виртуальных машин в частных облачных средах, включая HPE Private Cloud Business Edition.
31.10.2025 [01:02], Андрей Крупин
Positive Technologies выпустила Runtime Radar — Open Source-решение для защиты контейнеров
kubernetes
open source
positive technologies
software
информационная безопасность
контейнеризация
сделано в россии
Компания Positive Technologies опубликовала на площадке GitHub открытое решение Runtime Radar, предназначенное для мониторинга безопасности и реагирования на инциденты в контейнерных средах. Продукт предназначен для работы с платформой Kubernetes в среде Linux. В основу Runtime Radar положены технологии eBPF и Tetragon для глубокого анализа событий, связанных с работой контейнеров, — процессов, сетевых соединений и изменений прав доступа, — что позволяет немедленно обнаруживать подозрительную активность. Инструмент предлагает централизованное управление всей инфраструктурой, включая работу с несколькими кластерами, и настраивается с помощью готовых политик безопасности. Для расследования инцидентов предусмотрен графический интерфейс, а для интеграции в существующие процессы мониторинга поддерживаются стандартные протоколы и механизмы, такие как syslog, SMTP и webhook. 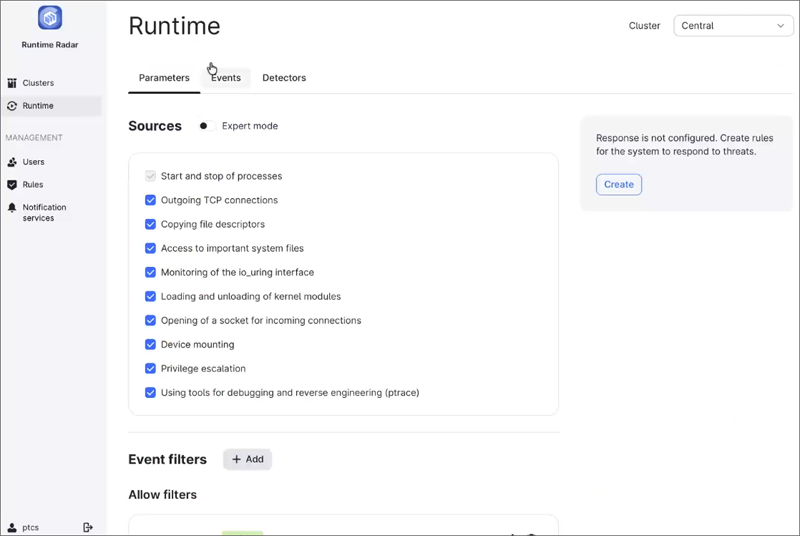
Пользовательский интерфейс Runtime Radar (источник изображения: runtimeradar.com) По словам Positive Technologies, контейнерные технологии, в первую очередь платформа Kubernetes, стали отраслевым стандартом для развёртывания приложений и управления ими. Их повсеместное распространение сделало среду выполнения новой целью для атак злоумышленников. Существующие меры защиты часто сосредоточены на стадиях разработки и сборки, и запущенные контейнеры остаются уязвимыми для таких угроз, как несанкционированное использование ресурса, эскалация привилегий и утечка конфиденциальных данных. В результате многие компании сталкиваются с необходимостью мониторинга сложных инфраструктур в реальном времени, но не имеют для этого простых и доступных инструментов. Runtime Radar призван решить эту проблему. Подчёркивается, что запуск Runtime Radar — это ещё один вклад Positive Technologies в развитие отечественного Open Source-сообщества. Компания планирует и дальше активно развивать проект, дополняя его новыми функциями. |
|

