
Материалы по тегу: мониторинг
|
27.11.2025 [17:30], Андрей Крупин
«Гарда технологии» представила NPM-решение для контроля производительности и безопасности сетиРоссийский разработчик систем информационной безопасности «Гарда технологии» (входит в «ИКС Холдинг») сообщил о выпуске на отечественный рынок системы мониторинга производительности сети «Гарда NPM». «Гарда NPM» относится к классу решений Network Performance Monitoring для мониторинга и анализа сетевого трафика и сетевой телеметрии, своевременного обнаружения проблем и ошибок, которые оказывают влияние на работу корпоративной IT-инфраструктуры и бизнес-приложений. Комплекс предоставляет полную видимость работы сети: от декодирования протоколов и отслеживания метрик до наглядной визуализации на дашбордах показателей производительности. В результате, IT-команды и службы эксплуатации получают точное понимание первопричин инцидентов. 
Источник изображения: Thomas Jensen / unsplash.com Особенностью «Гарда NPM» является встроенный модуль аналитики, построенный с использованием технологий машинного обучения и искусственного интеллекта на базе нейронных сетей, — он учится понимать «норму» для сети заказчика и автоматически предупреждает об отклонениях. Это позволяет предотвращать проблемы на ранней стадии, значительно экономя время и ресурсы ИБ- и IT-персонала и снижая нагрузку на инженеров за счёт автоматизации рутинного мониторинга. Система «Гарда NPM» может быть развёрнута в любой корпоративной инфраструктуре без угрозы её стабильности. Продукт поддерживает стандарты сетевой телеметрии NetFlow, IPFIX, NSEL, технологии анализа копии трафика SPAN и различные механизмы оповещений (e-mail, SNMP-трапы и др.). Отечественное решение предоставляет широкие возможности интеграции с SIEM-системами, обеспечивает технологическую независимость от зарубежных аналогов и полностью подходит для задач импортозамещения.
04.11.2025 [08:47], Руслан Авдеев
Юстас — Алексу: Израиль придумал необычный способ уведомления о нежелательном доступе к данным в облаках AWS и Google Cloud
aws
google cloud platform
software
израиль
информационная безопасность
конфиденциальность
мониторинг
облако
утечка
Израильские власти заключили весьма специфические соглашения с облачными провайдерами AWS и Google Cloud — в них предусмотрена система негласных оповещений на случай, если к израильским данным получат правоохранительные органы других стран, сообщает The Guardian со ссылкой на утекшие правительственные документы, посвящённые облачному контракту Project Nimbus стоимостью $1,2 млрд, который был анонсирован в 2021 году. На запрос журналистов Google и Amazon (AWS) ответили категорическим отрицанием наличия подобных положений в договоре, а представители Тель-Авива заявили The Guardian, что подобные «инсинуации» не имеют под собой почвы. Утверждается, что он предусматривал систему негласного и весьма изобретательного оповещения Израиля — предположительно, облачные провайдеры должны отправлять на ассоциированные с Тель-Авивом счета относительно небольшие суммы денег, от ₪1000 ($307) до ₪9999 ($3070), по которым можно определить, власти какой именно страны запрашивали информацию. Платежи должны быть сделаны в течение 24 часов после передачи запрошенной информации. Первые цифры суммы перевода соответствуют телефонному коду страны, запросившей данные. Так, в случае запроса израильских данных американскими властями (код США +1) на специальный счёт отправляется ₪1000, Италии (код +39) — ₪3900 и т.п. Утверждается, что такая система позволяет соблюдать букву американского закона, но весьма гибко обходиться с его духом. Требование предположительно было выдвинуто израильской стороной, поскольку та опасается, что операторов могут принудить к выдаче данных в судебном порядке, причём Израиль даже не будет знать, кто и когда требовал эти данные. 
Источник изображения: Joe Green / Unsplash СМИ также утверждают, что Google и AWS документально признали право Израиля получать доступ к облачным технологиям, даже если он нарушает правила использования облачных сервисов. Если компании примут решение прекратить их предоставление, их ожидают штрафы и судебное преследование. Сообщается, что это было сделано на случай, если на компании окажут давление акционеры или общественность. Прецеденты уже имеются. Так, внутри Microsoft есть группа активистов, которая призывает отключить Израилю доступ к Azure. Причём некоторых сотрудников даже арестовали за попытки захватить штаб-квартиру Microsoft, а часть активистов уволили. Аналогичным образом поступила и AWS. Тем не менее, в сентябре Microsoft по итогам внутреннего расследования отказалась предоставлять израильским военным доступ к некоторым сервисам Azure.
24.09.2025 [15:21], Андрей Крупин
Платформа «Астра Мониторинг» дополнилась средствами контроля инфраструктуры «1С»«Группа Астра» объявила о выпуске обновлённого программного комплекса «Астра Мониторинг» 1.0. «Астра Мониторинг» представляет собой решение для сбора и анализа информации о состоянии узлов IT-инфраструктуры с целью их диагностики, своевременного обнаружения неполадок и повышения стабильности работы. Платформа масштабируема и может охватывать как несколько устройств, например, с SNMP-интерфейсом, так и географически распределённые сети с тысячами высоконагруженных нод. Техническая реализация продукта построена на взаимодействии двух частей — клиентской, выполняющей непосредственный сбор диагностической информации, и центральной, отвечающей за обработку полученных данных. На клиентской части с объектов мониторинга собираются метрики, логи и сигналы, которые сохраняются в центре обработки и формируются в события и проблемы, несущие полезную информацию о возникающих состояниях объектов наблюдения. 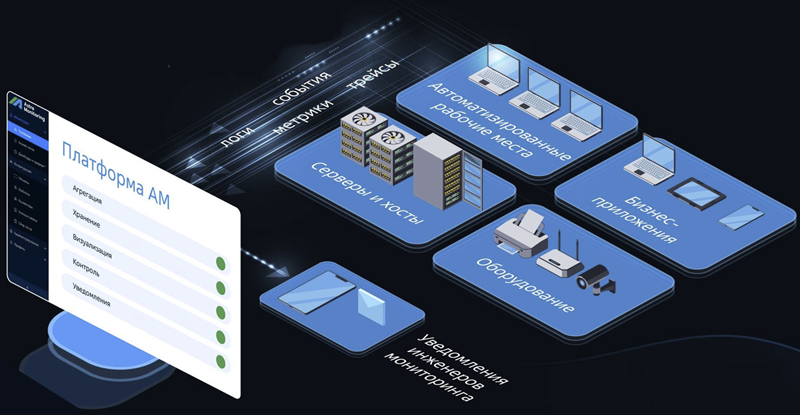
Источник изображения: astra.ru Ключевым нововведением «Астра Мониторинг» 1.0 стала функция мониторинга информационных баз на платформе «1С», позволяющая контролировать производительность систем, оптимизировать процессы и сокращать затраты на обслуживание. Также в программном комплексе реализована модель разграничения доступа на основе ролей (RBAC), обеспечивающая гибкое управление правами пользователей при создании и редактировании ресурсов. Платформа «Астра Мониторинг» зарегистрирована в реестре российского ПО, в полной мере отвечает задачам импортозамещения и может использоваться заказчиками при реализации программ по переходу на отечественные продукты с решений зарубежных разработчиков.
29.07.2025 [14:41], Андрей Крупин
«Графиня» — российский аналог платформы визуализации данных GrafanaРоссийский разработчик ПО «Лаборатория числитель» выпустил аналог Open Source-платформы Grafana, предназначенной для визуализации, мониторинга и анализа данных. Решение получило название «Графиня» и поставляется в составе системы мониторинга IT-инфраструктуры «Пульт» от этого же вендора. Утверждается, что это первый на отечественном рынке продукт подобного класса. «Графиня» является собственной разработкой коллектива «Лаборатории числитель», написана полностью с нуля, не использует код Grafana и по функциональным возможностям не уступает оригинальному решению. Платформа позволяет гибко настраивать витрины данных с контекстными переходами, поддерживает различные типы представления информации (графики, таблицы, индикаторы и др.) и отображение данных в режиме реального времени. В качестве источников данных могут использоваться системы «Пульт», Zabbix, VictoriaMetrics, Prometheus, Postgres и файлы формата CSV. Безопасность обрабатываемой информации обеспечивается ролевой моделью и средствами управления данными на уровне изолированных пространств со своими пользователями, витринами и источниками данных 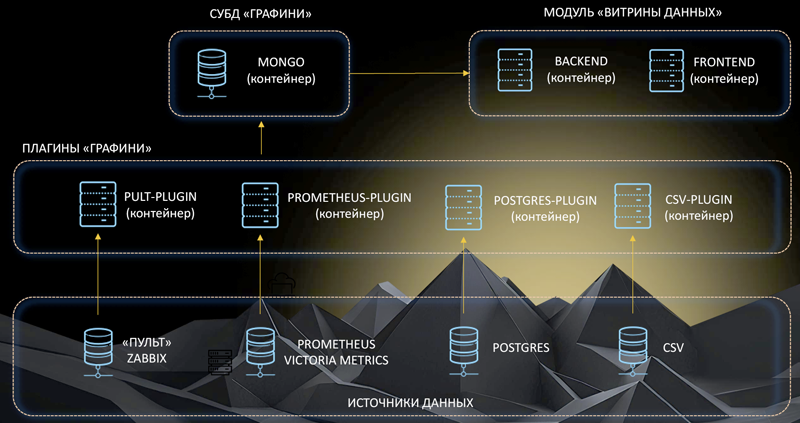
Архитектура платформы визуализации данных «Графиня» (источник изображения: chislitellab.ru) «Большинство заказчиков, которые переходят на отечественные системы мониторинга, спрашивали, что же им делать с Grafana. Ведь на российском рынке аналогов до сегодняшнего дня не существовало, — поясняет Дмитрий Унтила, руководитель продукта "Пульт". — Поэтому мы решили создать "Графиню" — инструмент, который может не только решать те же задачи, что и Grafana, но и позволит существенно нарастить функциональность по мониторингу системы "Пульт"». Система «Графиня» зарегистрирована в реестре Минцифры России и может использоваться для реализации проектов импортозамещения программного обеспечения.
18.06.2025 [23:12], Владимир Мироненко
По следам: Роскомнадзор потребует от операторов сведения об оборудовании и маршрутах трафикаРоскомнадзор планирует усилить контроль деятельности операторов, расширив перечень параметров, подлежащих оценке при проведении плановых и неплановых проверок, пишут «Ведомости» со ссылкой на проект нового проверочного листа, опубликованный на Федеральном портале проектов нормативных правовых актов. Согласно документу, помимо сведений о наличия лицензий, соблюдении правил присоединения и взаимодействия сетей, предоставления доступа к экстренным службам, перечень контрольных вопросов теперь касается технических аспектов работы сетевой инфраструктуры оператора, включая подтверждение того, что весь передаваемый трафик проходит через ТСПУ, к которым должен быть обеспечен доступ Центра мониторинга РКН. Также оператору будет необходимо предоставить сведения об устройствах, которые используются для обработки трафика и как реализовано к ним подключение. Новый перечень также теперь включает вопросы о пользовательском оборудовании и параметрах маршрутизации трафика — о MAC- и IP-адресах, характеристиках оборудования и направлениях маршрутизации трафика. Кроме того, в проекте добавлено требование к операторам по ограничению доступа к конфиденциальной информации подрядных организаций, занимающихся обслуживанием сетевой инфраструктуры. 
Источник изображения: Teslariu Mihai / Unsplash По словам источника «Ведомостей» в крупной IT-компании, проект проверочного листа не вводит новых обязанностей для операторов связи, поскольку все добавленные в него параметры закреплены действующим законодательством. Просто регулятор расширил перечень показателей, которые подлежат проверке при проведении контрольно-надзорных мероприятий. По мнению одного из экспертов, расширение отчётности регулятором может быть направлено на решение двух задач — пресечение преступлений экстремистской направленности и расширение его полномочий в области контроля цифрового пространства.
25.04.2025 [14:26], Андрей Крупин
Платформа «CTI Мониторинг» получила расширенные средства аналитики проблем в работе ВКС-сервисовКомпания «Си Ти Ай НТЦ» (продуктовое подразделение системного интегратора CTI) сообщила о релизе «CTI Мониторинг 1.3» — обновлённого комплексного решения, предназначенного для обеспечения качественной промышленной эксплуатации критически важных программных средств, в том числе информационных платформ и систем видеоконференцсвязи, например, TrueConf. «CTI Мониторинг» разворачивается в IT-инфраструктуре организации и обеспечивает мониторинг работы программных продуктов в части использования вычислительных ресурсов и выполнения своих функций на основе данных из различных источников: лог-файлов, обращений к API, журналов файловой системы, ОС, СУБД и прочих метрик. Полученные сведения анализируются и визуализируется в формате дашбордов, размещаемых на рабочем столе администратора. 
Обобщённая схема развёртывания системы «CTI Мониторинг» на примере TrueConf (источник изображения: cti.ru) Новая версия платформы «CTI Мониторинг 1.3» получила расширенные средства аналитики проблем в работе ВКС-сервисов. Теперь система способна выявлять причины сбоев при авторизации, подключении, низком качестве связи и нештатных отключениях. В дополнение к этому реализован мониторинг сетевой связности, состояния кластера TrueConf и ресурсов оборудования, что позволяет оперативно реагировать на потенциальные проблемы. Благодаря геоаналитике стало возможным проводить комплексную оценку глобальной стабильности видеоконференцсвязи, что особенно актуально для компаний с распределённой инфраструктурой. Для эффективного расследования инцидентов в «CTI Мониторинг 1.3» внедрена трёхэтапная методология: от оповещений с приоритизацией проблем до анализа диаграмм в момент сбоя и глубокого разбора на специализированных экранах. Это обеспечивает комплексный подход к выявлению и устранению неисправностей. Улучшениям также подверглись пользовательский интерфейс программного комплекса и отвечающие за обработку событий модули, доработка которых позволила на 40 процентов сократить количество ложных срабатываний.
21.04.2025 [20:43], Татьяна Золотова
В I квартале 2025 года количество масштабных IT-инцидентов в России выросло на четвертьПо данным разработчика платформы корпоративного ИТ-мониторинга и автоматизации «Монк Диджитал Лаб», в I квартале 2025 года произошел резкий всплеск ИТ-сбоев в ключевых отраслях российской экономики. Количество масштабных инцидентов в российских компаниях выросло на 25 % по сравнению с IV кварталом 2024 года. Об этом сообщила пресс-служба компании. Одной из главных причин такого всплеска специалисты называют участившиеся технические проблемы в инфраструктуре организаций, а также с ростом количества кибератак. Наибольшее количество инцидентов пришлось на финансовый сектор (25 % от общего числа сбоев против 18 % кварталом ранее), телеком (20 %) и ритейл (15 %). Более 50 % инцидентов затронули критичные бизнес-процессы компаний, включая платежные системы, обработку заказов, логистику и доступ к внутренним корпоративным системам. Средняя продолжительность серьезных сбоев составила от 30 минут до 4 часов, но были и инциденты длительностью до 72 часов. Если в 2024 году преобладали точечные технические сбои, то в I квартале 2025 года это уже были многофакторные, цепные инциденты, затрагивающие сразу несколько отраслей. 
Источник: «Монк Диджитал Лаб» «Первый квартал 2025 года подтвердил, что стабильность ИТ-инфраструктуры — не просто вопрос надежности, а фактор операционной устойчивости и конкурентоспособности бизнеса. Компании, которые выстроили системы мониторинга, реагирования и отказоустойчивости, проходят через кризис с минимальными потерями», — отметил управляющий партнер «Монк Диджитал Лаб».
14.04.2025 [21:47], Андрей Крупин
Новая российская система RockITNet поможет компаниям повысить эффективность управления сетьюРоссийская компания К2Тех анонсировала систему управления сетевой инфраструктурой RockITNet. Решение предназначено для регулярного автоматического аудита инфраструктуры, в том числе территориально-распределённой, формирования отчётов состояния оборудования и управления его конфигурациями. Система автоматически сканирует и собирает данные о сетевом оборудовании, анализирует состояние протоколов, портовую ёмкость, IP-адреса, VLAN, версии ПО, проверяет конфигурации на соответствие стандартам информационной безопасности. RockITNet состоит из нескольких модулей, которые можно использовать и настраивать в зависимости от потребностей организации: мониторинг событий, управление конфигурациями, инвентаризация устройств, управление IP-адресами, инициализация устройств (ZTP), состояние сетевого оборудования, а также модуль отображения и взаимодействия, который визуализирует параметры и объединяет остальные модули. 
Источник изображения: Thomas Jensen / unsplash.com Продукт ориентирован на средние и крупные компании, имеющие более 100 сетевых устройств в инфраструктуре. Решение может быть востребовано в сфере ретейла, финсектора, транспортных и промышленных организациях и других отраслях, где сбои и простои сетевой инфраструктуры оказывают критическое влияние на бизнес.
09.04.2025 [18:20], Андрей Крупин
Yandex B2B Tech запустил сервис мониторинга и реагирования на инциденты в облачной средеКомпания Yandex B2B Tech (подразделение «Яндекса», занимающееся разработкой решений для корпоративного сегмента) вывела на рынок Yandex Cloud Detection and Response (YCDR) — управляемый сервис класса MDR/SOCaaS, предназначенный для проактивного мониторинга цифровых угроз и реагирования на инциденты в облаке. Представленное решение разработано на базе центра мониторинга и реагирования на инциденты информационной безопасности Yandex Cloud. YCDR объединяет в себе экспертный анализ, учитывающий специфику облачных атак, поведенческую аналитику и автоматизацию рутинных действий с помощью технологий искусственного интеллекта. Yandex Cloud Detection and Response позволяет бизнесу использовать технологии и многолетний опыт защиты инфраструктуры «Яндекса». Клиенты могут делегировать мониторинг и реагирование на инциденты безопасности сначала облачной, а позже и гибридной/мультиоблачной IT-инфраструктуры. 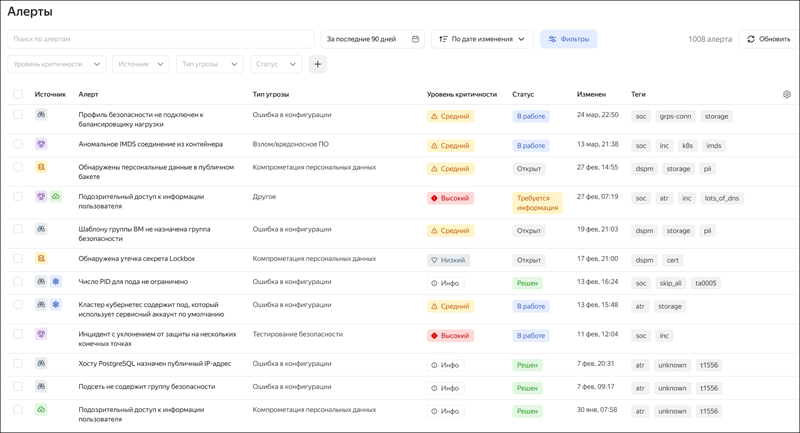
Источник изображения: пресс-служба Yandex B2B Tech В настоящий момент YCDR функционирует в пилотном режиме. Для получения доступа к сервису необходимо оставить заявку на сайте облачной платформы Yandex Cloud.
18.03.2025 [20:27], Татьяна Золотова
«ДАТАРК» запустил тест-драйв российской системы мониторинга и управления ЦОД DATCHECKРоссийский разработчик и производитель модульных дата-центров «ДАТАРК» запустил тест-драйв программно-аппаратного комплекса DATCHECK — автоматизированной системы мониторинга и управления ЦОД. Решение позволяет отслеживать состояние инженерной инфраструктуры, контролировать ее работу и предотвращать аварийные ситуации. Решение построено на основе отечественного импортонезависимого ПО и оборудования (минимум 95 % номенклатуры). Как сообщается в пресс-релизе, DATCHECK оперативно и заблаговременно уведомляет об аварийных ситуациях, ведет контроль и расчет PUE, проводит централизацию мониторинга и управления ЦОД. Кроме того, решение оптимизирует задачи персонала, автоматически настраивая отчетности, в том числе с отправкой в РСО, сохраняя эксплуатационную документацию, уменьшая время простоя. 
Источник: «ДАТАРК» Тестовый комплект поставляется в двух защитных боксах. В одном находится шесть беспроводных датчиков температуры и влажности и датчик протечки, в другом — промышленный компьютер с сенсорным дисплеем и предустановленной системой DATCHECK. Датчики работают автономно до семи дней и обеспечивают круглосуточную диагностику. Решение позволяет контролировать работу двух ИБП и двух прецизионных кондиционеров. |
|

