Компания ISPsystem (входит в «Группу Астра») нейтрализовала последствия масштабной кибератаки на платформу серверной виртуализации VMmanager. Инцидент был вызван уязвимостью нулевого дня (0-day) в сборке VMmanager 6 Hosting.
Особенность атаки заключалась в использовании злоумышленниками искусственного интеллекта: алгоритмы динамически адаптировали тактику под особенности инфраструктуры провайдеров и параллельно перебирали векторы нападения. Эксплуатация уязвимости стала возможной из-за особенности веб-сервера nginx пропускать подобные запросы. В результате взлома под удар попали автоматизированные системы выдачи виртуальных машин в открытом контуре.
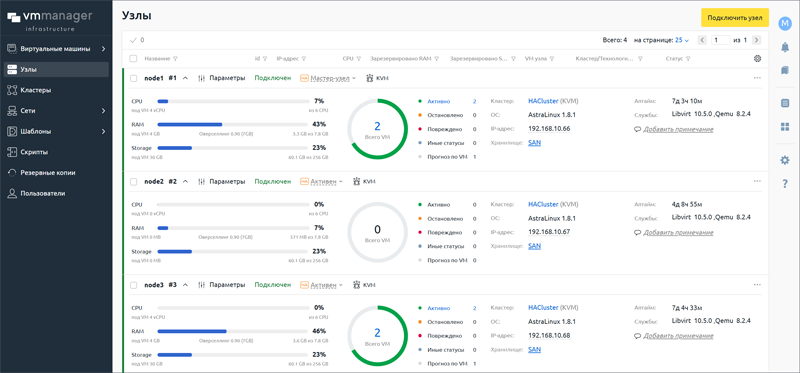
Источник изображения: ispsystem.ru
В ходе расследования ISPsystem перестроила жизненный цикл управления уязвимостями, внедрив модель превентивного экспресс-реагирования и непрерывного автоматизированного ИИ-пентеста. Обновления безопасности получили все ключевые продукты экосистемы: VMmanager, DCImanager, BILLmanager и DNSmanager.
Детальный технический разбор инцидента опубликован на сайте разработчика.
Источник:

