
Материалы по тегу: регулирование
|
05.03.2025 [09:16], Руслан Авдеев
Новые правила NRO защитят региональных интернет-регистраторов от самих себя и коллегВотчины пяти Региональных интернет-регистраторов (RIR) ожидают изменения локального и глобального уровней. Сейчас организации работают над общей политикой, которая позволит им остановить неправомерные действия одного из них — хотя сам процесс пока вызывает немало вопросов, сообщает The Register. В 2023 году организация Number Resource Organization (NRO), головной орган всех RIR, сообщила о намерении пересмотреть документ ICP-2, с 2001 года определяющий критерии формирования новых RIR. Именно на основе этого документа были сформированы RIR для Африки, Латинской Америки и Карибского бассейна, они были созданы именно на основе принятой политики. С 2005 года новых RIR не открывалось. Теперь NRO намерена пересмотреть данный документ, поскольку тот регламентирует только создание RIR, но ничего не говорит о том, что делать, если будут отмечены злоупотребления и нарушения, наносящие ущерб глобальной системе IP-адресации. В 2024 году организация предложила принципы, которым должен соответствовать регистратор — от наличия сильного управления до, например, финансовой стабильности. Впервые в документе регламентируется весь жизненный цикл RIR, от формирования до мониторинга и отмены его полномочий. Однако с новой версией документа согласны не все, так что пока ведётся его доработка, а финальный вариант должен быть готов к концу 2025 года. 
Источник изображения: NRO Одной из причин, по которой NRO решило пересмотреть ICP-2, является ситуация с африканским регистратором AFRINIC (African Network Information Centre). Представителей организации обвиняли в уголовных преступлениях, а также в коррупции. С 2023 года организация стала объектом многих судебных разбирательств и не смогла назначить генерального директора и сформировать совет директоров. Впрочем, пока она продолжает выполнять свои функции, но наличие готового регламента позволило бы провести реформы. В 2024 году азиатско-тихоокеанский регистратор APNIC (Asia Pacific Network Information Center) сменил генерального директора, который тут же уволил четырёх других директоров ради экономии и упрощения структуры организации. Нынешнее правление APNIC изучает возможность продления срока своих полномочий, но с введением верхнего лимита. Кроме того, по итогам проверки APNIC были отменены делегирования 44 субъектам в Индии. Аналогичная проверка начата и в Индонезии, где под подозрение попали 1200 делегирований. Латиноамериканский регистратор (Latin American and Caribbean Internet Addresses Registry, LACNIC) также сменил генерального директора. При этом почти сразу после назначения LACNIC выявил 120 несанкционированных входов на свой портал. Позже массивы информации об учётных записях обнаружили выставленными на продажу в даркнете. С тех пор политику входа на портал ужесточили, включая обязательное использование многофакторной аутентификации (MFA). Некоторые изменения происходят и в RIPE NCC — этот RIR отвечает за Европу, Ближний Восток и часть Центральной Азии. В частности, ведутся разговоры об открытии нового офиса в Дубае. RIPE NCC также приходится довольно сложно, поскольку в его зону ответственности входят Россия, Беларусь и Иран, находящиеся под санкциями отдельных государств, что необходимо учитывать этот фактор при работе. В 2023 году основанная RIPE NCC Евразийская группа сетевых операторов (ENOG) оказалась фактически расформированной после того, как её руководство покинуло посты. Кроме того, данные RIPE тоже попали в даркнет.
03.03.2025 [23:03], Татьяна Золотова
К2 Cloud: 2025 год пройдет под флагом трудностей с импортозамещением, слабой безопасностью и нехваткой кадровТреть российских предприятий сохраняют потребность в переходе на отечественные ИТ-продукты, а каждая пятая компания заявляет о нехватке квалифицированных ИТ-специалистов и большинство предприятий нуждаются в эффективных решениях в сфере кибербезопасности. К такому выводу пришли эксперты облачного провайдера «К2 Cloud» (К2Тех) в исследовании «Настоящее и будущее ИТ-рынка». В исследовании приняли участие более чем 300 представителей крупного бизнеса из разных сфер. Как отмечают эксперты, потребность в переходе на отечественные решения испытывают 34 % респондентов. Основными проблемами компаний финансовой отрасли помимо импортозамещения являются сложности интеграции текущих систем с новыми решениями (40 % ответов), обеспечение кибербезопасности (38 %), нехватка квалифицированных ИТ-специалистов и экспертизы на рынке (24 %). Респонденты отмечали, что им не хватает ассортимента российского ПО и оборудования. В отрасли машиностроения главными вызовами стали (43 % опрошенных) ограниченные бюджеты и необходимость оптимизации затрат на ИТ. В 25 % компаний сталкиваются со сложностями при внедрении инноваций и цифровизации бизнес-процессов для повышения эффективности. Еще 21 % респондентов отметили сложную адаптацию к меняющимся требованиям регуляторов и новым санкциям. 
Источник изображения: К2Тех В ритейле 29 % опрошенных выделили сложности адаптации к требованиям регуляторов, 27 % респондентов не сталкиваются с проблемами при интеграции новых ИТ-систем, а 25 % — испытывают трудности при внедрении инноваций и цифровизации бизнес-процессов для повышения эффективности.
10.02.2025 [11:25], Сергей Карасёв
Норвегия создала национальный реестр ЦОД для борьбы с нежелательным майнингомС 1 января 2025 года в Норвегии вступил в силу новый закон об электронных коммуникациях, направленный на создание реестра дата-центров и противодействие нежелательному майнингу. Как сообщает Datacenter Dynamics, местным ЦОД-операторам дан срок до 1 июля, чтобы выполнить утверждённые требования: в противном случае им грозят крупные штрафы. В сентябре 2024-го стало известно, что власти Норвегии намерены подготовить специальную правовую базу, обязывающую подробно описывать рабочие нагрузки действующих в стране ЦОД. Благодаря прохладному климату и обилию «чистой» энергии Норвегия считается перспективным регионом для развития ЦОД. В то же время правительство не хочет, чтобы страна стала пристанищем майнеров. В соответствии с принятым законом, существующие дата-центры должны зарегистрироваться в формируемом реестре до 1 июля 2025 года. Новые ЦОД обязаны сделать это до начала строительных работ. Соблюдение требований будет контролироваться норвежским телекоммуникационным регулятором Nkom. 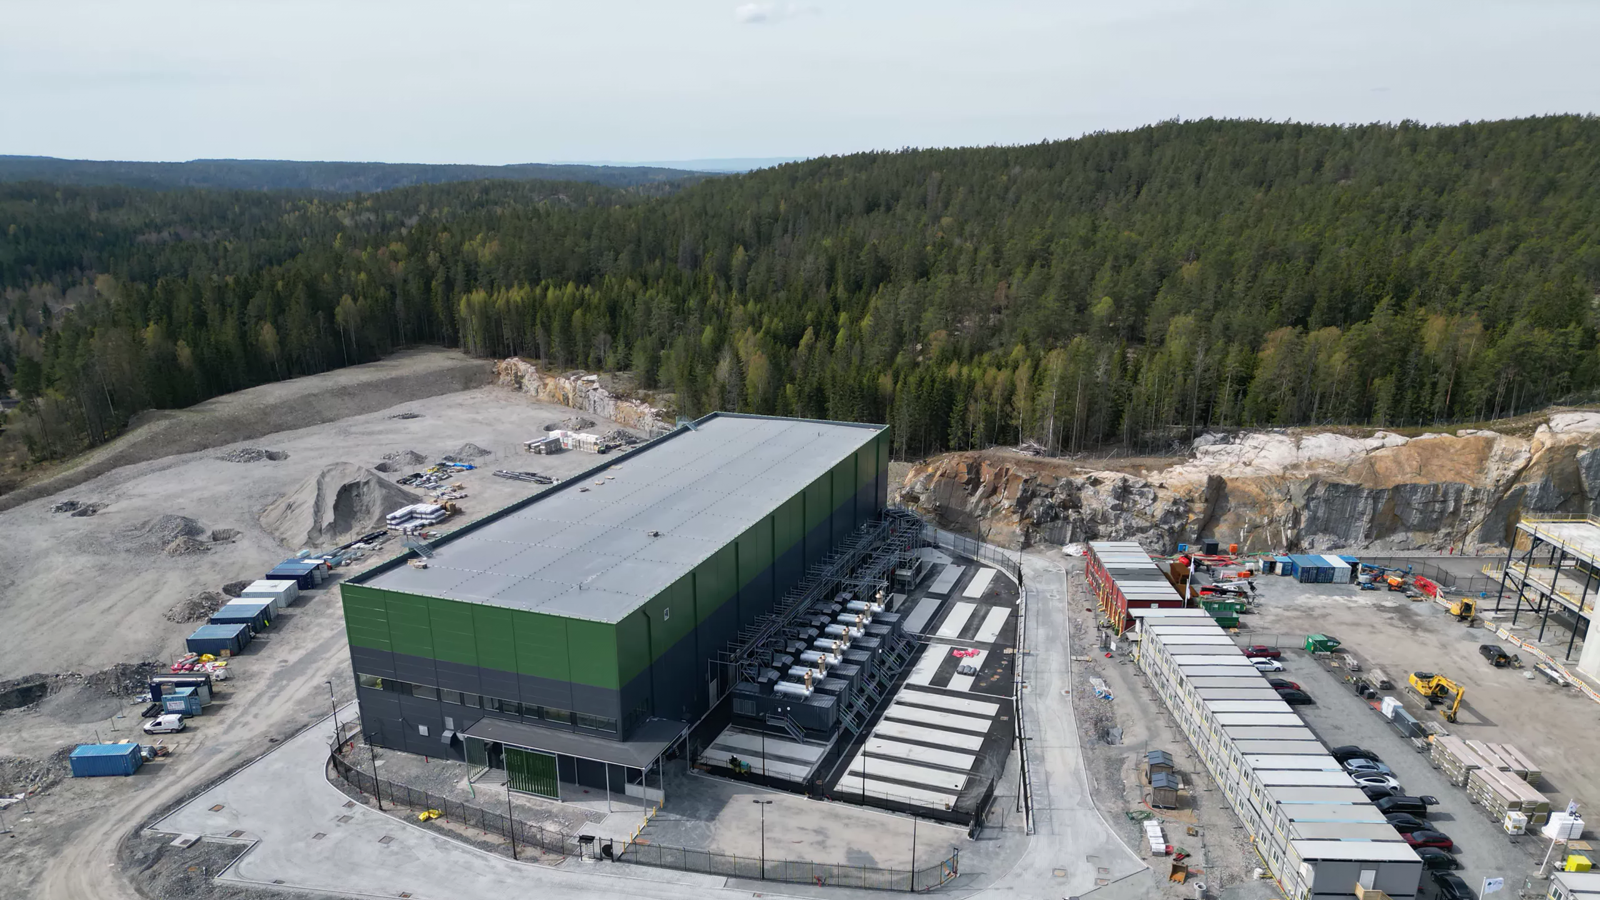
Источник изображения: Green Mountain Правила требуют от операторов дата-центров регистрировать название своей компании, адрес и правовой статус, а также указывать специального представителя, который будет отвечать за взаимодействие с властями. Кроме того, участники ЦОД-рынка обязаны предоставлять информацию об оказываемых услугах и о том, есть ли в списке их клиентов государственные учреждения и предприятия. Операторы также должны отдельно направлять сведения об общем энергопотреблении и об энергозатратах оборудования, которое применяется для майнинга криптовалюты. В случае несоблюдения указанных требований операторам дата-центров грозят штрафы на сумму до 5 % от годового оборота. Норвегия утверждает, что стала первой европейской страной, создавшей национальный реестр ЦОД. Ожидается, что это будет способствовать улучшению безопасности в соответствующей сфере и снижению негативного влияния на экологию. Ранее министр энергетики страны Терье Осланд (Terje Aasland) заявлял, что майнинг связан с большими выбросами парниковых газов и является примером тех видов деятельности, которые не приветствуются в Норвегии.
26.12.2024 [11:51], Сергей Карасёв
Минцифры может возобновить работу над регулированием рынка ЦОД в РоссииСенатор Артем Шейкин, по сообщению газеты «Коммерсантъ», направил в Минцифры России письмо с просьбой возобновить работу над законопроектом от 2022 года о регулировании деятельности дата-центров. Речь, в частности, идёт о внедрении отечественных стандартов по строительству и сертификации таких объектов. В письме Шейкина говорится о законопроекте о внесении изменений в ФЗ «О связи» в части регулирования деятельности ЦОД. Документ был принят Госдумой в первом чтении около трёх лет назад, но затем отправился на доработку: возникли вопросы в том числе в отношении определения ЦОД в законодательстве как «сооружения связи с комплексом систем». Как отмечает Шейкин, описанная в законе модель регулирования отрасли дата-центров необходима в свете активного импортозамещения. Кроме того, по мнению автора письма, в России требуется собственная система сертификации в области ЦОД. Дело в том, что российские коммерческие дата-центры сейчас проходят западную сертификацию Uptime Institute: при этом проектные документы и другая чувствительная информация отправляются в США. Сенатор заявляет, что использование ЦОД, сертифицированных по иностранным стандартам, и отсутствие собственной системы защиты «делают нашу инфраструктуру уязвимой для кибератак, шпионажа и утечки конфиденциальной информации». 
Источник изображения: unsplash.com / Scott Rodgerson Госдума РФ рассчитывала принять изменения в закон «О связи», которые придадут дата-центрам официальный статус, ещё до конца 2023 года. Документом предусмотрена классификация ЦОД для определения уровня надёжности инженерной инфраструктуры. Это позволит отделять дата-центры от любых других помещений, в которых размещается IT- и телеком-оборудование. Участники рынка в целом согласны с тем, что в России необходимо ввести регулирующие законы в сфере ЦОД, а также внедрить отечественную сертификацию. Предполагается, что аттестацией дата-центров займутся уполномоченные организации, прошедшие квалификационный отбор и получившие аттестацию в Минцифры на ограниченный период времени. |
|

